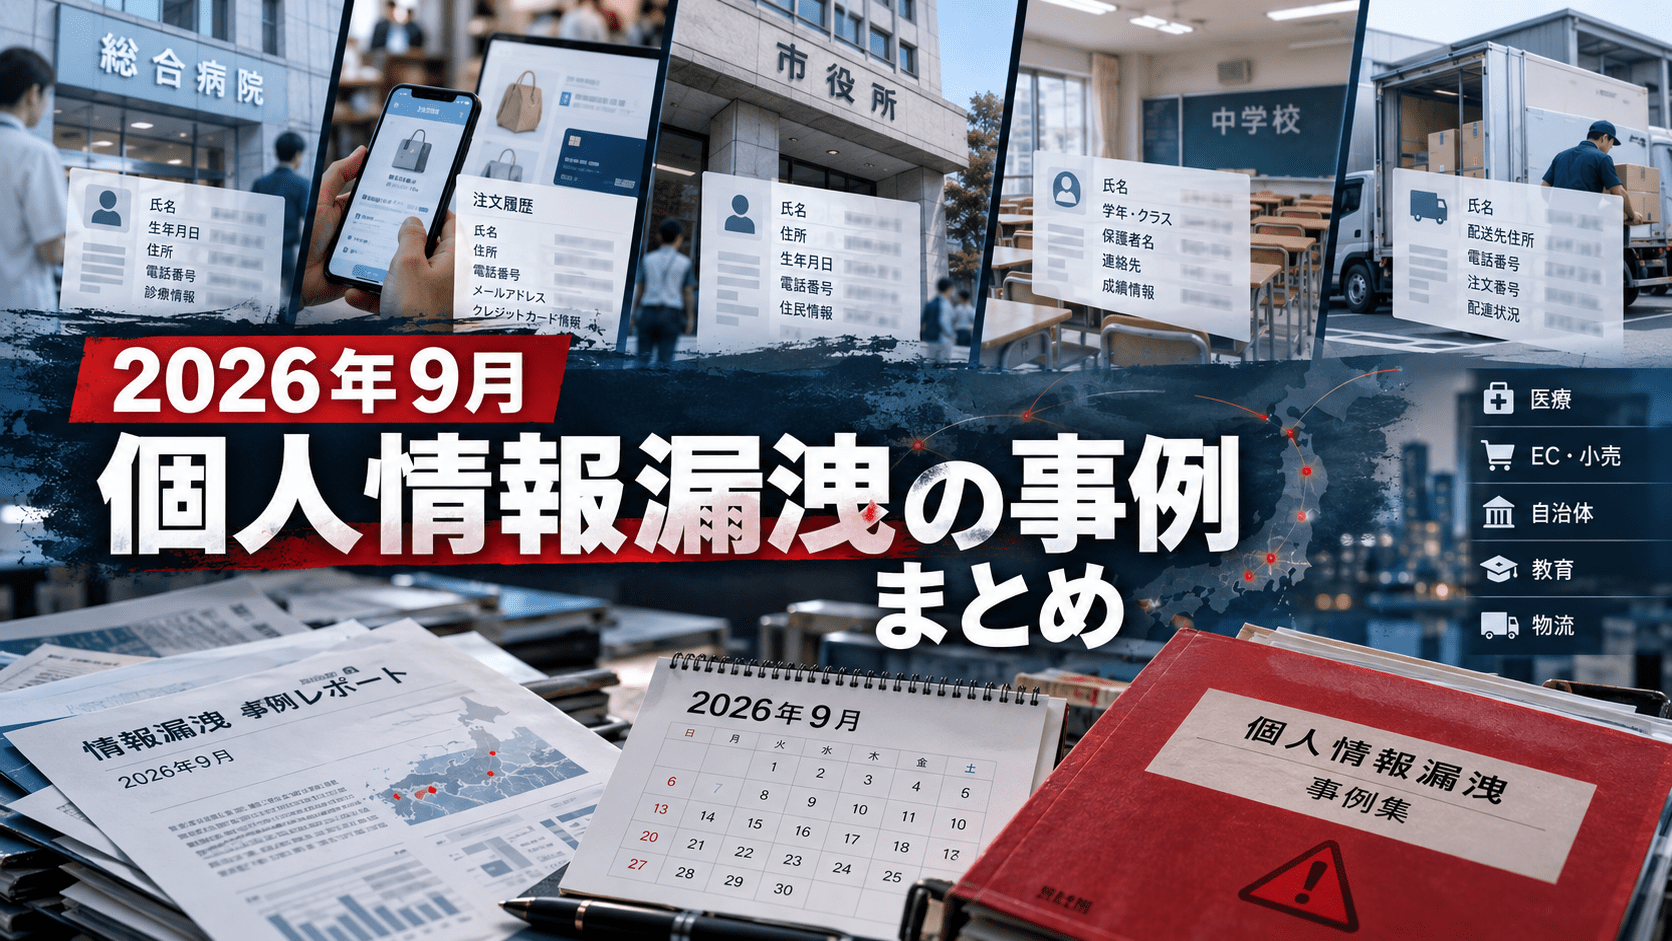
9月の個人情報漏洩で目立ったのは、攻撃者のいない漏えいでした。TOPPANでは、ドラッグ&ドロップを1回誤っただけで、損保ジャパン契約者17万7,426名分の情報が同業他社に届いています。鳥取県琴浦町では、委託事業者が住民情報を別の自治体の領域へ格納しました。愛知県の「あいこんナビ」では、2018年に誤って添付されたファイルが8年近く公開されたままでした。RIZAPでは、従業員が疾患情報を含む19,996名分のデータを外部の生成AIに入力しており、シャドーAIが現実の漏えい経路になったことを示す事例として注目されます。四街道市社会福祉協議会のサポート詐欺による被害も含め、9月は「技術的に防げなかった攻撃」よりも「手順と確認で防げたはずの漏えい」の方が多い月だったといえます。
2026年に発生した主要な情報漏洩事例を年間で確認したい方は「2026年 サイバー攻撃・情報漏洩の最新事例」をご覧ください。
なお、タイムズカー(約660万アカウント)、Gyazo、ムラウチドットコム、デジタル庁GSS、VOISINGなど、サイバー攻撃を起点とする9月の大型漏えいは「2026年9月 サイバー攻撃の被害 事例 まとめ」で解説しています。運転免許証の情報が漏えいした場合に想定される悪用のされ方は「運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策」で整理しています。本記事では、それ以外の事例を漏えいの原因別に取り上げます。
2026年9月 個人情報漏洩事例 一覧
| 公表日 | 組織・対象名 | 被害の概要(手口) | 影響規模・特記事項 |
|---|---|---|---|
| 9/29 | TOPPAN(損保ジャパン契約者) | 保険料控除証明書のデータを同業他社へ誤送付 | 17万7,426名、送付先で削除済み |
| 9/29 | 四街道市社会福祉協議会 | 職員がサポート詐欺に遭い、業務PCを遠隔操作される | 利用者33名、操作時間は約30分 |
| 9/29 | 郵便局アプリ・ゆうID | 外部からの不正アクセス | 19名分69件、住所録・送り状情報を含む |
| 9/28 | 鳥取県琴浦町 | 委託事業者が住民情報を別自治体の領域へ誤格納 | 828人、誤格納先の職員1名が閲覧 |
| 9/28 | さいたま市民医療センター | 職員専用ページの添付ファイルが第三者から閲覧可能に | 患者写真2枚・職員2人分 |
| 9/28 | アフラック生命保険 | 「よりそうネット」を再開、パスキー必須化へ | 6月事案(約440万人)の再発防止策 |
| 9月下旬 | 修道学園ほか教育機関3組織 | 管理サーバーへの不正アクセスなど | 教職員・学生・取引先の口座情報を含む |
| 9/21 | 愛知県「あいこんナビ」 | 2018年の申請時に非公開ファイルを誤添付・掲載 | 599名、約8年間閲覧可能な状態 |
| 9/4・9/18 | キングジム・PFU | 過去に利用したショップサーブ経由での漏えいを公表 | PFUは注文データ最大169,355件 |
| 9/3 | RIZAP | 従業員が外部の生成AIに個人情報を入力 | 19,996名分、疾患情報を含む |
誤送付・誤格納による漏えい
TOPPAN、損保ジャパン契約者17万7,426名分を同業他社へ誤送付
TOPPAN株式会社は9月29日、運用業務を受託している「保険料控除証明書発行サービス」で、損害保険ジャパンの契約者情報を別の損害保険会社1社へ誤って送付したと公表しました。発生は9月1日です。損害保険各社へリストデータを手作業で送る工程で、損保ジャパンの契約者情報が入ったZIPファイルを、別の会社向けのZIPファイルへドラッグ&ドロップで誤ってコピーしたまま送付していました。誤りに気付いたのは送付先の保険会社で、同日中に照会があり、TOPPANは翌2日に事態を把握しています。送付先はデータを速やかに廃棄・完全削除しており、第三者への流出は確認されていません。17万件を超える個人情報が、マウス操作1回のミスで社外に出てしまったという点で、手作業による送付工程そのものが抱えるリスクを端的に示した事例です。TOPPANは恒久対策として、送付プロセスのシステム化を進めるとしています。
▶ 詳細記事:TOPPAN、損保ジャパン契約者17万7,426名の個人情報を同業他社へ誤送付 ドラッグ&ドロップの誤操作が原因
鳥取県琴浦町、委託事業者が住民情報828人分を別自治体の領域へ誤格納
鳥取県琴浦町は9月28日、住民情報システムの構築・運用管理を委託している事業者が、町の住民情報を含むファイルを別の自治体の専用領域へ誤って格納し、828人分の個人情報が漏えいしたと公表しました。事案は9月7日に起きています。誤格納先の自治体の担当者1名がファイルを開き、琴浦町のデータだと気付いて委託事業者に連絡したことで発覚しました。コピーや印刷は行われておらず、外部への流出も確認されていません。複数の自治体のデータを1つの事業者がまとめて扱う形態では、格納先を1つ取り違えるだけで別の自治体にデータが渡ってしまいます。今回は受け取った側の担当者が気付いて連絡したため被害が広がりませんでしたが、委託元としては、格納先の確認手順が委託事業者側でどう担保されているかを契約や監査で確かめておく必要があります。
▶ 詳細記事:鳥取県 琴浦町、住民情報828人分を別自治体の領域に誤格納 委託事業者の作業ミスで1職員が閲覧
生成AIへの入力による漏えい(シャドーAI)
RIZAP、従業員が19,996名分を外部の生成AIに入力
RIZAPは9月3日、従業員が業務で扱う個人情報を外部の生成AIサービスに入力していた事案について、影響範囲を整理して公表しました。対象は19,996名分で、影響は複数の健康保険組合や共済組合に及んでいます。入力された情報には一部の住所や電話番号のほか、特定保健指導の支援形態や、高血圧症・糖尿病・脂質異常症に関する疾患情報といった要配慮個人情報が含まれていました。RIZAPは、生成AIサービス事業者以外の第三者に閲覧された可能性や、モデルの学習に使われた可能性はないと説明しています。一方、AIサービス事業者の役職員が閲覧できる状態にあったかどうかは、9月3日時点で確認中としています。会社が認めていないAIツールを従業員が業務で使う「シャドーAI」は、これまで懸念として語られることが多いテーマでしたが、本件で実際の漏えい経路として表面化しました。業務での生成AI利用について、使ってよいツールと入力してはいけない情報を明文化しているかどうかが、どの組織にも問われます。
▶ 詳細記事:RIZAP、シャドーAIによる個人情報漏洩の恐れを整理 19,996名分を外部AIに入力、複数の健保・共済へ影響
公開設定ミス・確認漏れによる漏えい
愛知県「あいこんナビ」、599名分が約8年間閲覧可能な状態に
愛知県は9月21日、県が管理・運営する出会いサポートポータルサイト「あいこんナビ」で、イベント主催団体が保有していた599名分の個人情報を含む非公開ファイルが誤って掲載され、第三者が閲覧できる状態になっていたと公表しました。原因は2018年にさかのぼります。主催団体がイベント情報を申請する際に非公開の情報を申込用ファイルへ誤って添付し、県側も個人情報を含むファイルだと気付かないまま承認・掲載していました。掲載されていたのは氏名、フリガナ、年齢、最終学歴、職業、在勤市町村、身長、趣味、特技、続柄です。2026年9月20日14時30分頃に一般の人からの連絡で発覚し、県は同日19時頃にファイルを削除しています。申請者のミスを承認者が見逃し、その後8年近く誰も気付かなかったという経緯は、二重チェックが形だけになっていた典型的な例です。公開中のコンテンツに個人情報が紛れ込んでいないかを定期的に点検する仕組みがあれば、もっと早く発見できた可能性があります。
▶ 詳細記事:愛知県「あいこんナビ」、599名の個人情報を誤掲載 2018年の申請時に非公開ファイルを誤添付、2026年に発覚
さいたま市民医療センター、職員専用ページの添付ファイルが外部から閲覧可能に
社会医療法人さいたま市民医療センターは9月28日、ホームページ内の職員専用ページに過去保管していたデータの添付ファイルが、本来アクセス権限を持たない第三者から閲覧できる状態になっていたと公表しました。ページ自体は職員専用でも、添付ファイルにはURLを指定して個別に直接アクセスできる状態でした。患者の写真2枚と職員2人分の氏名・電話番号に漏えいのおそれがあります。件数は少ないものの、「ページにログインを求めていれば、添付ファイルも守られている」という思い込みが崩れた事例です。CMSで会員限定ページや職員専用ページを運用している組織は、添付ファイルの保存先が認証の内側にあるのかどうかを確認しておきたいところです。なお、具体的な再発防止策は公表されていません。
▶ 詳細記事:さいたま市民医療センター、患者写真など個人情報漏えいのおそれ 職員専用ページの添付ファイルが第三者から閲覧可能な状態に
サポート詐欺による漏えい
四街道市社会福祉協議会、業務PCを約30分間遠隔操作され33名分に漏えいの可能性
社会福祉法人四街道市社会福祉協議会は9月29日、居宅介護支援事業所の職員がサポート詐欺の被害に遭い、サービス利用者33名の個人情報が外部へ漏えいした可能性があると公表しました。サポート詐欺は、ブラウザに「ウイルスに感染しました」といった偽の警告を表示し、表示された番号に電話をかけさせて遠隔操作ソフトを入れさせる手口です。今回は業務PCが約30分にわたって遠隔操作されていました。中小の事業所や福祉の現場は、専任の情報システム担当がいないことが多く、警告画面を前にした職員が1人で判断せざるを得ない状況になりがちです。「画面に表示された番号には電話しない」「警告が出たらPCをネットワークから外して上長に連絡する」という初動を、技術対策より先に全職員で共有しておくことが現実的な防御策になります。
▶ 詳細記事:四街道市社会福祉協議会、サポート詐欺で33名分の個人情報漏えいの可能性 業務PCを約30分遠隔操作
会員アプリ・学校システムからの漏えい
郵便局アプリ、ゆうID利用者19名分69件が不正取得される
日本郵政と日本郵便は9月29日、「郵便局アプリ」への外部からの不正アクセスにより、ゆうIDと郵便局アプリに関連する顧客情報69件、19名分が不正に取得されたと公表しました。両社は9月25日22時30分頃にゆうIDと郵便局アプリの緊急メンテナンスを実施し、調査と対策を行ったうえで翌26日にサービスを再開しています。取得された情報にはゆうIDの会員情報のほか、住所録に登録された情報や送り状情報が含まれます。人数こそ少ないものの、住所録には利用者本人だけでなく、荷物の送り先となる家族や知人の住所も登録されています。漏えいの影響が、アプリを使っていない第三者にまで及ぶ点が特徴です。9月29日時点で不正利用の形跡は確認されていませんが、侵入経路や不正アクセスの開始時刻は公表されていません。対象者には書面などで個別に連絡するとしています。同じ時期にはヤマト運輸と佐川急便でも顧客向けサービスへの不正アクセスが公表されており、物流各社の事案は別記事でまとめて比較しています。
▶ 詳細記事:郵便局 アプリに不正アクセス、利用者の個人情報漏洩 ▶ 詳細記事:ヤマト運輸・佐川急便・日本郵便で不正アクセス相次ぐ-物流3社で個人情報に影響、利用者が注意すべき詐欺と対策
修道学園ほか教育機関3組織、9月下旬に不正アクセスが相次ぐ
9月下旬、西日本調理製菓専門学校、学校法人修道学園、関西国際大学で、第三者による不正アクセスが相次いで公表されました。西日本調理製菓専門学校ではWebサイトが改ざんされ、通常とは異なる画面やポップアップが表示される状態になりました。修道学園では管理サーバーへの不正アクセスにより、教職員や一部の学生、外部講師、取引先などの個人情報と口座情報が漏えいしたおそれがあります。3件が同じ攻撃者によるものかどうかは分かっていません。学校法人が持つ個人情報は学生の成績や連絡先にとどまらず、給与や謝金の支払いに使う教職員・外部講師の口座情報にまで及びます。被害の深刻さを左右するのは、どのサーバーにどの情報が置かれていたかであり、平時に情報資産の所在を把握しておくことの重要性がここでも浮かび上がります。
▶ 詳細記事:9月下旬に教育機関3組織で不正アクセス―西日本調理製菓専門学校・修道学園・関西国際大学、同一攻撃者かは不明
委託先・EC基盤経由の後発公表と再発防止
キングジム・PFU、過去に利用したショップサーブ経由で漏えいを公表
8月に発覚したEストアーの「ショップサーブ」への不正アクセスをめぐっては、9月に入っても利用企業による個別の公表が続きました。Eストアーは、2026年5月21日から8月1日にかけて第三者が同社サーバー上で不正なプログラムを実行し、購入者情報を外部へ送信したとしており、公表件数は8,853,839件です。ただし、この件数には同一人物の複数の登録データが含まれる可能性があります。9月4日にはキングジムが、過去に運営していた「キングジムストア」「オフィスオンライン」の顧客情報が漏えい対象に含まれていたと公表しました。9月18日にはPFUが、過去の「PFUダイレクト本店」の購入者情報が漏えいしたと発表し、対象となり得る注文データを最大169,355件としています。いずれも現在は運営していない、あるいは移行済みのストアの情報です。ECサイトの運営をやめたり別のサービスへ移ったりしても、旧プラットフォームに残った顧客データの扱いまでは終わっていなかったことが、半年以上たってから表面化した形です。
▶ 詳細記事:Eストアー ショップサーブへのサイバー攻撃による個人情報漏洩 まとめ PFU・キングジムなど影響企業一覧、885万3,839件が対象
アフラック生命保険、「よりそうネット」を再開しパスキー必須化へ
アフラック生命保険は9月28日、不正アクセスを受けて停止していた契約者専用サイト「アフラック よりそうネット」を、一部の機能を除いて再開しました。6月25日に不正アクセスが判明し、約440万人の情報が漏えいしてから3か月を経ての再開です。再開にあたっては、新規登録の方法を、初回IDと仮パスワードを使う方式に変更しました。あわせてパスキーを導入し、今後はパスキーの設定を必須にする予定です。漏えい後の対応というと、本人への通知やお詫びに目が向きがちです。しかし本件は、漏えいした情報を使ったなりすましを入口で防ぐ方向へ、認証の仕組みそのものを作り直した点で参考になります。会員サイトを持つ企業が再発防止策を考える際の、具体的な実例といえるでしょう。
▶ 詳細記事:アフラック「よりそうネット」を再開-サイバー攻撃で約440万人の情報漏えい後、初回登録を変更・パスキー必須化へ
まとめと対策のポイント
人の手を介する送付・格納・掲載の工程は、確認を増やすより工程自体を減らす発想が有効です。 TOPPANの誤送付、琴浦町の誤格納、あいこんナビの誤掲載は、いずれも担当者の操作ミスに確認漏れが重なって起きています。ダブルチェックを形式的に増やしても、見る側が中身を開かなければ機能しません。TOPPANが送付プロセスのシステム化を打ち出したように、宛先や格納先を人が選ばずに済む仕組みへ置き換えることが根本的な対策になります。あわせて、公開中のページやファイルに個人情報が紛れていないかを定期的に機械的に点検する仕組みも有効です。
生成AIの業務利用は、禁止するか放置するかではなく、使ってよい範囲を明文化する必要があります。 RIZAPの事例では、疾患情報を含む要配慮個人情報が外部の生成AIに入力されていました。全面禁止は現場での隠れた利用、つまりシャドーAIを生みやすく、かえって実態が見えなくなります。会社として認めるAIツールと、入力してはいけない情報の種類(要配慮個人情報、顧客の氏名・連絡先など)を具体的に定め、従業員に周知することが出発点です。
専任担当のいない現場ほど、技術対策より先に「迷ったときの初動」を決めておくことが重要です。 四街道市社会福祉協議会のサポート詐欺は、偽の警告画面を前にした職員が1人で判断を迫られる状況で起きました。「表示された番号には電話しない」「警告が出たらネットワークから切り離して報告する」といった行動を、短い手順として全職員に共有しておくことが、小規模な事業所や福祉・医療の現場では最も効果的な防御策です。
関連記事
 2026年3月 ランサムウェアの被害 事例 まとめ
 2026年4月 ランサムウェアの被害 事例 まとめ
 2026年5月 ランサムウェアの被害 事例 まとめ
 2026年6月 情報漏洩の事例まとめ(機密情報・営業秘密)
 Fortinet、FortiWebとFortiManagerの認証関連 脆弱性を修正-未認証ログイン・FortiGateなりすましの恐れ(CVE-2026-26035/CVE-2026-70468)
 F5、BIG-IP・NGINXの7件の脆弱性を緊急公開 CVE-2026-78689はCVSS 9.2、認証回避や権限昇格も
 OSコマンドインジェクションとは?仕組み・脆弱性事例・企業の対策を解説
 AIエージェントが勝手にハッキングしたら誰が責任を負う?Anthropicが法的リスクを警告、OpenAIはHugging Face侵害で提訴
 Microsoftがクラウドストライクのような障害を防ぐ新機能を計画

