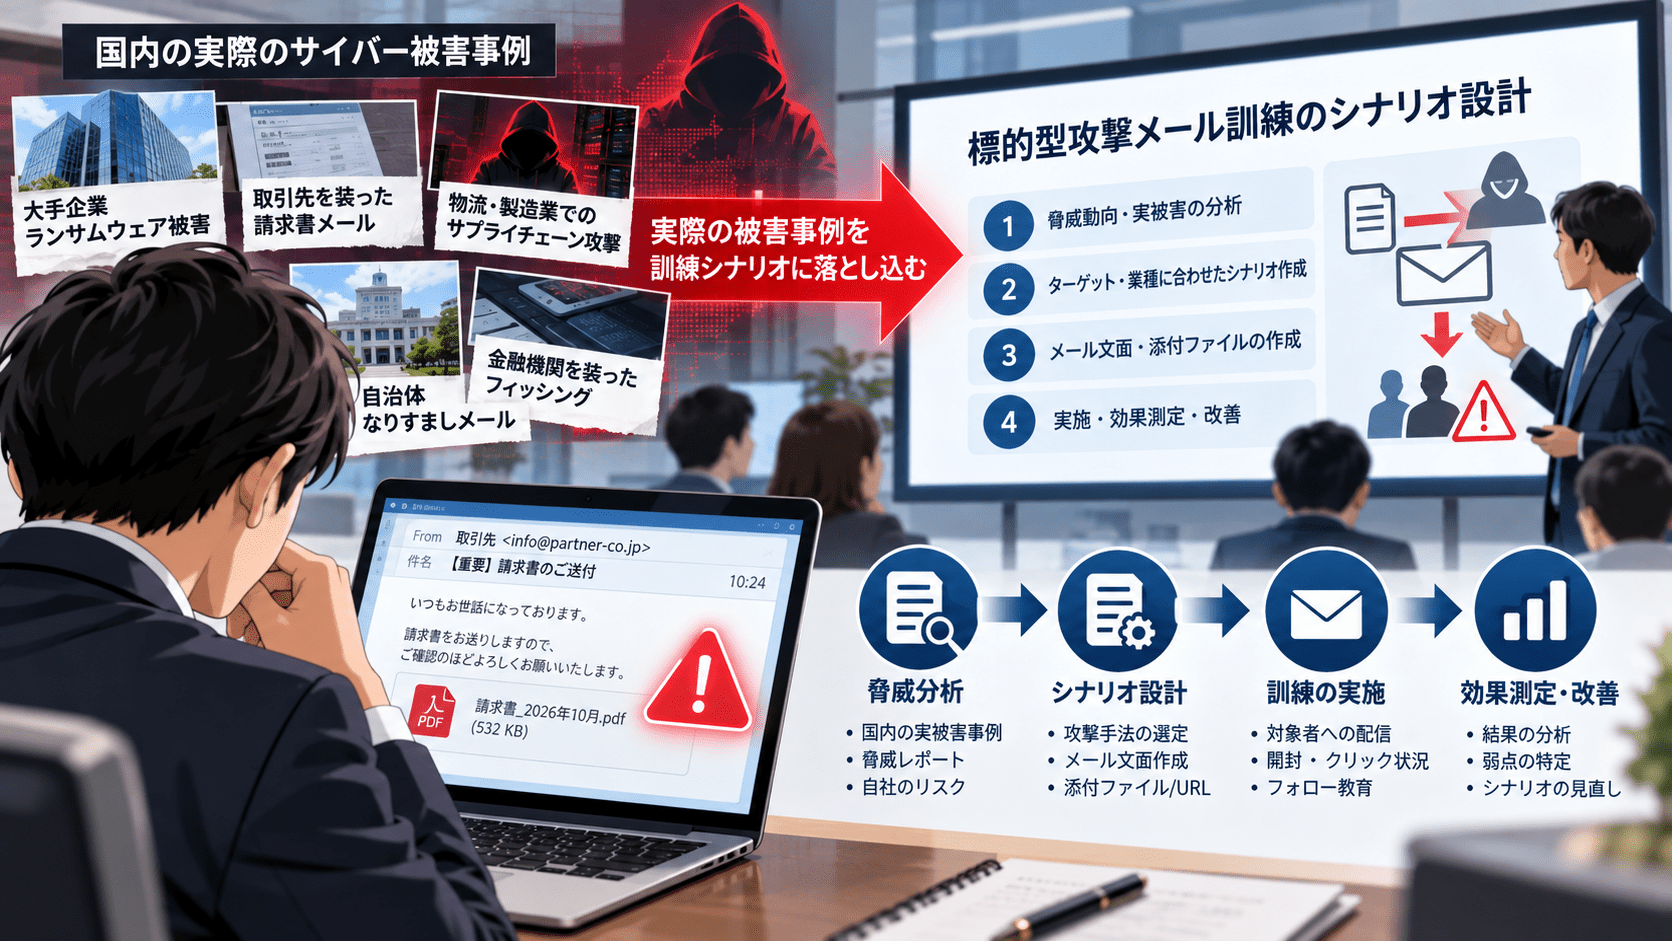
標的型攻撃メール訓練では、訓練メールを何通送るかだけでなく、「どの攻撃を、どの部署に、どのような設定で再現するか」を決める必要があります。
国内では、役員を装ったメールからLINEへ誘導して送金させるビジネスメール詐欺(BEC)、取引先を装ったメールから偽のログイン画面へ誘導するフィッシング、侵害された正規のメールアカウントから関係会社へ攻撃が波及する事例が実際に公表されています。
こうした事例を訓練へ取り入れる場合、実際の攻撃メールをそのままコピーするのではなく、攻撃者が利用した「業務上の前提」「なりすました相手」「要求した行動」を分解し、自社の業務へ置き換えます。
この記事では、国内企業で公表された事例をもとに、標的型攻撃メール訓練のシナリオを設計する方法を整理します。
【資料ダウンロード】
国内の実被害から学ぶ 標的型攻撃メール訓練 シナリオ集国内で実際に発生したフィッシング、役員なりすまし、正規アカウント悪用などをもとに、対象部署、訓練メール案、見抜くポイント、評価項目、難易度調整をまとめています。
標的型攻撃メール訓練のシナリオは「実際の攻撃」から逆算する
標的型攻撃メール訓練で使うシナリオは、毎年同じテンプレートを使うのではなく、自社や同業他社で実際に成立し得る攻撃から逆算すると設計しやすくなります。
例えば、国内で確認されている攻撃を訓練へ変換すると、次のように整理できます。
| 実際の攻撃パターン | 訓練へ取り入れる要素 | 主な対象 | 確認したい行動 |
|---|---|---|---|
| 役員なりすましから外部チャットへ誘導 | 権威、緊急性、通常と異なる連絡経路 | 経理、財務、総務、管理職 | 本人への別経路確認、社内報告 |
| 取引先を装ったフィッシング | 日常業務との関連性、共有資料、認証要求 | 営業、調達、全社員 | URL確認、認証情報を入力しない、報告 |
| 侵害済みの正規アカウントから送信 | 正規の送信元、過去のやり取り、関係会社 | 営業、管理部門、全社員 | 送信元だけで信用しない、内容を別経路確認 |
| Microsoft 365などの認証誘導 | ファイル共有、セッション更新、サインイン要求 | 全社員、IT部門 | 正規サイトから確認、認証要求の報告 |
| PDFなど添付ファイルを経由した誘導 | 添付→外部URL→認証という複数段階 | 全社員 | 添付とリンクを段階ごとに確認 |
訓練の目的は「怪しいメールを見抜けるか」だけではありません。攻撃を受けたときに、操作を止める、本人や取引先へ確認する、情報システム部門やCSIRTへ報告するといった行動まで確認できるようにします。
標的型攻撃メール訓練の基本的な目的や評価項目は、標的型攻撃メール訓練とは?実施方法・効果測定・サービスの選び方で整理しています。
シナリオ1:役員を装ったメールからLINEへ誘導する
2026年に株式会社ジェリービーンズグループが公表した資金流出事案では、役員を装ったメールからLINEへ連絡手段を移し、最終的に4,500万円を送金させる被害が発生しました。
同社が公表した調査結果では、攻撃者は最初のメールで直ちに送金を要求したのではなく、別のコミュニケーション手段へ移行したうえで、代表取締役社長を装ったアカウントから送金を指示しています。
セキュリティ対策Labでは、調査報告書で判明した攻撃の流れをジェリービーンズグループの4,500万円送金詐欺、調査報告で手口判明で整理しています。
訓練へ変換する場合
この事例をそのまま再現するのではなく、次の要素を取り出します。
- 経営者や役員という権威
- 「至急」など判断を急がせる設定
- メールからLINE、Teams、その他チャットへ移動させる要求
- 通常の承認フローを外れた依頼
- 本人へ確認しないまま対応を進める状況
例えば、経理・総務・管理職を対象に、「役員から新しいプロジェクト用の連絡グループを作るよう依頼が届く」という訓練に置き換えられます。
この場合、メール内リンクをクリックしたかだけではなく、「役員本人へ既知の連絡先で確認したか」「上司や情報システム部門へ報告したか」を測定対象にします。
シナリオ2:取引先を装い、偽のログイン画面へ誘導する
株式会社スペースは2026年6月、社員が取引先を装ったフィッシングメールを受信し、メール内リンクから偽サイトへアクセスしてメールアドレスとパスワードを入力したことを公表しました。
認証情報を取得した第三者は、その社員のメールアカウントへ不正アクセスし、取引先を含む複数の宛先へフィッシングメールを送信しました。送信先は2,329件とされています。
この事例は、「知らない送信者から怪しいメールが届く」という訓練だけではなく、日常的にメールをやり取りする取引先を装った攻撃を想定する必要があることを示しています。
詳細は株式会社スペース、社員メールアカウントが不正アクセスでフィッシングメールを送信されるで整理しています。
訓練へ変換する場合
営業や調達など、社外とのメールが多い部署では次のようなシナリオが考えられます。
件名例:
「共有資料の確認をお願いします」
設定:
取引先を想定した差出人から、ファイル共有サービスやクラウドストレージの確認を求める。
確認したい行動:
- メールの文面だけで信用しない
- URLの遷移先を確認する
- メールから直接ログインせず、登録済みのブックマークなどから正規サービスを開く
- 不審な場合は取引先へ別経路で確認する
- 認証情報を入力してしまった場合も速やかに報告する
経理なら請求書、営業なら提案資料、人事なら応募書類というように、同じ攻撃構造でも対象部署によって「業務との関連性」を変えられます。
シナリオ3:侵害済みの正規アカウントから届くメールを想定する
訓練シナリオを考える際、「送信元アドレスがおかしい」「知らないドメインから届いた」といった手掛かりだけに頼ると、正規アカウントが悪用された攻撃を再現できません。
2026年9月、東洋紡グループでは、東洋紡せんいの従業員メールアカウントが第三者による不正アクセスを受け、グループ内部と外部関係者へ約1,500件の不審メールが送信されました。
その後、東洋紡エムシーは、この不審メールを受信した同社従業員2名についてもフィッシング被害と第三者によるメールアカウントへの不正アクセスを確認したと公表しました。
セキュリティ対策Labでは、この波及を東洋紡せんいのフィッシングメールから被害拡大、東洋紡エムシー従業員2名も不正アクセスで整理しています。
訓練へ変換する場合
このタイプの訓練では、差出人だけを見れば「正しいメール」に見える条件を想定します。
例えば、
- 関係会社からの資料共有
- 取引先からの契約書確認
- 社内プロジェクトのファイル共有
- 過去にやり取りした相手からの返信
といった設定です。
受講者には、「送信元が知っている相手だから安全」と判断するのではなく、依頼内容、添付ファイル、URL、通常の業務フローとの違いまで確認できるかを見ます。
ただし、東洋紡せんいの最初のメールアカウントが侵害された原因については公表されていません。訓練で「フィッシングが最初の侵入原因だった」と再現するのではなく、「侵害済みの正規アカウントから攻撃メールが届く」という確認済みの部分をシナリオへ使います。
シナリオの難易度はメール本文だけで決まらない
同じ訓練メールでも、受信者の業務とどの程度一致しているかによって見抜きやすさは変わります。
NISTが2023年に公開した「NIST Phish Scale User Guide」は、フィッシングメールの人間による検知難易度を評価する方法として、メールに含まれる手掛かりと、メールの前提が受信者の業務へどの程度合致しているかを組み合わせています。
例えば、
- 経理担当者に請求・振込関連のメールを送る
- 人事担当者に採用・給与関連のメールを送る
- IT管理者にMicrosoft 365や管理者通知を装う
- 営業担当者に取引先からのファイル共有を装う
といったシナリオは、同じ文面を全社員へ配信する場合とは受信者との関係が異なります。
そのため、前回の訓練でクリック率3%、今回8%だったとしても、数字だけで「従業員の意識が低下した」とは判断できません。
NIST Phish Scaleの考え方と具体的な評価方法は、標的型攻撃メール訓練の効果測定方法-NIST Phish Scaleで難易度を客観的に評価で解説しています。
部署ごとに訓練シナリオを変える
全社員へ同じメールを配信する方法だけでなく、役割や権限に応じてシナリオを分ける方法もあります。
| 対象 | シナリオ例 | 確認する行動 |
|---|---|---|
| 経理・財務 | 役員からの送金依頼、請求書、振込先変更 | 別経路確認、承認フローの遵守、報告 |
| 営業 | 取引先からの資料共有、契約書 | URL・添付確認、取引先への確認 |
| 人事・総務 | 給与、人事手続き、役員依頼 | 正規システムからの確認、報告 |
| IT・情報システム | Microsoft 365、MFA、管理者通知 | 認証要求の確認、管理者操作を止める |
| 管理職 | 経営者なりすまし、機密資料、外部チャット | 本人確認、例外的な依頼を止める |
| 全社員 | ファイル共有、アカウント通知 | リンク確認、不審メール報告 |
これは「経理は毎回送金詐欺」という意味ではありません。対象者の業務に近いシナリオと、業務に直接関係しない汎用的なシナリオを組み合わせることで、訓練の条件を変えられます。
対象者や頻度の決め方は、標的型攻撃メール訓練の頻度と対象者の決め方で整理しています。
クリック率以外に「報告」と「別経路確認」を測る
シナリオを作る段階で、「何をもって成功とするか」も決めておきます。
少なくとも、次の行動は分けて記録すると結果を分析しやすくなります。
- メールを開封した
- URLや添付ファイルを操作した
- 認証情報の入力画面まで進んだ
- 不審メールとして報告した
- 最初の報告まで何分かかった
- 本人・取引先へ別経路で確認した
- 報告を受けた情報システム部門やCSIRTが調査を開始した
役員なりすましの訓練であれば、リンクをクリックしなかったとしても、依頼に従って外部チャットへ移動していれば別のリスクがあります。
反対に、一度リンクを開いても、すぐに違和感へ気づいて報告し、組織側が短時間で対応を開始できたのであれば、その行動も記録する必要があります。
訓練を従業員だけの試験ではなく、報告から調査・封じ込めまで含めて確認する方法は、標的型攻撃メール訓練を「インシデント対応訓練」に変えるで解説しています。
実際の事件を訓練へ使うときの注意点
実際に発生した攻撃を参考にする場合でも、被害企業が受信したメールをそのまま再現する必要はありません。
訓練では、
- 実在企業のメール本文をコピーしない
- 本物のパスワードや認証コードを収集しない
- 実在する取引先・役員名を使用する場合は社内で事前確認する
- 「解雇」「減給」など強い心理的負担を与える設定を安易に使わない
- クリックした社員を名指しして責める運用にしない
- 訓練後に、どこを確認すべきだったかフィードバックする
といった運用を事前に決めておきます。
特に実在の攻撃に近づけるほど、訓練メール自体が本物の不審メールとして社外へ転送されたり、取引先への問い合わせが発生したりする可能性があります。訓練で使用する差出人、ドメイン、ブランド、連絡先の扱いも実施前に確認します。
国内の実被害から作る訓練シナリオを資料で確認する
国内で公表されたインシデントを見ると、フィッシングメールの形は一つではありません。
役員を装ってチャットへ移動させる攻撃、取引先を装って認証情報を入力させる攻撃、侵害された正規アカウントから関係会社へ波及する攻撃など、受信者が判断する場面は異なります。
ホワイトペーパー「国内の実被害から学ぶ 標的型攻撃メール訓練 シナリオ集」では、国内事例をもとに、
- 実際に何が起きたか
- 攻撃者が利用した要素
- 訓練対象となる部署
- 訓練メールの設定例
- 受講者に期待する行動
- 評価項目
- 初級・中級・上級での難易度調整
をシナリオごとに整理しています。
訓練サービス自体を比較・選定している場合は、標的型攻撃メール訓練サービス比較|料金・機能・選び方もあわせて確認できます。