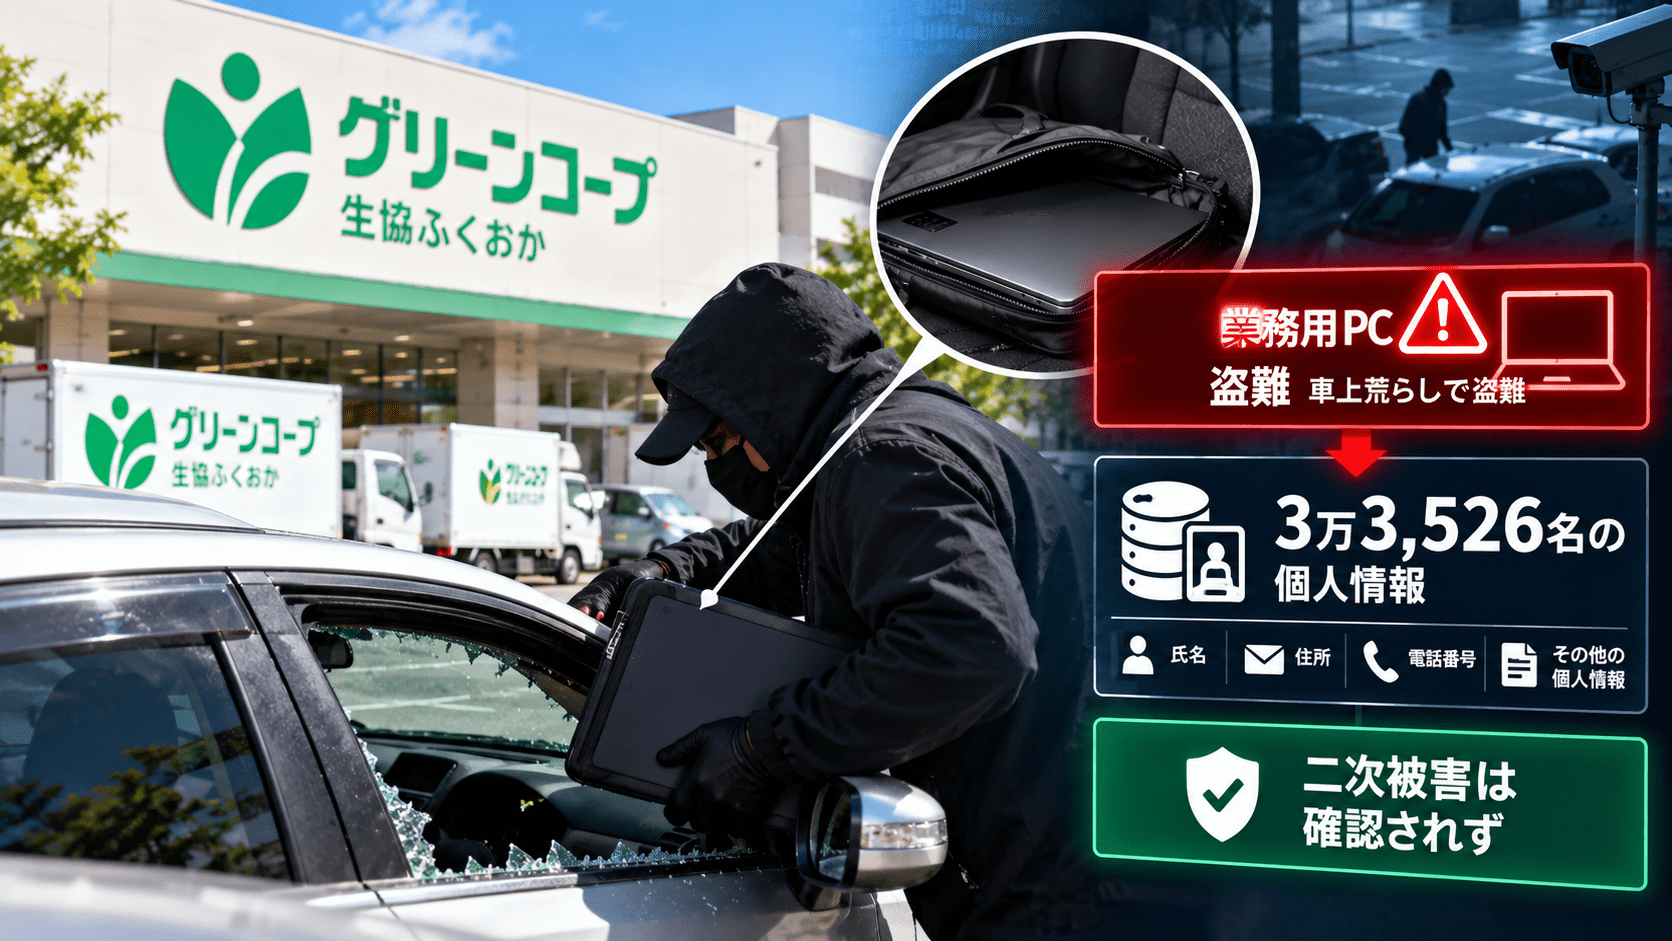
グリーンコープ生協ふくおかは2026年10月2日、責任者が使用していた業務用パソコン1台が車上荒らしで盗まれ、端末内に3万3,526名分の個人情報が保存されていたと公表しました。
盗難は9月17日に発生しました。同組合は同日中に共有フォルダーへのアクセス停止や関連メールアカウントの削除などを実施し、警察と個人情報保護委員会へ報告しています。
10月2日時点で、個人情報が外部へ流出した事実や不正利用などの二次被害は確認されていません。一方、端末そのものが第三者の手に渡っているため、情報を取得された可能性を完全には排除できないとしています。
グリーンコープ生協ふくおかのPC盗難のサマリー
- 2026年9月17日、グリーンコープ生協ふくおかの責任者が使用していた業務用パソコン1台が車上荒らしで盗まれました。
- 端末には3万3,526名分の個人情報が含まれていました。
- 内訳は、グリーンコープさがの利用休止組合員367件、グリーンコープふくおかでびん牛乳を予約している組合員3万3,118件、交通事故に関係する情報41件です。
- 銀行口座情報、クレジットカード情報、メールアドレスは含まれていません。
- 端末にはログインパスワードが設定されていました。
- グリーンコープのネットワークには専用回線からでなければ接続できない設定でした。
- 盗難後、共有フォルダーへのアクセス停止と関連メールアカウントの削除を実施しました。
- 警察へ届け出ており、窃盗事件として現場検証も行われています。
- 個人情報保護委員会へ報告済みです。
- 10月2日時点で情報流出や不正利用などの二次被害は確認されていません。
- 対象者には順次、書面で個別連絡します。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 組織 | グリーンコープ生協ふくおか |
| 発生日 | 2026年9月17日 |
| 事案 | 車上荒らしによる業務用PC1台の盗難 |
| 個人情報 | 3万3,526名分 |
| 主な内訳 | びん牛乳予約組合員3万3,118件、グリーンコープさが利用休止組合員367件、交通事故関連41件 |
| 金融情報 | 銀行口座・クレジットカード情報は含まれず |
| メールアドレス | 含まれず |
| 端末認証 | ログインパスワード設定あり |
| 二次被害 | 10月2日時点で確認されず |
| 報告先 | 警察、個人情報保護委員会 |
業務用PCを車内に置いていたところ車上荒らしで盗難
グリーンコープ生協ふくおかによると、9月17日、責任者が業務用パソコンを施設外へ持ち出し、車内に置いていたところ、車上荒らしの被害に遭いました。
盗難後は直ちに警察へ相談・届け出を行い、その後は窃盗事件として取り扱われ、現場検証も実施されています。
同組合はQ&Aで、業務用パソコンを車内に置いたことが今回の事故につながったとし、「個人情報の取り扱いに対する認識と、組織的な管理が十分ではなかった」と説明しています。
今回の事案は外部からのサイバー攻撃ではなく、個人情報を保存した業務端末の物理的な盗難による情報漏洩リスクです。
3万3,526件の内訳、びん牛乳予約者が3万3,118件
盗難されたPCに含まれていた個人情報の内訳は次の通りです。
- グリーンコープさがの利用休止組合員:367件
- グリーンコープふくおかでびん牛乳を予約している組合員:3万3,118件
- 交通事故に関係する情報:41件
合計は3万3,526件です。
保存されていた具体的な情報項目はデータによって異なります。
グリーンコープ生協ふくおかは、銀行口座情報、クレジットカード情報、メールアドレスは対象データに含まれていないと説明しています。
対象者には順次、お詫びと説明の書面を発送し、各人について漏洩した可能性のある情報の種類を案内する予定です。
パスワード設定済み、専用回線以外から社内ネットワークへ接続できない構成
盗難されたPCにはログインパスワードが設定されていました。
また、グリーンコープのネットワークは専用回線からでなければ接続できない設定となっており、盗難端末を外部からそのまま社内ネットワークへ接続できる構成ではありませんでした。
盗難後には、
- 共有フォルダーへのアクセス停止
- 関連するメールアカウントの削除
を実施しています。
一方、ログインパスワードが設定されていても、端末内部のデータ取得可能性を完全には排除できないとしており、同組合もその点を明記しています。
公表資料では、端末のストレージ全体を暗号化するフルディスク暗号化や、遠隔から端末を初期化するリモートワイプ機能の有無は説明されていません。
現時点で個人情報流出や不正利用は確認されず
10月2日時点では、今回の盗難に起因する個人情報の外部流出や、不正利用などの二次被害は確認されていません。
ただし、PC自体が第三者に盗まれているため、端末内の情報が取得されていないことを保証できる状態ではありません。
このため、グリーンコープ生協ふくおかは対象者への通知と注意喚起を進めています。
Q&Aでは、不審な電話やSMSを受けた場合、
- 個人情報を相手へ伝えない
- 認証情報を伝えない
- 金銭の支払いに応じない
- 相手の電話番号やメールアドレス、日時を記録する
- 警察やグリーンコープの相談窓口へ相談する
よう案内しています。
グリーンコープ側が電話で本人確認する場合でも、銀行口座番号、クレジットカード番号、暗証番号を聞くことはないとしています。
再発防止で「端末に個人情報を保存しない」運用へ変更
今回の事案を受け、グリーンコープ生協ふくおかは情報機器の持ち出しルールと管理方法を見直します。
公表された再発防止策には、
- 個人情報を扱う職員・責任者への研修
- 個人情報保護に関する法令・社内規程の周知
- 情報漏洩リスクと具体的な取扱方法の教育
- 個人情報を含むPC・記憶媒体の持ち出しルールの見直し
- 情報機器の管理状況の把握
- 組織的な管理の徹底
が含まれています。
加えて、施設外で業務を行う場合は、個人情報を持ち出した端末へ保存する方法ではなく、モバイルパソコンから施設内の端末へリモート接続する運用へ変更するとしています。
端末を紛失・盗難されてもデータ自体を端末内へ残さない設計に変える対応です。
業務端末の盗難で企業が確認したいポイント
今回の事案では、責任者が使用するPCに3万件を超える個人情報が保存されていました。
企業の情報漏洩対策では、不正アクセスだけでなく、PCやUSBメモリーなどの紛失・盗難も想定する必要があります。
特に確認したいのは、
- 業務PCのローカル領域へ個人情報を保存する必要があるか
- 社外持ち出し時の承認ルールがあるか
- 車内への端末放置を禁止しているか
- フルディスク暗号化を有効にしているか
- リモートロック・ワイプが可能か
- 端末紛失時にアカウントやVPN接続を即時停止できるか
- 持ち出した端末や記憶媒体を資産台帳で把握しているか
です。
単にログインパスワードを設定するだけではなく、端末が第三者の手に渡ることを前提に、データを保存しない、暗号化する、遠隔操作で無効化するといった複数の対策を組み合わせる必要があります。
対象者向け専用窓口を10月5日から開設
グリーンコープ生協ふくおかは、対象者向けの専用ダイヤルを10月5日から開設しています。
- 電話番号:0120-121-265
- 受付時間:月曜日~金曜日 午前9時~午後5時30分
自分が対象か確認したい場合は、氏名、住所、電話番号を伝えることで、確認後に折り返し連絡するとしています。
出典
関連記事
 ノーベル平和賞、発表前に受賞者の情報が漏洩した可能性
 Node.js、2026年6月のセキュリティリリースで12件の脆弱性を修正(CVE-2026-48933,CVE-2026-48618)他
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

