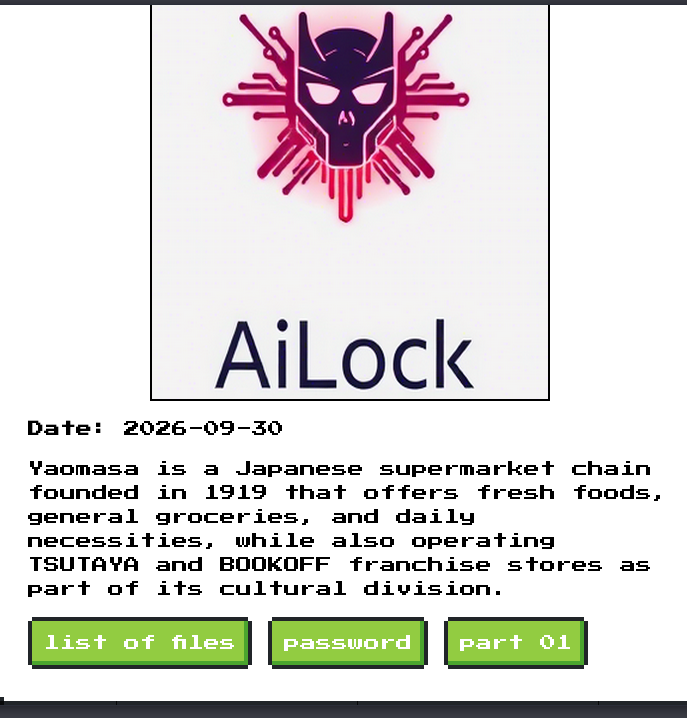
ランサムウェアグループ「AiLock」が、神奈川県小田原市を中心にスーパーマーケットを展開するヤオマサ株式会社をデータリークサイトに掲載し、同社から取得したとするデータの公開を主張しています。
セキュリティ対策Labが確認したAiLockの掲載画面には「Yaomasa」と公式サイトのドメインが記載され、「Date: 2026-09-30」と表示されていました。また、「list of files」「password」「part 01」の項目が設けられています。
セキュリティ対策Labでは、リークサイト上で公開されたファイル一覧を独自に確認しました。一覧には、2026年のGW計画、2025年の久野店における週次の販売計画、特売発注書、中町店の改装関連資料、予算・人員関連とみられるファイル名などが含まれています。
一方、セキュリティ対策Labが2026年10月5日に確認したヤオマサ公式サイトの新着情報では、本件に関する発表は確認できませんでした。本稿では攻撃者側の主張と独自調査で確認したファイル一覧を扱っており、ヤオマサがAiLockによる攻撃や情報流出を公式に認めたものではありません。
AiLockによるヤオマサ掲載のサマリー
- AiLockのデータリークサイトに「Yaomasa」と公式ドメインが掲載されていることを確認した
- 掲載画面には「Date: 2026-09-30」と表示され、「list of files」「password」「part 01」の項目が確認できる
- セキュリティ対策Labがファイル一覧を確認したところ、2021年から2026年にかけて作成されたとみられる多数の業務ファイル名が含まれていた
- 直近の資料として「【11店】2026年GW計画・反省」など、2026年の店舗運営に関係するとみられるファイル名を確認した
- 久野店については2025年の弁当販売計画表や揚物陳台に関するファイルが週単位で継続して存在している
- 「ヤオマサ様」と付いた発注書など、取引先からヤオマサ向けに作成された可能性のある文書名も多数含まれている
- 中町店の改装、店舗レイアウト、商品計画、発注、予算、人員など、店舗運営に関係するとみられる複数種類のファイルが同じディレクトリ構造内に存在する
- ファイル名に取引先企業名が含まれていても、その取引先がサイバー攻撃を受けたことを意味するものではない
- ヤオマサによる本件の公式発表は確認できておらず、AiLockが実際にヤオマサのシステムへ侵入したことや、ランサムウェアによる暗号化が発生したことは確認されていない
| 項目 | 内容 |
|---|---|
| 攻撃者側の掲載名 | Yaomasa |
| 掲載したグループ | AiLock |
| リークサイト上の日付表示 | 2026年9月30日 |
| 独自調査で確認したもの | リークサイト掲載画面、ファイル一覧 |
| ファイル名から確認できる年代 | 2021年~2026年 |
| 直近のファイル例 | 2026年GW計画・反省 |
| 主な分類 | 販売計画、発注書、商品計画、改装・レイアウト、予算、人員計画など |
| ヤオマサ側の公式発表 | 2026年10月5日の確認時点で公式サイトの新着情報に本件の掲載を確認できず |
| 情報流出 | AiLockが主張。ヤオマサによる確認は取れていない |
| ランサムウェアによる暗号化 | 確認できていない |
2026年GW計画や2025年の週次販売計画を確認
今回確認したファイル一覧には、「【11店】2026年GW計画・反省」とするファイルが複数存在し、アペ、レジ、鮮魚、精肉、青果、日グロなど、部門別とみられる名称が付けられていました。
また、久野店に関するフォルダでは、2025年1月から12月にかけて「久野店弁当販売計画表」「久野店 揚物陳台」とするファイルが週単位で連続しています。
例えば「久野店弁当販売計画表10月06日-10月12日.xls」「10月13日-10月19日.xls」「10月20日-10月26日.xls」のように、店舗の週次運用とみられるファイル名が継続していました。
単発の資料ではなく、複数年・複数月にわたり同じ命名規則のファイルが蓄積されている点は、今回公開された一覧を評価する際の材料の一つになります。
ただし、本稿で確認したのはファイル一覧であり、各Excelファイルの内容、作成者情報、更新履歴、ハッシュ値などを検証したものではありません。
「ヤオマサ様」と付いた発注書も多数 取引先から受領した文書の可能性
一覧には、次のようなファイル名も確認できます。
- 【ヤオマサ様】取引先24年10月度特売発注書.xls
- ヤオマサ様Xmasトルティーヤ発注書0200.xls
- ヤオマサ様取引先Xmas・年末定番商品発注書0200.xls
- 【ヤオマサ様】取引先25年12月特売発注書.xlsx
- ヤオマサ様年末・年始0200.xls
「ヤオマサ様」という宛名が付いていることから、これらはメーカーや卸などの取引先がヤオマサ向けに作成し、ヤオマサ側が受領・保管していた文書である可能性があります。
一方、同じディレクトリ群には「取引先様中町店改装協賛指示書」「取引先様中町改装ご協賛指示書」のように、ヤオマサ側から取引先に向けた資料とみられる名称や、「中町レイアウト.xlsx」「月度マトリクスコード一覧.xlsx」「新商品呼び出しコード.xlsx」などの店舗運営資料とみられる名称も存在します。
この構成からは、単純なメール添付ファイルの保管場所というより、店舗担当者や商品部門などが取引先との受発注、販促、商品計画、改装などに利用していた共有領域の一部である可能性が考えられます。
なお、ファイル名に取引先、取引先、取引先、取引先などの名称が含まれていることは、これらの企業が侵害されたことを意味しません。ヤオマサ側で管理されていた取引関連文書に取引先名が含まれている可能性があります。
中町店の改装資料など実在する店舗情報とも整合
ヤオマサの公式サイトによると、同社は大正8年(1919年)創業で、神奈川県小田原市を中心にスーパーマーケット11店舗、TSUTAYA 2店舗、BOOK OFF 2店舗の計15店舗を展開しています。従業員数は1,200名とされています。
今回のファイル一覧には「中町」「久野」「南足柄」など、ヤオマサが実際に展開する店舗名と一致する名称が多数含まれています。
2021年の中町店関連では、「中町レイアウト.xlsx」「中町店改装協賛指示書」「中町オープン助勤案内用」といった名称のファイルが同一の改装関連フォルダに存在します。さらに月次の特売発注書、商品台帳、賄いメニューなどが時系列で保存されています。
こうした店舗固有の業務資料と、取引先から受領したとみられる発注書、社内で作成したとみられる計画・レイアウト資料が同じディレクトリ体系に存在する点は、公開された一覧の真正性を検討するうえで一つの傍証になります。
ただし、ファイル名やディレクトリ一覧は技術的には作成・改変できるため、これだけで「ヤオマサから窃取された実データ」と断定することはできません。
公開されたファイル一覧の真正性をどう評価するか
今回の独自調査では、少なくとも次の4点が確認できました。
- 2021年から2026年まで複数年にわたるファイル名が存在する
- 2025年の久野店資料など、週次で連続する運用ファイルが確認できる
- 2026年GWの計画・反省など、AiLockの掲載日に比較的近い時期の資料名が存在する
- 公開情報で確認できるヤオマサの店舗名と、ファイル一覧に含まれる店舗名が一致する
特に、年末年始、節分、土用の丑の日、GW、月次特売など、小売業の年間運用に沿った資料が年月をまたいで連続している点は特徴的です。
一方、現段階ではファイル本体の内容やメタデータを第三者が独立して検証した状態ではありません。AiLockがどの環境からデータを取得したのか、実際にヤオマサのネットワークへ侵入したのか、暗号化を伴うランサムウェア攻撃だったのかについても確認できていません。
したがって現時点では、「AiLockがヤオマサから取得したと主張するファイル一覧を公開しており、その内容にはヤオマサの業務と整合する多数のファイル名が含まれている」とするのが適切です。
ヤオマサ公式サイトでは本件の発表を確認できず
セキュリティ対策Labが2026年10月5日にヤオマサ公式サイトの新着情報を確認したところ、9月24日の採用情報更新などは掲載されていますが、本件に関する不正アクセス、ランサムウェア、情報流出などの発表は確認できませんでした。
このため、AiLockによる攻撃、データ窃取、情報流出の範囲について、ヤオマサ側が確認した事実として扱うことはできません。
今後ヤオマサから公式発表が行われた場合には、攻撃者側が公開したファイル一覧との一致、対象となったシステム、情報の種類や件数、侵入経路、業務影響などが確認点になります。
AiLockとは
AiLockは、2025年に確認されたRansomware-as-a-Service(RaaS)型のランサムウェアグループです。
セキュリティ対策Labではこれまで、日本交通や大仙など、AiLockが国内組織への攻撃を主張した事例を追跡しています。
一般的なランサムウェアでは、ファイル暗号化に加えてデータを窃取し、公開を材料に身代金を要求する二重恐喝が行われます。AiLockについても、データリークサイトを使って被害組織とする企業・団体を掲載する活動が確認されています。
今回のヤオマサについては、暗号化被害やシステム停止は確認されていないため、「ランサムウェア被害」と断定せず、AiLockによる攻撃・データ窃取の主張として区別する必要があります。
情報システム部門が確認したいこと
今回のファイル一覧には、販売計画、発注書、店舗レイアウト、人員・予算関連など、個人情報以外にも企業活動に関わる情報とみられる名称が含まれています。
実際にこうしたデータが外部へ持ち出された場合、顧客の個人情報だけでなく、商品戦略、販売計画、取引先との条件、店舗運営、組織・人員配置などの情報が二次利用される可能性があります。
インシデント調査では、個人情報の有無だけで対象を絞らず、共有フォルダやファイルサーバーに保存されている営業・調達・店舗運営資料についても、外部送信の痕跡とアクセス履歴を確認する必要があります。
また、取引先向け文書が含まれる場合は、影響範囲が自社内で完結しない可能性があります。流出した可能性のある資料を取引先単位で分類し、通知の必要性や認証情報・取引条件等の変更が必要かを判断できる状態にしておくことが、初動後の対応につながります。
出典
- ヤオマサ株式会社 会社情報
- ヤオマサ株式会社 新着情報
- Rapid7「2025 Ransomware: Business as Usual, Business is Booming」
- BleepingComputer「England Hockey investigating ransomware data breach」
- ランサムウェアとは – セキュリティ対策Lab
関連記事
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 KADOKAWAがBlackSuitのデータ公開に関して声明を発表
 ロックビット(LockBit)のサイバー攻撃とランサムウェア攻撃で米 エボルブ銀行が約760万人の個人情報漏洩|ランサムウェア 事例
 SonicWallの重大な脆弱性(CVE-2024-40766)を ランサムウェア 攻撃グループAkiraが悪用
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 DTSのグループ会社、デジタルテクノロジーが不正アクセスで情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 JAあきた北ライフサービス、サイバー攻撃で個人情報漏洩の恐れ ランサムウェアグループ INCランサムウェアが犯行声明

