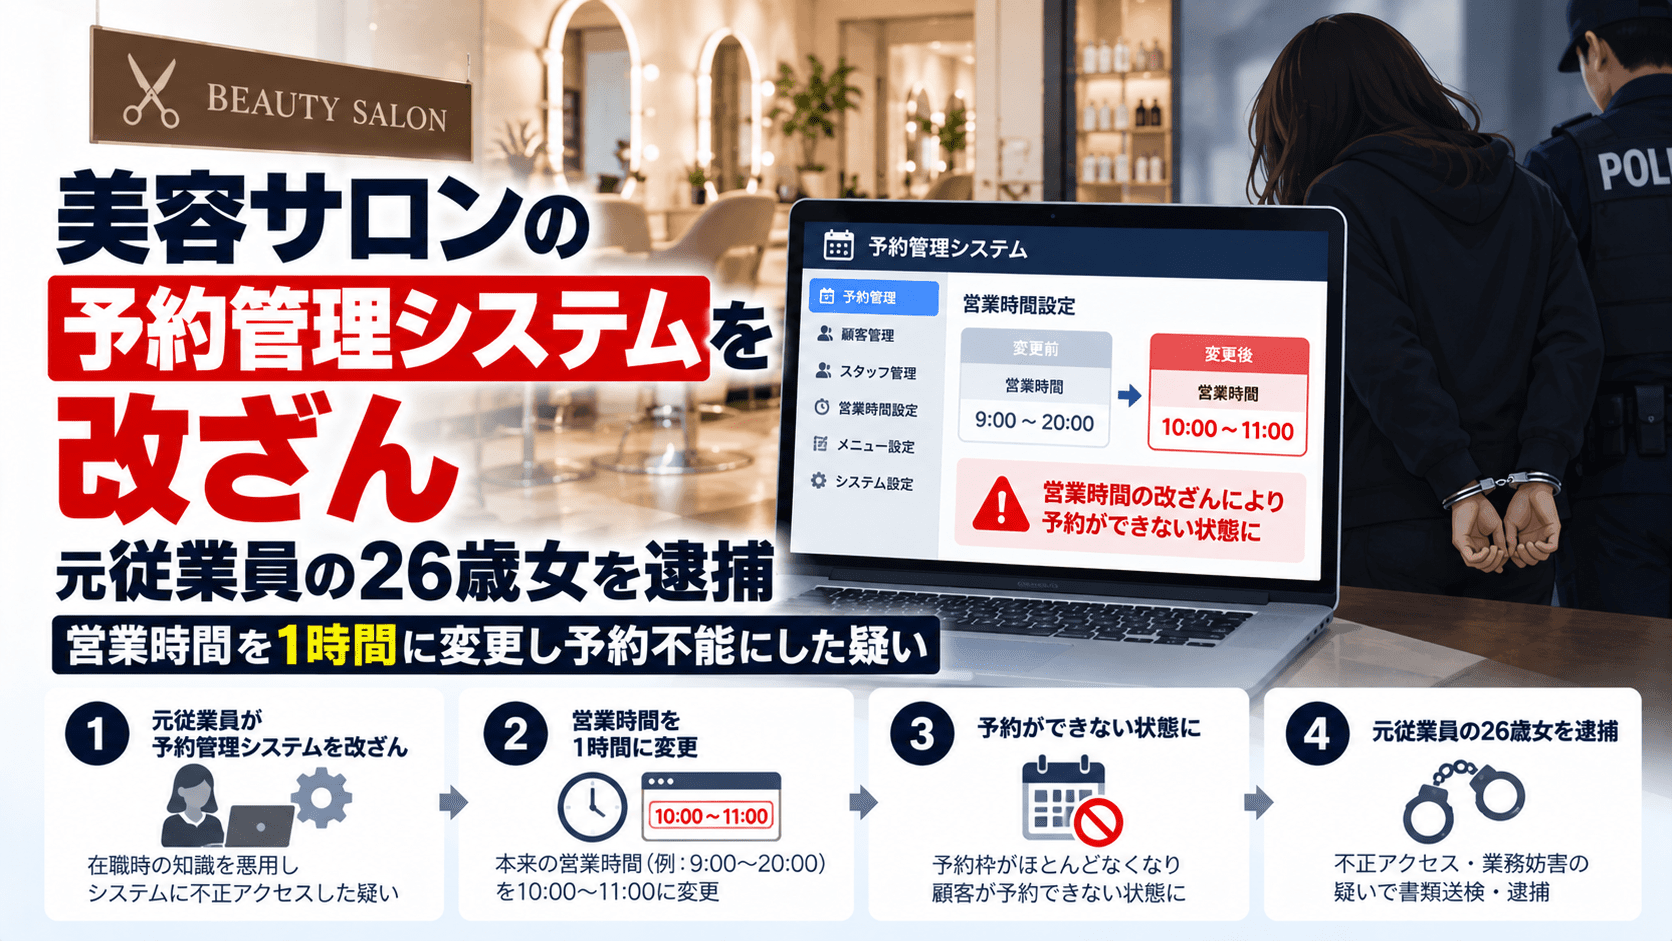
大阪府警は2026年10月6日、美容サロンの予約管理システムを操作して営業時間を改ざんし、顧客が予約できない状態にしたとして、大阪市天王寺区に住む元従業員の女(26)を電子計算機損壊等業務妨害の疑いで逮捕しました。
読売テレビの報道によると、容疑者は2026年3月、当時勤務していた美容サロンの予約管理システムにスマートフォンから26回ログインし、本来「午前10時から午後9時」だった営業時間を「午前10時から午前11時」に変更するなどして、店舗の業務を妨害した疑いが持たれています。
他の従業員が営業時間を元に戻した後も、再び書き換える行為が繰り返されていたとみられています。
今回の事件は、外部の攻撃者が脆弱性を悪用したサイバー攻撃ではなく、業務上システムを利用する立場にあった従業員が、その権限やシステム知識を悪用した可能性がある内部不正の事例としても整理できます。
美容サロン予約システム改ざん事件のサマリー
- 大阪府警が2026年10月6日、26歳の元従業員の女を逮捕
- 容疑は電子計算機損壊等業務妨害
- 犯行時期は2026年3月
- 容疑者は当時、美容サロンに勤務していた
- スマートフォンから予約管理システムへ26回ログインした疑い
- 本来「午前10時~午後9時」だった営業時間を「午前10時~午前11時」に変更
- 営業時間外となった時間帯で顧客が予約できない状態になった
- 他の従業員が設定を修正した後も、再び営業時間を書き換えたとみられる
- 店舗関係者が2026年5月に警察へ被害を申告
- アクセス記録などから容疑者が浮上
- 容疑者は営業時間を変更したことについて、おおむね認めている
- 「会社や上司と揉め、その腹いせに嫌がらせをしようと思った」などと供述していると報じられている
| 項目 | 内容 |
|---|---|
| 逮捕日 | 2026年10月6日 |
| 捜査機関 | 大阪府警 |
| 容疑 | 電子計算機損壊等業務妨害 |
| 対象 | 美容サロンの予約管理システム |
| 犯行時期 | 2026年3月 |
| ログイン回数 | 26回とされる |
| 改ざん内容 | 営業時間を午前10時~午後9時から午前10時~午前11時へ変更 |
| 影響 | 午前11時以降の時間帯で顧客が予約できない状態 |
| 発覚 | 2026年5月、店舗関係者が警察へ被害申告 |
| 特定方法 | サイトへのアクセス記録など |
※逮捕は有罪を意味するものではなく、今後の捜査・裁判で事実関係が判断されます。
営業時間を「午前10時~午前11時」に変更
読売テレビによると、美容サロンの本来の営業時間は午前10時から午後9時でした。
ところが予約管理システム上では、営業時間が午前10時から午前11時までの1時間に変更され、それ以外の時間帯には顧客が予約できない状態になっていました。
店舗スタッフが改ざんに気付いて営業時間を修正しても、再び設定が書き換えられていたとみられています。
容疑者は3月15日と16日を含む時期に予約管理システムへ繰り返しアクセスしたとされ、警察はアクセス記録などを調べて容疑者を特定しました。
今回の事件では、顧客データの窃取やシステム破壊ではなく、「予約できる時間そのものを書き換える」ことで営業を妨害した点が特徴です。
美容院、飲食店、医療機関、宿泊施設などでは、予約管理システムがそのまま売上や顧客対応の入口になっています。
営業時間、予約可能枠、担当者の出勤状況などを書き換えられると、サーバーを停止させなくても事業を実質的に止めることができます。
「予約が入らないことが一番ダメージ」と供述か
報道によると、容疑者は警察の調べに対し、スマートフォンから会社の予約システムへログインし、営業時間を変更したことについて「間違いありません」とおおむね認めています。
一方、3月15日、16日に26回にわたって変更したかについては「覚えていない」と話しているということです。
動機については、
- 2月頃に上司や会社と揉めた
- 腹いせに嫌がらせをしようと思った
- 店に予約が入らないことが会社にとって一番ダメージになると考えた
などと供述していると報じられています。
これらは捜査段階の供述内容であり、最終的な事実認定ではありません。
一方、内部不正対策の観点では、従業員が業務上知っているシステムの仕組みや、売上へ最も影響する設定を理解していること自体がリスクになります。
外部の攻撃者であればシステム構成や業務フローを調査する必要がありますが、内部者は「どの設定を変えれば店舗が困るか」をすでに知っています。
犯行時は「元従業員」ではなく在職中
今回の事件で注意したいのは、逮捕時点では「元従業員」ですが、改ざん行為が行われた2026年3月時点では店舗に勤務していたと報じられている点です。
そのため、今回の事案を単純に、
「退職後もアカウントが残っていたため侵入された」
という退職者アカウント管理の問題として扱うことはできません。
容疑者が使用したアカウントが本人に正式に付与されたものだったのか、共有アカウントだったのか、別の従業員の認証情報だったのかは公表されていません。
また、予約システムへのログイン自体が権限外だったのか、ログイン権限はあったものの営業時間変更が業務上許されていなかったのかも明らかになっていません。
今回の事件では、退職時のアカウント削除だけではなく、在職中の従業員にどこまで設定変更権限を与えるかというアクセス権限管理が論点になります。
電子計算機損壊等業務妨害の疑いで逮捕
大阪府警は今回、電子計算機損壊等業務妨害の疑いで逮捕しています。
刑法第234条の2では、業務に使用するコンピューターや電磁的記録を損壊したり、虚偽の情報や不正な指令を与えたりして、本来の用途に沿う動作をさせずに業務を妨害する行為を処罰対象としています。
法定刑は5年以下の拘禁刑または100万円以下の罰金で、未遂も処罰対象です。
今回報じられた行為では、予約システムの営業時間情報を変更し、本来予約可能だった時間帯に予約できない状態にしたことが、この容疑につながったとみられます。
一方、10月6日時点の報道では、不正アクセス禁止法違反で逮捕されたとは報じられていません。
「予約管理システムにログインした」という事実だけで、不正アクセス禁止法違反が成立すると判断することはできません。
特に今回、犯行時点では従業員だったとされるため、どの認証情報を使い、どの範囲のアクセス権限を持っていたかによって法的な評価も変わります。
熊本でも元従業員によるシステム改ざん・削除事件
従業員や元従業員が、業務で利用していたシステムへアクセスして会社の業務を妨害する事件は過去にも発生しています。
セキュリティ対策Labでは2026年6月、元勤務先のイベント会社システムに不正アクセスしデータを削除した疑いで元従業員が逮捕された事案を取り上げています。
この事件では、熊本市内のイベント会社に以前勤務していた人物が、退職後に元勤務先のシステムへ複数回アクセスし、イベント企画などに関する業務文書を削除した疑いが持たれました。
今回の美容サロン事件とは、
- 犯行時の雇用状況
- 使用した認証情報
- 改ざんした対象
などが異なります。
一方で、業務上知り得たシステムやアクセス方法が、会社への不満を背景とした妨害行為に利用されたという点では共通する部分があります。
内部不正では「正規アカウント」でも危険になる
外部からのサイバー攻撃では、
- パスワード総当たり
- フィッシング
- 脆弱性悪用
- マルウェア
などによって、攻撃者が本来持っていないアクセス権を取得するケースが多くあります。
一方、内部不正では、本人が業務上認められたアカウントや操作権限を持っている場合があります。
そのため、
「ログインに成功したか」
「正しいパスワードを使ったか」
だけを監視していても、不正を見つけられない可能性があります。
必要になるのは、
- 誰が
- いつ
- どの端末から
- どの設定を
- どの値からどの値へ変更したか
を記録する変更監査です。
今回のように営業時間が「午前10時~午後9時」から「午前10時~午前11時」へ急激に変更された場合、通常業務では珍しい変更として検知できる仕組みも考えられます。
IPAも内部不正対策でアクセス権限やログ管理を推奨
IPAは「組織における内部不正防止ガイドライン」で、内部不正への対策を、
- 基本方針
- 資産管理
- 物理的管理
- 技術・運用管理
- 原因究明と証拠確保
- 人的管理
- コンプライアンス
- 職場環境
など複数の観点から整理しています。
内部不正は、単純に従業員を信用するかどうかという問題ではありません。
業務上必要な権限だけを付与し、権限の利用状況を記録し、異常な操作を後から追跡できる仕組みを整えることが基本になります。
今回の事件でも、容疑者の特定にはサイトへのアクセス記録などが使われたと報じられています。
ログは不正をリアルタイムに防ぐためだけではなく、事件発生後に「誰がどの操作を行ったか」を確認する証拠としても機能します。
情報システム部門が確認したい予約・業務SaaSの権限管理
美容サロンに限らず、クラウド型の予約管理、CRM、POS、勤怠管理などでは、現場スタッフがWebブラウザやスマートフォンから設定を変更できるものが増えています。
便利になる一方、設定変更権限を広く与えると内部不正や誤操作の影響も大きくなります。
営業時間や予約枠の変更権限を分ける
すべての従業員が、
- 店舗営業時間
- 予約可能枠
- 休業日
- メニュー
- 価格
- キャンセル設定
を変更できる必要があるかを確認します。
一般スタッフ、店長、システム管理者などで権限を分離します。
重要設定の変更履歴を残す
少なくとも、
- 操作者
- 日時
- 接続元
- 変更前の値
- 変更後の値
を確認できるSaaSを利用します。
今回のように設定が繰り返し書き戻される場合でも、変更履歴があれば早期に原因を特定しやすくなります。
異常な変更を通知する
営業時間を大幅に短縮する、全予約枠を閉じる、価格を大きく変更するなど、事業への影響が大きい操作は管理者へ通知する仕組みも有効です。
変更前に別の管理者による承認を必要とする方法もあります。
人事イベントとアカウント管理を連携する
今回の行為は在職中とされていますが、異動、休職、退職が発生した場合には速やかに権限を見直します。
特に会社と従業員との間でトラブルが起きている場合でも、個人を疑うことを目的にするのではなく、通常の人事手続きとしてアクセス権限の棚卸しを実施できる仕組みにしておくことが必要です。
ログを一定期間保存する
今回の事件は3月に発生し、店舗側が警察へ被害を申告したのは5月です。
不正操作から一定期間経過してから事件化する場合もあるため、操作ログを短期間で削除すると調査が難しくなります。
SaaSのログ保存期間が何日・何か月なのか、契約プランによって取得できるログが変わらないかも確認します。
予約システムは「業務停止につながる重要システム」として扱う
予約管理システムは、会計システムや基幹システムほどセキュリティ上の重要度が高く見られない場合があります。
しかし、予約制の店舗では、予約システムが停止したり予約枠が改ざんされたりすると、顧客が来店できず、その日の売上に直接影響します。
今回報じられた供述でも、「予約が入らないことが会社にとって一番ダメージにつながる」と考えたとされています。
システムの重要度は保存している個人情報の量だけで判断するのではなく、
「そのシステムが止まったり改ざんされたりした場合、業務へどの程度影響するか」
という可用性・完全性の観点からも評価する必要があります。
出典
- 【速報】美容サロンの予約管理システムに不正ログイン 営業時間を改ざんし業務妨害か 元従業員の女を逮捕 大阪府警 – YTV NEWS NNN
- 刑法 第234条の2(電子計算機損壊等業務妨害) – e-Gov法令検索
- 組織における内部不正防止ガイドライン – IPA 独立行政法人 情報処理推進機構
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

