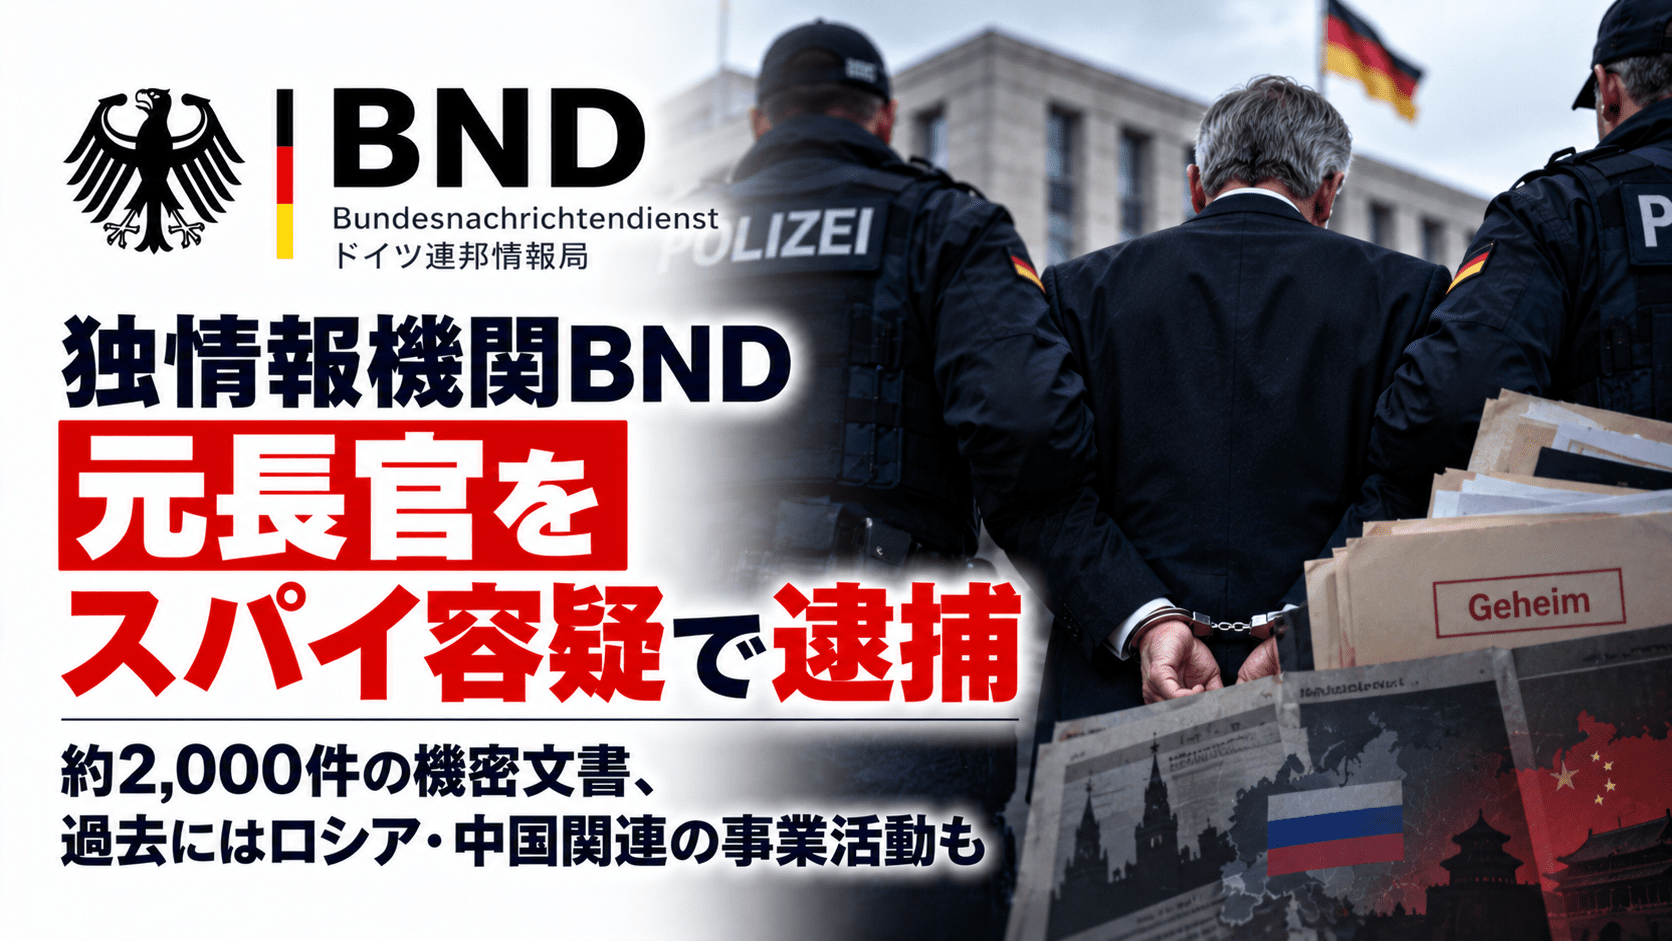
ドイツ連邦検察庁(Generalbundesanwalt)は2026年10月6日、ドイツの対外情報機関「連邦情報局(BND)」の元長官August Hanning容疑者と、元側近のManfred D.容疑者を逮捕したと発表しました。
Hanning容疑者には、国家反逆的な情報収集、国家機密の探索、国家反逆未遂、外国情報機関のための活動などの疑いがかけられています。
連邦検察庁によると、Hanning容疑者とManfred D.容疑者は2010年春ごろ、BND内部の有用な情報を有償で継続的にHanning容疑者へ渡すことを取り決めた疑いがあります。Manfred D.容疑者は2022年6月ごろまでに約2,000件の文書を提供し、その中には多数の機密指定情報が含まれていました。
Hanning容疑者は、これらの情報を退官後の民間コンサルティング事業で利用した疑いがあります。少なくとも1件では、外国の情報・治安機関の職員向け分析資料を作成する際にBNDの機密情報を使用したとされています。
ドイツ当局は、相手となった外国情報機関の国名を公表していません。ドイツ公共放送NDR・WDRなどは、捜査対象となっている外国情報機関について「ロシアではない」と報じています。
一方、Hanning容疑者は退官後、ロシアや旧ソ連圏、中国を事業対象とする情報・調査会社などに関与していたことがドイツの調査報道で確認されています。これらの事業上の接点と今回の容疑は分けて扱う必要があります。
BND元長官逮捕のサマリー
- ドイツ連邦検察庁が2026年10月6日、August Hanning容疑者とManfred D.容疑者を逮捕
- Hanning容疑者は1998年12月から2005年11月までBND長官を務めた
- 2005年から2009年まではドイツ連邦内務省の事務次官を務めた
- Manfred D.容疑者はHanning氏のBND長官時代に執務室責任者を務め、その後も後任長官の下で2026年3月まで勤務
- 連邦検察庁は、両者が2010年春ごろからBND情報を有償で提供する取り決めを結んだ疑いがあるとしている
- Manfred D.容疑者がHanning容疑者へ提供した文書は約2,000件
- 文書には多数の機密指定情報が含まれ、BND内部利用のみを目的としていた
- 一部は連邦首相府で行われる情報機関・安全保障機関幹部の定例会合向け資料だった
- Hanning容疑者は少なくとも1件で、外国の情報・治安機関職員向け分析に機密情報を利用した疑い
- 別の外国情報機関関係者とも長期間にわたり政治情報を共有した疑い
- 連邦検察庁は相手国を公表していない
- Hanning容疑者にはロシア・中国を含む地域を対象とした退官後の民間事業活動が確認されているが、今回の容疑との直接関係は当局が認定していない
| 項目 | 内容 |
|---|---|
| 逮捕日 | 2026年10月6日 |
| 容疑者 | August Hanning、Manfred D. |
| Hanning氏の経歴 | BND長官(1998~2005年)、連邦内務省事務次官(2005~2009年) |
| 主な容疑 | 国家反逆的な情報収集、国家機密探索、国家反逆未遂、外国情報機関のための活動 |
| 提供されたとされる文書 | 約2,000件 |
| 提供期間 | 2010年春ごろから少なくとも2022年6月ごろまで |
| 情報の用途 | 民間コンサルティング、外国情報・治安機関向け分析など |
| 外国情報機関 | ドイツ当局は国名を非公表 |
| 捜査機関 | ドイツ連邦検察庁、BKA、BND |
| 捜査の端緒 | 2025年9月の別事件に伴うHanning氏関係先の捜索 |
約2,000件のBND内部文書、首相府向け情報会合の資料も
連邦検察庁の発表で最も重大なのは、流出したとされる情報量と、その位置付けです。
Manfred D.容疑者は、2012年3月から2026年3月まで複数のBND長官の下で執務室責任者を務め、機密性の高い情報へ広範にアクセスできる立場にありました。
検察当局によると、同容疑者は2022年6月ごろまでに約2,000件の文書をHanning容疑者へ提供しました。
これらはBND内部でのみ使用される情報で、BND幹部への報告や、連邦首相府で開催される「nachrichtendienstliche Lagebesprechung」と呼ばれる情報・安全保障機関幹部の定例会合の準備にも使われていました。
この会合では、ドイツ政府各省庁と安全保障機関の上級幹部が情勢認識を共有します。
そのため、文書そのものだけでなく、
- ドイツ政府が何を脅威として認識していたか
- 情報機関がどの情報を重視していたか
- どの地域・対象を追跡していたか
- 政策判断にどの情報が使われていたか
といった「政府の情報要求」や分析優先順位まで推測できる可能性があります。
外国情報機関向け分析にBND機密を使用した疑い
連邦検察庁は、Hanning容疑者がManfred D.容疑者から受け取った機密情報を使い、外国の「情報・治安機関」の職員向けに分析を作成した事例を少なくとも1件確認したとしています。
ただし、その分析が実際に相手へ届いたかどうかは、現時点では確認できていません。
さらに、Hanning容疑者は別の外国情報機関関係者とも長期間にわたって密接に連絡を取り、政治情報を提供していた疑いがあります。
この情報の一部にも、Manfred D.容疑者から提供されたBND資料が使われていたとされています。
連邦検察庁は、これらの外国情報機関がどの国に属するかを明らかにしていません。
ドイツ公共放送NDR・WDRとSüddeutsche Zeitungは、少なくとも分析資料の相手について「ロシアではない」と報じています。別のドイツ報道ではアゼルバイジャン情報機関との関連が捜査されているとされていますが、これは連邦検察庁が公式に認定したものではありません。
ロシアとの接点―Deripaska関連をドイツ連邦議会も過去に照会
今回のスパイ容疑とロシアの関与は、現時点で切り分ける必要があります。
一方、Hanning氏が退官後にロシア関連の民間活動へ関与していたことは以前から知られていました。
ドイツ連邦議会では2014年、ロシアの実業家Oleg Deripaska氏とドイツ政府関係者との接触をめぐる議会質問の中で、Hanning氏がDeripaska氏のために行った活動が取り上げられています。
質問では、Hanning氏が2012年にロンドン高等法院でDeripaska氏側の証人として証言したことについて、元公務員として必要な許可を得ていたかなどが照会されました。
これは今回の容疑とは別件です。
ただし、元情報機関トップが退官後に、外国政府、外国企業、政治的に機微な人物を含む顧客へ情報分析や助言を提供する場合、現役時代に得た知識・人脈・情報と、民間事業で扱う情報との境界管理が安全保障上の問題になります。
中国を含む地域を対象に「Business Intelligence」を提供
ドイツの調査報道機関CORRECTIVは、Hanning氏が退官後に関与した複数の企業について調査しています。
その一つであるGSC4 GmbHは、自社サイト上で「Business Intelligence」と調査業務を提供し、主要市場として、
- ロシア
- CIS
- 東欧
- 中国
- アラブ地域
を掲げていました。
Hanning氏はこのほか、英国の調査・リスクコンサルティング会社G3でロシアおよび旧ソ連地域を担当する役職に就いていたと報じられています。
ここで確認できるのは、Hanning氏の退官後の事業活動がロシア・中国を含む地域に及んでいたという点です。
中国またはロシアの情報機関が今回の容疑に直接関与したことを示すものではありません。
この区別は、国家関与を扱うインテリジェンス記事では特に重要です。
ドイツ情報機関はロシアと中国を主要なスパイ脅威と評価
今回の事件が発生した背景には、欧州で外国情報機関による諜報活動への警戒が強まっている状況があります。
ドイツ連邦憲法擁護庁(BfV)は、ロシアがウクライナ侵攻後、ドイツ国内で諜報、サイバー攻撃、影響工作、破壊工作を組み合わせて活動していると評価しています。
ロシア外交官の追放によって従来型の人的情報活動が制約された後は、
- 非公式協力者
- 代理人
- 民間人
- サイバー作戦
- 偽装した企業・組織
などを組み合わせる方向へ手法を変化させています。
中国についてもBfVは、政治、軍事、経済、科学技術に関する情報収集を主要目的とする情報活動を継続しているとしています。
米国情報機関も同様の認識です。
米国家情報長官室(ODNI)の「2026 Annual Threat Assessment」は、中国とロシアを米国に対する最も持続的かつ活発なサイバー脅威と評価しています。
FBIも、ロシア、中国、イランなどが現職・元政府職員や軍関係者を標的にして、機密情報や政策決定に関する情報を入手しようとしていると米議会で説明しています。
今回のHanning事件は、外国情報機関による具体的な関与国がまだ公表されていないものの、「現職者だけでなく退官者も情報収集の対象や媒介になり得る」という欧米当局の警戒と重なる構造です。
国家系アクターがサイバー攻撃、人的協力者、民間企業など複数の経路を併用する構図は、国家とハッカー・ランサムウェアグループの結託でも整理しています。
最も深刻なのは「退官後17年たっても内部情報へ接続できた」疑い
Hanning氏は2005年にBND長官を退任しています。
それにもかかわらず、検察当局の主張が正しければ、2010年ごろから2022年まで、現役BND職員を介して継続的に内部情報へ接続していたことになります。
これは一般企業の内部不正でも見られる「退職者リスク」と共通します。
通常、退職時には、
- アカウント停止
- VPN権限削除
- PC回収
- SaaSアクセス停止
などの技術的なオフボーディングを行います。
しかし、元幹部が現役社員との強い人的関係を維持している場合、技術的なアクセス権限を失っても、情報への実質的なアクセス経路が残ることがあります。
特に、
- 元役員
- 元研究責任者
- 元営業責任者
- 元官公庁・防衛関係者
- 外部顧問
- コンサルタント
は、退職後も現役社員との信頼関係や社内事情への理解を持っています。
セキュリティ対策Labでは営業秘密を守るための管理策でも、アクセス権だけでなく、人・契約・情報区分を含む管理が必要になる点を整理しています。
同盟国との情報共有にも影響する可能性
BNDはドイツ単独で情報を収集しているわけではありません。
米国、英国、フランスをはじめとする同盟・友好国の情報機関と継続的に情報交換しています。
Hanning氏は2015年のドイツ連邦議会NSA調査委員会で、BNDにとって米NSAとの協力は任務遂行上不可欠だったと証言しています。
今回流出したとされる約2,000件の文書の中身について、連邦検察庁は詳細を公表していません。
NDR・WDRなどは、イラン核開発やロシア軍に関する分析、外国のパートナー情報機関由来の情報も含まれていたと報じています。
もし第三国の情報機関から提供された情報まで外部へ流出していた場合、問題はドイツ国内の機密管理にとどまりません。
情報機関の協力では、
「提供した情報が相手国で安全に管理されるか」
が共有範囲を決める基本条件になるためです。
情報源、収集能力、分析方法が漏れたと判断されれば、外国情報機関がBNDへ提供する情報の粒度を下げる可能性があります。
日本企業にもある「元幹部+現役社員」の情報流出リスク
今回の事件は情報機関という特殊な組織で起きた疑いですが、日本企業にも置き換えられる構造があります。
例えば退職した元役員や元幹部が、
- 海外企業の顧問になる
- 競合企業のコンサルタントになる
- 海外政府・政府系企業の案件へ関与する
- 現役社員へ業界情報を問い合わせる
- 過去の部下から社内資料を受け取る
という状況です。
この場合、元社員本人の社内アカウントを停止していても防げません。
企業側では、退職者管理に加えて現役社員についても、
- 機密情報のNeed-to-Know原則
- 文書ダウンロード・印刷・外部送信ログ
- 大量ファイル取得の検知
- 秘密区分ごとの持ち出し制限
- 外部コンサルタントとの利益相反確認
- 退職者への情報提供ルール
- 退職後の秘密保持義務
- 元幹部からの「少し教えてほしい」という依頼への教育
を設計する必要があります。
特に、防衛、通信、半導体、AI、量子、宇宙、エネルギー、製薬など経済安全保障上の重要分野では、単一文書の流出だけではなく、「複数情報を組み合わせた分析」が第三者へ渡るリスクも考慮する必要があります。
事件の核心は相手国より「情報への継続アクセス」
今回の事件では、外国情報機関の国名に関心が集まっています。
ただし、現時点でドイツ当局が公式に確認している事実から見ると、より重大なのは別の点です。
元BND長官が退任後、現役幹部職員から約12年間にわたり、約2,000件の内部資料を有償で取得できた疑いがあることです。
ロシア、中国、アゼルバイジャンなど相手国の特定は今後の捜査で明らかになる可能性があります。
一方、情報保護の観点では、
「誰へ渡ったか」
だけでなく、
「なぜ長期間にわたり内部情報を外へ取り出せたのか」
が再発防止の中心になります。
企業でも同じで、外国勢力や競合企業の意図を完全に把握することは困難です。
そのため、防御側では人間関係に依存しないアクセス制御、監査ログ、機密文書の追跡、外部提供時の承認などによって、情報が組織外へ流れる経路そのものを制御する必要があります。
出典
- Festnahmen wegen mutmaßlicher landesverräterischer Ausspähung, Auskundschaften von Staatsgeheimnissen, versuchten Landesverrats und Spionage – Der Generalbundesanwalt beim Bundesgerichtshof
- Kontakte von Vertretern bzw. früheren Vertretern der Bundesregierung zu dem russischen Oligarchen Oleg Deripaska – Deutscher Bundestag
- Hanning: NSA-Hilfe war für BND unentbehrlich – Deutscher Bundestag
- Verfassungsschutzbericht 2024 – Bundesamt für Verfassungsschutz
- DNI Gabbard Releases 2026 Annual Threat Assessment of the U.S. Intelligence Community – Office of the Director of National Intelligence
- A Review of the President’s Fiscal Year 2027 Budget Request for the Federal Bureau of Investigation – FBI
- Ermittler nehmen Ex-BND-Chef Hanning fest – tagesschau / NDR / WDR
- Früherer BND-Chef Hanning festgenommen: Geschäfte mit fremden Mächten – CORRECTIV
関連記事
 自衛隊 員の中国大使館 侵入 事件が映す地政学リスク-局地的事象から波及する認知戦
 三重県 庁のUSB メモリーから相次いでマルウェアを検知-所有数6000個超か
 台湾、AIサーバー不正輸出事件でNVIDIA・Supermicroの関係者含む9人起訴
 ベルギーで半導体技術のスパイ容疑、元BelGaN幹部を逮捕 GaNの企業秘密が中国企業へ移転した可能性を捜査
 中国の大学、海底ケーブルを切断する装置の特許を出願
 Googleの元エンジニア、AI技術の窃取/漏洩と中国へのスパイ活動で有罪判決
 米軍のイラン 攻撃に伴う弾薬・ミサイル在庫の枯渇と日本およびウクライナの安全保障への波及
 米下院国土安全保障委員会、生成AIとエージェントAIのテロ利用 実態の調査を要請
 AI 企業 パランティアとは 脅威と戦略は-その眼は英知の眼か破滅の眼か

