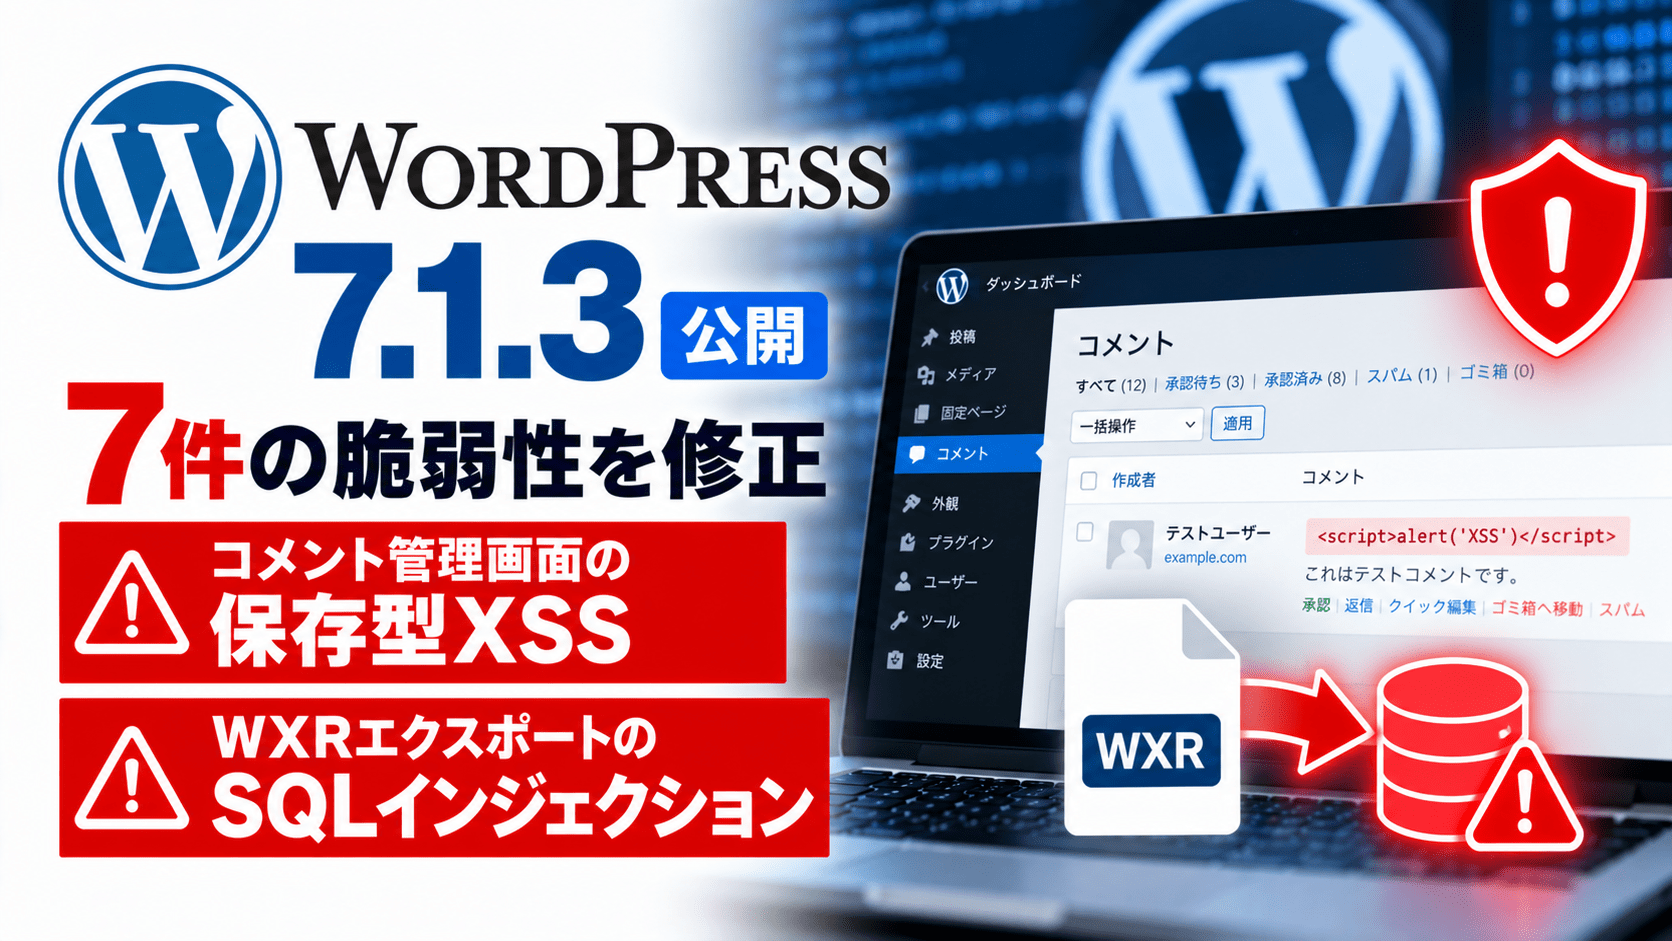
WordPress.orgは2026年10月6日、メンテナンス・セキュリティリリース「WordPress 7.1.3」を公開しました。
今回のリリースでは7件のセキュリティ問題と4件のバグが修正されています。セキュリティ修正には、コメント管理画面で成立する保存型クロスサイトスクリプティング(XSS)、WP_Http::make_absolute_url()のサービス拒否(DoS)、WXRエクスポート処理のセカンドオーダーSQLインジェクション、非公開・未公開投稿のコメントを未認証で閲覧できる問題などが含まれます。
WordPressはセキュリティリリースとして、サイト管理者に対し速やかな更新を推奨しています。自動バックグラウンド更新に対応しているサイトでは、更新処理が自動的に開始されます。
WordPress 7.1.3のサマリー
- WordPress 7.1.3は2026年10月6日に公開
- 7件のセキュリティ修正と4件のバグ修正を含む
- コメント管理画面で、保留中コメントを起点とする保存型XSSを修正
WP_Http::make_absolute_url()に存在したDoS問題を修正- WordPress WXRエクスポート処理のセカンドオーダーSQLインジェクションを修正
- Author権限のユーザーが投稿を「先頭に固定」できる権限不備を修正
- 非公開・未公開投稿のコメントを未認証で取得できる情報開示を修正
- Imgur埋め込みに関するXSSを修正
{status}_{type}フックへ渡すパラメータによるアクション名衝突の問題を修正- WordPress公式はサイトの速やかな更新を推奨
- 旧ブランチにも必要に応じてセキュリティ修正をバックポート
- WordPressが積極的にサポートするのは最新バージョン
- 公式リリースでは7件の実悪用について言及していない
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年10月6日 |
| 対象 | WordPress Core |
| 最新版 | WordPress 7.1.3 |
| セキュリティ修正 | 7件 |
| バグ修正 | 4件 |
| 主な問題 | 保存型XSS、DoS、セカンドオーダーSQLインジェクション、権限不備、情報開示など |
| 更新方法 | 管理画面「ダッシュボード → 更新」、またはWordPress.orgから更新 |
| 自動更新 | 対応サイトではバックグラウンド更新が開始 |
| 旧ブランチ | 4.7以降へ必要に応じてバックポート |
| 実悪用 | WordPress公式リリースでは言及なし |
WordPress 7.1.3で修正された7件のセキュリティ問題
WordPress Security Teamが公表した修正内容は次の7件です。
| セキュリティ問題 | 公表されている内容 | 報告者 |
|---|---|---|
| コメント管理画面の保存型XSS | 保留中コメントを経由してコメント管理画面でXSSが成立する問題 | Thomas Chauchefoin氏(Trail of Bits) |
WP_Http::make_absolute_url()のDoS |
URL処理メソッドに存在するサービス拒否問題 | Anthropic |
| WXRエクスポートのセカンドオーダーSQLインジェクション | WordPressのエクスポート処理で成立するSQLインジェクション | Anthropic |
| AuthorによるSticky Post操作 | Author権限ユーザーが投稿を先頭固定できる権限不備 | Anthropic |
| 非公開投稿コメントの情報開示 | 非公開・未公開投稿のコメントを未認証で取得できる問題 | Ananda Dhakal氏(Patchstack) |
| Imgur埋め込みのXSS | Imgurの埋め込みコンテンツでXSSが成立する問題 | Zhengyu Liu氏、Jingcheng Yang氏、Gavin Zhong氏 |
{status}_{type}フックのアクション名衝突 |
改ざん可能なパラメータによってフック名が衝突する問題 | Alex Concha氏(WordPress Security Team) |
今回の7件は、すべて同じ攻撃条件や深刻度ではありません。認証不要で成立する問題もあれば、ContributorやAuthorなどのWordPressアカウント、管理者による特定操作、プラグイン側の実装など追加条件が関係する問題もあります。
保留中コメントからコメント管理画面で保存型XSS
1件目は、WordPress管理画面のコメント管理機能に存在した保存型XSSです。
WordPress公式は、「pending comments(保留中コメント)」を経由して悪用できると説明しています。
Patchstackによるコード分析では、攻撃者が作成した保留中コメントに含まれる要素と、管理画面側のJavaScript処理が組み合わさることで、コメントを確認する権限を持つユーザーが操作した際にスクリプトが実行される可能性がありました。
保存型XSSでは、攻撃文字列がサーバー側へ保存され、後から管理者や編集者が該当画面を開いた際に実行されるため、管理画面を狙う攻撃経路になります。
WordPress 7.1.3では関連する管理画面JavaScriptが修正されています。
WXRエクスポートでセカンドオーダーSQLインジェクション
Anthropicが報告した問題の一つが、WordPressのWXR(WordPress eXtended RSS)エクスポート処理に存在するセカンドオーダーSQLインジェクションです。
セカンドオーダーSQLインジェクションでは、攻撃に使われる値が入力時に即座にSQL文へ作用するのではなく、いったんデータベースへ保存された後、別の処理で再利用された際にSQL文へ影響します。
Patchstackの分析では、特定の値がデータベースに保存されている状態で、管理者がWordPressのエクスポート処理を実行することが攻撃成立に関係します。
WordPress 7.1.3ではwp-admin/includes/export.phpが修正対象に含まれています。
この問題について、WordPress公式リリースではCVE番号やCVSS、実悪用の有無は公表されていません。
WP_Http::make_absolute_url()のDoSを修正
Anthropicは、WordPress HTTP APIのWP_Http::make_absolute_url()に存在するDoS問題も報告しています。
WP_Http::make_absolute_url()は、相対URLを基準URLから絶対URLへ変換するためのWordPress Coreのメソッドです。
WordPress 7.1.3ではwp-includes/class-wp-http.phpが変更され、この問題が修正されました。
Patchstackの分析では、悪用にはContributor以上の権限を持つWordPressアカウントが関係するとしています。
そのため未認証のインターネット利用者がそのまま攻撃できる問題とは条件が異なりますが、複数の編集者や外部ライターへ投稿権限を付与しているメディアでは、権限を持つアカウントの侵害も含めて考える必要があります。
Author権限で投稿を「先頭に固定」できる問題
WordPress 7.1.3では、Author権限のユーザーが本来許可されていない「Sticky Post(先頭に固定)」操作を行える問題も修正されています。
Authorは通常、自分の投稿を作成・公開できますが、サイト全体の表示順へ影響する一部操作は上位権限に制限されます。
Patchstackの分析では、REST API側の権限判定条件に問題があり、Authorが必要なチェックを通過できる状態だったとされています。
単独でサイト乗っ取りへ直結する問題ではありませんが、権限分離を前提としたWordPress運用では、設定されたロール以上の操作が可能になる認可不備です。
非公開・未公開投稿のコメントを未認証で取得可能
PatchstackのAnanda Dhakal氏が報告したのは、非公開または未公開の投稿に付いたコメントを、認証されていない利用者が取得できる情報開示の脆弱性です。
この問題は「CVE-2026-66666」として公開されており、PatchstackはCVSS v4.0を6.9(Medium)と評価しています。
Patchstackによると、WordPress 7.1.2以下が影響を受け、7.1.3で修正されています。
WordPressのコメントフィード処理では、投稿自体の閲覧権限を確認する前にコメント情報が取得される処理経路があり、非公開投稿や未公開投稿の本文を閲覧できない利用者にもコメントが返される場合がありました。
非公開記事を社内確認や公開前レビューに使っているサイトでは、コメント内に公開前情報が含まれる可能性があります。
Imgur埋め込みに関するXSS
WordPress 7.1.3では、Imgurの埋め込みコンテンツに関するXSSも修正されています。
WordPressは外部サービスのコンテンツをoEmbedで表示できます。
Patchstackの分析では、Imgurが信頼済みのoEmbedプロバイダーとして扱われていたことで、通常は適用される一部の安全処理を迂回し、外部から返された攻撃者制御可能なコンテンツがページへ反映される可能性がありました。
悪用条件にはWordPressへコンテンツを投稿できる権限が関係します。
外部サービスの埋め込み機能は便利ですが、外部サービスから返されるデータもWebページへ表示される入力値として扱う必要があります。
{status}_{type}フックのアクション名衝突
7件目は、WordPress内部で利用される{status}_{type}形式のフックに関する問題です。
WordPress Security TeamのAlex Concha氏が報告しました。
WordPress公式は、改ざん可能なパラメータがフック名へ渡された場合、アクション名の衝突につながる可能性があると説明しています。
Patchstackでは、プラグインなどが外部から受け取ったpost statusやpost typeを十分に検証せずwp_insert_post()へ渡す実装がある場合に関係すると分析しています。
このためWordPress Core単独の利用だけではなく、プラグイン側の実装との組み合わせも考慮する必要があります。
旧バージョンにも修正をバックポート、最新7.1系は7.1.3
WordPress Security Teamは、必要なセキュリティ修正を旧ブランチにもバックポートしています。
10月6日のリリースアーカイブでは、7.1.3と同日に、7.0.7、6.9.10、6.8.11、6.7.10、6.6.10、6.3.13、6.1.15、6.0.17など複数の旧ブランチ向けセキュリティリリースが公開されています。
WordPressは4.7まで必要に応じて修正をバックポートするとしていますが、積極的にサポートされているのは最新バージョンのみです。
そのため、旧ブランチの修正版を適用することは暫定的なリスク低減になりますが、長期運用では最新のサポート対象バージョンへ移行する計画も確認します。
7.1.2ではCritical脆弱性が公開当日から悪用、更新完了の確認まで必要
WordPressでは直前の7.1.2でも、未認証の攻撃者が条件次第でリモートコード実行へつなげられるCritical脆弱性「CVE-2026-87902」が修正されています。
この脆弱性については、修正版公開当日から悪用試行が観測されました。
今回の7.1.3の7件についてWordPress公式は実悪用を公表していませんが、WordPressサイトでは「自動更新を有効にしているから対応済み」と判断せず、実際のバージョンを確認する必要があります。
前回の攻撃状況はWordPress CVE-2026-87902の実悪用と7.1.2への更新で整理しています。
WordPress管理者が確認したい対応
WordPress.orgは7.1.3について、セキュリティリリースであることから速やかな更新を推奨しています。
企業でWordPressを利用している場合は、次の順で確認します。
- 管理対象のWordPressサイトと運用委託先のサイトを一覧化する
- WordPress Coreの現在バージョンを確認する
- 7.1系では7.1.3へ更新する
- 旧ブランチを継続する場合は、そのブランチ向けに公開された最新修正版を確認する
- 自動更新を利用している場合も、管理画面などで更新完了を確認する
- 本番サイトでは更新後に表示、フォーム、ログイン、投稿、プラグイン・テーマの主要機能を確認する
- 更新できない理由が互換性にある場合は、検証環境でのテストと更新期限を決める
- 制作会社・保守会社へ更新状況と対象サイトを確認する
複数サイトを運用する企業では、WordPress Core、プラグイン、テーマを個別に把握し、修正状況を継続して管理する脆弱性管理の仕組みも確認対象になります。
出典
- WordPress 7.1.3 Maintenance and Security Release – WordPress.org
- WordPress 7.1.3 メンテナンスとセキュリティのリリース – WordPress.org 日本語
- WordPress Release Archive – WordPress.org
- WordPress 7.1.3 Security Release – Patchstack
- WordPress Core <= 7.1.2 – Unauthenticated Sensitive Data Exposure – Patchstack
関連記事
 Cloudflare Containersにクロステナント情報露出の脆弱性-サイバー攻撃への悪用は確認されず
 上智大学がメール誤送信で約1万人の個人情報 流出
 ヴァルカナイズ・ロンドン オンラインストア、不正アクセスで個人情報・カード情報が流出の恐れ
 FBI、銀行サポートを装うアカウント乗っ取り詐欺に警鐘 -2025年だけで2億6,200万ドル(約409億円)超の被害
 大阪府高槻市立中で教員アカウントへ不正アクセス 生徒がパスワードをのぞき見し成績を閲覧
 DragonForce ランサムウェアがMicrosoft TeamsのTURNリレーをサイバー攻撃に悪用
 アサヒ グループホールディングス、サイバー攻撃による「個人情報漏洩のおそれ」を約228.9万件に上方修正
 RingCentral、ソーシャルエンジニアリングの被害を公表 HIBPが約160万件の情報漏洩を確認
 原田産業「ビールの縁側」不正アクセス 続報 脆弱性悪用で管理者権限取得、カード情報含む9名に漏えいの可能性

