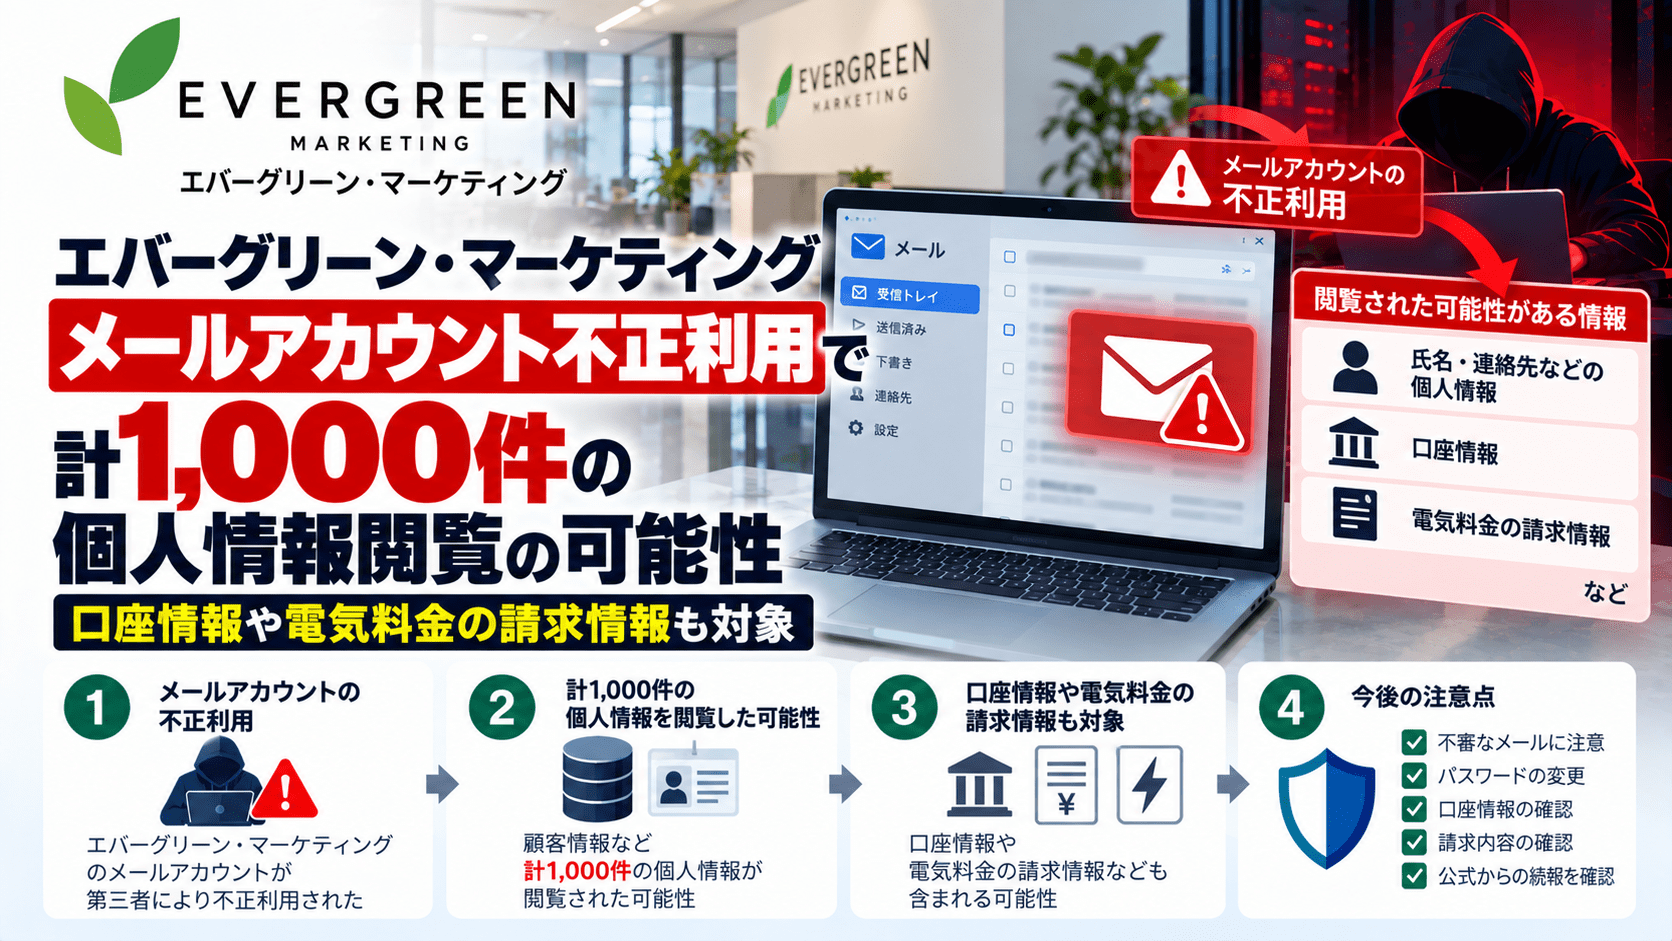
エバーグリーン・マーケティング株式会社は2026年10月6日、6月に発生した従業員メールアカウントへの不正ログインについて、フォレンジック調査と追加調査の結果、当初把握できていなかった個人情報を含む情報が第三者に閲覧された可能性があると公表しました。
新たに対象となったのは、代理店など取引先関係者237件と、同社と電力需給契約を締結している法人顧客763件の計1,000件です。
法人顧客の情報には、会社・団体名、住所に加え、一部で個人名を含む口座情報、電気料金の請求金額、その他の請求関連情報が含まれます。
この事案は2026年6月26日に発生しました。従業員1名のメールアカウントへ第三者が不正ログインし、そのアカウントから社内外へフィッシングメールが送信されていました。
エバーグリーン・マーケティングのメールアカウント侵害のサマリー
- エバーグリーン・マーケティングが2026年10月6日に続報を公表
- 元のインシデントは2026年6月26日に発生
- 従業員1名のメールアカウントへ第三者が不正ログイン
- 侵害された正規メールアカウントから社内外へフィッシングメールを送信
- 7月31日の初報時点では情報漏洩や不正利用などの二次被害を確認していなかった
- その後のフォレンジック調査で、メールアカウント内の情報を第三者が閲覧した可能性が判明
- 代理店など取引先関係者237件が対象
- 法人顧客763件が対象
- 対象件数は計1,000件
- 代理店等では会社・団体名、メールアドレスが対象
- 法人顧客では会社・団体名、住所、口座情報、電気料金請求額、その他請求情報が対象
- 口座情報は、口座名義に個人名を含むケースが対象
- 10月6日時点で個人情報の不正利用などの二次被害は確認されていない
- 個人情報保護委員会と警察へ報告・相談
- MFA必須化、国外IP制限、ログイン監視強化などを再発防止策として実施
| 項目 | 内容 |
|---|---|
| 事案発生日 | 2026年6月26日 |
| 初回公表 | 2026年7月31日 |
| 続報公表 | 2026年10月6日 |
| 対象企業 | エバーグリーン・マーケティング株式会社 |
| インシデント | 従業員メールアカウントへの第三者による不正ログイン |
| 悪用内容 | 侵害されたアカウントから社内外へフィッシングメールを送信 |
| 追加で判明した対象 | 代理店等237件、法人顧客763件 |
| 合計 | 1,000件 |
| 二次被害 | 10月6日時点で確認されず |
| 当局対応 | 個人情報保護委員会、警察へ報告・相談 |
6月26日に従業員1名のメールアカウントへ不正ログイン
最初の事案は2026年6月26日に発生しました。
エバーグリーン・マーケティングの従業員1名が利用するメールアカウントへ、第三者による不正ログインが行われました。
侵害されたアカウントからは、社内外に対してフィッシングを目的とした不審メールが送信されました。
従業員が異常を検知したことで事案が判明し、同社は同日中に、
- 対象メールアカウントの停止
- パスワード変更
- サインインセッションの無効化
- フィッシングメール送信先への注意喚起
- 全従業員のパスワード変更
- 全従業員のサインインセッション無効化
を実施しました。
正規メールアカウントそのものが侵害された場合、送信元アドレスだけを見て不審メールを判断することは難しくなります。
メールアカウントが侵害された際の影響については、セキュリティ対策Labのメールアドレス流出だけでアカウント乗っ取りは起きる?でも整理しています。
7月31日の初報では情報漏洩を確認していなかった
エバーグリーン・マーケティングは7月31日に最初の公表を行いました。
この時点では、第三者による不正ログインと、侵害されたメールアカウントからフィッシングメールが送信された事実は確認していました。
一方、情報漏洩や不正利用などの二次被害については確認していないとしていました。
その後、専門的なフォレンジック調査と追加調査を実施した結果、当初把握できていなかったメールアカウント内の情報についても、第三者に閲覧された可能性があることが判明しました。
今回の10月6日の発表は、この調査結果を反映した続報です。
代理店など取引先関係者237件、メールアドレスなどが対象
追加調査で対象となった1つ目の区分は、代理店などの取引先関係者です。
対象件数は237件です。
対象となる情報は、
- 会社・団体名
- メールアドレス
です。
ただし、すべての会社名やメールアドレスが個人情報に該当するという意味ではありません。
エバーグリーン・マーケティングは、特定の個人を識別できる会社・団体名、またはメールアドレスを含む情報を今回の対象として整理しています。
法人顧客763件では口座情報や電気料金の請求情報も対象
2つ目は、エバーグリーン・マーケティングと電力需給契約を締結している法人顧客です。
対象件数は763件です。
対象情報には、
- 会社・団体名
- 住所
- 口座情報
- 電気料金の請求金額
- その他の請求に関する情報
が含まれます。
口座情報については、口座振替を申し込んでいる法人顧客のうち、口座名義に個人名が含まれているものが個人データとして対象になっています。
今回の公表は「口座番号を使った不正出金が確認された」という内容ではありません。
エバーグリーン・マーケティングは、これらの情報がメールアカウント内で第三者に閲覧された可能性があるとしています。
1,000件は「情報の対象件数」、被害人数とは限らない
10月6日の公表では、
- 代理店等取引先関係者:237件
- 法人顧客:763件
とされています。
合計すると1,000件ですが、これは公表資料上の対象件数です。
「1,000人の個人情報が漏洩した」と同義とは限りません。
法人名や契約単位を含む情報もあるため、記事では「計1,000件の情報が第三者に閲覧された可能性」と整理するのが適切です。
メールボックスには請求情報や取引情報も残る
今回の事案は、メールアカウント侵害が「メール送信機能の悪用」だけでは終わらないことを示しています。
業務用メールには、
- 顧客とのやり取り
- 見積書
- 請求書
- 口座情報
- 契約情報
- 添付ファイル
- 取引先担当者の連絡先
などが蓄積される場合があります。
そのため、メールアカウントが侵害された場合は、
「何通の不審メールが送られたか」
だけではなく、
「攻撃者がメールボックス内のどの情報を閲覧・取得できたか」
まで調査する必要があります。
今回も、初報から約2か月後のフォレンジック調査によって、追加の影響範囲が判明しました。
侵害後にサインインセッションを無効化
エバーグリーン・マーケティングが初動で実施した対応には、パスワード変更だけでなく「サインインセッションの無効化」が含まれています。
メールやクラウドサービスでは、攻撃者がすでにログイン済みのセッションを保持している場合、パスワードを変更しただけではそのセッションが直ちに切断されない構成があります。
そのため、アカウント侵害後には、
- パスワード変更
- セッション失効
- 不審な端末やログインの削除
- MFA設定の確認
- メール転送ルールの確認
- 外部アプリ・OAuth連携の確認
などを組み合わせて対応します。
今回、同社は対象者だけでなく全従業員についてパスワード変更とサインインセッション無効化を行っています。
MFA必須化と国外IP制限を再発防止策に
エバーグリーン・マーケティングは7月31日の初報で、再発防止策として、
- 不審ログインの監視・検知体制強化
- アクセス制御の強化
- 国外IPアドレスからのアクセス制限
- 多要素認証(MFA)の必須化
を挙げています。
10月6日の続報でも、
- 認証管理
- アクセス監視体制
- メールセキュリティ対策
- 従業員へのセキュリティ教育
を強化するとしています。
多要素認証は、ID・パスワードが第三者に知られた場合の不正ログインを防ぐための代表的な対策です。
一方、すでにセッションが侵害されている場合や、リアルタイム型フィッシングなどではMFAだけで防げないケースもあるため、ログイン監視やセッション管理と組み合わせる必要があります。
個人名を含む口座情報を悪用した連絡に注意
10月6日時点で、本件に起因する個人情報の不正利用などの二次被害は確認されていません。
ただし、エバーグリーン・マーケティングは、閲覧された可能性のある情報に個人名を含む口座情報が含まれているため、
- 身に覚えのない口座振替申込
- 口座変更依頼
- 不審なメール
- 不審な電話
などに注意するよう呼びかけています。
今回漏洩した可能性がある情報には、会社名、取引関係、請求金額なども含まれています。
こうした情報を組み合わせると、
「電気料金の請求先変更」
「口座振替情報の再登録」
「請求金額の確認」
など、実際の取引内容を知っているように見せるフィッシングやなりすまし連絡に悪用される可能性があります。
フィッシングメールを受け取った従業員が、リンクを開かず報告できるかを確認する方法として標的型攻撃メール訓練があります。
個人情報保護委員会と警察へ報告・相談
エバーグリーン・マーケティングは、
- フォレンジック調査
- 漏洩範囲の特定
- 影響調査
- 個人情報保護委員会への報告
- 警察への相談
- 対象者への個別通知
- 再発防止策の検討・実施
を進めています。
対象者への個別通知は順次行われています。
企業が情報漏洩を確認した場合の初動、影響範囲の特定、本人通知、当局報告については、セキュリティ対策Labの企業の情報漏洩対策と発生時の対応でも整理しています。
情報システム部門が確認したいメールアカウント侵害後の対応
メールアカウントへの不正ログインが発生した場合、パスワードを変更して終わりにすると影響範囲を見落とす可能性があります。
企業では少なくとも、
- 不正ログインの日時・IPアドレス
- 攻撃者が閲覧可能だったメール
- 添付ファイル
- 送信済みメール
- 削除済みメール
- メール転送ルール
- 受信トレイルール
- OAuthアプリ
- MFA登録情報
- ログイン済みセッション
- 同じアカウントで利用する他サービス
を確認します。
今回のように、初期調査では情報漏洩が確認されなくても、フォレンジック調査によって後から対象データが判明する場合があります。
そのため、メールアカウント侵害では「不審メールの停止」と「メールボックス内情報へのアクセス調査」を分けて進める必要があります。
出典
- 【重要】当社メールアカウントの不正利用に関するお知らせ(漏えいの可能性がある個人情報の追加公表について) – エバーグリーン・マーケティング株式会社
- 【重要】当社メールアカウントの不正利用に関するお知らせ – エバーグリーン・マーケティング株式会社
関連記事
 Eストアー「ショップサーブ」に不正アクセス、最大885万3,839件の購入者の個人情報漏洩の恐れ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

