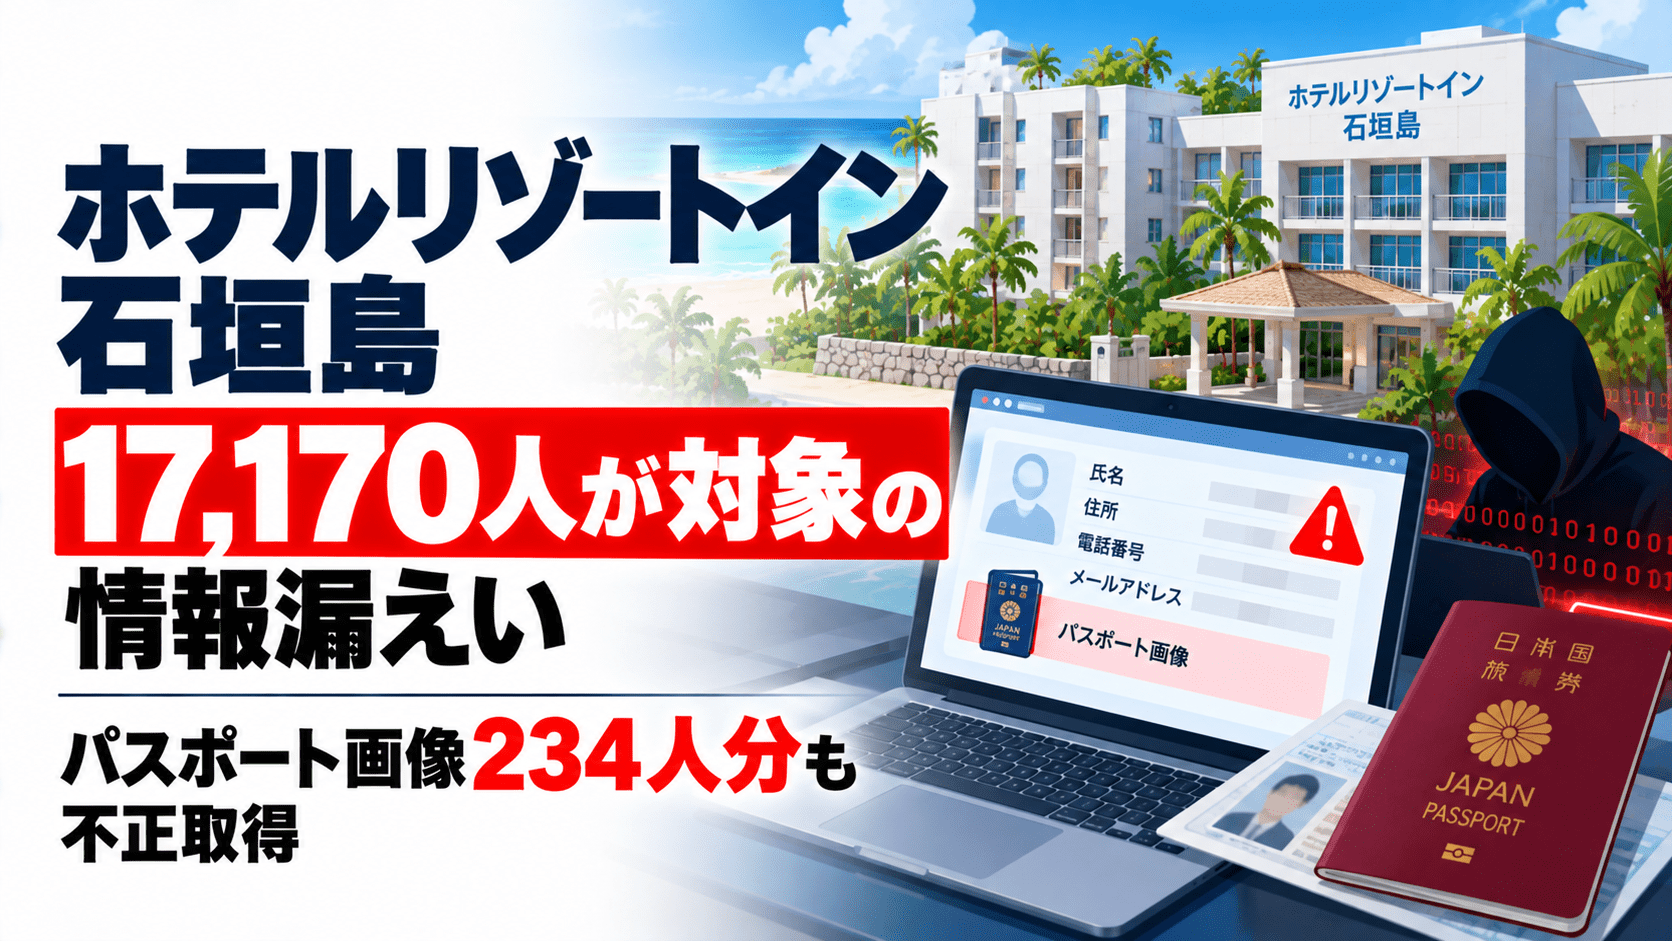
沖縄県石垣市の「ホテルリゾートイン石垣島」を運営するリゾーツ琉球株式会社は2026年10月6日、同ホテルで利用する宿泊管理システムが第三者による不正アクセスを受け、宿泊者の個人情報の一部が不正に取得されたと発表しました。
対象となるのは、2023年2月12日から2027年6月24日までに宿泊した、または宿泊予約をしている顧客と同行者の計17,170人です。このうち、パスポート画像234人分、署名画像6人分、顔写真5人分が取得されたことも確認されています。
不正アクセスが発生したのは9月18日夜から19日夕方にかけてです。ホテル側は10月5日、運営会社は10月6日に事案を公表しました。
ホテルリゾートイン石垣島の不正アクセス・情報漏えいのサマリー
- 2026年9月18日夜から19日夕方にかけ、同ホテルが利用する宿泊管理システムが第三者による不正アクセスを受けました。
- システム提供事業者からの報告により、ホテルの宿泊者情報の一部が不正に取得されたことが判明しました。
- 対象は2023年2月12日から2027年6月24日までの宿泊者・宿泊予定者と同行者、計17,170人です。
- 取得された情報には氏名、住所、連絡先、国籍、生年月日、事前チェックイン用の4桁番号などが含まれます。
- 対象者のうち、パスポート画像234人分、署名画像6人分、顔写真5人分の取得も確認されました。
- クレジットカード情報や予約サイト・SNS・メールなどのパスワードは対象に含まれていません。
- 9月28日に関係各社連名で個人情報保護委員会へ速報を提出し、顧客への通知と問い合わせ窓口の設置を進めています。
| 項目 | 内容 |
|---|---|
| 公表日 | ホテル:2026年10月5日/運営会社:10月6日 |
| 運営会社 | リゾーツ琉球株式会社 |
| 対象施設 | ホテルリゾートイン石垣島(沖縄県石垣市) |
| 発生期間 | 2026年9月18日夜~19日夕方 |
| 事象 | 宿泊管理システムへの不正アクセス、宿泊者情報の一部の不正取得 |
| 対象人数 | 17,170人(同行者、宿泊予定者を含む) |
| 画像情報 | パスポート234人分、署名6人分、顔写真5人分(いずれも対象人数の内数) |
| 行政への報告 | 9月28日に個人情報保護委員会へ速報を提出 |
| 対応 | 不正アクセスの遮断、対象者への通知、専用窓口の設置 |
2023年2月から2027年6月までの宿泊予約情報が対象
リゾーツ琉球によると、宿泊管理システムの提供事業者から不正アクセスの報告を受け、同ホテルに登録されていた顧客情報の一部が第三者に取得されたことが判明しました。提供事業者からは、すでに不正アクセスを遮断したとの報告を受けています。
影響範囲は過去の宿泊者だけでなく、将来の宿泊予約を含んでいます。対象期間の終期は2027年6月24日で、予約者本人に加えて同行者も人数に算入されています。
運営会社は、同じ宿泊管理システムを利用する複数の施設で個人情報が取得されたと説明する一方、リゾーツ琉球が運営する施設については「ホテルリゾートイン石垣島」以外は今回の対象に含まれないとしています。
パスポート画像234人分など、本人確認に使われる画像も取得
第三者に取得された情報には、氏名、フリガナ、メールアドレス、電話番号、郵便番号、住所、生年月日、性別、職業、国籍、入国地、ニックネーム、事前チェックイン用の4桁番号が含まれます。対象者によって該当する項目は異なります。
また、17,170人のうち一部については、以下の画像情報が取得されています。
| 画像の種類 | 対象人数 |
|---|---|
| 旅券(パスポート)の画像 | 234人 |
| 署名の画像 | 6人 |
| 顔写真 | 5人 |
これらの画像情報の対象者には、ホテルの専用窓口から個別に連絡するとしています。画像ごとの対象人数を合計して17,170人に上乗せするものではありません。
宿泊者の氏名や連絡先だけでなく、本人確認に利用され得る画像情報まで取得された点が、今回の事案の特徴です。
個人情報が漏えいした場合、宿泊者が確認したいこと
対象期間に宿泊した人や予約済みの人は、まずホテルの公式窓口に連絡し、自身や同行者が対象に含まれるか、どの情報が不正取得されたかを確認できます。今回の公表では、氏名や電話番号、メールアドレス、住所、生年月日などが含まれています。
こうした情報は、実際の宿泊先や連絡先を把握した相手による、予約確認・支払い・本人確認を装う連絡に悪用されるおそれがあります。ホテルからの連絡に見えても、メールやSMS内のリンクは使用せず、公式サイトを自分で開いて連絡先を確認してください。
不審なサイトにパスワードを入力した場合は、該当するサービスのパスワードを変更し、使い回している他のアカウントも確認します。カード情報を入力した場合はカード会社へ相談し、利用明細を確認してください。今回の不正取得情報にカード番号や各サービスのパスワードが含まれていたとの公表ではありません。
漏えいした項目ごとの対応や相談先は、セキュリティ対策Labの個人情報が漏えいした場合の対策|氏名・住所・メールアドレス・電話番号・身分証などで整理しています。
パスポート画像が取得された234人の対応|本人確認書類の悪用に注意
パスポート画像の取得が確認された234人については、ホテルが個別に連絡するとしています。該当する人は、ホテルの案内に従って取得された情報の内容を確認し、身に覚えのない契約申込みや本人確認の連絡、不審なSMS・メールに注意してください。
パスポート画像には、氏名、顔写真、生年月日、旅券番号など、本人確認に利用される情報が含まれます。画像の取得だけで不正契約の成立が確認されたわけではありませんが、不正利用の疑いが生じた場合は、関係する金融機関・サービス事業者へ速やかに相談し、必要に応じて警察にも連絡することができます。旅券の手続きや再発給が必要かは、事情を説明して旅券窓口へ確認してください。
本人確認書類が第三者に渡った場合のリスクは、運転免許証や免許証情報が漏えいした場合の悪用シナリオと対策でも紹介しています。なお、今回のホテルの発表では、運転免許証画像が取得されたとの記載はありません。
宿泊管理システムの委託先で発生した情報漏えい
今回、不正アクセスを受けたのはホテルが利用する宿泊管理システムです。宿泊施設が自社運営のWebサイトとは別に、外部事業者が提供するシステムへ顧客情報を登録・管理している場合、そのシステムへの侵害が宿泊客の個人情報に直接影響することを示しています。
また、予約データには将来の宿泊予定者や同行者の情報も含まれるため、事後の通知対象を抽出する際には、過去の利用履歴だけではなく予約済みデータを対象とする必要があります。
今回の公式発表では、宿泊管理システムの具体的な侵入経路や悪用された脆弱性は示されていません。
9月28日に個人情報保護委員会へ報告、利用者へ個別通知
リゾーツ琉球は2026年9月28日、関係各社の連名で個人情報保護委員会へ速報を提出しました。今後、確報についても連名で提出する予定です。
対象者への通知メールを配信し、影響の有無を確認できる問い合わせ窓口を設けています。10月6日の発表時点では、取得された情報の悪用による被害は確認されていないとしています。
同社は、ホテルや宿泊予約を装ったメール、SMS、電話が届く可能性があるとして、不審なリンクの操作や個人情報・カード情報の入力を避けるよう呼びかけています。宿泊者向けの問い合わせ窓口は次のとおりです。
- 電話:050-1809-4180(平日9時~17時)
- メール:[email protected]
関連記事
 モバイルファクトリー、Suishow元株主との訴訟で和解―解決金受領と全株式譲渡へ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

