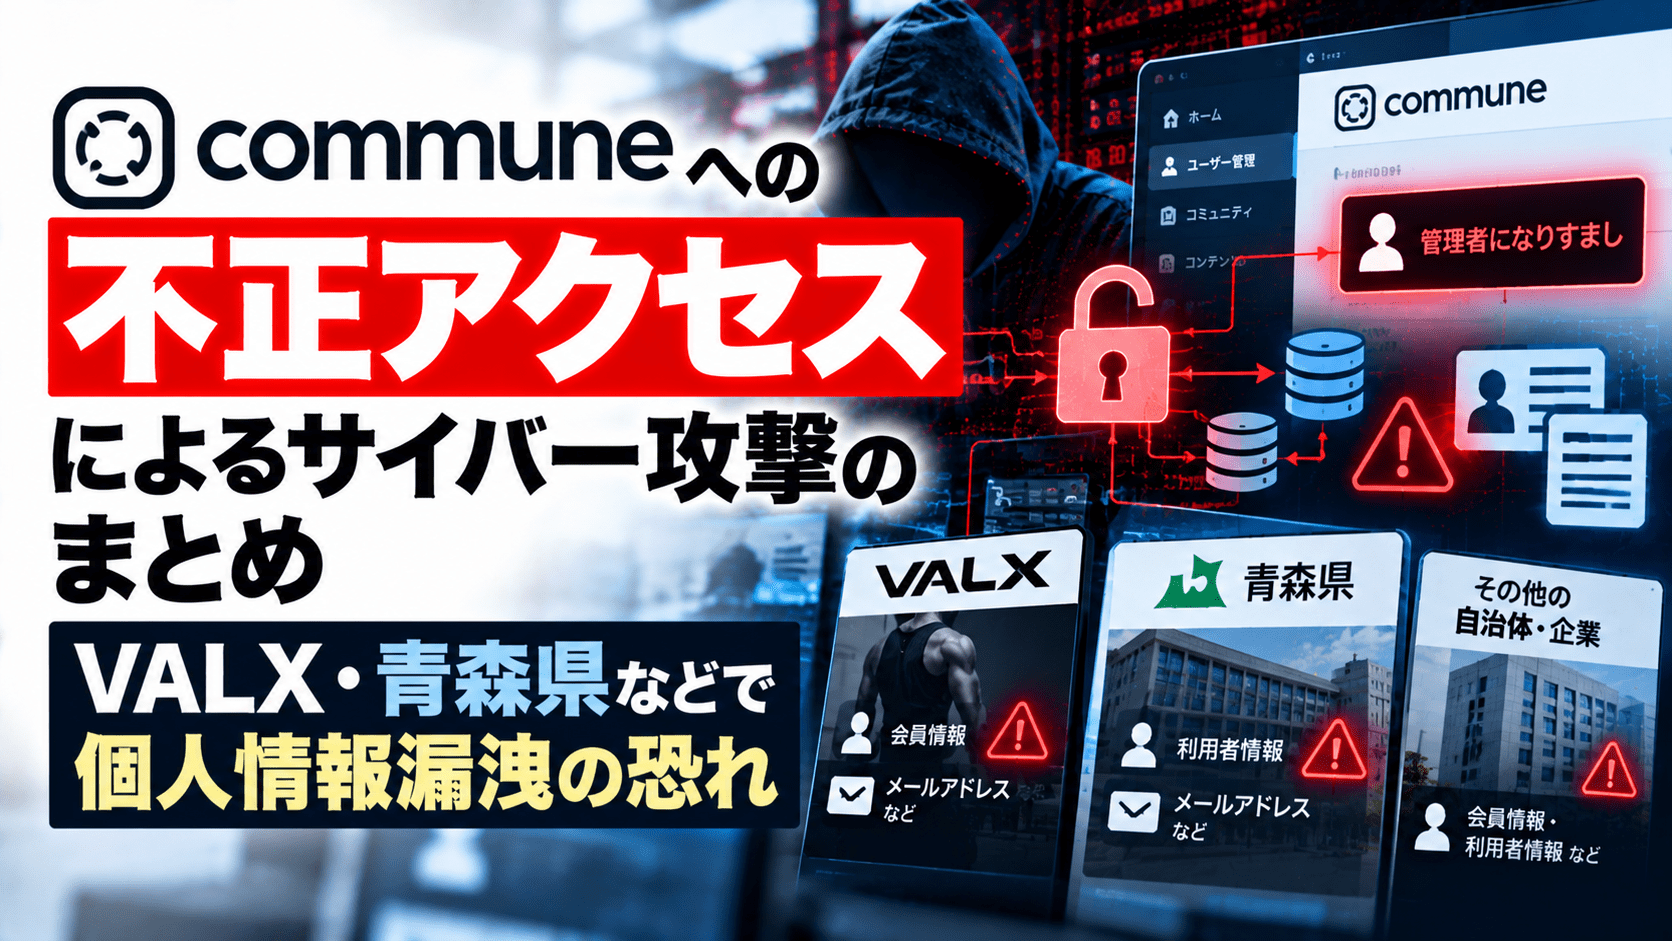
コミュニティプラットフォーム「Commune」を提供するコミューン株式会社への不正アクセスに関連し、利用企業・自治体で個人情報が漏えいした可能性が公表されています。2026年10月9日午前までに、VALX株式会社の「VALX “FUN”コミュニティ」、ウイングアーク1st株式会社の「nest Portal」、青森県公式ファンコミュニティ「青森びいき」の3組織で会員情報への影響が判明しました。加えて、博報堂DYグループが運営する「DIGIFUL BASE」、静岡の「しずおか産業創造プラットフォーム」でも、Communeの臨時メンテナンスに伴うサービス停止が案内されています。
コミューンが10月8日付で公表した「青森びいき」に関する報告書によると、同社は10月5日に自社システムへの不正アクセスを確認しました。その後の調査で、攻撃者がシステムの不備を悪用し、非公開領域へのアクセスや一般会員・管理者へのなりすまし、会員情報の閲覧・取得、データ上書き等を行ったことが判明しています。10月6日21時には全サービスをメンテナンスモードに切り替えました。
※この記事は2026年10月9日午前までに確認できた当事者発表、公開告知、報道、およびセキュリティ対策Labが入手した10月8日付の利用者向けメールをもとに作成しています。「個人情報への影響」と「予防措置を含むサービス停止」は区別しています。コミューンは10月8日付資料で、10月9日15時に追加の正式公表を予定していると案内しています。
Communeへの不正アクセスのサマリー
- コミューン株式会社は2026年10月5日、自社のコミュニティプラットフォーム「Commune」に対する第三者の不正アクセスを確認しました。
- 同社によれば、システムの不備を悪用した非公開領域へのアクセス、一般会員・管理者へのなりすまし、会員情報の閲覧・取得、データ上書き等が判明しています。
- VALXの「VALX “FUN”コミュニティ」では、会員3,813名のうち2,950名分の会員一覧情報が閲覧・取得された可能性があります。
- ウイングアーク1stの「nest Portal」では、管理者アカウントの不正利用により推定約1,200名の登録情報が対象となりました。
- 青森県の「青森びいき」では、会員16,697人のうち2,950人(推計)の情報が閲覧・取得された可能性があります。攻撃が確認された時間帯は10月6日19時16分~20時55分です。
- 「青森びいき」の対象情報には会員ID、表示名・アカウント名、メールアドレス、プロフィール画像、その他プロフィール設定情報が含まれます。パスワードは漏えい対象に含まれないと説明しています。
- コミューンは10月6日21時に全サービスをメンテナンスモードへ切り替え、不備の修正、認証情報の再発行、不正アクセス経路の遮断、対象IPアドレスのアクセス拒否を実施しました。
- VALXとウイングアーク1stは個人情報保護委員会へ報告しています。コミューンも総務省や同委員会等への報告・届出を進めると説明しています。
- 「DIGIFUL BASE」と「しずおか産業創造プラットフォーム」ではメンテナンスによる停止が案内されていますが、両サービスについて会員情報の漏えいが公表されたものではありません。
- Commune全体の侵害対象組織数と対象者数は確定していません。公表された各サービスの対象人数を合算して確定漏えい人数と扱うことはできません。
Commune不正アクセスの影響企業・自治体・サービス一覧
| 組織 | 影響を受けたサービス | 公表された対象規模 | 情報・サービスへの影響 | 根拠 |
|---|---|---|---|---|
| VALX株式会社 | VALX “FUN”コミュニティ | 2,950名分(全会員3,813名) | メールアドレス、ニックネーム、プロフィール情報、ポイント数、最終利用日時などの閲覧・取得の可能性 | VALXの10月8日公式発表 |
| ウイングアーク1st株式会社 | nest Portal | 推定約1,200名 | 企業名、役職、氏名、フリガナ、メールアドレス、住所等の登録情報に漏えいの可能性。サービス停止 | 同社の10月8日公式発表 |
| 青森県(コミューンが受託運営) | 青森びいき | 2,950人(推計。全会員16,697人) | 会員ID、表示名・アカウント名、メールアドレス、プロフィール画像、その他プロフィール設定情報の閲覧・取得の可能性。サービス停止 | コミューンの10月8日付公式報告書 |
| Hakuhodo DY ONE(博報堂DYグループ) | DIGIFUL BASE(DIGIFULベース) | 漏えい対象人数は未公表 | Commune名義のメールで臨時メンテナンス継続を通知。個別の情報漏えいは未確認 | 利用者宛て10月8日付メール、運営者・Communeの導入実績 |
| しずおか産業創造プラットフォーム事務局 | しずおか産業創造プラットフォーム | 漏えい対象人数は未公表 | Communeのメンテナンスに伴う利用停止。再開時期は案内待ち | 事務局の10月8日公式告知 |
※上段3組織の人数は、それぞれのコミュニティについて調査・推定された値です。VALXと青森びいきの対象者数はいずれも2,950ですが、別のサービスに関する公表値であり、同一の対象者集団を意味しません。また、下段2コミュニティはサービス停止が確認された事例であり、情報漏えいが確認された組織として数えていません。
VALX、2,950名分の会員情報が取得された可能性
VALX株式会社は10月8日、委託先であるコミューン株式会社のシステムへの不正アクセスにより、「VALX “FUN”コミュニティ」会員の情報が閲覧・取得された可能性を発表しました。対象のコミュニティへの不正アクセスは10月6日19時18分頃から20時17分頃までとされています。
調査では、会員3,813名のうち2,950名分の一覧情報が対象と推定されました。含まれる可能性があるのはメールアドレス、ニックネーム・アカウント名、自己紹介文・所属グループ・居住地方などのプロフィール情報、ポイント数、最終利用日時です。
会員のパスワードとダイレクトメッセージの内容については、取得された事実は確認されていません。また、VALXメンバーズストアに登録された氏名、住所、クレジットカード等の決済情報は今回の対象に含まれないと説明しています。
VALXは、自社の設定・運用上の不備ではなく、Communeのシステム上に存在する複数の不備を悪用した攻撃だと説明しています。コミューン側では攻撃経路の遮断、不備の修正、認証情報の更新などを実施しています。
ウイングアーク1st、nest Portalの約1,200名が対象
ウイングアーク1st株式会社も10月8日、ユーザー向け交流サイト「nest Portal」で使用している外部クラウドサービスが第三者による不正アクセスを受けたと公表しました。同社はサービス提供事業者をコミューン株式会社と明記しています。
10月6日にコミューンから不正アクセスの報告を受け、翌7日に調査結果の速報を受領しました。同社によると、nest Portalの管理者アカウントが不正に利用され、推定約1,200名の会員情報が取得・閲覧された可能性があります。対象情報は企業名、役職、氏名、フリガナ、メールアドレス、住所等の登録情報で、人数・情報項目とも調査中です。
コミューンは10月6日にnest Portalを停止しました。ウイングアーク1stは10月8日、個人情報保護委員会に報告するとともに、全会員へ不正アクセスの発生をメールで通知。安全性が確認できた段階でサービスを再開するとしています。
nest Portalでは氏名、企業名、役職など業務上の属性情報も対象に含まれる可能性があります。勤務先の情報を踏まえた標的型フィッシング等への悪用が考えられますが、実際にそのような二次被害が発生したとの公表ではありません。
青森県「青森びいき」、2,950人の情報が漏えいした可能性
コミューン株式会社は10月8日付で、青森県から受託運営する公式観光ファンコミュニティ「青森びいき」に関する報告書を公表しました。同サービスでも会員情報が第三者に閲覧・取得された可能性があります。
報告書によると、「青森びいき」に対する不正アクセスが確認された時間帯は10月6日19時16分~20時55分です。会員一覧の取得または個別プロフィールの閲覧により、メールアドレス等を含む情報を閲覧・取得された可能性がある会員数は2,950人(推計)。コミュニティの会員数は10月6日1時3分時点で16,697人としています。
対象となる可能性がある情報は、会員ID、表示名・アカウント名、メールアドレス、プロフィール画像、その他のプロフィール設定情報です。コミューンは、パスワードは漏えい情報に含まれず、クレジットカード等の決済情報は自社システムで保持していないと説明しています。
コミューンは本件を自社システムへの攻撃によるものと位置付け、青森県の運用等に起因するものではないと説明。10月6日21時にサービスを停止し、不正アクセスに利用された不備の修正、認証情報の再発行、攻撃経路の遮断、対象IPアドレスからのアクセス拒否を実施しました。10月8日付の報告書では、検証環境で安全性を確認した上で再開する方針を示し、再公開時期を未定としています。
また、同資料では、漏えい情報の悪用や二次被害は10月8日時点で確認されていないとしています。総務省および個人情報保護委員会等への報告・届出については、適切に進めているとの説明です。コミューンは同資料で10月9日15時にコーポレートサイトで正式公表する予定を示しています。
Communeは10月5日に不正アクセスを確認、6日21時に全サービスを停止
コミューンの10月8日付報告書によると、最初に自社システムへの不正アクセスを確認したのは10月5日です。確認後、通信遮断や防御措置を実施しましたが、その後の調査で「青森びいき」を含む一部コミュニティについて会員情報が外部から閲覧・取得された可能性が判明しました。
同社は10月6日21時に全サービスをメンテナンスモードに切り替え、システムの不備を修正するとともに認証情報を再発行し、攻撃経路を遮断。10月8日付時点では、安全性の検証を続けていると説明しています。
セキュリティ対策Labが入手した、コミューンのサポート名義で「DIGIFUL BASE」の登録利用者に送付されたメール(10月8日0時1分受信、件名「【重要】臨時メンテナンス継続のお知らせ」)では、当初予定していた10月7日中の再開を見送り、10月8日以降に準備が整ったコミュニティから順次再開する方針が案内されていました。再開日時はコミュニティごとに異なり、再開後はログアウト状態となるため再ログインが必要とされています。
このメールはサービス全般のメンテナンス案内であり、DIGIFUL BASEで会員情報が取得されたことを示すものではありません。また、10月8日付の「青森びいき」報告書では同コミュニティの再公開時期は未定とされており、順次再開の案内をもって全コミュニティが復旧したとは判断できません。
DIGIFUL BASEと静岡のコミュニティでも停止の案内
DIGIFUL BASE(DIGIFULベース)は、博報堂DYグループのHakuhodo DY ONEが運営する、フリーランス・副業人材向けの学習・交流コミュニティです。運営者の公式サイトが同サービスを紹介しており、Communeの公式導入事例でも、旧アイレップがCommuneを利用してDIGIFUL BASEを運営する取り組みが紹介されています。今回、同コミュニティの登録利用者にコミューン名義のメンテナンス継続メールが配信されていることを確認しました。
「しずおか産業創造プラットフォーム」も10月8日、公式の「オープンイノベーション静岡」において、Communeのメンテナンスに伴いコミュニティサイトの利用を停止すると発表しました。告知では10月6日21時の開始時刻、再開時期はコミュニティごとに異なること、再開後の再ログインが必要なことが示されています。
管理者へのなりすましだけでなく、非公開領域へのアクセスやデータ上書きも判明
VALXは、Communeのシステムの複数の不備を利用した管理者へのなりすましを説明しており、ウイングアーク1stもnest Portalの管理者アカウントの不正利用を公表しています。
さらにコミューンは10月8日付の「青森びいき」に関する報告書で、外部の第三者がシステムの不備を突き、非公開領域へのアクセスや一般会員・管理者へのなりすまし、会員情報の閲覧・取得、データ上書き等を行ったことを明らかにしました。ただし、同資料からは、具体的にどのコミュニティのどのデータが上書きされたのかまでは特定できません。
また、攻撃者が複数コミュニティにどのような経路でアクセスしたのか、同じ資格情報を横断的に利用したのか、脆弱性が認証・認可処理のどの部分に存在したのかといった詳細は明らかになっていません。現時点で確認できる資料にCVE番号や攻撃者名の記載もありません。
今回は、ひとつのクラウドサービスを利用する複数の企業・自治体が、それぞれ異なる種類の会員データへの影響を報告した事例です。同じく委託先システムへの侵害が複数組織に波及した事例としては、セキュリティ対策Labのスカラコミュニケーションズ「i-ask」への不正アクセスのまとめがあります。ただし、両事件の攻撃者や侵入手法が共通することを示す情報はありません。
Commune利用企業の情シス・セキュリティ担当者が確認したい事項
Communeを利用する企業・自治体では、提供事業者から届く個別の影響通知と、全サービスのメンテナンス案内を区別する必要があります。自社コミュニティについて、会員情報の閲覧・取得の有無、対象となる情報項目・件数、管理者や一般会員の権限、データの変更・上書きの有無を確認することが考えられます。
あわせて、管理者の認証情報更新履歴、管理機能での会員一覧閲覧・エクスポートや個別プロフィール参照のログ、データ更新履歴、事業者側で保全した証跡、サービス再開の判定基準を確認します。委託先からの報告をもとに、自社で必要となる会員通知や関係機関への報告の判断も整理する必要があります。
会員向けには、再ログイン案内を装うフィッシングメールへの注意喚起が必要です。正規サイト・公式アプリからアクセスするよう周知し、不審なメールやSMS中のURLを開かないよう案内できます。一方、パスワード漏えいが確認されていないサービスについて、パスワードが流出したと断定する説明は避けるべきです。
出典
- 青森県観光ファンコミュニティ「青森びいき」における個人情報漏えいの可能性についてのお詫びとお知らせ – コミューン株式会社(2026年10月8日・PDF)
- 委託先システムへの不正アクセスに伴う「VALX “FUN”コミュニティ」会員情報漏えいに関するお知らせとお詫び – VALX株式会社(2026年10月8日)
- 当社ユーザー向け交流サイト「nest Portal」における個人情報漏えいの可能性に関するお詫びとご報告 – ウイングアーク1st株式会社(2026年10月8日)
- しずおか産業創造プラットフォーム 臨時メンテナンスのお知らせ – オープンイノベーション静岡(2026年10月8日)
- 青森県のSNS、2950人の情報漏えいか – 陸奥新報(2026年10月8日)
- DIGIFULベース公式サイト – Hakuhodo DY ONE
- IREP community powered by Commune – Commune公式導入事例
- 青森県公式ファンコミュニティ「青森びいき」をオープンします – 青森県(2024年7月23日)
関連記事
 CrowdStrike、韓国金融機関へのAI悪用のサイバー攻撃を分析―ARTEX・Claude Codeの履歴から中国語プロンプトと攻撃者の痕跡
 ブックオフ、会員管理システムへ不正アクセスによるサイバー攻撃、最大約643万件の個人情報漏洩の恐れ
 シチズン時計、委託先 スカラコミュニケーションズへの不正アクセスで約10万人の個人情報漏洩の可能性―スカラコミュニケーションズは大和証券にも影響
 ApplyNow 不正アクセス まとめ-吉野家や鳥貴族、複数の自治体でも個人情報漏洩 確認分は延べ1万1,515件以上
 2026年 国内のサイバー攻撃や不正アクセスによる大規模な個人情報漏洩の事例 まとめ
 日経グループへのサイバー攻撃のまとめ―相次ぐインシデント Microsoft 365やGoogle Workspaceへの不正アクセスで個人情報漏洩の恐れ
 スカラコミュニケーションズ 「i-ask」への不正アクセスによるサイバー攻撃のまとめ-最大71万3,126件の個人情報漏洩の恐れ―大和証券・シチズン時計・損保ジャパンに影響
 IDCFクラウド ランサムウェアによるサイバー攻撃の影響サービス・企業まとめ-495の企業・自治体に影響、SolitonやMovable Typeも停止
 佐川急便への不正アクセスによるサイバー攻撃、横須賀市・富士薬品などに波及 ふるさと納税や通販の情報漏洩の懸念

