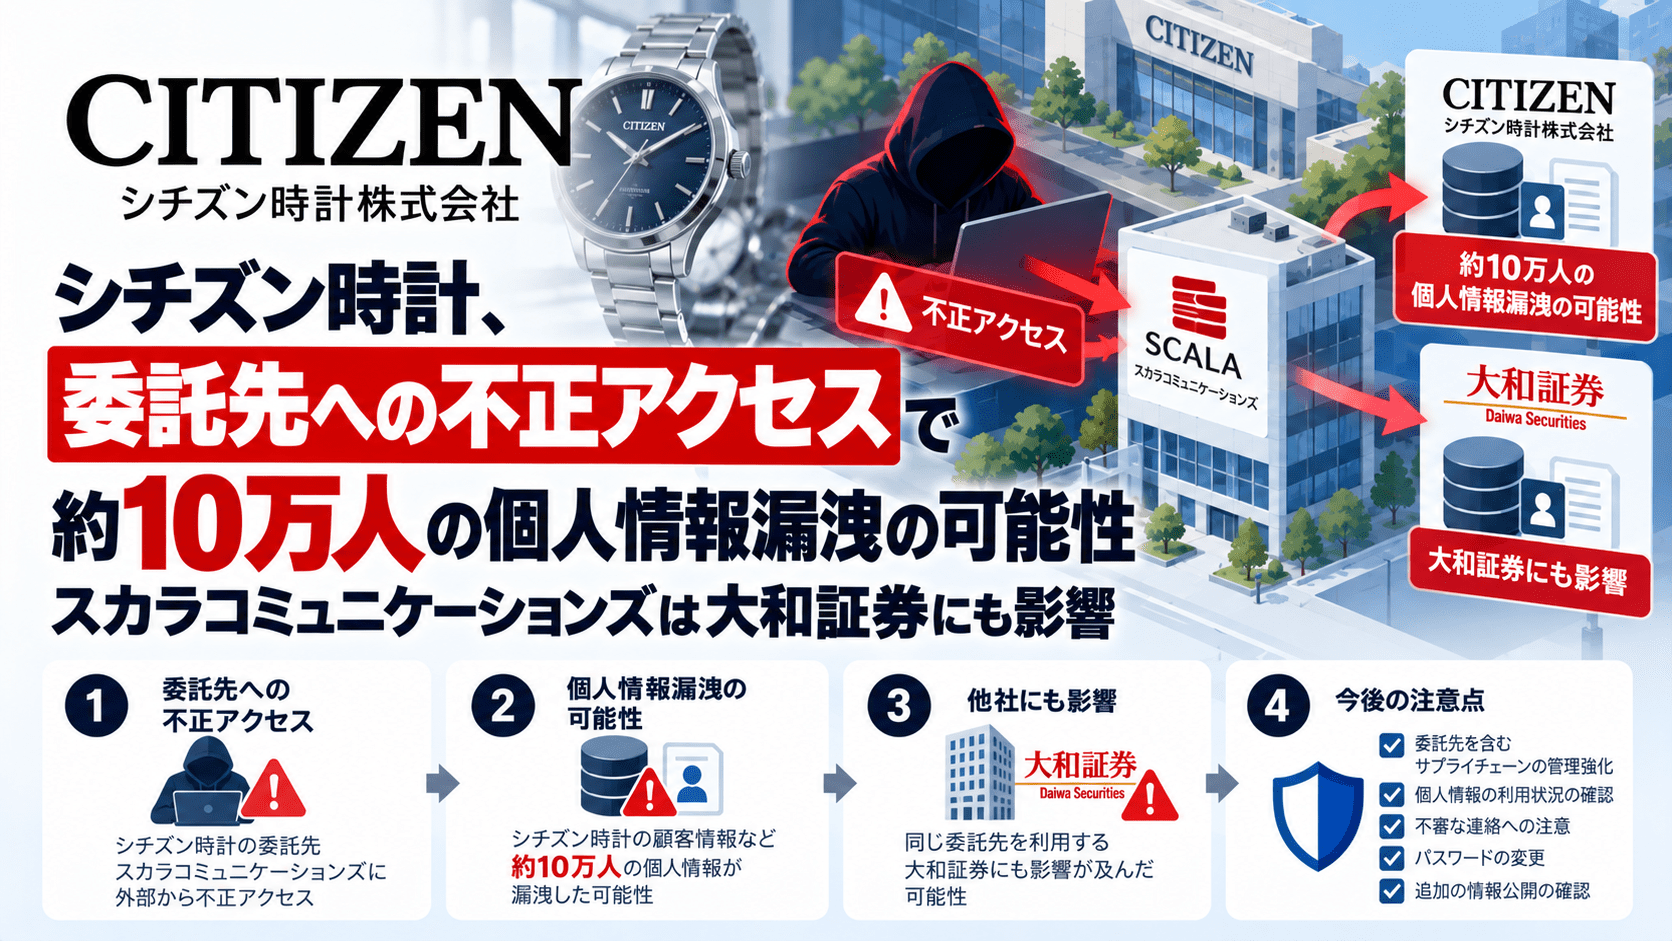
シチズン時計は2026年10月6日、Webサイトのお問い合わせ受付に利用していた委託先「スカラコミュニケーションズ」のサーバーが第三者から不正アクセスを受け、約10万人分の顧客情報が漏洩した可能性があると公表しました。
対象となるのは、シチズン、ブローバ、フレデリック・コンスタントの各ブランドサイトに設置されたお問い合わせフォームから送信された情報です。氏名、住所、電話番号、メールアドレスなどが含まれ、問い合わせ内容欄に銀行口座情報やクレジットカード情報を入力していた場合には、それらも漏洩した可能性があります。
不正アクセスを受けたスカラコミュニケーションズは、大和証券がインターネット経由の問い合わせ管理に利用していたサービスの提供元でもあります。大和証券は10月5日、同社サーバーへの不正アクセスによって約11万人の顧客情報が漏洩した可能性があると公表していました。
シチズン時計と大和証券の発表では、不正アクセスの発生時間がいずれも「2026年10月2日20時33分頃から10月3日8時1分頃まで」と一致しています。
シチズン時計の委託先不正アクセスのサマリー
- シチズン時計が2026年10月6日に個人情報漏洩の可能性を公表
- 不正アクセスを受けたのは委託先の株式会社スカラコミュニケーションズのサーバー
- 不正アクセスは2026年10月2日20時33分頃から10月3日8時1分頃まで発生
- 対象はシチズン、ブローバ、フレデリック・コンスタントのWebサイトに設置された問い合わせフォーム
- 約10万人分の氏名、住所、電話番号、メールアドレスなどが対象
- 問い合わせ欄へ銀行口座情報やクレジットカード情報を入力していた場合、それらも漏洩した可能性
- シチズン時計本体のシステムへの不正アクセスは確認されていない
- ECサイト、会員サービス、生産システム、社内ネットワークへのアクセスも確認されていない
- 10月6日時点で本件に起因する二次被害は確認されていない
- 対象顧客へ個別連絡を実施
- シチズン時計とスカラコミュニケーションズから個人情報保護委員会へ報告
- シチズン時計は所轄警察署へ相談
- 対象システムは他システムへの移行中で、2026年10月中旬に利用終了予定
- 同じスカラコミュニケーションズへの不正アクセスでは、大和証券も約11万人の顧客情報漏洩の可能性を公表
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月6日 |
| 対象企業 | シチズン時計株式会社 |
| 不正アクセスを受けた委託先 | 株式会社スカラコミュニケーションズ |
| 発生期間 | 2026年10月2日20時33分頃~10月3日8時1分頃 |
| 対象 | 各ブランドWebサイトの問い合わせ情報 |
| 対象人数 | 約10万人 |
| 漏洩した可能性がある情報 | 氏名、住所、電話番号、メールアドレス等 |
| その他 | 問い合わせ内容に記載された銀行口座情報、クレジットカード情報等も対象となる可能性 |
| シチズン時計本体への不正アクセス | 確認されず |
| 二次被害 | 10月6日時点で確認されず |
| 当局対応 | 個人情報保護委員会へ報告、警察へ相談 |
スカラコミュニケーションズのサーバーが不正アクセスを受ける
シチズン時計は、シチズン、ブローバ、フレデリック・コンスタントの各ブランドWebサイトに設置したお問い合わせフォームの受付業務で、スカラコミュニケーションズが提供するシステムを利用していました。
10月3日、スカラコミュニケーションズから、同社サーバーへの第三者による不正アクセスが発生し、シチズン時計の顧客情報を含む問い合わせ情報が不正に取得された可能性があるとの報告を受けました。
スカラコミュニケーションズによると、不正アクセスは10月2日20時33分頃から10月3日8時1分頃にかけて発生しています。
同社はその後、不正アクセス経路を遮断するなどの緊急対応を実施しました。
シチズン時計側のシステムそのものへの不正アクセスは確認されていません。
約10万人の氏名・住所・電話番号・メールアドレスが対象
漏洩した可能性があるのは、2026年10月3日時点で対象システムに保存されていた各ブランドの問い合わせ情報です。
対象人数は約10万人です。
公表された主な情報は、
- 氏名
- 住所
- 電話番号
- メールアドレス
- 問い合わせ内容
です。
問い合わせフォームの自由記述欄などに銀行口座情報やクレジットカード情報を記載していた場合、それらの情報についても漏洩した可能性があります。
通常の問い合わせフォームでは、企業側が入力項目として求めていない情報でも、利用者が自由記述欄へ記載することがあります。
そのため、保存される情報の種類が固定項目だけではない点は、問い合わせ管理システムを運用する企業が確認したいポイントです。
ECサイトや会員サービス、生産システムへのアクセスは確認されず
今回の影響は、スカラコミュニケーションズのサーバー上に保存されていた問い合わせ情報に限定されています。
シチズン時計によると、
- シチズンウオッチ オフィシャルサイトなどのECサイト
- MY CITIZEN
- シチズン オーナーズクラブ
- その他の会員制サービス
- 生産システム
- 社内ネットワーク
への不正アクセスは確認されていません。
また、今回漏洩した可能性がある情報だけを使って、これらのシチズン時計のシステムへアクセスすることはできないと説明しています。
10月6日時点で、本件に起因すると考えられる二次被害も確認されていません。
同じスカラコミュニケーションズへの不正アクセスで大和証券にも影響
スカラコミュニケーションズへの今回の不正アクセスは、シチズン時計だけに影響したものではありません。
大和証券も2026年10月5日、顧客からのインターネット経由の問い合わせ管理などに利用していたスカラコミュニケーションズのサーバーが不正アクセスを受けたと公表しています。
セキュリティ対策Labでは、大和証券の委託先スカラコミュニケーションズへの不正アクセスについても記事化しています。
大和証券の事案では、
- 約11万人の氏名、メールアドレス、口座番号などが漏洩した可能性
- 個人を特定できない問い合わせ情報などを含めると約22万件が対象
- 大和証券本体のシステムへの不正アクセスは確認されず
と公表されています。
また、大和証券が公表した不正アクセス期間も、
「2026年10月2日20時33分頃から10月3日8時1分頃まで」
で、今回のシチズン時計の発表と一致しています。
両社とも、問い合わせ管理に利用していたスカラコミュニケーションズのサーバーに保存された情報が影響を受けています。
現時点でスカラコミュニケーションズから攻撃原因や侵入経路の詳細は公表されておらず、影響を受けた顧客企業の全体数も明らかになっていません。
そのため、今後ほかの利用企業から同様の公表が行われる可能性もあります。
「問い合わせ管理システム」が複数企業への影響点に
シチズン時計と大和証券の事案では、自社の基幹システムが直接侵害されたわけではありません。
共通して影響を受けたのは、外部委託していた「問い合わせ管理」のシステムです。
問い合わせ管理サービスには、
- 氏名
- 住所
- 電話番号
- メールアドレス
- 顧客番号
- 口座番号
- 商品名
- 契約情報
- 過去の相談内容
- 自由記述による追加情報
などが蓄積される場合があります。
顧客側から見ると「問い合わせフォームへ送った情報」ですが、企業側では一定期間データベースに保存され、対応履歴として蓄積されます。
そのため、問い合わせ管理システムが侵害されると、複数年分の問い合わせ情報や、ユーザー自身が入力した機微情報まで対象になる可能性があります。
シチズン時計は対象システムを10月中旬に利用終了予定
シチズン時計は今回の不正アクセス以前から、各ブランドWebサイトの問い合わせ受付業務を別のシステムへ移行していました。
現在、問題となったシステムは一部の継続対応のため限定的に利用しており、新規問い合わせの受付には使用していません。
同システムの利用は2026年10月中旬に終了する予定です。
移行期間終了後には、システム内に保存されている顧客の個人情報をすべて削除するとしています。
今回の事案では、すでに新規利用を縮小していたシステムにも大量の過去データが残っていたことになります。
システムを廃止・移行する際は、稼働停止だけでなく、
- 保存データ
- バックアップ
- ログ
- 外部連携
- 委託先側に残るデータ
まで含めて削除時期を管理する必要があります。
氏名や問い合わせ内容を使ったフィッシングに注意
シチズン時計は、対象者へ順次個別連絡するとともに、同社や関係者を装った不審なメール、SMS、電話への注意を呼びかけています。
今回対象となる情報には、氏名、住所、電話番号、メールアドレスだけでなく、問い合わせ内容が含まれる可能性があります。
攻撃者がこれらを利用すると、
「以前お問い合わせいただいた時計の件について」
「修理受付内容の確認です」
「登録情報の再確認が必要です」
など、過去の問い合わせを知っているように見せる連絡を作ることができます。
相手が自分の氏名や過去の問い合わせ内容を把握していても、正規のシチズン時計や販売店からの連絡とは限りません。
不審なメールやSMSではリンクや添付ファイルを開かず、公式サイトから確認した窓口へ問い合わせる必要があります。
シチズン時計と委託先が個人情報保護委員会へ報告
シチズン時計は対象顧客への案内を進めるとともに、スカラコミュニケーションズ、外部専門機関と連携して原因究明と再発防止を進めています。
シチズン時計とスカラコミュニケーションズは、個人情報保護委員会へ本件を報告しました。
また、シチズン時計は所轄の警察署にも相談しています。
シチズン時計は今回の事案を受け、個人情報を取り扱う業務委託先の管理を強化するとしています。
情報システム部門が確認したい委託先・問い合わせシステム管理
今回の事案では、同じ委託先への不正アクセスがシチズン時計と大和証券という異なる企業の顧客情報へ影響しました。
企業側では、問い合わせ管理をSaaSや外部サービスへ委託する際、サービスの導入時だけでなく運用中のデータ保持まで確認する必要があります。
委託先に保存されている情報を把握する
問い合わせフォームの項目だけでなく、自由記述欄や添付ファイルを含め、実際にどのような情報が保存されているか確認します。
保存期間を必要最小限にする
問い合わせ対応が終了した後も、長期間データを保持する必要があるのかを確認します。
古い問い合わせ情報を削除していれば、侵害時の影響範囲を限定できます。
委託先のインシデントが他社へ波及する前提で管理する
複数企業へ同じSaaSを提供する事業者が侵害された場合、自社だけでなく他の利用企業にも同時に影響する可能性があります。
委託先で不正アクセスが発生した場合に、
- 何時間以内に通知されるか
- 対象データをどのように特定するか
- ログをどこまで提供できるか
- 原因調査結果を共有するか
- 再発防止策を誰が確認するか
を契約・運用手順で定めます。
システム移行時には旧環境のデータ削除まで管理する
新システムへ移行した後も、旧システムに個人情報が残っていればリスクは残ります。
移行完了後の削除期限やバックアップの保存期間まで含めて管理します。
委託先を含めた個人情報漏洩への備えや発生時の対応は、セキュリティ対策Labの企業の情報漏洩対策と発生時の対応でも整理しています。
出典
関連記事
 タカカツグループホールディングス、業務用サーバへの不正アクセスとランサムウェアの被害
 防衛機密漏えいで元空自幹部に有罪判決 E2D性能情報流出
 UTMとは-企業に求められる統合型セキュリティの役割
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表

