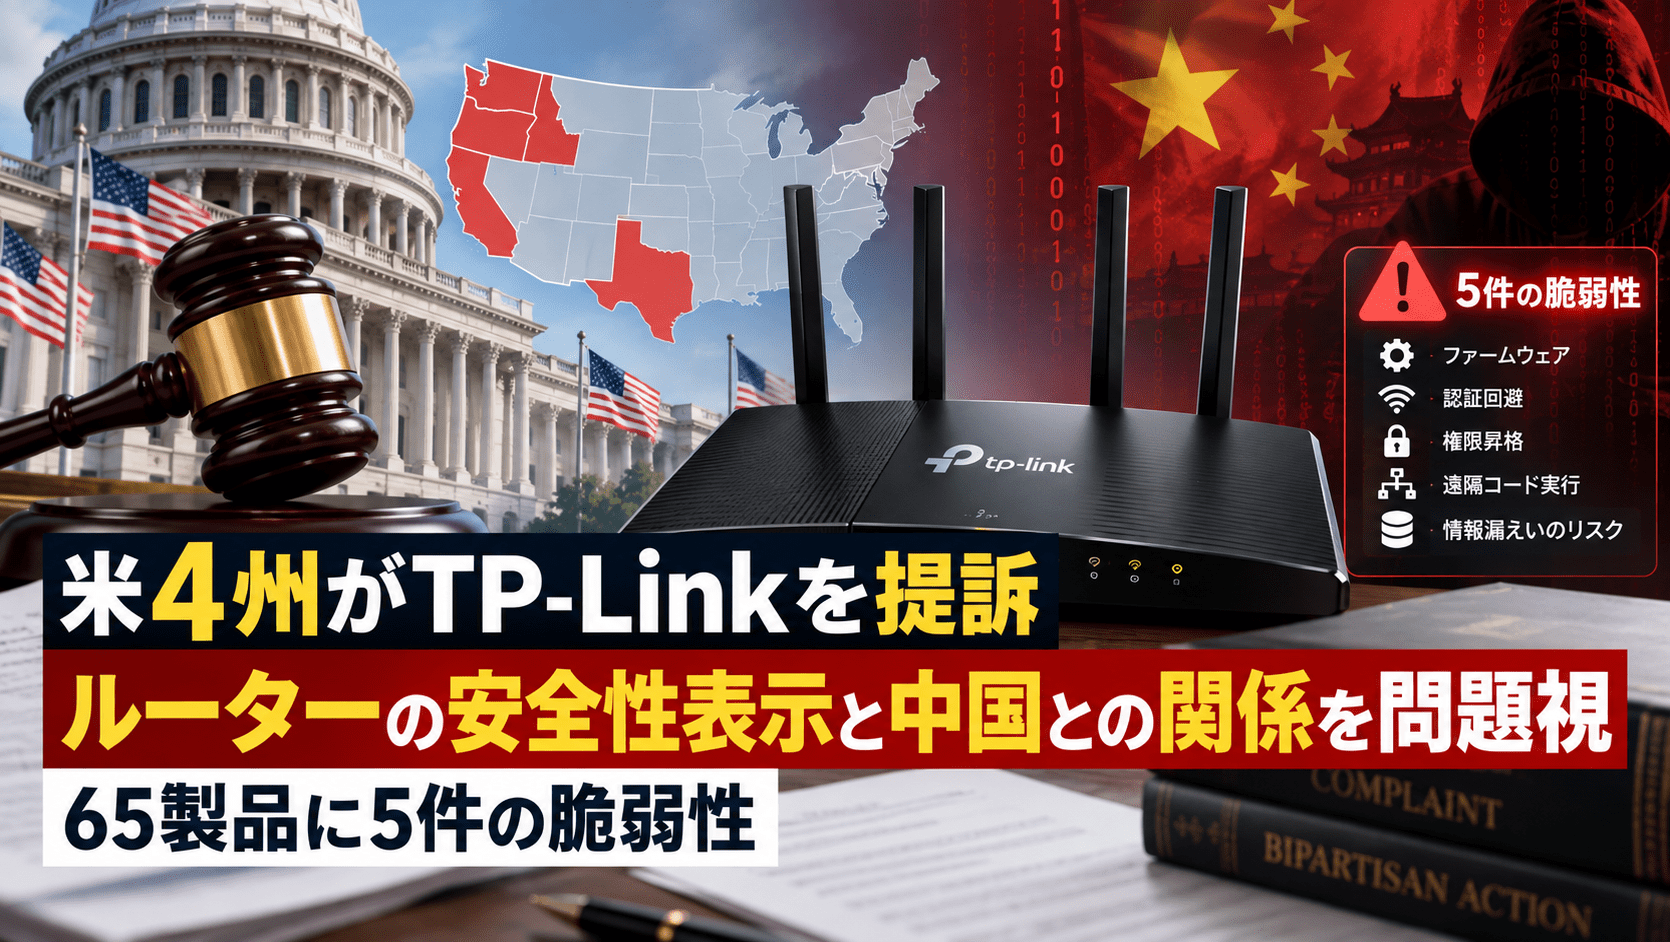
米国のフロリダ、アイオワ、モンタナ、ネブラスカの4州は2026年10月6日、ネットワーク機器メーカーTP-Link Systemsを相手取り、ルーター製品の安全性や中国との関係について消費者を誤認させる表示を行ったなどとして、それぞれ提訴しました。
各州が問題視しているのは、製品のセキュリティ対策に関する宣伝のほか、研究開発やサプライチェーンにおける中国との関係、個人情報の取り扱いに関する説明です。TP-Linkは同日、訴訟の主張を否定し、自社は米国を拠点とする独立企業で、外国政府の支配下にないと反論しました。
さらに10月8日、セキュリティ研究機関SEC Consultが、TP-LinkのISP(インターネット接続事業者)向け「Aginet」製品に存在する5件の脆弱性の詳細を公開しました。対象はメッシュWi-Fi、ルーター、光回線関連機器、DSLモデムなど計65製品で、管理用Web画面の認証回避による機器制御などが可能となる問題が含まれています。
TP-Linkを巡る訴訟と脆弱性のサマリー
- 2026年10月6日、フロリダ、アイオワ、モンタナ、ネブラスカの4州司法長官がTP-Link Systemsを提訴しました。
- 製品のセキュリティ機能「HomeShield」に関する宣伝表現、中国との企業・供給網の関係、個人情報管理の説明などが争点です。
- 州側の主張は裁判で確定した事実ではなく、TP-Linkは全面的に反論しています。
- 2026年2月にはテキサス州も、TP-Linkのルーターの安全性表示などを巡って提訴していました。
- SEC Consultは10月8日、CVE-2025-30237~CVE-2025-30241の技術情報を公表しました。
- TP-Linkが示した影響製品は65製品。ISP向けカスタマイズによって実際の影響と修正版が異なります。
- ISP管理機器のファームウェア更新は通信事業者経由で行われる場合があり、利用者は適用状況の確認が必要です。
| 項目 | 内容 |
|---|---|
| 提訴日 | 2026年10月6日 |
| 提訴した州 | フロリダ、アイオワ、モンタナ、ネブラスカ |
| 被告 | TP-Link Systems Inc. |
| 州側の主張 | 安全性表示、中国との関係、個人情報管理などで消費者を誤認させた |
| TP-Linkの立場 | 主張を否定、法廷で争う方針 |
| 脆弱性詳細の公表日 | 2026年10月8日 |
| CVE | CVE-2025-30237~CVE-2025-30241 |
| 影響製品 | ISP管理向けAginetシリーズ計65製品 |
| 修正 | 製品・地域・ISP別に修正ファームウェアを案内 |
米4州が問題視するルーターの安全性と中国への依存
モンタナ州司法長官は10月6日の発表で、TP-Linkが製品のセキュリティや中国との関係について誤認を招く説明を行ったとして、同州の消費者保護法に基づいて提訴したと発表しました。ネブラスカ州司法長官も同日、同社の研究開発・調達・製造体制における中国との結び付きなどを問題視して提訴したと発表しています。
各州の訴訟では、HomeShieldについて「すべてのセキュリティシナリオをカバーする」などとする宣伝表現に加え、ベトナムへの製造拠点移転の説明と、同社の中国関連事業・部品調達との関係が争点となっています。中国の情報関連法制や、関連会社と顧客データを共有する可能性について十分に説明していないとの主張も含まれます。
モンタナ州側は差止めに加え、違反1件当たり1万ドルの民事制裁金を求めています。ただし、これらは提訴した州側の主張と請求であり、TP-Linkが中国政府に情報を提供したと裁判所が認定したことを意味しません。
TP-Linkは10月6日付の公式声明で、米国向け機器はベトナムで製造されており、自社は外国政府に所有・支配されていないと説明しました。また、第三者のセキュリティ検証を実施し、顧客のネットワークデータを外国政府や権限のない第三者に提供することはないと主張しています。
同社への州司法長官による提訴は今回が初めてではありません。2026年2月17日にはテキサス州も提訴しており、その経緯はセキュリティ対策Labのテキサス州によるTP-Link提訴の記事で報じています。
米議会でも2025年3月、中国製ルーターを介した攻撃への警戒から、家庭用機器の交換を呼びかける議員らの動きがありました。政府による法的な使用禁止とは異なる、議会関係者からのリスクに関する提言です。こうした経緯は米議会委員会による中国製ルーター排除の呼びかけで整理しています。
ISP向けAginetシリーズの65製品に5件の脆弱性
今回の訴訟と時期を同じくして、SEC Consultは10月8日、TP-Link製機器について確認した5件の脆弱性を詳しく公表しました。TP-Link自身も2026年8月にアドバイザリを公開しており、10月9日付で更新しています。
| CVE番号 | CVSS v4.0 | 内容 |
|---|---|---|
| CVE-2025-30237 | 8.7(高) | 管理Web画面の認証回避。認証情報なしで特権操作が可能 |
| CVE-2025-30238 | 8.6(高) | アクセス制御不備。低権限アカウントによる管理者操作 |
| CVE-2025-30239 | 8.5(高) | 暗号鍵のハードコード。設定情報や認証情報の復号につながる |
| CVE-2025-30240 | 5.1(中) | USBストレージのリンク処理不備。物理アクセスによるファイル読み取り |
| CVE-2025-30241 | 8.6(高) | 管理Web画面のOSコマンドインジェクション |
※スコアはTP-Link公表のCVSS v4.0です。すべてが遠隔・認証不要で悪用できるわけではなく、隣接ネットワークへのアクセス、管理画面の認証情報、物理的な接触など、問題ごとに成立条件が異なります。
最もスコアが高いCVE-2025-30237では、管理用Web画面にアクセスできる攻撃者が認証を回避し、特権アカウントの作成などを行える可能性があります。SEC Consultは、同一ネットワーク上からの攻撃によって機器の完全制御につながることを実証したと説明しています。
CVE-2025-30239は設定ファイルの暗号化方式と鍵管理の問題です。攻撃者が保存された設定情報を取得できた場合、Wi-Fiの認証情報や、構成によってはISPの遠隔管理用認証情報が読み取られるおそれがあります。
影響製品にはAginetのHB、HX、HC、EB、EC、EX、XC、XX、VXシリーズが含まれます。対象機器には地域・通信事業者向けのカスタマイズ版もあり、モデル名だけでは適用状況を判断できません。今回の研究報告は脆弱性を再現・実証したもので、これら5件が実際の攻撃に悪用されたと確認されたわけではありません。
脆弱性の報告から修正公開までの経緯
SEC Consultが最初にTP-Linkへ脆弱性を報告したのは2024年12月です。2025年には追加の対象モデルの特定やISP向けファームウェアの調整が続き、2026年にかけて修正版の展開が進められました。
TP-Linkの公式アドバイザリには、対象モデル、地域別仕様、該当するCVE、修正版ファームウェアが列挙されています。ISP管理の機器では、更新が通信事業者の管理システムを通じて配信される場合があり、修正版が存在しても各利用者の機器に自動的に適用済みとは限りません。
TP-Linkは、利用者が管理画面や対応アプリで更新状況を確認し、利用できる更新が見つからない場合はISPに問い合わせるよう案内しています。SEC Consultも修正版の適用を推奨しています。
米FCCにも審査要請、新型ルーターの承認が論点に
10月7日、モンタナ州司法長官は21州の司法長官による連名書簡について公表しました。TP-Linkが申請している新型ルーターの条件付き承認について、米連邦通信委員会(FCC)に慎重な審査を求める内容です。
FCCは2026年3月、米国外で製造された消費者向けルーターを対象機器リスト(Covered List)に追加し、原則として新しいモデルの機器認証を制限しました。中国に限らず海外で製造された製品を対象とするもので、TP-Linkという企業だけを名指しした全面使用禁止ではありません。既に認証された機器の継続使用や、既存の認証に基づく取り扱いを一律に禁じる措置でもありません。制度の適用範囲と米国拠点を持つ日本企業への影響は米国による海外製ルーターの新規認証制限と日本への影響で説明しています。
また、米国はHuaweiやZTEなどCovered Listに指定された通信・監視機器メーカーに対して別の規制も実施しています。2026年6月には、一定の対象企業の旧型機器についても輸入・販売を制限する措置が公表されました。ただし、その措置をもってTP-Linkの全製品が同じメーカー別の禁止対象に指定されたということにはなりません。規制対象と機器認証の違いは米FCCによる中国製通信・監視機器の輸入・販売規制で整理しています。
州政府の消費者保護訴訟、FCCによる安全保障上の審査、Aginet製品の脆弱性修正は、相互に関連する論点があるものの、それぞれ異なる制度と技術上の問題として進んでいます。
中国製通信機器が警戒される背景―法制度と技術上のリスク
中国の「国家情報法」第7条は、組織や国民に国家の情報活動への協力義務を定めています。米国などが懸念するのは、機器メーカーの供給網や開発・保守体制が中国の法制度の影響を受ける場合、政府からの要求に対する企業の独立性やデータ管理を第三者が検証しにくいことです。ただし、この法律の存在だけで特定メーカーが情報を中国当局へ送信したと認定できるわけではありません。
通信機器の技術面では、管理者認証の回避、未修正のファームウェア、遠隔管理機能、サプライチェーンの可視性不足などが懸念されます。今回のAginetの脆弱性は技術的に実証された問題ですが、中国政府の関与を実証したものではありません。法制度を巡る論点と、製品ごとの検証可能な欠陥は切り分けて判断する必要があります。
各国の排除政策、中国の法制度、企業・官公庁での調達リスクについては、中国製のWebカメラ・ルーターなどの通信機器が警戒される理由と日本の状況で詳しく解説しています。
日本ではTP-Link製品の利用は一律禁止されていない
日本では2018年12月、政府のIT調達について、情報通信機器などの開発・製造段階に起因するサプライチェーンリスクを考慮する方針が関係省庁の申合せとして示されました。政府調達の安全性評価を強化する枠組みであり、中国製通信機器全般やTP-Link製品を国内の民間企業・一般家庭で一律に使用禁止とする制度ではありません。
TP-Link日本法人も2026年5月の声明で、現在のグループは米国に本社を置く企業であること、米国でTP-Link製品そのものを対象とした全面的な販売禁止・認証停止は受けていないとの認識を示しています。今回の米州訴訟に対するTP-Linkの反論と同様、同社側の説明として扱う必要があります。
日本の情報システム部門・通信事業者が確認したい点
TP-Link製機器を採用している企業や通信事業者では、今回のAginet対象機器についてモデル名だけでなく、ハードウェア版、地域別型番、ISP向けファームウェアまで照合し、修正版が実際に適用されているかを確認する必要があります。
管理用Web画面への接続元を必要なネットワークに限定することや、不要な遠隔管理機能の有効化を避けることも、今回の認証・権限管理に関する脆弱性への補完的な対策となります。ただし、アクセス制限は修正版の適用を代替するものではありません。
日本の事業者は、米国の調達要件が契約上適用される拠点・取引がある場合には、その要件も別途確認する必要があります。一方、日本国内での一般的な使用可否は米国の州訴訟だけで決まるものではありません。製造国のみで安全・危険を断定せず、製品の脆弱性、更新体制、遠隔管理とデータの取扱い、契約上の要求事項を確認して調達・更新を判断します。
出典
- Attorney General Knudsen files lawsuit against China-founded tech company TP Link(2026年10月6日)– モンタナ州司法省
- Attorney General Hilgers Files Suit Against TP-Link(2026年10月6日)– ネブラスカ州司法長官
- Attorney General Knudsen asks FCC to review TP-Link’s China ties ahead of router sales(2026年10月7日)– モンタナ州司法省
- TP-Link Systems Inc. Issues Statement in Response to Attorney General Lawsuits(2026年10月6日)– TP-Link
- Multiple critical vulnerabilities in multiple TP-Link device series(2026年10月8日)– SEC Consult Vulnerability Lab
- Security Advisory: Multiple Vulnerabilities in ISP-Managed TP-Link Networking Products(2026年10月9日更新)– TP-Link
- FCC Updates Covered List to Include Foreign-Made Consumer Routers(2026年3月23日)– FCC
- IT調達に係る国の物品等又は役務の調達方針及び調達手続に関する申合せ(2018年12月10日)– 関係省庁/経済産業省掲載
- 一部報道に関する弊社見解について(2026年5月22日)– TP-Link日本法人
関連記事
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)
Ivantiの複数製品で危険度の高い脆弱性が発生(CVE-2023-46805、CVE-2024-21887)
 Ivantiの脆弱性を通じてMITRE(マイター)へゼロデイ攻撃が発生

