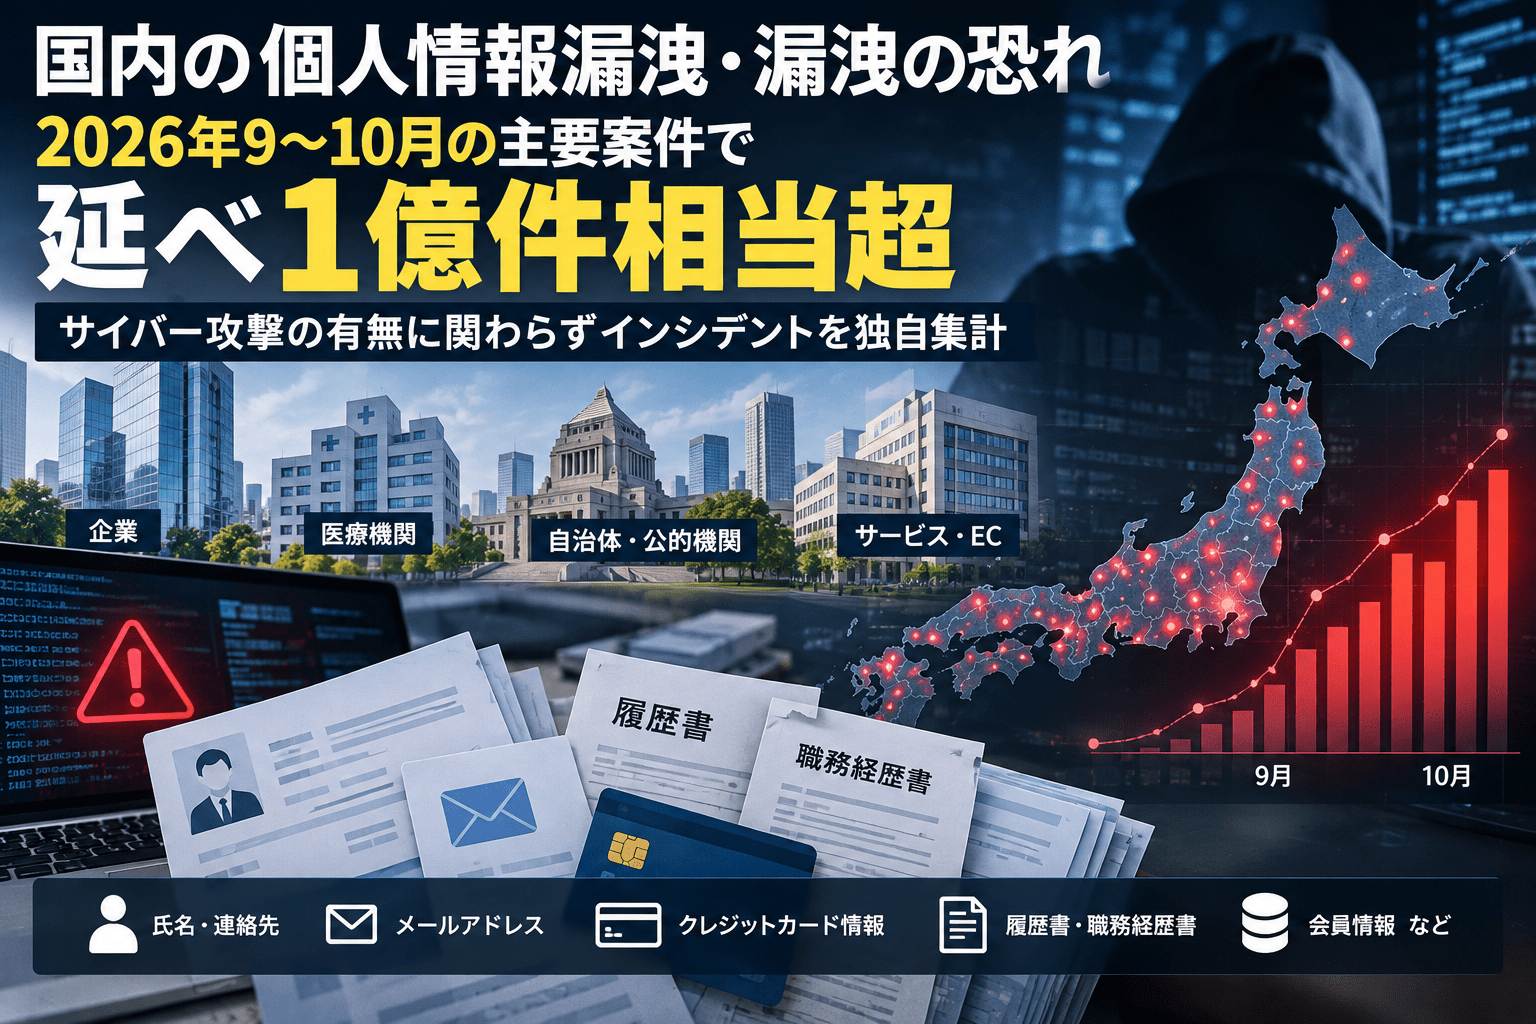
2026年9月1日〜10月12日に国内企業・自治体・団体が公表した個人情報の漏えい、不正取得、第三者閲覧やそのおそれを独自に再集計した結果、今回対象とした71公表・更新案件の対象規模は合算で延べ約10,861万件相当となりました。9月に初報や大きな件数更新があった案件は約4,722万件相当、10月1〜12日に追加・更新された主要案件は約6,139万件相当です。
調査対象には、個人情報の外部流出が確認された事案のほか、第三者による閲覧・取得のおそれ、誤送付、外部サービスへの不適切な提供なども含まれています。月別の数字は攻撃の発生日ではなく、対象規模が公表・更新された案件を基準に整理したものです。
集計サマリー
| 集計区分 | 確認した公表・更新案件 | 公表対象規模の参考合計 |
|---|---|---|
| 2026年9月公表・重要更新を起点とする案件 | 51 | 約4,722万件相当 |
| 2026年10月1日〜12日の公表・重要更新を起点とする案件 | 20 | 約6,139万件相当 |
| 合計 | 71 | 延べ約10,861万件相当(約1.09億件相当) |
※参考合計は、人数・アカウント・情報・書類などの公表値を合算し、「最大」は上限値を採用しています。漏えい確定とおそれが混在するため、1億人の情報流出が確定したことを意味しません。初報・続報、委託先・委託元などの重複は可能な範囲で除外。全国すべての漏えい事案を対象にした統計ではありません。
9月公表・更新案件:主な対象規模
| 公表日 | 組織・サービス | 合算に用いた規模 | 確認状況 |
|---|---|---|---|
| 9/24 | EPARKリラク&エステ「PeakManager」 | 約2,218万レコード | 外部転送確認 |
| 9/15 | ムラウチドットコム | 7,716,811件 | 外部持出し確認 |
| 9/28–29 | タイムズカー | 約660万アカウント | 第三者取得確認 |
| 9/28 | 手間いらず「TEMAIRAZU」 | 最大約445万人 | 閲覧・取得の可能性 |
| 9/25 | ファインズの予約システム | 1,536,322件 | 漏えい対象・取得範囲精査中 |
| 9/10 | さくらインターネット(販売管理システム) | 最大1,360,563アカウント | 第三者閲覧・取得の可能性 |
| 9/29 | セイコーマートアプリ | 574,647人 | 不正閲覧確認 |
| 9/27 | OZmall | 最大442,779名 | 閲覧の可能性 |
| 9/15 | LEAN BODY(Metabase経由) | 約44万アカウント | 第三者による取得を確認 |
| 9/16 | NTTドコモ/Amazonへの同意なき情報提供 | 344,213回線 | 同意なき第三者提供 |
| 9/11 | デジタル庁「GSS」 | 約246,000件 | 外部漏えいの可能性 |
| 9/7 | コープやまぐちLINEミニアプリ | 217,295件 | 不正アクセスによる対象範囲 |
| 9/29 | TOPPAN/損保ジャパン保険料控除証明 | 177,426名(重複のおそれ) | 他社へ誤送付・削除確認 |
| 9/30 | VOISING | 約170,000件 | 漏えい確認 |
| 9/18 | PFUダイレクト本店/旧ショップサーブ | 最大169,355注文データ | 漏えい対象の可能性 |
| 9/25以降 | 両毛システムズ/委託元3組織 | 約134,589件相当 | 漏えいのおそれ |
| 9/8 | ファイブフォックス | 最大73,185件 | 漏えいの可能性 |
| 9/18 | JGC Digital「アザス」「するーぷ」 | 約6万アカウント | 第三者による情報取得を確認 |
| 9/27 | 東京メトロ「メトポ」 | 約59,000件 | 漏えいの可能性 |
| 9/1 | 三井不動産 | 約55,000件相当 | 漏えいの可能性 |
| 9/18 | ニチレイ | 53,866件 | 漏えい確認 |
| 9/14 | 生命保険協会 | 延べ37,929件 | 第三者閲覧可能 |
| 9/10 | 扶桑電通 | 26,489件 | 漏えいの可能性 |
| 9/3 | RIZAP:個人情報の外部生成AI入力(委託元を含む) | 19,996名 | 未承認の外部サービスへ入力 |
| 9/8 | 京都サンガF.C. | 15,612名 | メール誤送信・一部閲覧 |
| 9/30 | ベネフィット・ワン | 13,460名 | 他社担当者が閲覧可能 |
| 9/16 | アイスタイル「@cosme」 | 10,997件 | 外部公開設定ミス |
| 9月 | ApplyNow利用先7組織 | 10,595件相当 | 漏えい確認・可能性混在 |
| 9/4 | 大阪高等裁判所 | 約6,000アカウント | メールアドレス等が相互閲覧可能 |
| 9/28 | 集英社「HAPPY PLUS COMMUNITY」 | 2,835名 | 漏えい確認 |
| 9/14 | プルデンシャル生命 | 1,570名 | 持出し・紛失 |
| 9/25 | レゴランド・ジャパン・ホテル | 1,557予約 | 予約者情報に不正アクセス |
| 9/29 | イープラス | 1,463件 | 漏えい確認 |
| 9/1 | 関西学院大学 | 1,448名 | 第三者閲覧可能 |
| 9/15 | あいの風とやま鉄道 | 1,409名 | 漏えいのおそれ |
| 9/18 | 兵庫県の公文書開示 | 延べ972人 | 黒塗り不備・閲覧可能 |
| 9/17 | ちばぎん商店 | 個人顧客約722先 | 漏えいの可能性 |
| 9/29 | 静岡県教育委員会 | 621名 | 個人情報書類の紛失 |
| 9/21 | 愛知県「あいこんナビ」 | 599名 | Webサイト誤公開 |
| 9/4 | 鴨川市 | 218名 | Webフォームの公開設定不備 |
| 9/17 | 愛知県の申請書類 | 172名 | 書類の所在不明 |
| 9/4 | 福島市の文化祭資料 | 130名 | メール誤送信 |
| 9/6 | 宮崎県立生徒寮 | 約90名 | 外部操作・漏えいのおそれ |
| 9/29 | 日本郵便「郵便局アプリ」 | 69件 | 不正アクセス確認 |
| 9/26–10/1 | ニッポンレンタカーアプリ | 最大55名 | 閲覧のおそれ |
| 9/11 | かわさき新産業創造センター | 27件 | 漏えいの可能性 |
| 9/29 | 岡山県関連婚活イベント | 26名 | 申込情報閲覧可能 |
| 9/4 | 藤沢市民病院 | 15名 | 誤交付 |
| 9/28 | さいたま市民医療センター | 4件相当 | 院内資料閲覧可能 |
| 9/3 | 川崎市の診療関係書類 | 2名 | 郵送書類の紛失 |
| 9/26 | 富山県心の健康センター | 1名 | 誤送付 |
9月の大型案件では、EPARK「PeakManager」が約2,218万レコード、ムラウチドットコムが約772万件、タイムズカーが約660万アカウントを公表しました。これらには過去の事案について9月に新たな調査結果が示されたものも含まれます。
10月1〜12日の公表・更新案件:主な対象規模
| 公表日 | 組織・サービス | 合算に用いた規模 | 確認状況 |
|---|---|---|---|
| 10/9 | skyticket:管理機能・業務管理・バス予約 | 約1,464万件+17,780件+約12,000予約 | 取得・閲覧・可能性が混在 |
| 10/5 | 焼肉きんぐ公式アプリ | 10,788,963件 | 漏えい確認 |
| 10/8 | 第一興商/日本コロムビアグループ | 約8,724,000件 | 漏えいのおそれ・外部流出未確認 |
| 10/9 | IDCF経由:JR東日本・ビューカード・JR九州 | 約206万+約403万+最大130万件 | メールログ等の閲覧・取得の可能性 |
| 10/9 | ブックオフグループ | 最大約643万会員番号 | 会員情報の外部取得確認/最大数は影響上限 |
| 10/9 | ディップ:バイトル・バイトルNEXT | 最大3,885,771件 | 一部流出確認/上限は可能性 |
| 10/8 | ローソンID/ローソンアプリ予約 | 2,155,345件+26件 | 漏えい確認 |
| 10/6 | MrMaxアプリ・オンラインストア | 最大1,735,154人 | 一部流出確認/最大は全登録会員数 |
| 10/5続報 | ホワイトエッセンス | 約105万アカウント | 持ち出し確認 |
| 10/9 | REXT Holdings/REXT | 1,044,906件 | 漏えいのおそれ |
| 10/5 | infoQ(GMOリサーチ&AI) | 最大948,498件 | 外部取得を確認/全会員上限 |
| 10/6 | スカラコミュニケーションズ i-ask | 最大延べ713,126件 | 漏えいのおそれ |
| 10/6 | 旭化成セラピューティクス Pharma DIGITAL | 約514,000名+社員約700名 | 閲覧・取得の可能性 |
| 10/9 | NewsPicks(第2報) | カード情報の一部36.2万件(項目別最大) | 複数の項目について漏えいのおそれ |
| 10/5 | OfferBox(i-plug) | 理論上最大314,009人 | ブラウザ開発者ツールで閲覧可能/実閲覧数不明 |
| 10/9 | Commune/Commune for Work | 推計約307,000人 | 会員情報の漏えい確認 |
| 10/5 | 大起水産公式アプリ | 最大174,933人 | 漏えいのおそれ |
| 10/2 | 第一ライフグループ・第一生命 | 約120,000人 | 従業員情報の漏えいの可能性 |
| 10/9 | リゾートトラスト/ザ・カハラ横浜 | 約26,000件+約36,000件 | 漏えい確認 |
| 10/9 | ココナラスキルマーケット | 履歴書449件+職務経歴書関連書類1,845件 | 外部への漏えい確認 |
10月は旅行・飲食・小売・採用関連サービスで大型の公表が相次ぎました。特にskyticket、焼肉きんぐ、第一興商の3案件は、それぞれ1,000万件前後から1,400万件超の情報が対象となっています。
10月に急増した大規模公表、主な特徴
会員情報を蓄積するアプリ・EC・予約サービス
焼肉きんぐ公式アプリは10月5日、1,078万8,963件の漏えいを発表。skyticketは10月9日、管理機能への不正アクセスなど3事案を公表し、最大規模の事案では約1,464万件が対象となりました。ブックオフの約643万件は会員番号を単位とする最大対象規模で、全件の流出確定件数ではありません。MrMax、ローソンID、infoQでも大量の顧客情報が対象となっています。
委託先・クラウド基盤への侵害が波及
第一興商では、委託先の従業員端末のマルウェア感染を受け、約872万4,000件に漏えいのおそれが生じました。ただし公表時点で外部への実際の流出は確認されていません。スカラコミュニケーションズの「i-ask」は、最大5社向け環境で延べ最大71万3,126件の問い合わせ情報に影響する可能性があります。
IDCフロンティアのIDCFクラウド障害では、JR東日本(えきねっと最大約167万件・大人の休日倶楽部約39万件)、ビューカード(約403万件)、JR九州(最大約130万件)のメールアドレス等について、第三者が閲覧・取得した可能性が公表されました。JR各社とビューカードへの影響は、同一のクラウド基盤を通じた広範な波及として公表されています。
セキュリティ事故は侵入だけではない
9月にはTOPPANによる保険料控除証明データの誤送付、RIZAPの業務未承認の外部生成AIサービスへの入力など、技術的な侵入によらない個人情報取扱い事案も確認されました。10月のOfferBoxでは設定不備により、理論上最大31万4,009人分の学生情報が開発者ツール経由で閲覧できる状態でした。
JPCERT/CC・IPAも大規模な不正アクセスへの注意喚起
JPCERT/CCは10月8日、国内組織で相次ぐ大規模な漏えいについて注意喚起を公表しました。既知脆弱性の探索、API経由の不正操作、BIツールの脆弱性悪用など、複数の攻撃類型を取り上げる一方、すべての事件に共通する一つの攻撃経路を特定したものではありません。IPAも10月9日、外部公開アプリケーションの棚卸し、ログ点検、クラウドやSaaSのアカウント管理を呼びかけています。
大量の情報を預かる企業は、自社サーバーだけでなく委託先の予約・会員・採用・メール配信基盤、分析ツール、退会後の保管データについて、外部からのアクセス範囲とログ監視を確認する必要があります。事故発生時には、外部流出の有無と「漏えいした可能性のある最大規模」を切り離し、利用者に伝えることが求められます。
一次情報・公表資料
9月の各案件は上表の事業者・組織リンクを参照してください。10月の大型案件も上表からそれぞれの発表・対応記事を参照できます。関連する公的機関資料は以下のとおりです。
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(2026年10月8日、9日更新)
- IPA:不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
- 損害保険ジャパン:2026年度ニュースリリース(2026年9月29日)
- さくらインターネット:販売管理システム等の調査第三報(2026年9月10日)
- LEAN BODY:Metabaseへの不正アクセス(2026年9月15日)
- 全国土木建築国民健康保険組合:RIZAPによる個人情報19,996名分の取扱い
- 第一興商:委託先における個人情報漏えいのおそれ(2026年10月8日)
- 旭化成セラピューティクス:Pharma DIGITALへの不正アクセス(2026年10月6日)
- MrMax:不正アクセスによる情報流出(2026年10月6日)
- ココナラ:ココナラスキルマーケットへの不正アクセス(2026年10月9日)
関連記事
 退職直前に顧客情報を同業他社へ漏洩か-半導体関連会社の元営業課長を逮捕
 共立メンテナンス、フィッシングメール起点の不正アクセスで個人情報が閲覧された可能性
 サイバー犯罪の事例まとめ|企業・個人・国家の最新事例と警察庁統計から学ぶ対策【2026年最新】
 アサヒ グループホールディングス、2025年12月期決算を発表-純利益37%減、サイバー攻撃の影響は370億円弱
 2026年6月 個人情報漏洩の事例 まとめ
 2026年7月 サイバー攻撃の被害 事例 まとめ
 2026年7月 ランサムウェアの被害 事例 まとめ
 2026年7月 個人情報漏洩の事例 まとめ
 手間いらず「TEMAIRAZU」の不正アクセスによるサイバー攻撃 のまとめ-105件の企業やホテルに影響

