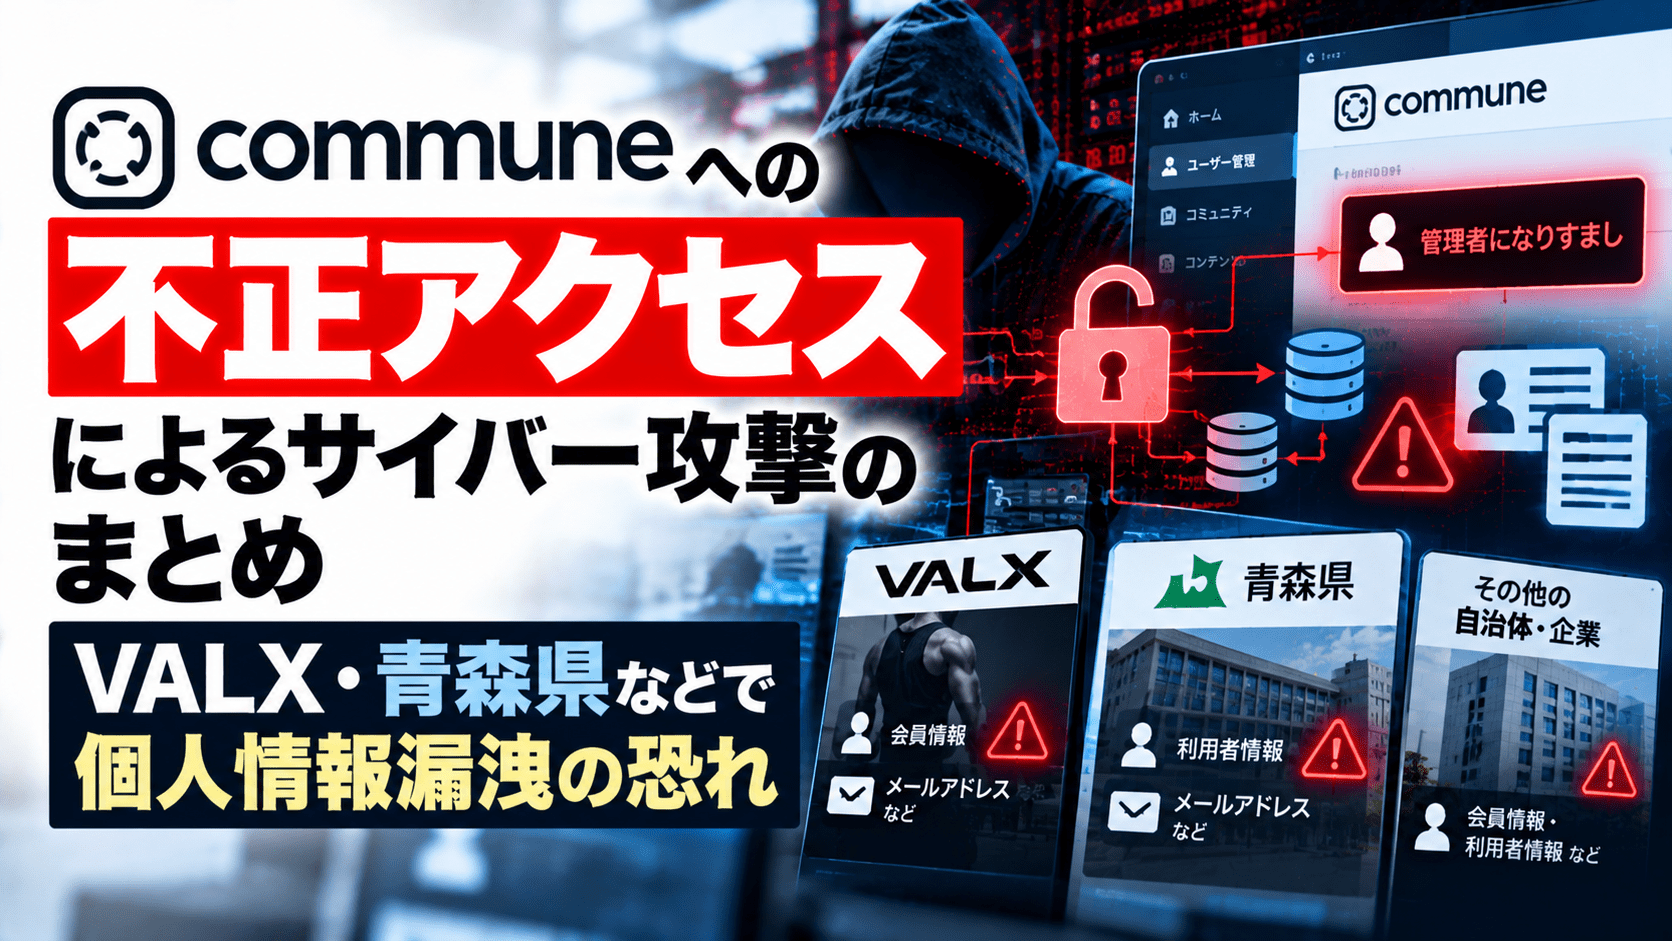
コミュニティプラットフォーム「Commune」を提供するコミューン株式会社への不正アクセスに関連し、利用企業・自治体で個人情報の漏えいの可能性が公表されています。2026年10月9日までに、VALX株式会社の「VALX “FUN“コミュニティ」、ウイングアーク1st株式会社の「nest Portal」、青森県公式ファンコミュニティ「青森びいき」の3組織で漏えいのおそれが確認・報道されました。加えて、博報堂DYグループが運営する「DIGIFUL BASE」、静岡の「しずおか産業創造プラットフォーム」でも、Communeの臨時メンテナンスに伴うサービス停止が案内されています。
VALXの10月8日付発表によると、10月6日にCommuneのシステム上の複数の不備が悪用され、攻撃者が管理者になりすまして不正アクセスしました。ウイングアーク1stも同日、管理者アカウントの不正利用によって会員情報が取得・閲覧された可能性があると説明しています。コミューン名義で利用者に届いた10月8日付メールでは、10月6日21時に始まった臨時メンテナンスの継続と、コミュニティごとに異なる再開予定が案内されています。
※この記事は2026年10月9日午前までの当事者発表、公開告知、報道、およびセキュリティ対策Labが入手した10月8日付の利用者向けメールをもとに作成しています。「個人情報への影響」と「予防措置を含むサービス停止」は区別しています。
Communeへの不正アクセスのサマリー
- 2026年10月6日、コミューンが提供するクラウド型コミュニティサービスで第三者による不正アクセスが確認されました。
- VALXによれば、プラットフォーム上の複数の不備を悪用し、攻撃者が管理者になりすましたことが原因です。
- VALXの「VALX “FUN“コミュニティ」では、登録会員3,813名のうち2,950名分の会員一覧情報が閲覧・取得された可能性があります。
- ウイングアーク1stの「nest Portal」でも、管理者アカウントの不正利用により推定約1,200名の登録情報が対象となりました。
- 青森県公式ファンコミュニティ「青森びいき」についても、10月8日に最大2,950人の情報漏えいの可能性が報じられています。
- VALXは個人情報保護委員会へ報告し、ウイングアーク1stも10月8日に同委員会へ報告しています。
- 利用者向けの10月8日付メールによると、臨時メンテナンスは10月6日21時開始。10月7日中の再開を見送り、10月8日以降、準備が整ったコミュニティから順次再開する予定と案内されました。
- 博報堂DYグループ運営の「DIGIFUL BASE」にも同メールが届きました。「しずおか産業創造プラットフォーム」も10月8日にサービス停止を公表しています。両サービスで個人情報が漏えいしたとの公表を確認したものではありません。
- 会員情報への影響を発表・報道された3組織に加え、停止を確認できた2コミュニティがあります。Commune全体の侵害対象組織数・対象者数は確定していません。
Commune不正アクセスの影響企業・自治体・サービス一覧
| 組織 | 影響を受けたサービス | 公表・報道された対象規模 | 情報・サービスへの影響 | 根拠 |
|---|---|---|---|---|
| VALX株式会社 | VALX “FUN“コミュニティ | 2,950名分(全会員3,813名) | メールアドレス、ニックネーム、プロフィール情報、ポイント数、最終利用日時などの閲覧・取得の可能性 | VALXの10月8日公式発表 |
| ウイングアーク1st株式会社 | nest Portal | 推定約1,200名 | 企業名、役職、氏名、フリガナ、メールアドレス、住所等の登録情報に漏えいの可能性。サービス停止 | 同社の10月8日公式発表 |
| 青森県 | 青森びいき | 最大2,950人と報道(登録情報は約1万6,697人) | メールアドレスなどの漏えいの可能性。サービス停止 | 陸奥新報の10月8日報道。Communeによる受託運営は同社の公表でも確認可能 |
| Hakuhodo DY ONE(博報堂DYグループ) | DIGIFUL BASE(DIGIFULベース) | 漏えい対象人数は未公表 | Commune名義の案内メールでコミュニティ・アプリの臨時メンテナンス継続を通知。個別の情報漏えいは未確認 | 利用者宛て10月8日付メール、運営者とCommuneの導入実績 |
| しずおか産業創造プラットフォーム事務局 | しずおか産業創造プラットフォーム | 漏えい対象人数は未公表 | Communeのメンテナンスに伴い利用を停止。再開時期は案内待ち | 10月8日付の事務局公式告知 |
※上段3組織の人数は「対象会員一覧」「暫定推定」「報道値」と基準が異なり、合算して確定漏えい人数とは扱えません。下段2コミュニティはサービス停止の確認先であり、情報漏えいが確認された組織として数えていません。
VALX、2,950名分の会員情報が取得された可能性
VALX株式会社は10月8日、同社の委託先であるコミューン株式会社のシステムへの不正アクセスにより、「VALX “FUN“コミュニティ」会員の情報が閲覧・取得された可能性を発表しました。対象のコミュニティにおける不正アクセスは10月6日19時18分頃から20時17分頃までとされています。
調査では、会員3,813名のうち2,950名分の一覧情報が対象と推定されました。含まれる可能性があるのはメールアドレス、ニックネーム・アカウント名、自己紹介文・所属グループ・居住地方などのプロフィール情報、ポイント数、最終利用日時です。
会員のパスワードとダイレクトメッセージの内容については、取得された事実は確認されていません。また、VALXメンバーズストアに登録された氏名、住所、クレジットカード等の決済情報は今回の対象に含まれないと説明しています。
VALXは、今回の原因について自社の設定・運用不備ではなく、Communeのシステム上に存在する複数の不備を悪用した攻撃だと説明しています。コミューン側では攻撃経路の遮断、不備の修正、認証情報の更新などを実施しました。
ウイングアーク1st、nest Portalの約1,200名が対象
ウイングアーク1st株式会社も10月8日、ユーザー向け交流サイト「nest Portal」で使用している外部クラウドサービスが第三者による不正アクセスを受けたと公表しました。同社はクラウドサービス提供事業者をコミューン株式会社と明記しています。
10月6日にコミューンから不正アクセスの報告を受け、翌7日には調査結果の速報を受領しました。同社によると、nest Portalの管理者アカウントが不正に利用され、推定約1,200名の会員情報が取得・閲覧された可能性があります。対象情報は企業名、役職、氏名、フリガナ、メールアドレス、住所等の登録情報で、人数・情報項目とも調査中です。
コミューンは10月6日にnest Portalを停止しました。ウイングアーク1stは10月8日、個人情報保護委員会に報告するとともに、全会員へ不正アクセスの発生をメールで通知。安全性が確認できた段階でサービスを再開するとしています。
VALXと異なり、nest Portalでは氏名、企業名、役職など業務上の属性情報も対象に含まれる可能性があります。企業の利用者を装った連絡や、勤務先を把握した上での標的型フィッシングへの悪用が想定されますが、実際にそのような二次被害が発生したとする公表ではありません。
青森県「青森びいき」でも最大2,950人の情報漏えいのおそれ
青森県の公式ファンコミュニティ「青森びいき」にも影響が及んでいます。陸奥新報は10月8日、青森県が同サービスへの不正アクセスを公表し、最大2,950人のメールアドレスなどが漏えいした可能性があると報じました。10月6日時点の登録情報は一部退会者を含め約1万6,697人で、サービスは停止中としています。
「青森びいき」は県内の観光や文化などの情報を会員が共有するSNS型コミュニティで、青森県は2024年7月に開設しました。コミューン株式会社も同サービスの企画・運営支援を公表しており、同社の公式サイトには2026年10月8日付で青森県から受託運営する観光ファンコミュニティに関するお知らせが掲載されています。
青森県の数値は現時点では報道に基づくものです。対象情報の詳細や県による公式説明、復旧状況については今後の発表で確認する必要があります。
10月6日21時から臨時メンテナンス、7日中の再開を見送り
セキュリティ対策Labが入手した、コミューン株式会社のサポート名義で「DIGIFUL BASE」の登録利用者に送付されたメール(2026年10月8日0時1分受信、件名「【重要】臨時メンテナンス継続のお知らせ」)には、次の内容が記されていました。
- Communeで運営されるコミュニティサイト・アプリの臨時メンテナンスは、10月6日21時から開始。
- 当初案内していた10月7日中の再開を見送り、安全確認を優先してメンテナンスを継続。
- 10月8日以降、準備が整ったコミュニティから順次再開する方針で、再開日時はコミュニティごとに異なる。
- 再開後は利用者がいったんログアウトした状態となり、改めてログインが必要。
メールでは停止理由を「システムの不具合」と記載しています。これは利用者向けのメンテナンス案内であり、個々のコミュニティで情報が取得されたことを示す通知ではありません。受信メールと同じメンテナンス開始時刻が、別のコミュニティ運営者による公開告知でも確認できます。
また、10月8日に「しずおか産業創造プラットフォーム事務局」が公開した告知でも、同じ10月6日21時のメンテナンス開始、Communeを利用するコミュニティサイト・アプリの停止、再開時の再ログインが案内されています。公開告知は再開時期について「見込みが立ち次第」と表現しており、利用者宛てメールの「8日以降順次」という予定と合わせても、10月9日時点で全コミュニティの復旧が完了したことは意味しません。
DIGIFUL BASEと静岡のコミュニティでも停止の案内
DIGIFUL BASE(DIGIFULベース)は、博報堂DYグループのHakuhodo DY ONEが運営する、フリーランス・副業人材向けの学習・交流コミュニティです。運営者の公式サイトが同サービスを紹介しており、Communeの公式導入事例でも、旧アイレップがCommuneを利用してDIGIFUL BASEを運営する取り組みが紹介されています。今回、同コミュニティの登録利用者にコミューン名義のメンテナンス継続メールが配信されていることを確認しました。
「しずおか産業創造プラットフォーム」は10月8日、公式の「オープンイノベーション静岡」において、Communeのシステム不具合による臨時メンテナンスを理由に、コミュニティサイトを停止すると発表しました。再開日時はコミュニティごとに異なるとしています。
この2件は、個人情報の漏えい可能性が公表されたVALX、ウイングアーク1st、青森県の事案とは異なり、サービス停止を確認した事例です。Commune基盤全体での安全確認措置が、個別の会員情報への影響が判明していない利用先にも及んだことを示しています。
複数の顧客コミュニティに影響、管理者権限の悪用が焦点
VALXとウイングアーク1stの公表では、管理者へのなりすまし・管理者アカウントの不正利用が共通します。利用者に対するログアウト後の再ログイン案内は公表されていますが、これはパスワードそのものの流出を証明するものではありません。
ただし、両社で同一の管理者資格情報が利用されたのか、認証・認可処理のどの部分が悪用されたのか、複数顧客の環境を横断できる状態だったのかは公表されていません。具体的なCVE番号、攻撃者、全契約先への影響も特定されていません。
今回は、ひとつのクラウドサービスを利用する複数の企業・自治体が、それぞれ異なる種類の会員データへの影響を報告した事例です。SaaSの管理機能に不正アクセスが及んだ場合、各利用企業が個別に保持している会員情報の種類に応じて、通知内容や必要な対応が変わります。
同じく委託先システムへの侵害が複数組織に波及した事例としては、セキュリティ対策Labのスカラコミュニケーションズ「i-ask」への不正アクセスのまとめがあります。ただし、両事件の攻撃者や侵入手法が共通することを示す情報はありません。
Commune利用企業の情シス・セキュリティ担当者が確認したい事項
Communeを利用する企業・自治体では、提供事業者からの個別の影響通知と共通のメンテナンス案内を分けて確認し、対象となる自社コミュニティ、会員情報の項目・件数、再開の前提条件、必要な会員通知を整理する必要があります。
運用上の確認事項としては、管理者・運営担当者のアカウント権限と認証情報更新の履歴、管理機能で大量に一覧閲覧・エクスポートが行われた形跡、利用者別の参照権限、委託先と自社のログ保全、サービス停止・再開の判断基準があります。さらに、委託先から報告される影響範囲が自社の通知義務にどう関係するかも整理する必要があります。
メンテナンス後の再ログインを案内する際には、利用者にメール中の不審なURLを踏ませず、正規サイトや公式アプリからアクセスするよう周知できます。現時点でパスワード漏えいが確認されていないサービスに対して、パスワードが流出したと断定する告知は避けるべきです。
出典
- 「しずおか産業創造プラットフォーム」臨時メンテナンスのお知らせ – オープンイノベーション静岡(2026年10月8日)
- DIGIFULベース公式サイト – Hakuhodo DY ONE
- IREP community powered by Commune – Commune公式導入事例
- 委託先システムへの不正アクセスに伴う「VALX “FUN”コミュニティ」会員情報漏えいに関するお知らせとお詫び – VALX株式会社(2026年10月8日)
- 当社ユーザー向け交流サイト「nest Portal」における個人情報漏えいの可能性に関するお詫びとご報告 – ウイングアーク1st株式会社(2026年10月8日)
- 青森県より受託運営する青森県観光ファンコミュニティに関するお知らせ(2026年10月8日付の掲載情報) – コミューン株式会社公式サイト
- 青森県のSNS、2950人の情報漏えいか – 陸奥新報(2026年10月8日)
- 青森県公式ファンコミュニティ「青森びいき」をオープンします – 青森県(2024年7月23日)
- 青森県公式ファンコミュニティ「青森びいき」企画・運営をコミューンが総合支援し一般公開開始 – コミューン株式会社
関連記事
 ブックオフ、会員管理システムへ不正アクセスによるサイバー攻撃、最大約643万件の個人情報漏洩の恐れ
 シチズン時計、委託先 スカラコミュニケーションズへの不正アクセスで約10万人の個人情報漏洩の可能性―スカラコミュニケーションズは大和証券にも影響
 ApplyNow 不正アクセス まとめ-吉野家や鳥貴族、複数の自治体でも個人情報漏洩 確認分は延べ1万1,515件以上
 2026年9月 サイバー攻撃の被害 事例 まとめ
 2026年 国内のサイバー攻撃や不正アクセスによる大規模な個人情報漏洩の事例 まとめ
 日経グループへのサイバー攻撃のまとめ―相次ぐインシデント Microsoft 365やGoogle Workspaceへの不正アクセスで個人情報漏洩の恐れ
 スカラコミュニケーションズ 「i-ask」への不正アクセスによるサイバー攻撃のまとめ-最大71万3,126件の個人情報漏洩の恐れ―大和証券・シチズン時計・損保ジャパンに影響
 IDCFクラウド ランサムウェアによるサイバー攻撃の影響サービス・企業まとめ-495の企業・自治体に影響、SolitonやMovable Typeも停止
 佐川急便への不正アクセスによるサイバー攻撃、横須賀市・富士薬品などに波及 ふるさと納税や通販の情報漏洩の懸念

