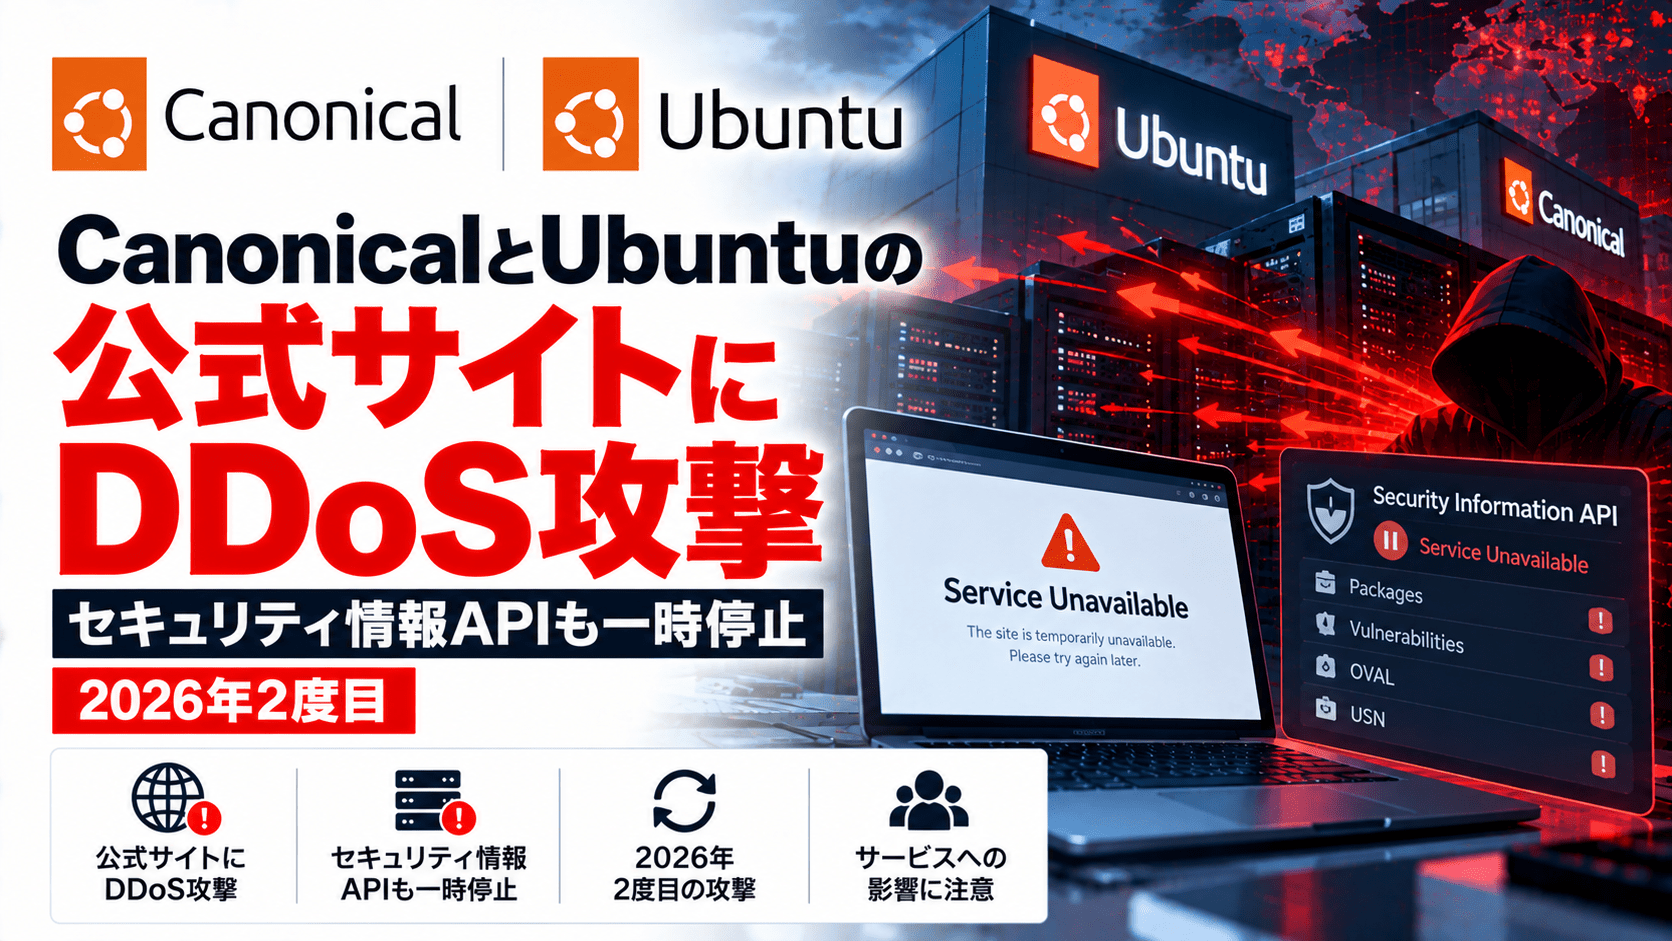
Linuxディストリビューション「Ubuntu」を開発する英Canonicalは2026年10月8日、同社の公式Webサイトが継続的なDDoS(分散型サービス拒否)攻撃を受けていると公表しました。攻撃への対応中、一部サービスが断続的に利用できない状態になったと説明しています。
Canonicalの公式障害情報によると、10月7~8日(協定世界時・UTC)に「ubuntu.com」「canonical.com」などの公式サイトに加え、開発者向けページ、Ubuntuの脆弱性情報を提供するAPI、セキュリティ通知APIなどで障害が記録されました。同社は10月9日、影響を受けたサービスの大半が利用可能になったと報告しました。
Canonicalが大規模なDDoS関連のサービス障害を公表するのは、2026年4月末から5月にかけての攻撃に続き、今年2度目です。
Canonical・UbuntuへのDDoS攻撃のサマリー
- Canonicalは10月8日、同社Webサイトが継続的なDDoS攻撃を受けていると公式フォーラム「Ubuntu Discourse」で発表しました。
- 公式ステータスページには、10月7~8日に複数のWebサービスが停止した履歴が掲載されています。
- 影響を受けたコンポーネントには、ubuntu.com、canonical.com、blog.ubuntu.com、developer.ubuntu.com、portal.canonical.comなどが含まれます。
- Ubuntu Security APIの「CVEs」「Notices」でも一時的な停止が記録されています。
- 10月7日の主要な障害の一つは4時間21分、10月8日の主要な障害の一つは2時間51分と記録されています。いずれも個別の障害記録の継続時間であり、攻撃全体の継続時間を示すものではありません。
- Canonicalは10月9日に、影響を受けたサービスの大半が利用可能になったと説明しました。
- 2026年5月にもCanonicalはDDoS攻撃に対処し、5月6日に対策とサービス復旧を発表しています。
| 項目 | 判明した内容 |
|---|---|
| 対象組織 | Canonical Ltd.(Ubuntuの開発・提供元) |
| 公式公表日 | 2026年10月8日 |
| 攻撃の種類 | DDoS攻撃(Canonicalが公式に確認) |
| 主な影響 | 公式Webサイト、開発者向けサイト、セキュリティ情報APIなどへのアクセス障害 |
| 10月9日時点の対応 | 大半のサービスが利用可能。残るサービスの復旧作業を継続 |
| 関連する過去事案 | 2026年4月末~5月のDDoS攻撃 |
ubuntu.comやセキュリティ情報APIでアクセス障害
Canonicalの公式障害ステータスページには、個々のサービスに影響した障害の発生・解消時刻が記録されています。
代表的な記録は次のとおりです。日時はステータスページに記載されたUTCから日本時間(JST)へ換算しています。
| 対象・障害記録 | 記録された時間(日本時間) | 継続時間 |
|---|---|---|
| ubuntu.comなど複数サービスの停止 | 10月7日22:06~10月8日02:28 | 約4時間21分 |
| Ubuntu Security API – Noticesなど複数サービスの停止 | 10月8日21:31~10月9日00:22 | 約2時間51分 |
| ubuntu.com、canonical.com、ブログ、開発者向けサイト、セキュリティ情報APIなどの停止 | 10月9日00:23~01:38 | 約1時間14分 |
上記は別々の障害レコードです。障害発生期間は重なったり連続したりしており、単純に合計して「サイト全体が何時間停止した」とは算出できません。また、ステータス履歴に記録された個別障害のすべてが、同じDDoS攻撃を直接原因としていたとCanonicalが個別に説明しているわけではありません。
特に、Ubuntu Security APIの「CVEs」と「Notices」は、脆弱性およびセキュリティ通知に関する情報を取得するためのサービスです。こうした情報へのアクセスが途切れると、運用担当者が脆弱性情報や更新通知を確認する作業に影響する可能性があります。ただし、APIへのアクセス障害が記録されたことと、全Ubuntu環境へのセキュリティ更新配信が停止したことは同じではありません。
また、10月7日の公式記録には、archive.ubuntu.com と security.ubuntu.com が一時停止した履歴もあります。パッケージ取得や更新処理で接続エラーが起きた場合は、利用先ミラーの状態と公式ステータスを切り分けて確認する必要があります。
10月9日には大半のサービスが復旧
Canonicalは10月8日の公式告知で、攻撃を受けている間はサービスへ断続的に接続できなくなる可能性があるとして、公式ステータスページを参照するよう案内しました。
翌9日には、影響を受けたサービスの復旧作業を続けており、大半は再び利用可能になったと説明しています。ステータスページ上の主要な10月7~8日の障害記録にも「Resolved(解消)」が付けられています。
一方、攻撃の通信量、攻撃元、手法、実行主体などの技術的な内訳は公式発表で示されていません。DDoSによる可用性の障害を、システムへの侵入や個人情報の流出が確認された事案と混同しないよう注意が必要です。
2026年4~5月にも広範囲のDDoS攻撃
Canonicalは2026年5月1日にも、同社のWebインフラが継続的な越境攻撃を受けているとUbuntu Discourseで発表していました。5月6日には、DDoS攻撃の緩和策を実施し、影響を受けたサービスを復旧させたと報告しています。その時点では一部サービスの性能低下が残る可能性があるとも説明しました。
SecurityWeekは、前回の攻撃ではLaunchpadやSnap Storeなどの開発・配布関連サービスにも影響が及び、一部ユーザーはUbuntuの更新を実行できなかったと報じています。これに対し、10月の攻撃については主要な公開Webサイトへの影響が中心で、LaunchpadやSnap Storeには同様の広範な障害は確認されていないとしています。
前回の攻撃では「The Islamic Cyber Resistance in Iraq – 313 Team」を名乗る集団が関与を主張したと報じられていますが、同集団の実行をCanonicalが認定したことや、10月の攻撃と同一主体によるものだと示す公式情報はありません。
Ubuntuを運用する企業が確認したい点
今回の事案は、OS本体への侵害ではなく、関連する公式Webサイトや情報提供基盤の可用性が損なわれた事例です。Ubuntuを利用する企業では、更新処理と情報収集を分けて影響を調べる必要があります。
- 脆弱性情報やセキュリティ通知の取得を自動化している場合、Ubuntu Security APIへの問い合わせ失敗や欠損時間帯がないか、ジョブ実行履歴を確認します。
aptなどを用いた更新処理に失敗が発生していた場合、リポジトリ接続エラーとパッケージの未適用を照合し、必要な更新処理を再実行します。- 公式サイトやダウンロードページが利用できない際には、未検証の非公式配布サイトへ安易に切り替えず、配布元とファイルの真正性を確認します。
- セキュリティ情報取得の障害を監視対象に含め、重要な脆弱性情報の参照経路を単一のWebページやAPIだけに依存させない設計を検討します。
DDoS攻撃そのものの仕組みと一般的な防御策は、セキュリティ対策Labの「DDoS攻撃とは?攻撃事例や防御策を解説」で解説しています。
出典
関連記事
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)
Ivantiの複数製品で危険度の高い脆弱性が発生(CVE-2023-46805、CVE-2024-21887)
 Ivantiの脆弱性を通じてMITRE(マイター)へゼロデイ攻撃が発生

