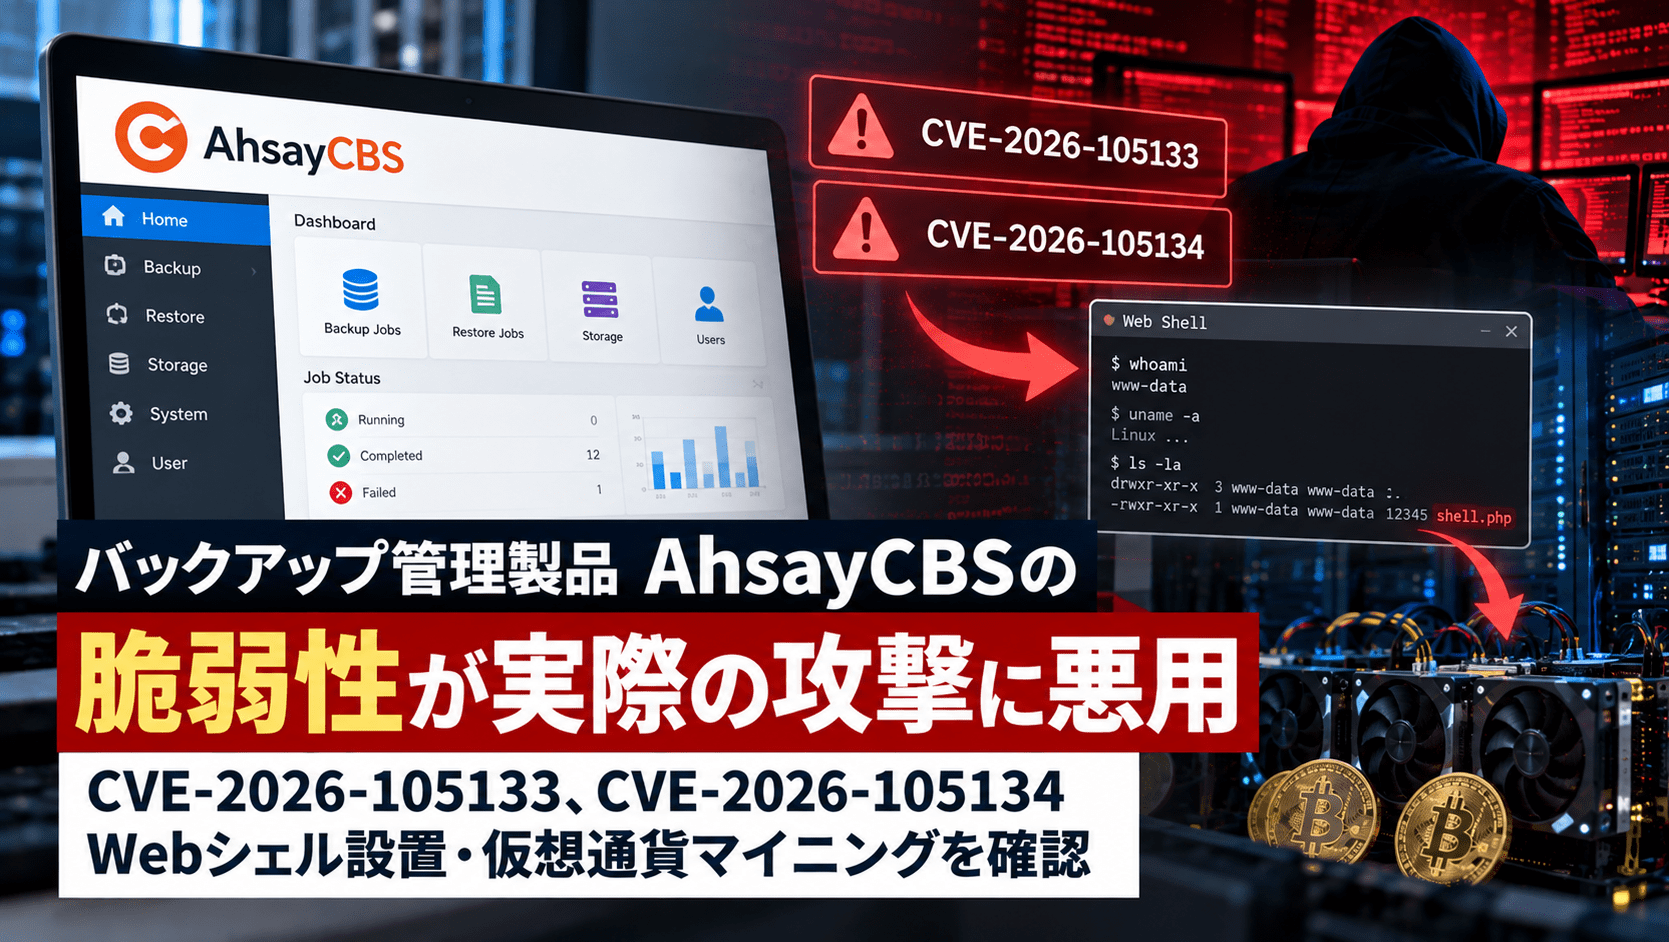
バックアップ管理ソフトウェア「AhsayCBS」に存在する2件の脆弱性が、実際のサイバー攻撃で悪用されていることが明らかになりました。米セキュリティ企業Huntressは2026年10月8日、認証回避とリモートコード実行を組み合わせ、サーバーにWebシェルや暗号資産マイニングソフト「XMRig」を設置する攻撃を確認したと報告しました。AhsayCBSは主にマネージドサービスプロバイダー(MSP)やシステムインテグレーターが利用するバックアップ管理基盤です。
Huntressの追加検証では、修正済みと見なされていたバージョン10.3.4も影響を受けることが判明しており、管理画面の外部公開制限などによる暫定対策が必要な状況です。
AhsayCBSの脆弱性悪用に関するサマリー
- 対象製品はバックアップ管理ソフトウェア「AhsayCBS(Cloud Backup Server)」
- 悪用が確認された脆弱性は、CVE-2026-105133とCVE-2026-105134の2件
- 前者の認証処理の不備と、後者のリモートコード実行につながる問題を連鎖して悪用
- Huntressは2026年10月7日23時20分(UTC)以降、攻撃を観測。日本時間では10月8日午前8時20分に相当
- 10月8日時点で少なくとも5組織が標的になったと報告
- 侵入後、一部の環境でJSP形式のWebシェルやXMRigマイナーが設置された
- バージョン10.3.4でも脆弱性が残るとHuntressが確認
- 修正版が確認できるまでは管理インターフェースのアクセス制限、侵害兆候の調査が優先事項
| 項目 | 内容 |
|---|---|
| 調査・公表元 | Huntress |
| 公表日 | 2026年10月8日(米国時間、同日追記あり) |
| 対象 | AhsayCBS(バックアップ管理サーバー) |
| 脆弱性 | CVE-2026-105133、CVE-2026-105134 |
| 影響バージョン | Huntressによると10.3.4以前 |
| 観測された攻撃 | 認証回避、コード実行、Webシェル設置、XMRigマイニング |
| 観測範囲 | 10月8日時点で少なくとも5組織が標的 |
| 暫定対策 | 管理画面への接続元を信頼できるIPアドレスまたはVPNに限定 |
認証回避とコード実行の2件を組み合わせて侵入
Huntressによると、CVE-2026-105133はAhsayCBSのAPIに存在する認証処理の不備で、重大度はMediumと評価されています。CVE-2026-105134はレプリケーション機能に関係する重大度Criticalの脆弱性で、悪用によりサーバー上で任意のコードが実行されるおそれがあります。
攻撃者はこれらを組み合わせ、外部に公開されたAhsayCBSへ認証なしで侵入しました。HuntressはAhsayCBSのサービスプロセスcbssvcX64.exeから通常想定しない子プロセスが実行されていることを手がかりに調査し、実際の侵入後活動を確認しています。
AhsayCBSは複数の利用者やバックアップポリシー、複製先などを一元管理する製品です。その管理サーバーを侵害されると、マイニングによる計算資源の不正利用だけでなく、管理権限やバックアップ運用基盤の安全性についても調査する必要が生じます。今回の調査で、全ての標的組織についてバックアップデータの窃取や改ざんが確認されたわけではありません。
Webシェルと偽装したXMRigを設置、タスクマネージャー起動時は活動を隠蔽
Huntressが観測した一部の事例では、攻撃者がWebアプリケーションのディレクトリにJSP形式のWebシェルを設置していました。Webシェルは、侵害したサーバーを外部から操作する足場として利用されるプログラムです。
別の事例では、攻撃者がWindowsの一時フォルダーにファイルをダウンロードし、暗号資産Moneroのマイニングに使われるXMRigをedge.exeという名前で設置していました。さらに、正規のMicrosoft Edge更新サービスに似せたMicrosoftEdgeUpdateSvcというサービスを作成し、msedge.exeと名付けた改変版NSSMユーティリティを使って動作を維持していました。
調査では、Taskgmr.ps1というPowerShellスクリプトも確認されています。このスクリプトはタスクマネージャーの起動を検知するとマイニング用サービスを停止し、閉じると再開する仕組みを備えていました。HuntressはコードのコメントなどからAI支援で作成された可能性を指摘していますが、生成AIの使用が実証されたという意味ではありません。
また、少なくとも1件で、既知の脆弱性を含むドライバーWinRing0x64.sysの投入も確認されました。Huntressは、マイニングに利用するハードウェアへの低レベルアクセスを得る狙いがあったと分析しています。
最新版10.3.4でも脆弱性が残存、更新だけでは対処できない
今回の事案で特に注意が必要なのは、修正状況に関する情報の食い違いです。
公開された脆弱性情報ではAhsayCBS 10.3.4への更新が対策として案内されていました。しかしHuntressは10月8日の追加調査で、バージョン10.3.4も2件の脆弱性の影響を受けると判断し、当初の説明を訂正しました。
Ahsayの公式リリースノートに掲載された10.3.4は2026年8月5日公開版で、10月12日時点に確認した公開一覧でもAhsayCBS向けの後継版は掲載されていません。したがって、10.3.4へアップデートしたことだけをもって安全と判断することはできません。
Huntressはメーカー側へ調査結果を共有したとしています。修正版が公表された場合は、Ahsayの公式案内と研究者による検証情報を照合したうえで適用を進める必要があります。
情報システム部門とMSPが確認したい対策
Huntressは、AhsayCBSの管理用Webインターフェースをインターネットから自由にアクセスできる状態にせず、信頼できる接続元IPアドレスまたはVPN経由に制限するよう推奨しています。
侵害調査では、次のような痕跡が確認対象になります。
cbssvcX64.exeまたはcbssvcX86.exeから、不審なコマンド実行プロセスが生成されていないか- AhsayCBSのWebアプリケーション配下に、身に覚えのない
.jspファイルが追加されていないか - 一時フォルダーに
edge.exe、msedge.exe、Taskgmr.ps1などが不審な形で配置されていないか MicrosoftEdgeUpdateSvcなど、正規サービスに似せた名前で不審なサービスが新設されていないか- マイニングプールへの接続や、通常と異なるCPU負荷が発生していないか
これらのファイル名やサービス名だけで感染を断定するのではなく、保存場所、実行元プロセス、ハッシュ値、通信先などを突き合わせて確認します。Huntressは侵害を確認したサーバーについて、追加のバックドアが残っている可能性を考慮し、信頼できるバックアップからホスト全体を再構築することを推奨しています。同社は検知向けSigmaルール4件とIOCも公開しています。
今回の攻撃ではバックアップを管理するサーバー自体が侵入対象になりました。委託先のMSPがAhsayCBSを利用している場合も、管理画面の公開状況、導入バージョン、侵害調査の実施状況、バックアップデータと復旧手順の安全性を確認する必要があります。
既知の脆弱性であっても修正版が提供されていない場合、資産の外部公開状況と悪用の事実を踏まえて暫定防御を実施する必要があります。対応の優先順位や残存リスクの管理は、脆弱性管理の基本と運用プロセスでも解説しています。また、バックアップからの復元時には侵害前の状態を確認する必要があり、ランサムウェア感染時の隔離・復旧の流れで紹介している安全な復元手順も参考になります。
出典
- Threat Actors Exploit Critical AhsayCBS Flaws to Drop Webshells and XMRig Cryptominer – Huntress
- AhsayCBS (DIY) v10.3.4 Release Notes (05-Aug-2026) – Ahsay
- Release Notes – Ahsay
- CVE-2026-105133 – NIST National Vulnerability Database
- CVE-2026-105134 – NIST National Vulnerability Database
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)
 React Server ComponentsにDoS脆弱性 CVE-2026-23869

