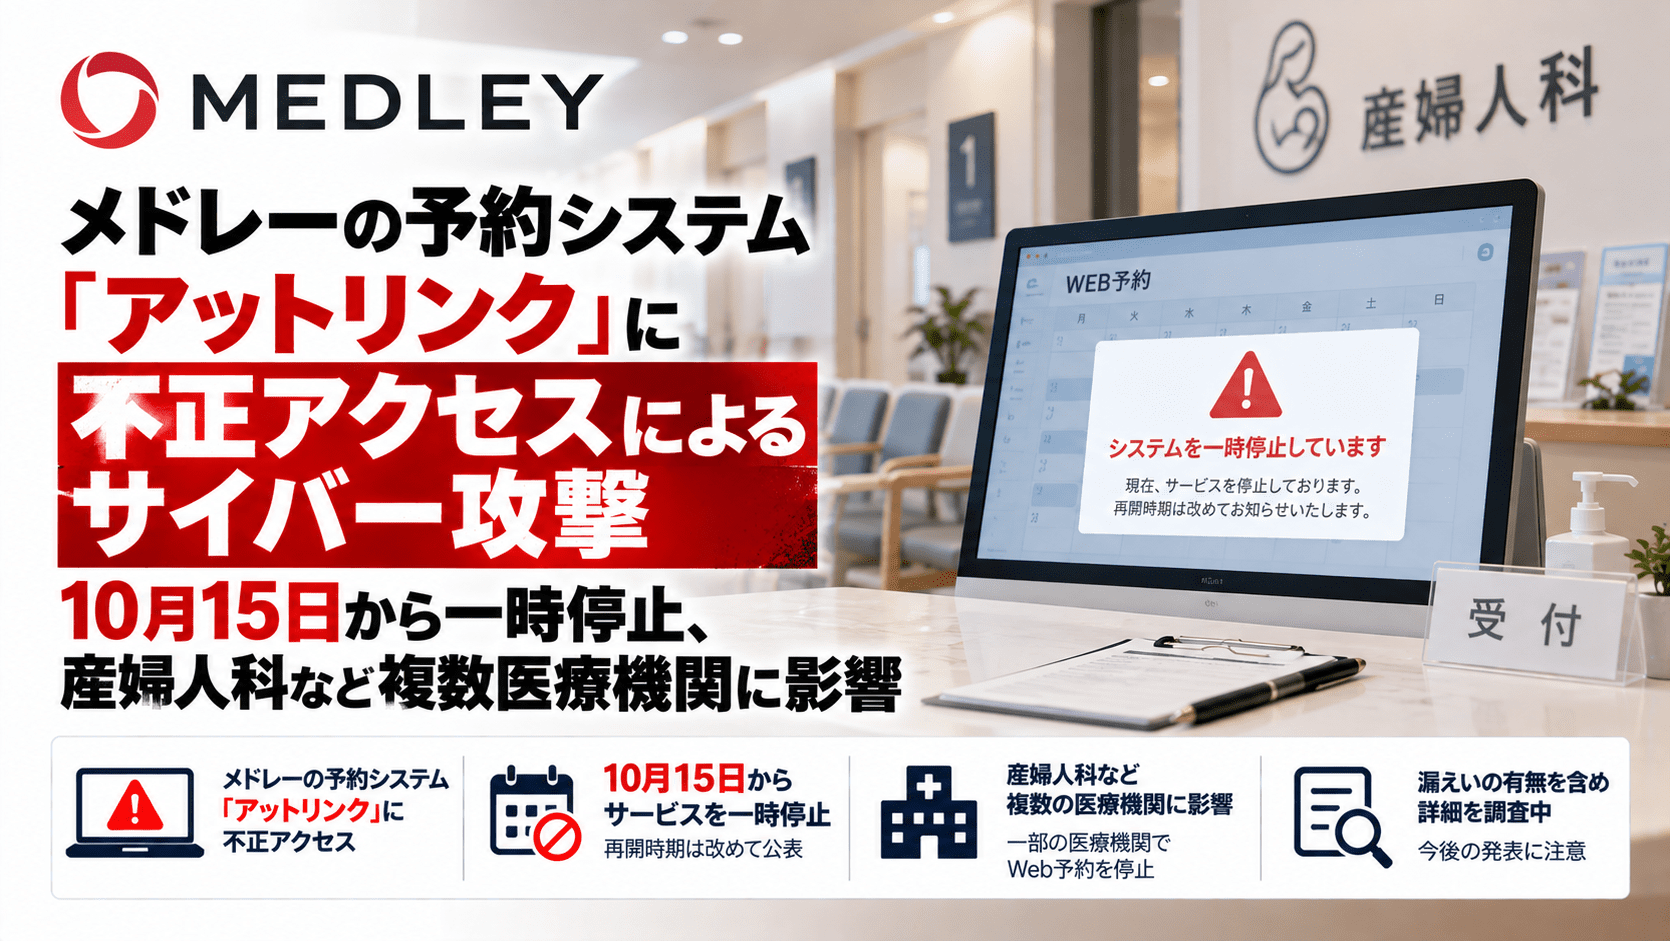
2026年10月14日、全国の産婦人科や不妊治療クリニックなどが、予約・業務支援システム「アットリンク(@link)」への第三者による不正アクセスの可能性が確認されたとして、Web予約やスマートフォンアプリなどの停止を相次いで公表しました。運営元は株式会社メドレーです。
複数の医療機関が掲載した運営元からの案内によると、不正アクセスの可能性を確認したのは10月11日。原因・影響範囲の調査と被害拡大防止のため、10月14日24時(15日0時)からアットリンクアプリ、Web予約サイトと周辺サービスの提供を一時停止する予定です。復旧時期は未定で、患者の個人情報への影響については調査が続いています。
メドレーが9月29日に公開した公式資料によると、アットリンクは全国780施設以上に導入され、年間延べ約1,300万人に利用されています。ただし、これは製品全体の導入・利用実績であり、今回の停止対象施設数や情報漏えい人数を示すものではありません。
アットリンク不正アクセス疑い・サービス停止のサマリー
- 対象サービス:医療機関向け予約・業務支援システム「アットリンク(@link)」と患者向け関連機能
- 運営会社:株式会社メドレー
- 不審事象を確認した日:2026年10月11日(医療機関が転載した運営会社の案内による)
- 医療機関による公表:2026年10月14日
- 停止予定:10月14日24時=10月15日0時から。再開時期は未定
- 停止範囲:アットリンクアプリ、Web予約サイトと周辺サービス。施設の導入機能によって患者への影響は異なる
- 個人情報:影響の有無を含め、運営会社が外部専門機関と調査中。漏えいが確認されたとの発表ではない
- 導入実績:全国780施設以上、年間延べ約1,300万人の利用(メドレー公式資料、2026年9月29日)
| 項目 | 内容 |
|---|---|
| 運営事業者 | 株式会社メドレー |
| サービス | アットリンク(@link) |
| 確認された事象 | 第三者による不正アクセスの可能性 |
| 事象確認日 | 2026年10月11日 |
| 利用停止開始 | 2026年10月15日0時予定 |
| 復旧見通し | 未定 |
| 影響のある主な機能 | Web予約・予約変更、アプリ、デジタル診察券、通知など(医療機関により異なる) |
| 個人情報への影響 | 調査中 |
| 導入施設・利用規模 | 780施設以上・年間延べ約1,300万人。今回の被害規模ではない |
10月11日に不正アクセスの可能性を確認、15日0時から提供停止
横浜市の産婦人科クリニックさくらは10月14日、アットリンクを運営するメドレーが10月11日に第三者による不正アクセスの可能性を確認したと説明しました。原因と影響範囲を調査し、さらなる被害を抑えるため、10月15日0時から関連サービスを一時停止するとしています。
東京都江戸川区のまつしま病院が同日に公開した文書にも、病院からの依頼によってメドレーが患者に案内する旨が記載されています。複数施設で共通する説明が掲載されており、医療機関ごとの単独障害ではなく、共通の予約サービス側で確認された事象と位置付けられます。
ただし、10月14日時点で医療機関が確認・公表している基本的な表現は「不正アクセスの可能性」です。攻撃手法、侵入経路、攻撃者、ランサムウェア感染の有無、第三者による患者情報の取得などを確定したものではありません。
予約停止を公表した医療機関――大阪、東京、神奈川、宮城など広域に波及
10月14日付で予約システムの停止を公表した医療機関は複数の地域に及びます。以下は同日時点で個別の告知を確認できた例であり、全国の対象施設を網羅する一覧ではありません。
| 医療機関 | 告知された対応・影響 | 公表資料 |
|---|---|---|
| つかさクリニック堺東(大阪府) | 予約システム停止。既存予約の患者には予定どおり来院するよう案内 | 公式告知 |
| 産婦人科クリニックさくら(神奈川県) | Web・アプリ停止。予約の相談は電話で受付 | 公式告知 |
| まつしま病院(東京都) | アットリンクアプリ、Web予約サイトなどを一時停止 | 公式告知 |
| スズキ記念病院(宮城県) | Web予約・アプリに加え受付機や呼び出し方法を変更 | 公式告知 |
| ENAレディースクリニック梅田院(大阪府) | 予約システム停止中は診療時間内の直接来院を案内 | 公式告知 |
| にしたんARTクリニック大阪院(大阪府) | Web予約、予約内容の確認・変更、アプリなどが停止 | 公式告知 |
| 久保みずきレディースクリニック 菅原記念診療所 | Web予約などを停止し、診療科別の代替予約方法を案内 | 公式告知 |
| みやけグループ | 10月15日から新規予約・予約変更ができない旨を告知 | 公式告知 |
| 俵IVFクリニック(静岡県) | 予約・受付システムと関連サービスの停止を告知 | 公式告知 |
| ファティリティクリニック東京(東京都) | Web・アプリ予約停止。初診は別の予約手段を案内 | 公式告知 |
| 横川レディースクリニック(東京都) | 予約・受付機能の停止、来院時の窓口対応を案内 | 公式サイト |
| つくばみらい遠藤レディースクリニック(茨城県) | メドレーからの利用者向け通知を掲載 | 公式サイトのお知らせ |
このほか、ツキリズムマタニティクリニックも同様の案内を掲載しています。個別の診療予約や受付方法は各医療機関の告知を確認する必要があります。
導入780施設以上、年間延べ約1,300万人が利用する産婦人科向けシステム
アットリンクは、産婦人科・不妊治療分野の予約・受付を中心とした医療機関向け業務支援システムです。患者向けWeb予約とアプリに加え、受付、診察の呼び出し、各種通知、問診、妊娠週数や最終月経日の管理など、施設ごとの運用に応じた機能を提供しています。
メドレーの公式noteが2026年9月29日に公開したインタビューでは、導入実績は全国780施設以上、年間延べ約1,300万人が利用すると説明しています。2001年に提供を開始し、旧提供元の株式会社オフショアは2024年10月にメドレーグループに参画しました。
「年間延べ約1,300万人」は同一人物の複数回利用を含み得る利用規模であり、重複のない利用者数ではありません。また、導入実績に含まれる施設のすべてで同じ構成のシステムが使われているわけではありません。今回のシステム停止・個人情報への影響が780施設や1,300万人に及ぶと確定したものではありません。
産婦人科では診療予約と妊娠週数・検査スケジュールが連動するため、一般的なオンライン予約の停止とは異なり、診療現場で受付、患者の呼び出し、予約の変更などの代替運用が必要になる場合があります。スズキ記念病院では、受付機でのチェックインを取りやめ、窓口で診察券を預かるなどの運用変更を告知しました。
個人情報の漏えいは確認されたのか
産婦人科クリニックさくらは、個人情報への影響の有無について、運営会社が外部専門機関の協力を得て調査中だと説明しています。ENAレディースクリニック梅田院も同様に、提供元と専門機関による調査が進んでいるとしています。
アットリンクには予約管理に加え、最終月経日や妊娠週数など産婦人科診療に関連する機能があります。ただし、機能の存在と、当該情報が攻撃者に閲覧・取得された事実は別です。対象の情報項目、実際の保存状況、侵害範囲は今後の調査結果によって確認する必要があります。
通院中の患者は予約状況を確認、不審なメール・SMSに注意
アットリンクを使う医療機関に通院している患者は、サービス停止期間中、アプリやWeb予約で確認できない場合があります。予約済みの診療については自己判断で取り消さず、通院先が案内する日時・電話受付・窓口対応を確認してください。
運営元や医療機関を装い、「予約の再登録」「診察券の再発行」「システム復旧のための本人確認」などを理由に偽サイトへ誘導する連絡にも注意が必要です。産婦人科クリニックさくらは、アットリンクや運営会社を名乗る不審なメール・SMS・電話への注意を呼びかけ、運営会社がパスワードやクレジットカード情報を尋ねることはないと案内しています。
連絡を受けた際は本文中のリンクではなく、普段利用している医療機関の公式サイトや診察券に記載された連絡先から確認してください。現時点で患者全員のパスワード変更を求める公式案内が出ているわけではないため、復旧を装ったメッセージだけを根拠に認証情報を入力しないようにしてください。
医療機関側に必要な確認と代替運用
予約システムの停止が診療停止を意味するとは限りません。一方で、予約台帳、来院受付、呼び出し、問診、リマインド通知まで同じサービスに依存している施設では、窓口負荷や来院混雑が増えるおそれがあります。医療機関側では、停止対象となる機能、予定予約の確認方法、電話・窓口での変更受付、患者向け周知、復旧後のデータ整合性をそれぞれ確認する必要があります。
個人情報への影響が確認された場合には、運営元から対象範囲や調査結果の説明を受け、個人情報保護法に基づく対応の要否を判断することになります。本件を、個々の医療機関の院内システムがすべて侵害された事件として扱うことはできません。
複数の医療機関が同一事業者の予約基盤を利用することによる業務面の波及は、外部サービスの停止を想定した事業継続計画(BCP)を見直す材料となります。関連するリスクの考え方は、サプライチェーン攻撃と委託先への依存に関する解説でも整理しています。ただし、今回の攻撃目的や具体的な手口がサプライチェーン攻撃だったと確認されたわけではありません。
出典
- 産婦人科クリニックさくら「予約システム『アットリンク』および周辺サービスの一時停止について」(2026年10月14日)
- まつしま病院「アットリンクアプリ、WEB予約サイトおよび周辺サービスの一時停止に関するお詫び」(2026年10月14日)
- つかさクリニック堺東「Web予約システム停止に関するお知らせ」(2026年10月14日)
- スズキ記念病院「システム障害に伴うWeb予約・アプリ一時停止および診療運用変更のお知らせ」(2026年10月14日)
- メドレー公式note「25年目のアットリンクが目指す未来」(2026年9月29日)
- アットリンク公式サイト「@linkとは」
関連記事
 TOPPANペイメンツ、不正アクセスの調査結果を公表―顧客情報の漏えいなしと判断、加盟店向けサービスを順次再開
 週刊CSIRTブリーフィング:NetScalerサイバー攻撃に悪用される脆弱性、多発するMicrosoft365への不正アクセス【2026年10月第1週】
 LINEヤフー、委託先「Commune」への不正アクセスで1,750名の情報漏えいの恐れ―「DS.LAB」が対象
 楽天モバイル「my 楽天モバイル」に脆弱性、支払い証明書を第三者が閲覧できた可能性―6月20日に改修済み
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表

