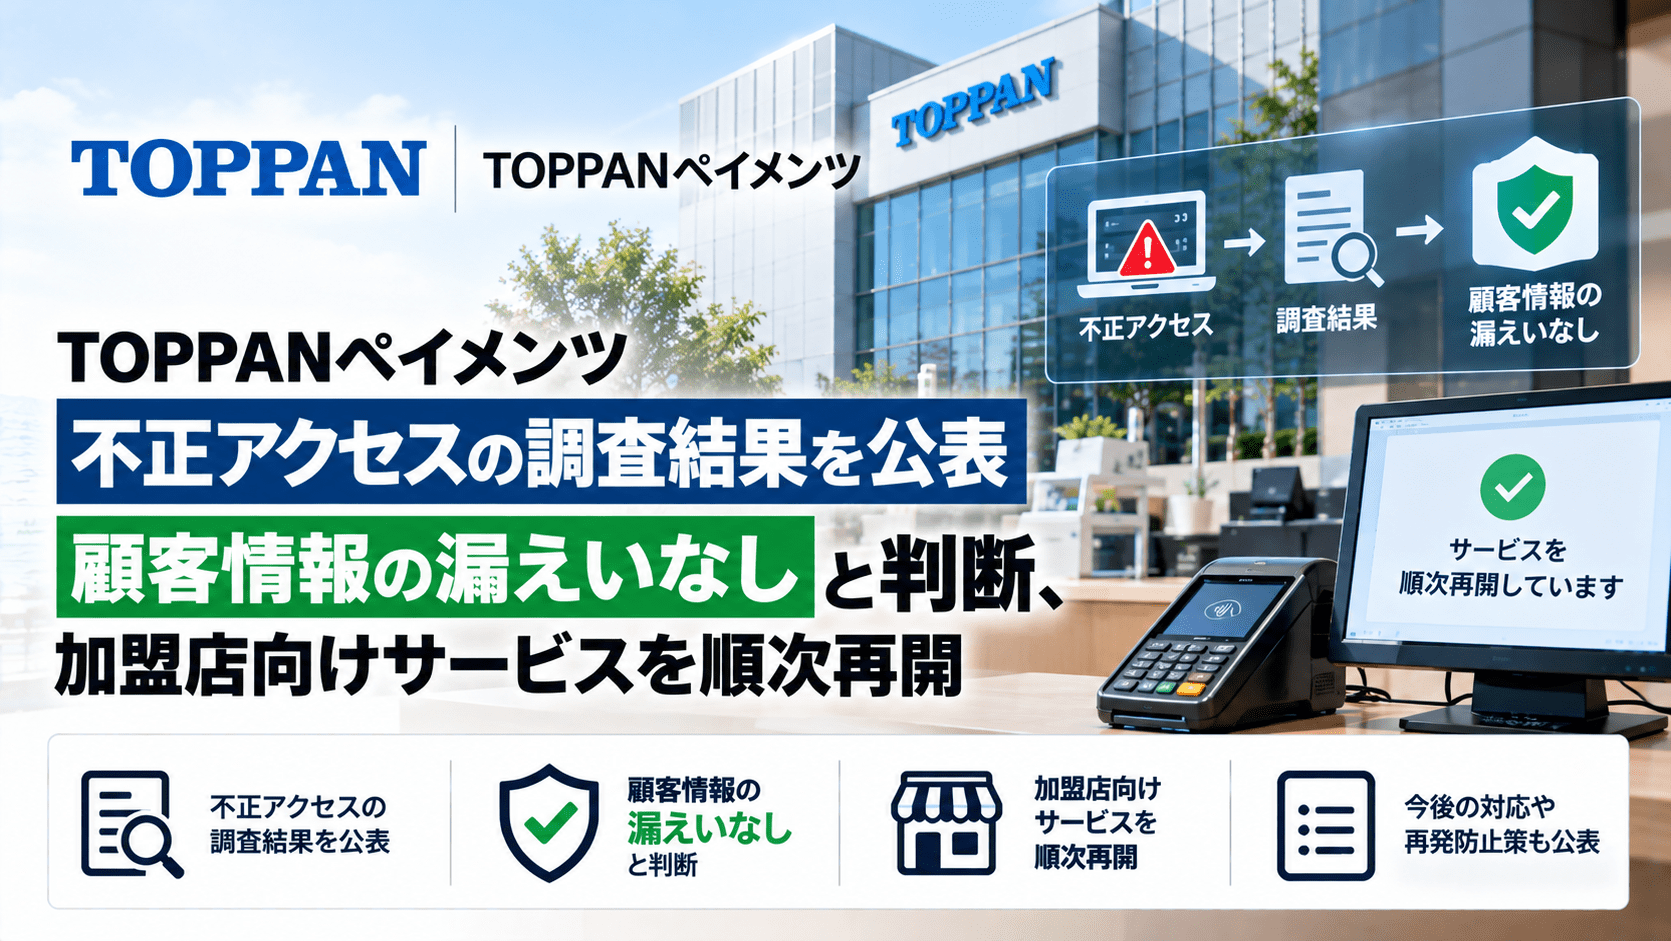
TOPPANペイメンツ株式会社は2026年10月14日、不正アクセスに伴い停止していた「精算情報ダウンロードサイト」と「加盟店ポータルサイト」について、調査結果およびサービスの再開状況を公表しました。同社と外部のセキュリティ専門会社が調べたところ、データベースの構成情報に当たる「テーブル名一覧」を参照した痕跡が確認されました。一方、顧客の個別情報へのアクセスや取得、外部へのデータ持ち出しは確認されず、同社は今回の不正アクセスによる情報漏えいは発生していないと判断しています。
サービスは段階的に再開しており、10月10日までに精算情報のダウンロード・閲覧機能などが復旧しました。加盟店ポータルサイトの各種検索機能については10月下旬の再開を予定しています。
TOPPANペイメンツの不正アクセスに関するサマリー
- 公表日:2026年10月14日
- 発表企業:TOPPANペイメンツ株式会社
- 対象サービス:精算情報ダウンロードサイト、加盟店ポータルサイト
- 確認された事実:データベースのテーブル名一覧を参照した痕跡
- 顧客の個別情報:アクセス・参照・取得は確認されず
- 調査結果:データの外部持ち出し、改ざん、不正な権限取得、設定変更は確認されず
- 漏えいの判断:同社は「情報漏えいは発生していない」と判断
- 10月6日:加盟店ポータルの証明書ダウンロード機能を再開
- 10月10日:精算情報ダウンロードサイト、および一部加盟店向け売上連携APIを再開
- 10月下旬:加盟店ポータルの各種検索機能を再開予定
- 再発防止策:監視・ログ管理の強化、脆弱性対策、アクセス制御の見直し
| 項目 | 10月14日時点の公表内容 |
|---|---|
| 対象事業者 | TOPPANペイメンツ株式会社 |
| 事象 | 加盟店向けサイトに関係する不正アクセスとサービス停止 |
| 調査で確認されたアクセス | データベースのテーブル名一覧の参照痕跡 |
| 顧客の個別情報 | 参照・取得・流出・改ざんの事実は確認されず |
| 対象サービスの状況 | 一部再開済み、残る検索機能は10月下旬の再開予定 |
| 今後の対策 | 監視、ログ管理、脆弱性対策、アクセス制御の強化 |
テーブル名一覧の参照痕跡を確認、顧客データの取得や改ざんは確認されず
調査では、データベースにどのようなテーブルが存在するかを示す「テーブル名一覧」が参照された痕跡を確認しました。テーブル名はデータベースの構造を表す情報であり、顧客一人ひとりの氏名や決済・精算情報など、個別のレコードそのものとは区別されます。
同社は、顧客の個別情報へのアクセスや参照は行われていないと説明しています。また、データベース内の個別データへのアクセス・取得、外部への持ち出し、データやファイルの改ざん、権限の不正奪取、不正な設定変更も調査で確認されなかったとしました。
今回公表された結論は、TOPPANペイメンツと外部専門会社による調査に基づく同社の判断です。テーブル名一覧にアクセスされた事実まで否定したものではなく、現時点で公表されている内容から不正アクセスの具体的な侵入経路や技術的原因を断定することもできません。
加盟店向けサービスは10月6日から段階的に再開
不正アクセスへの対応に伴い、加盟店が利用するサイトの機能を停止していました。安全性を確認しながら段階的に再開しており、サービスごとの日程は次のとおりです。
| 日程 | 対象サービス・機能 | 状況 |
|---|---|---|
| 2026年10月6日 | 加盟店ポータルサイト:証明書のダウンロード | 再開済み |
| 2026年10月10日 | 精算情報ダウンロードサイト:精算情報のダウンロード・閲覧 | 再開済み |
| 2026年10月10日 | 加盟店ポータルサイト:特定の加盟店向けの売上連携(Web API経由) | 再開済み |
| 2026年10月下旬 | 加盟店ポータルサイト:各種検索機能 | 再開予定 |
10月14日時点で、すべての機能が通常どおり利用できる状態に戻ったわけではありません。加盟店ポータルサイトの検索機能については、今後の案内を確認する必要があります。
なお、発表対象は精算情報ダウンロードサイトと加盟店ポータルサイトです。これらの機能停止を、同社が提供するあらゆる電子マネー・QRコード決済が停止したという意味に拡大して解釈することはできません。
監視・ログ管理とアクセス制御を強化へ
TOPPANペイメンツは再発防止策として、侵入や情報の持ち出し、改ざん、痕跡の消去、不正な権限取得を早期に検知できるよう、監視とログ管理を強化するとしています。併せて、脆弱性対策とアクセス制御の見直しを進める方針です。
今回の公表では顧客の個別情報の漏えいは確認されていないものの、外部からデータベースの構成情報にアクセスされた痕跡が残っていました。個別データの持ち出しが確認されない場合でも、アクセス可能だった情報の種類や権限、操作履歴を分けて調査する必要があることを示す事案です。
加盟店の情報システム・経理担当者が確認したいこと
精算情報ダウンロードサイトや加盟店ポータルサイトを利用している事業者は、すでに再開された機能と未再開の機能を確認し、必要に応じて業務手順を見直してください。例えば、精算データの取得や照合作業を再開できるか、売上連携APIを利用する対象加盟店に該当するか、検索機能が停止している間の照会方法はどうするかといった点が確認対象です。
また、インシデント対応中に決済・精算関連の情報をメールなどで受け渡す場合は、送信先と添付ファイルの取り扱い、アクセス権限を確認します。不正アクセスを受けたサイトの再開情報については、非公式な案内やメール本文中のリンクのみを根拠にせず、TOPPANペイメンツの公式サイトで確認してください。
同社が今回公表したのは個別情報の流出を認める発表ではありません。顧客や加盟店に対して情報漏えいが発生したと断定せず、確認された「テーブル名一覧の参照」と、確認されなかった「個別情報のアクセス・持ち出し」を区別して説明することが適切です。
出典
関連記事
 ピーチ・ジョン、顧客メールアドレス漏えいの可能性―IDCFクラウドへの不正アクセスでメルマガ配信停止
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

