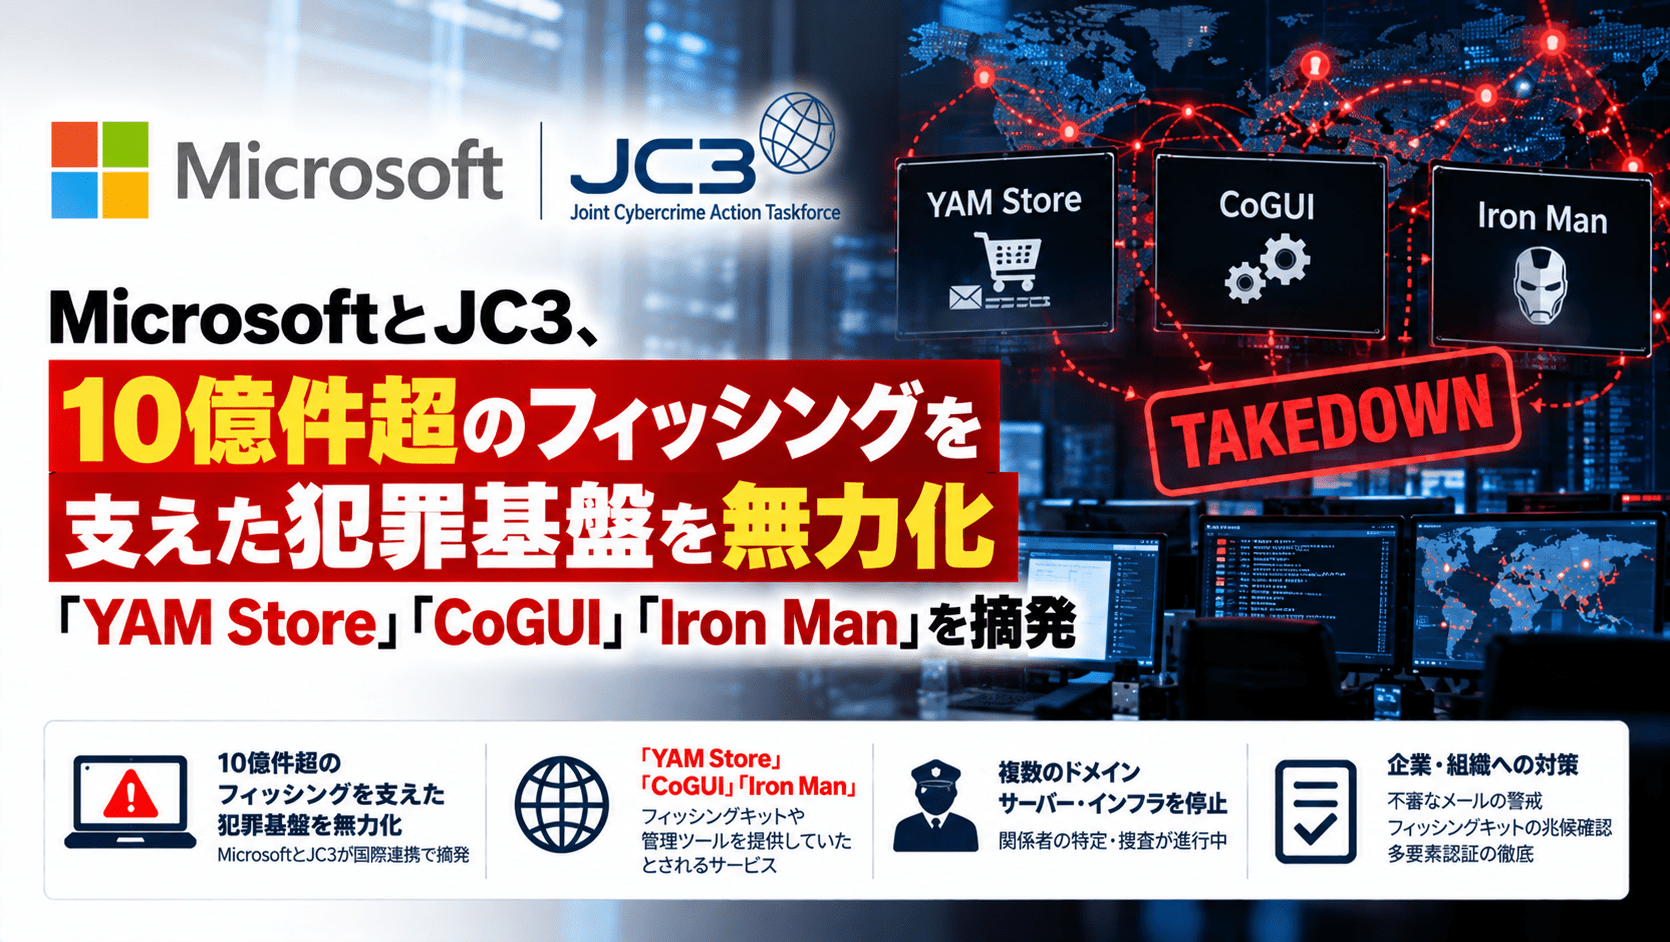
Microsoftは2026年10月14日、国際的な医療分野の情報共有組織Health-ISACと共同で、フィッシング詐欺を支える犯罪サービス「YAM Store」「CoGUI」「Iron Man」の基盤インフラを押収・転送し、運用を妨害したと発表しました。米フロリダ州南部地区連邦地方裁判所の命令に基づく措置で、日本の警察庁や日本サイバー犯罪対策センター(JC3)、民間セキュリティ企業などが調査に協力しています。
Microsoftによると、これらのサービスは2026年1月以降、世界150か国以上の7万5,000超の組織を標的とする、合計10億件以上の悪意あるメール・SMSの配信を可能にしていました。このうち7億5,000万件以上はMicrosoftの顧客を狙ったメッセージとされています。10億件は送信メッセージの規模であり、被害者数、情報漏えい件数、乗っ取られたアカウント数ではありません。
国際共同対処のサマリー
- 公表日:2026年10月14日
- 対象:犯罪インフラの流通基盤「YAM Store」、フィッシングキット「CoGUI」「Iron Man」
- 規模:2026年1月以降、世界150か国以上で10億件超の不正メール・SMSの配信を可能にしたとMicrosoftが説明
- 標的:7万5,000超の組織。医療機関、金融機関、IT企業などに加え、一般消費者も標的
- 日本の関与:警察庁が2025年末から情報を提供。JC3は会員企業の情報を集約し、被害実態の解明に協力
- 対処:米裁判所の命令に基づき、MicrosoftとHealth-ISACが関連ドメインを押収・転送
- 関連アカウント:YAM Storeに関係する2万件超をMicrosoftが無効化
- 関連ドメイン:なりすましや詐欺に使われた10万件超をMicrosoftがブロック
- 日本向け脅威:CoGUIや関連キットが金融・小売・配送会社などを偽装。認証情報やカード情報の窃取を狙う
| 項目 | 内容 |
|---|---|
| 主な公表主体 | Microsoft、JC3、Proofpoint、Resecurity |
| 犯罪基盤 | YAM Store(Storm-3119)、CoGUI・Haozi・Iron Man(Storm-2990) |
| 法的措置 | 米フロリダ州南部地区連邦地方裁判所の命令に基づく関連ドメインの押収・転送 |
| 攻撃対象地域 | 日本を含む150か国以上 |
| 確認された対処 | 関連アカウント2万件超の無効化、詐欺用ドメイン10万件超のブロック |
| 主なリスク | アカウント認証情報、セッショントークン、決済カード情報の窃取と不正利用 |
日本を狙ったフィッシングの調査から犯罪サービスの供給網を特定
調査の発端は、日本で続いていた詐欺メールやSMSによる攻撃でした。Microsoftによると、2025年末に警察庁から日本の利用者を標的とした不正メッセージの情報提供を受け、個別のフィッシングキャンペーンを追跡するなかで、中国語圏の地下マーケットプレイスと複数の攻撃キットにつながりました。
JC3は10月14日の公式発表で、会員企業とともに収集した日本のフィッシング被害や攻撃手口に関する情報をMicrosoftへ提供し、警察庁と連携して全体像の解明に協力したと説明しています。Microsoftは、日本の警察庁が調査を通して情報・捜査面の支援を続けたとしています。
一連の対処の中心は、フィッシングサイトを一つずつ閉鎖するのではなく、犯罪者が大量の偽サイトや不正アカウントを調達できる供給網の機能を妨害することにありました。今回公表されたのはドメインの押収・転送やアカウントの停止などであり、犯罪組織の全構成員が逮捕されたことや、全ての詐欺サイトが停止したことを意味するものではありません。
「YAM Store」は不正取得したクラウド環境を販売
Microsoftが「Storm-3119」として追跡するYAM Storeは、Microsoft 365やGoogleのアカウント、ライセンス、ストレージなど、侵害または不正な手続きによって得たクラウド環境を販売していたとされます。
Microsoftの調査では、実在組織が失効させたドメインを取得し、その組織が現在も活動しているように見せかけたWebサイトを構築する手法が確認されました。こうした情報を使って不正にクラウドアカウントを取得し、購入した犯罪者がフィッシングに転用できる状態で販売していたといいます。架空の団体を作る際に、生成AIによるコンテンツや偽装文書を利用したとみられる事例も報告されています。
また、既に侵害したMicrosoft 365環境では、盗まれたアプリケーション認証情報を用いた管理権限の悪用や、SharePoint・OneDriveストレージの不正利用が確認されています。Microsoftは、ユーザーのパスワードだけでなく、アプリに付与された権限や認証情報が犯罪インフラの維持に使われる点を説明しています。
「CoGUI」「Iron Man」は偽サイトを量産、認証情報と決済情報を狙う
MicrosoftはCoGUI、Haozi、Iron Man Systemというフィッシングキット群の開発・運用に関係する活動を「Storm-2990」として追跡しています。これらは犯罪者へ既製のフィッシングページや管理機能を提供するサービスで、購入者は銀行、ECサイト、物流会社、行政機関などになりすましたページを展開できます。
CoGUIは日本や米国を中心に悪用され、2026年半ばには、より多くのテンプレートを備えるIron Manの利用が拡大していたとMicrosoftは説明しています。Iron ManについてMicrosoftは2,300種類を超える偽装用テンプレートを確認。Resecurityは独自に取得・分析したインフラから、130か国・地域を対象とする2,360件のテンプレートと、開発履歴に残る911件のビルドを報告しています。両社の数字はそれぞれの調査対象・集計に基づくものです。
攻撃キットには、対象国以外からのアクセスを制限するジオフェンシング、偽CAPTCHA、IPアドレスの制御、解析回避機能などが備わっていました。受信者が偽サイトへ認証情報やカード番号を入力すると、攻撃側へ通知する機能も確認されています。
Microsoftは関連インフラを使った攻撃の一部で、正規アプリのデバイスコード認証フローを悪用し、利用者が承認した認証からトークンを奪う手口も観測しています。そのため、パスワードだけでなく、ログイン時にどのアプリへのアクセスを許可しているかの確認も必要です。
日本ではCoGUI関連メールを月1億通超、Proofpointが検知・遮断
今回の対処に参加したProofpointは、2026年10月14日付の調査で、CoGUIを悪用して日本の組織を狙うメールについて、同社の観測範囲で月間1億通超を検知・ブロックしていたと発表しました。関連するキットとして「CoAceV」「CoFish_Ws」も挙げ、3種類で約1万7,000の異なるドメインを観測したとしています。
偽装されたブランドは66種類に及び、Amazon、PayPay、MyJCB、楽天、三井住友銀行、ヤマト運輸などが含まれます。これは正規の各社システムが侵害されたことを示すものではなく、攻撃者がブランド名や画面を模倣した事例です。また、Proofpointの約1万7,000ドメインという観測値と、Microsoftがブロックした10万超のドメインは集計範囲が異なり、同一の数値ではありません。
セキュリティ対策Labでは以前から、日本の金融機関を狙ったCoGUIの手口を紹介しています。今回の発表は、それらの攻撃に使われるキットだけでなく、クラウド環境の調達・販売を含む供給網への対処が進んだものです。
情報システム部門が確認したい対策
Microsoftは今回の調査を踏まえ、メール・SMSのリンク先をそのまま信用せず、公式サイトや既知の連絡先から依頼の真偽を確かめることに加え、クラウドIDと認証基盤の保護を推奨しています。企業の運用では、次の項目を優先して確認できます。
- Microsoft 365やクラウド環境で、特権管理者・サービスプリンシパル・アプリケーションの権限を棚卸しし、不要な権限や不審な同意・資格情報を確認する。
- メール・SMSからの再認証要求、請求・配送・交通違反などを装う緊急の支払い要求を、従業員が正規窓口で検証できるようにする。
- パスキーなどのフィッシング耐性を持つ認証手段や多要素認証、条件付きアクセスを重要アカウントから適用する。MFAが有効でも、デバイスコード認証の誘導には注意する。
- Microsoft Entra IDなどのサインインログで不審な地域・IP、通常と異なるアプリへの認証、認証済みセッションの異常を調べる。該当する場合はセッションの失効やアプリ権限の見直しを行う。
- メール防御で悪性URLの検知・事後削除や、リンクのクリック後の遷移先を確認できる設定を見直す。不審メールの社内報告後に、同一メールを受信した利用者を追跡できるようにする。
- 自社や取引先のブランドを騙る偽サイトの通報・削除窓口を整え、ドメイン期限切れや不要なクラウドテナントの管理も確認する。
フィッシングの全体像や利用者向けの初動は、フィッシング詐欺の手口と対策でも整理しています。
犯罪インフラが無力化されても、既に盗まれた認証情報や、別の基盤に移行した攻撃への対応は必要です。今回の対処だけで自社へのフィッシングリスクが消えたと判断せず、認証ログとメール防御、従業員からの報告状況を確認します。
出典
- Disrupting the service economy behind transnational cybercrime operations(2026年10月14日) – Microsoft Digital Crimes Unit
- The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime(2026年10月14日) – Microsoft Threat Intelligence / Digital Crimes Unit
- Microsoft等によるサイバー犯罪を支えるエコシステムの無力化に協力(2026年10月14日) – JC3
- Disruption Targets Major Chinese-Language Phishing Kits with Japanese Focus(2026年10月14日) – Proofpoint
- Iron Man & YamStore: Powering a Global Phishing-as-a-Service Ecosystem(2026年10月14日) – Resecurity
関連記事
 FortiBleed 認証情報窃取キャンペーン、ランサムウェア グループ INC、Lynxがサイバー攻撃に悪用か
 Arch Linux AURの408件超のパッケージが侵害-偽メンテナーがnpm「atomic-lockfile」とBun「js-digest」を経由してインフォスティーラーを配布
 STANDS「Onboarding」で不正ログイン、勤怠管理「レコル」がAIチャットを停止―原因・影響範囲を調査
 SonicWall SMAに深刻な脆弱性、管理者セッションの乗っ取りやリモートコード実行のリスクも
 アドバンテスト、2月のランサムウェアによるサイバー攻撃で個人情報漏洩の恐れ
 KADKAWA グループのニコニコ動画が8/5に再開
 東京海上日動システムズ 委託先の髙野総合会計のランサムウェア被害により個人情報 漏洩の可能性
 ChatGPTの脱獄、16進数エンコードと絵文字を使用してエクスプロイトコードを出力させる
 サイバー攻撃集団 ロックビット(LockBit)とは?

