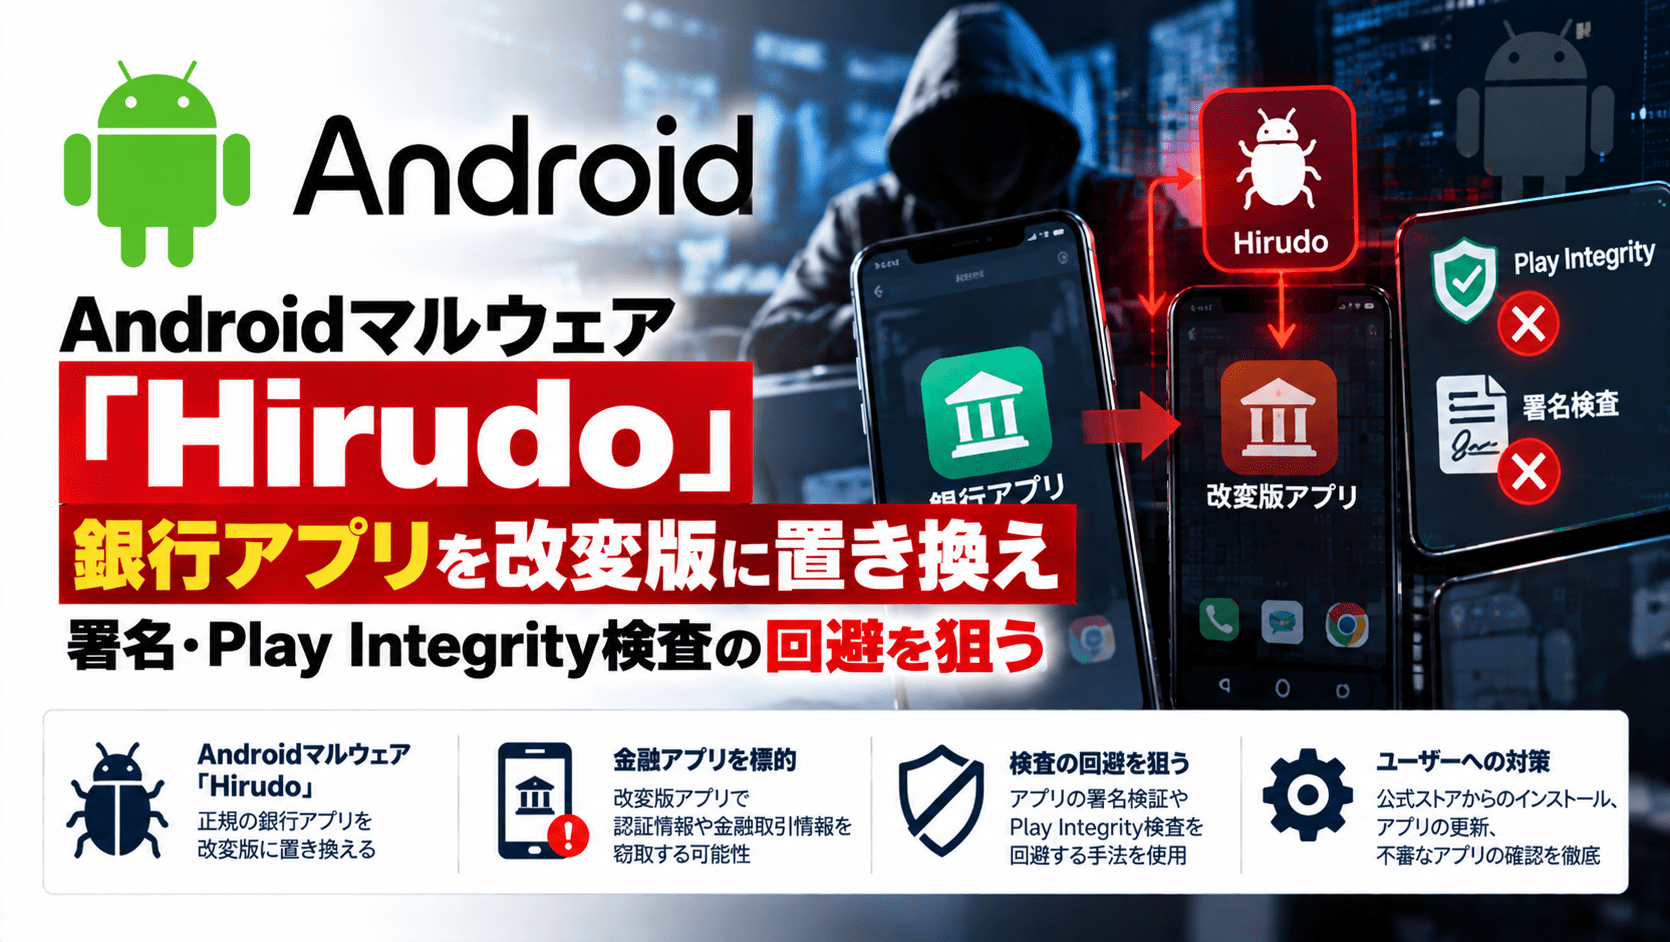
モバイルセキュリティ企業ThreatFabricは2026年10月14日、新たなAndroid向けバンキングマルウェア「Hirudo(ヒルド)」の解析結果を公表しました。Hirudoはショッピングや動画視聴を装うアプリから感染を広げ、銀行アプリを攻撃者が改変した別のアプリへ置き換える機能を持ちます。端末に表示される偽画面から認証情報を盗むだけでなく、改変後の銀行アプリ内で署名証明書やアクセシビリティ機能、画面キャプチャ制限などのセキュリティ検査を回避しようとする点が特徴です。
ThreatFabricが改変版を確認したのはインドネシアの7銀行に属する8アプリです。解析したマルウェアには中国、インド、メキシコ、モロッコ、タイなどの金融サービスを狙う設定も含まれます。ただし、これらすべての国で銀行アプリの置き換えが確認されたという意味ではありません。
Hirudoの調査結果のサマリー
- 公表日:2026年10月14日。解析主体はThreatFabricのMobile Threat Intelligenceチーム。
- マルウェアの種類:Android向けバンキング型RAT(遠隔操作型トロイの木馬)。
- 感染経路:ショッピング、成人向け動画、ショートドラマなどのアプリを装った不正APK。アプリ内の偽更新通知から別の不正アプリを導入させます。
- 特徴的な機能:端末内の正規銀行アプリをアンインストールさせ、改変した同名・同バージョンの銀行アプリへ置換します。
- 置換対象:インドネシアの7銀行、計8アプリについて専用の改変版を確認。設定上の金融アプリ登録は計42件です。
- 検査回避:アプリ署名証明書、アクセシビリティの有効状態、画面撮影制限、Play Integrityの判定などを攻撃者に有利な値へ置き換える仕組みを搭載します。
- 情報窃取・操作:銀行ログインパスワード、決済用PIN、端末のロック解除情報、SMSの収集、画面の遠隔閲覧、カメラ操作などが可能です。
- 調査上の発見:2026年8月に確認した攻撃者側の管理環境には、アプリ認証情報に関する数千件の記録などが存在していました。被害者の実人数は特定されていません。
- 日本への影響:今回の一次レポートで、日本の銀行アプリを対象にした改変版や日本国内の実被害は示されていません。
| 項目 | 内容 |
|---|---|
| 名称 | Hirudo |
| 調査・発表 | ThreatFabric、2026年10月14日 |
| 対象OS | Android |
| 主な目的 | 金融認証情報の窃取、不正決済に利用できる情報の取得、感染端末の遠隔操作 |
| 確認された銀行アプリの改変版 | インドネシアの7銀行・8アプリ |
| マルウェア内の登録対象 | 計42金融アプリ(改変版が確認された数とは異なる) |
| 配布方法 | 誘導用アプリとHirudo本体の二段階インストール |
| 端末で要求する主な権限 | アクセシビリティサービス、通知へのアクセスなど |
| 重要な留意点 | アプリの置き換えには正規アプリの削除と改変APKのインストールが必要。端末が無操作のまま自動的に置換される仕組みとは異なる |
ショッピングや動画アプリの「更新」を装って二段階で感染
Hirudoは、最初から銀行アプリを装って配布されるとは限りません。ThreatFabricが確認した誘導用アプリには、ショッピングを装う「Shopora」、成人向け動画の「1V1 X」、短編ドラマを視聴できるように見せる「ZoyaTV」「KoiShort」などがありました。これらは実際に商品ページや動画コンテンツを表示するため、起動しただけでは不審な点に気付きにくい設計です。
誘導用アプリは、利用者にアプリ内の「更新」を促し、別のAPKとしてHirudo本体を導入させます。Hirudo側にアクセシビリティサービスや通知へのアクセスなどの権限が与えられると、画面内容の読み取りや操作補助機能を悪用できるようになります。
配布にはAmazon CloudFrontなど一般的な配信インフラが使われていました。ThreatFabricは2026年9月末から10月にかけて、一部のAPK配布経路が引き続き利用可能であることを確認しています。正規のクラウド配信基盤を利用しているという事実だけで、ダウンロード対象が安全であるとは判断できません。
正規銀行アプリを削除して改変版を入れ直す仕組み
従来のバンキング型マルウェアでは、銀行アプリの上に偽のログイン画面を重ね、入力されたIDやパスワードを盗む「オーバーレイ攻撃」が利用されてきました。Hirudoはこれに加えて、アプリそのものを置き換える機能を持ちます。
銀行アプリの存在を検出したHirudoは、偽の更新画面を表示するとともに、Android標準のアンインストーラーを起動して正規アプリを削除するよう誘導します。その裏で銀行ごとに用意された改変版APKを取得し、アクセシビリティ機能を悪用してインストール操作を進めます。
改変アプリは正規アプリと同じパッケージ名・バージョンを持ちますが、署名には銀行の正規証明書ではなくAndroidの公開テストキーが使われています。このためAndroidは通常、正規アプリにそのまま上書きすることを許可しません。攻撃側がいったん正規アプリを削除させるのは、この署名上の制約を回避するためです。
この過程では利用者が削除やインストールを中断できる機会があり、Hirudoに感染しただけですべての銀行アプリが自動的に改変されるわけではありません。一方、利用者が不審な「更新」を承認した場合は、正規アプリが別のアプリに入れ替わる可能性があります。
改変した銀行アプリの内部でセキュリティ検査を偽装
ThreatFabricが解析した改変版では、銀行アプリの既存コードの大部分が維持され、起動時に別の処理を読み込むための変更が組み込まれていました。そこからYAHFAやDobbyといったフック技術を使うエンジンが動作し、アプリが参照する情報や検査結果を操作します。
主な仕組みは次のとおりです。
- 署名の確認時、テストキーで署名された改変版であっても正規の署名証明書が返るように見せかけます。
- アクセシビリティサービスの一覧を問い合わせた際、実際に有効な不正サービスを隠すため、空のリストを返します。
- スクリーンショットなどを抑制するAndroidの
FLAG_SECUREを取り除き、金融画面の遠隔閲覧や記録を可能にします。 - 端末・アプリの真正性確認に関連する証明書情報を加工し、Play Integrityのリクエストを攻撃者のサーバー経由で中継します。
ただし、こうした偽装がすべての金融機関で通用するわけではありません。ThreatFabricは、使用された証明書の一部がGoogleの失効リストで侵害済みとされており、サーバー側で失効状態を検証すれば検出できることも指摘しました。
決済PINや端末ロック情報を盗み、画面を遠隔操作
Hirudoが備える機能は銀行アプリの差し替えだけではありません。攻撃者は誘導用アプリ内に偽の決済画面を表示し、利用者に決済用PINを入力させた後、実際の取引が成功したかのような画面を返すことができます。銀行や電子ウォレットごとに異なるログイン情報の入力を促す画面も用意されています。
また、端末のロック解除パターンを偽画面で収集するほか、解析した一部のバージョンではアクセシビリティを通じて実際のロック画面への入力も取得できる設計でした。SMSについては一定期間の履歴や指定した金融サービスの送信元を対象に収集する仕組みがあり、画面のライブ配信、前面・背面カメラへのアクセスにも対応します。
こうした機能が組み合わさると、パスワードやワンタイムコードの窃取、不正な決済操作、本人確認情報の悪用につながるおそれがあります。2026年8月に確認された攻撃者側の管理データには数千件の認証情報レコードなどがありましたが、これは感染端末数や実際の金銭被害件数を意味するものではありません。
日本の利用者が確認したい対策
今回の報告で改変版が具体的に確認されたのはインドネシアの銀行アプリです。ただし、配布と感染の仕組みは特定の国の銀行だけで成立するものではなく、Android利用者にも注意点があります。
- 金融機関や一般アプリの更新はGoogle Playストアなど正規の提供元で確認し、Web広告・動画サイト・ショッピングアプリの案内から不明なAPKをインストールしないようにします。
- ショッピング・動画視聴アプリが「更新のため」としてアクセシビリティの有効化や通知への広いアクセスを求めた場合は、許可する前にアプリの提供元と必要性を確認します。
- Google Playストアのプロフィールから「Play プロテクト」を開いて端末をスキャンし、検出結果や不審なアプリを確認します。ただし、スキャン結果だけで感染していないと断定することはできません。
- 金融アプリが突然削除された、見慣れない再インストール画面が出た、送金時に不自然なPIN入力を求められた場合は、その端末での金融操作を中断します。
- 感染が疑われ、すでに金融情報を入力した場合は、別の安全な端末から金融機関に連絡して取引履歴を確認し、必要に応じて利用停止や認証情報の再設定を相談します。端末の安全性が確認できない場合は、専門家や携帯電話事業者に相談して初期化・再設定を検討します。
企業で従業員所有のAndroid端末を業務に利用する場合は、業務用アカウントへのアクセス制御、不明な提供元からのアプリ導入制限、端末状態の確認をMDM・モバイル脅威対策などの運用と合わせて点検できます。
金融機関・アプリ開発事業者への示唆
Hirudoの分析で問題となったのは、端末上の銀行アプリが返す検査結果を、そのまま信用すると改変を見逃す可能性がある点です。
金融機関側では、Play Integrityの結果をバックエンド側で検証し、署名状態や証明書の失効確認に加え、セッションや実行する取引と検査結果を結び付けて照合する設計が考えられます。Googleの開発者向け資料でも、requestHashやnonceを利用した要求内容との紐付け、サーバー側での判定、複数のリスクシグナルを組み合わせる運用が案内されています。
さらに、ログイン、認証情報の再設定、振込先の追加、送金承認などの高リスク操作では、端末側のアプリ保護だけに依存せず、サーバー側の異常取引検知や追加認証を組み合わせることが対策になります。署名やアクセシビリティのローカル検査は補助的な情報として活用し、単独の安全判定に用いないことがポイントです。
セキュリティ担当者向け:調査に利用できるIoC
ThreatFabricは解析した不正APKのSHA-256を公開しています。以下は一例です。ハッシュ一致は当該サンプルとの照合材料であり、異なるハッシュの亜種をすべて検出できるわけではありません。
| 用途 | パッケージ名 | SHA-256 |
|---|---|---|
| ショッピング誘導用アプリ | com.agbbh.kjdrttt |
f796eb9ecf516e4f1fafcf89200d9f7d8ddd234f705e63f1bc8fc3ef583f0248 |
| 1V1 X誘導用アプリ | com.onev.vip |
0097a0406be20544e98e981075427f40789db40fe4a53b1b4523383a945328b7 |
| KoiShort誘導用アプリ | com.koishort.app |
2e45277acfde3fb704179476b08f428f66a03670bbdbf2e8ec79c0b0333c009b |
| ZoyaTV誘導用アプリ | com.zoyatv.app |
d51f2bd7ffb49c224d8eaec2c8ab9fce2fd5fdceea01eb54296c2f47b4d |
| Hirudo RAT(7月解析版) | com.zk7qpx.mv9wlt |
425cd7072b5e9386ac94e97fe272980b6ef36240df6b5d77b371ab7378004c83 |
| Hirudo RAT(v7.8.166) | com.r9nkvx.qw2mpl |
b2270c29b3d0a49a716730d6ef108cffec0b1a4b159dd02e93333fb85e492b99 |
ドメインやIPアドレスを含む追加のIoCは、下記のThreatFabric公式調査レポート末尾で確認できます。
関連するAndroidバンキング型マルウェアとして、過去にはAnatsaによるGoogle Play上の不正アプリ配布も報告されています。Hirudoとは別のマルウェアですが、銀行アプリの利用者を狙う攻撃の比較材料になります。
出典
- Hirudo: From Fake Updates to Patched Banking Apps — ThreatFabric
- Google Play プロテクトを使用してアプリの安全性とデータ プライバシーを確保する — Google
- Overview of the Play Integrity API — Android Developers / Google
- Make a standard API request — Android Developers / Google
- Hirudo Android malware replaces banking apps to evade security checks — BleepingComputer
関連記事
 フォーバルが不正アクセスに関する続報とランサムウェア感染を発表
 テレグラムでクレジットカード情報を不正取得した高校生、ChatGPTでプログラム作成か
 すかいらーくのテイクアウトサイトが不正アクセスから復旧し再開
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説

