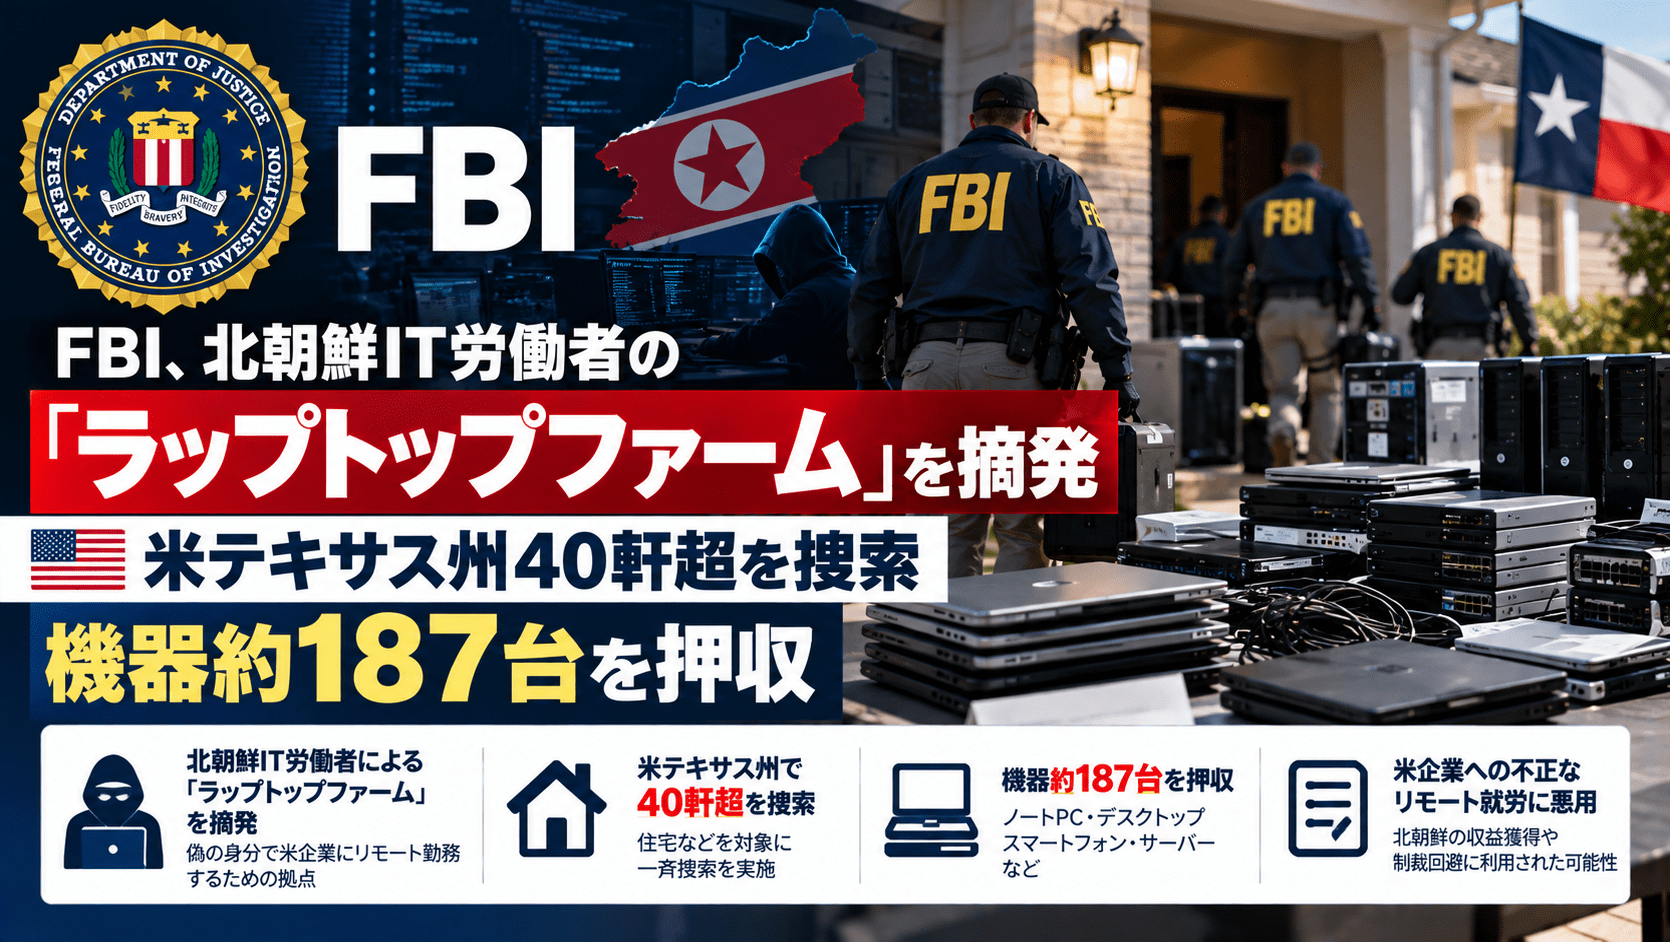
米司法省は2026年10月13日、北朝鮮のIT労働者が米国企業へ身元を偽ってリモート就労する仕組みを支援していたとされる米国内拠点に対し、FBIが大規模な捜索を実施したと発表しました。テキサス州の40軒を超える住宅を対象に捜索などを行い、企業から支給されたノートPCや遠隔操作に使われるKVM機器など約187台を押収しました。
米司法省はこれと並行して、米国企業70社超に影響したとされる別の偽装就労事件で14人を起訴し、米国籍の2人を逮捕したことも公表しています。米当局は、北朝鮮の関係者が米国在住者の身元や住所、企業支給PCを利用することで、米国内で働く正規の技術者を装い、給与を北朝鮮側の資金源にしていたと説明しています。
北朝鮮IT労働者の偽装就労事件のサマリー
- 発表日:2026年10月13日(米国時間)
- 捜索:9月21~25日、テキサス州内の40軒超の住宅を対象に実施
- 押収:ノートPCとKVM(キーボード・映像・マウス)機器など約187台
- 起訴:オハイオ州の関連事件で計14人。うち米国籍の2人を逮捕
- 偽装就労の影響:起訴対象の事件で米国企業70社超
- 不正に得た収入:約300万ドル。北朝鮮の制裁対象組織に送金されたと捜査当局はみています
- 利用された手口:他人の身元情報、偽造書類、VPN、プロキシ、米国内の協力者、遠隔操作ソフトウェア
- 関与が指摘されたグループ:CrowdStrikeが「FAMOUS CHOLLIMA」として追跡する活動グループ
- FBIは同日、外部協力者や代理面接、仕事の再委託など、偽装就労手口の拡大について注意喚起を更新
| 項目 | 内容 |
|---|---|
| 発表機関 | 米司法省、FBI、米司法省オハイオ州北部地区・テキサス州北部地区連邦検事局 |
| 捜索作戦名 | Operation Lonestar Roundup |
| 主な捜索時期 | 2026年9月21~25日 |
| 主な捜索地域 | 米国テキサス州内の40軒超の住宅 |
| 押収した機器 | ノートPCおよびKVM機器など約187台(機器の合計。すべてがPCという意味ではありません) |
| 起訴対象事件 | 米国企業70社超への偽装就労に関する事件。計14人を起訴、2人を逮捕 |
| 対象企業の業種 | 医療、通信、サイバー関連支援、小売、製造など |
| 収入規模 | 約300万ドル(起訴対象事件について当局が説明した額) |
テキサス州の40軒超を捜索、約187台の端末・機器を押収
FBIが実施した「Operation Lonestar Roundup」は、米国内に置かれた企業支給端末を、国外の北朝鮮IT労働者が遠隔操作するための拠点を対象とした捜査です。
捜査当局によると、北朝鮮IT労働者は盗用または偽造した米国人の身分情報を用いてリモート職に応募し、採用企業から送られるノートPCを米国内の協力者の住宅で受け取らせていました。協力者は端末の保管、設定、遠隔操作ツールの導入などを担当。国外の作業者は、その端末を経由して企業システムへアクセスし、所在地を隠しながら業務を続けていたとされています。
このような拠点は「ラップトップファーム」と呼ばれます。テキサス州北部の捜索では約100台の機器が押収されたとされ、州全体での押収機器数は約187台です。捜索先の40軒超は、実際に拠点として使われていた場所だけでなく、使用が疑われていた場所も含みます。
米司法省によると、この活動に関係する電子メールアカウントも複数確認されており、雇用企業には公表された識別情報を調査に活用するよう求めています。ただし、アカウント名やIPアドレスといった単一の指標だけで、従業員を北朝鮮の工作員と判断することは適切ではありません。
米国企業70社超への偽装就労事件、14人を起訴・2人を逮捕
米司法省オハイオ州北部地区連邦検事局は10月13日、複数年にわたる偽装就労事件について起訴状を公開しました。起訴状は2026年10月1日に提出され、米国籍と中国在住者など計14人が訴追対象となっています。このうち、ペンシルベニア州のMichael James Bostelle被告と、テキサス州のJuan Cecilio Pena Carrillo被告の2人が逮捕されました。
起訴状によると、活動期間は2019年から2025年7月ごろまでで、米国企業70社超が影響を受けたとされています。約300万ドルの収入が発生し、北朝鮮の制裁対象組織に送られたと捜査当局はみています。対象企業は医療、通信、サイバー関連支援、小売、製造など幅広い業種に及びました。
容疑には通信詐欺の共謀、マネーロンダリングの共謀、身元情報の不正利用に関する共謀などが含まれます。今回の起訴・逮捕人数は、このオハイオ州の事件に関するもので、テキサス州で押収された機器の利用者全員が起訴されたことを意味しません。また、被告人の有罪が確定したわけではありません。
企業支給PCの配送先を偽装、委託業者経由で端末を移送する例も
捜査に協力した米セキュリティ企業CrowdStrikeは10月13日、北朝鮮系の活動グループ「FAMOUS CHOLLIMA」に関する調査結果を公表しました。同社は2025年4月から2026年6月にかけて、偽装就労に使われた人物設定、技術的指標、米国内の端末や協力者のネットワークを追跡していたとしています。
同社の監視で確認された手口には、貸与PCが盗まれたと偽って交換機を別住所へ送らせるもの、居住地の変更を装って配送先を切り替えるものなどがありました。人材紹介・IT人材派遣会社を経由して採用されたケースでは、実際の就業先から支給される端末が、人材会社の知らない間に別の拠点へ送られた事例も確認されたといいます。
また、遠隔操作に使用する管理ソフトウェアを隠したり、映像関連機器をWebカメラとして認識させるなど、端末や周辺機器の識別情報を偽装する動きも観測されています。これらはCrowdStrikeが複数の調査で確認した活動上の特徴であり、押収されたすべての端末で同一の手法が使われたという説明ではありません。
FBIが新たな注意喚起―代理面接、再委託、第三者名義の利用が拡大
FBIは摘発の公表と同じ10月13日、北朝鮮IT労働者の偽装就労に関する注意喚起「North Korean IT Workers Expanding Use of Facilitators, Broadening Recruitment」を公開しました。
FBIによると、活動グループは検知を避けるため、米国内の第三者に対して、面接やビデオ会議への代理出席、本人確認手続き、SNS・職業交流サイトのアカウント提供、端末の受領・保管、機器の常時接続などを依頼しています。採用後の実務を南アジアや西アフリカなどの第三国のフリーランサーへ再委託するケースもあります。
さらにFBIは、情報窃取や企業への恐喝に加え、協力者や元勤務先の管理者に対する脅迫も確認していると説明しています。企業にとっては、実際に働く人物の特定だけでなく、貸与端末を誰が操作し、誰が企業情報へアクセスしているかという継続的な確認が課題になります。
日本企業も採用・業務委託時の本人確認と端末管理を点検
日本の警察庁、国家サイバー統括室、外務省、財務省、経済産業省も2026年7月31日、各国の関係機関と共同で北朝鮮IT労働者に関する注意喚起を公表しています。偽装就労は米国内だけの問題ではなく、日本企業が海外のエンジニアや外部委託先と契約する際にも共通するリスクがあります。
企業の人事・採用担当、情報システム部門、セキュリティ担当者が確認したい項目は次のとおりです。
- 本人確認と実際の作業者の一致:身分証明書だけでなく、面接、契約、入社後のアカウント利用を通じて本人確認を行い、代理面接や無断再委託の兆候がないかを確認する。
- 貸与端末の配送・保管:届け先の変更、端末紛失や交換の申請、複数従業員による同一住所の利用などを確認し、本人・所属先による受領を検証する。
- 遠隔操作と機器構成:業務に必要のない遠隔操作ソフトウェアやKVM over IP機器の利用状況を調査する。ただし、これらのツールは正当な業務にも使われるため、導入の有無だけで不正と断定しない。
- アカウント・情報アクセス:採用後も認証ログ、端末操作、コードリポジトリへのアクセス、機密情報の取得・外部送信などを職務に応じて監視する。
- 人材会社・再委託先との契約:実作業者、再委託可否、端末の管理者、業務終了時のアクセス権削除について委託先と確認する。
FBIは、国籍、氏名、居住地域、遠隔操作ツールの使用など、単一の特徴で人物を判定する方法は誤検知につながり、正規の応募者を不当に排除する危険があると警告しています。人事・情報システム・セキュリティ部門で複数の客観的な記録を突き合わせ、追加確認が必要な事案を個別に判断する方法を示しています。
北朝鮮IT労働者による第三国人材を使った代理面接・偽装就労の拡大や、日本政府を含む各国の共同注意喚起についても、過去の記事で詳しく取り上げています。
出典
- Justice Department Announces Coordinated Actions to Combat North Korean Remote IT Worker Schemes Affecting More than 70 U.S. Companies — 米司法省(2026年10月13日)
- Operation Lonestar Roundup dismantles North Korean IT worker network used to penetrate U.S. companies in Texas — 米司法省テキサス州北部地区連邦検事局(2026年10月13日)
- 14 Indicted in North Korean Remote IT Worker Conspiracy Affecting More than 70 U.S. Companies — 米司法省オハイオ州北部地区連邦検事局(2026年10月13日)
- North Korean IT Workers Expanding Use of Facilitators, Broadening Recruitment — FBI IC3(2026年10月13日)
- U.S. Government Disrupts FAMOUS CHOLLIMA Operation with CrowdStrike Assistance — CrowdStrike(2026年10月13日)
- 北朝鮮IT労働者に関する各国・企業等に対する注意喚起 — 警察庁(2026年7月31日)
関連記事
 Arch Linux AURの408件超のパッケージが侵害-偽メンテナーがnpm「atomic-lockfile」とBun「js-digest」を経由してインフォスティーラーを配布
 FortiBleed 認証情報窃取キャンペーン、ランサムウェア グループ INC、Lynxがサイバー攻撃に悪用か
 毎日新聞 デジタル、2万IDへの不正ログインを確認
 国立国会図書館の開発環境への不正アクセス、約4万件の個人情報漏洩の可能性
 ウチヤマホールディングス、ランサムウェアと不正アクセスによる情報流出は確認されず
 Windowsのゼロデイ 脆弱性が研究者によって公開か
 Adobe ColdFusionの最高深刻度の脆弱性CVE-2026-48282、詳細公開から2時間足らずでサイバー攻撃に悪用
 中国製AIの「Kimi K3」、サイバーセキュリティ評価テストでサンドボックスを脱出しGitHubで「カンニング」 OpenAI・Anthropicに続く3例目
 九電みらいエナジー、公式Facebookページを乗っ取られ管理不能に 7月11日以降の投稿・DMは「一切関与せず」

