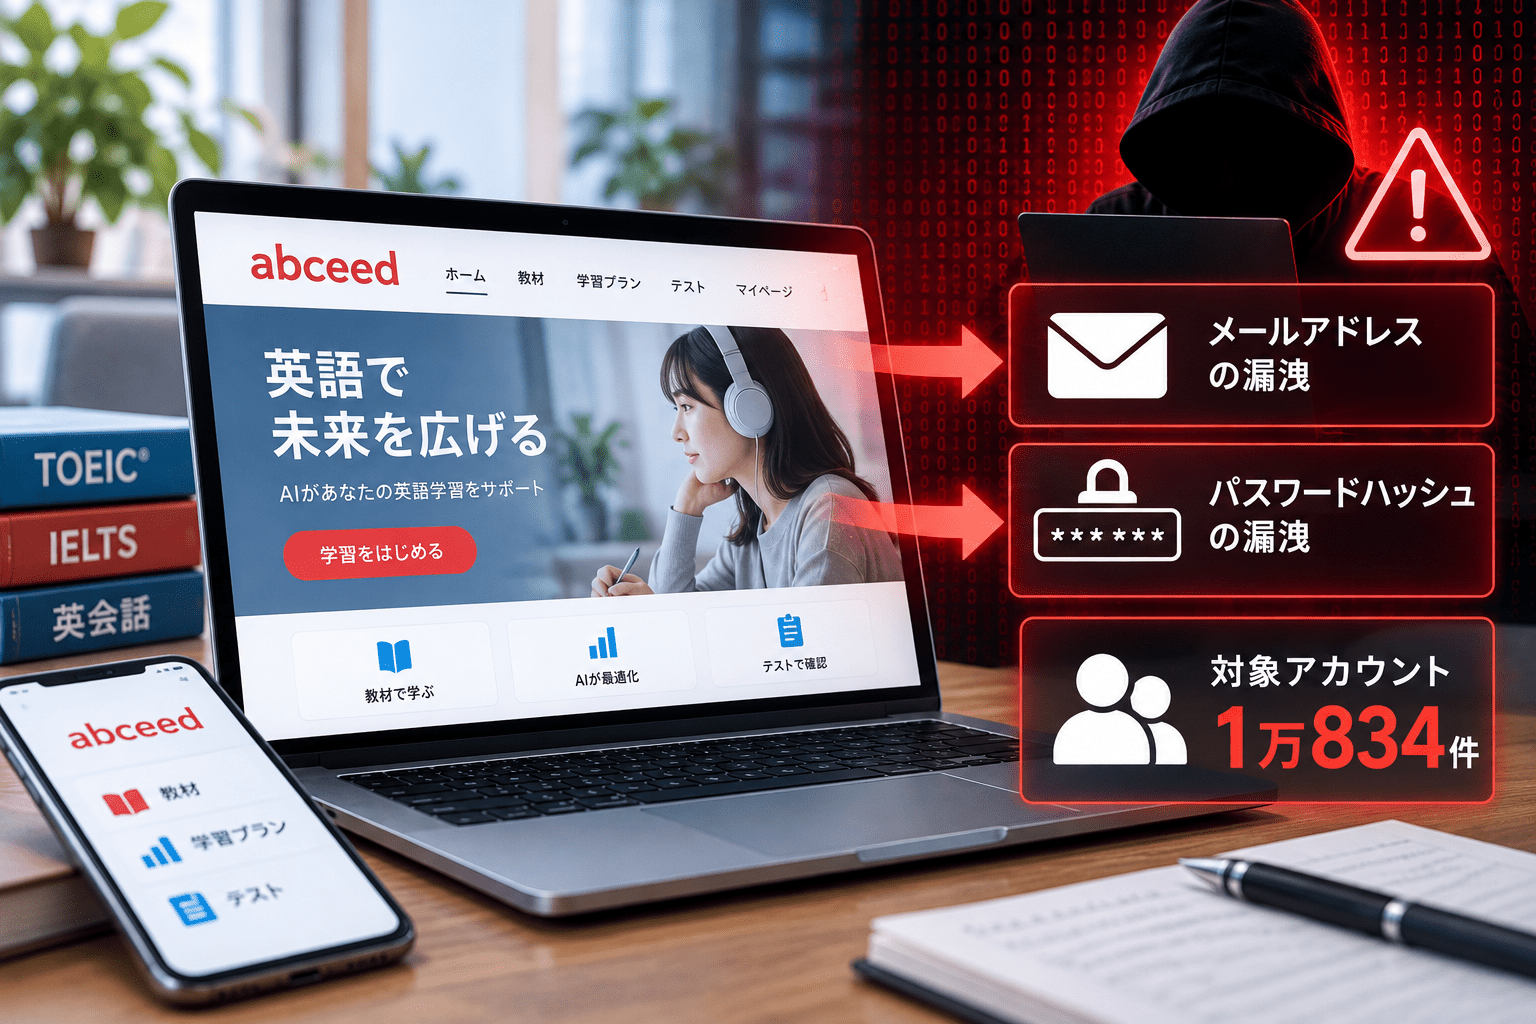
英語学習サービス「abceed(エービーシード)」を運営する株式会社Globee(東証グロース、証券コード5575)は2026年10月20日、同サービスの関連システムが第三者による不正アクセスを受け、利用者の個人情報の一部が漏えいした可能性があると公表しました。
個別通知の対象となっているのは、メールアドレスとハッシュ化されたパスワードに関する1万834アカウントです。このうち90アカウントについては、ユーザー名も漏えいした可能性があります。同社は不正アクセスの経路を遮断し、該当機能の停止や認証情報の変更を実施しています。
Globee「abceed」への不正アクセスのサマリー
- 2026年10月17日、Globeeが「abceed」の関連システムへの不正アクセスを検知しました。
- 調査の結果、関連システムの設定などを悪用した第三者による不正アクセスを確認しました。
- メールアドレスとハッシュ化されたパスワードについて、1万834アカウントで漏えいの可能性があります。
- ユーザー名について漏えいの可能性があるのは90アカウントで、1万834アカウントの内数です。
- 公表された数値はアカウント数であり、重複などを除いた実人数ではありません。
- 不正アクセス経路を遮断し、該当機能の停止、アクセス権限と認証情報の見直し、不審なログイン状態の解除を実施しました。
- 10月20日、個人情報保護委員会への報告と、対象利用者へのメールによる個別通知を進めていることを公表しました。
- 不正利用などの有無、原因と影響範囲、業績への影響については引き続き調査しています。
| 項目 | 公表内容 |
|---|---|
| 企業名 | 株式会社Globee(証券コード5575) |
| 対象サービス | 英語学習サービス「abceed」の関連システム |
| 不正アクセス検知日 | 2026年10月17日 |
| 公表日 | 2026年10月20日 |
| 不正アクセスの内容 | 関連システムの設定などを悪用した第三者による不正アクセス |
| 漏えいの可能性がある情報 | メールアドレス、ハッシュ化されたパスワード、ユーザー名の一部 |
| メールアドレス・パスワードハッシュ | 10,834アカウント |
| ユーザー名 | 90アカウント(10,834アカウントの内数) |
| 初動対応 | 経路遮断、該当機能の停止、アクセス権限の見直し、認証情報の変更、不審なログイン状態の解除 |
| 行政機関への報告 | 個人情報保護委員会へ報告済み |
| 利用者への対応 | 対象者へメールで個別通知を進行中 |
10月17日に不正アクセスを検知、システムの設定などが悪用される
Globeeによると、10月17日に「abceed」に関連するシステムへの不正アクセスを検知し、調査を開始しました。その後、関連システムの設定などが悪用されていたことを確認しています。
同社は不正アクセスに使われた経路を遮断するとともに、該当する機能を停止しました。アクセス権限の見直し、関連システムの認証情報の変更、不正利用が疑われるログイン状態の解除も実施しています。
10月20日付の開示は、具体的な設定項目や攻撃手法、侵入した第三者の属性を示していません。「設定などを悪用した」という説明から、特定のソフトウェア脆弱性の悪用や、利用者のパスワードを使用したログインが侵入の原因だったと断定することはできません。
個人情報への影響は1万834アカウント、90アカウントでユーザー名も対象
今回の発表で、Globeeが個別通知を進めている情報の内訳は次のとおりです。
| 漏えいした可能性がある情報 | 対象アカウント数 |
|---|---|
| メールアドレス、ハッシュ化されたパスワード | 10,834 |
| ユーザー名 | 90(上記の内数) |
90アカウントと1万834アカウントを足した「1万924アカウント」が対象という意味ではありません。また、1人が複数のアカウントを持つ場合なども考えられるため、今回の数値をそのまま被害人数として扱うことはできません。
同社の表現は「漏えいした可能性」であり、10月20日の公表時点では、対象情報が第三者に取得・利用された範囲を引き続き調査しています。
ハッシュ化されたパスワードにも解析・使い回しのリスク
今回の対象には、メールアドレスだけでなく、ハッシュ化されたパスワードが含まれています。
ハッシュ化は、パスワードの文字列を変換して保存する仕組みです。元のパスワードがそのまま保存・流出したことを意味するものではありません。ただし、パスワードの強度や保存方式によっては、攻撃者が候補を照合するなどして元の文字列を推測できる場合があります。
Globeeの10月20日付開示では、採用しているハッシュ方式やソルトの有無、元のパスワードが解析されたかどうかについては説明していません。そのため、ハッシュ化されたパスワードが取得された可能性と、パスワードが実際に判明した事実は区別する必要があります。
利用者がabceedと同じパスワードをメール、SNS、ECサイトなどでも使用している場合は、使い回している他のサービスから優先的に変更することで、認証情報が悪用された際の影響を抑えられます。多要素認証に対応しているサービスでは、多要素認証(MFA)の仕組みと必要性も確認しておくとよいでしょう。
利用者には不審メールへの注意を呼びかけ、対象者へ個別通知
Globeeは対象となるアカウントの利用者に、電子メールで個別に連絡を進めています。また、同社や関係企業を装った不審なメールへの注意を呼びかけています。
心当たりのないメールに記載されたURLや添付ファイルを開かず、必要な情報はabceedの公式アプリや公式サイトから確認するよう案内しています。同社は、メールや電話で利用者のパスワードやクレジットカード情報を尋ねることはないと説明しています。
この発表では、全会員に対するパスワード一斉リセットの実施や、abceedのサービス全体を停止したことは公表していません。今回停止したのは「該当機能」とされており、影響を受けた具体的な機能の範囲については詳しい記載がありません。
学校・企業で利用する場合は対象通知とアカウント管理を確認
abceedは個人向けだけでなく、学校や法人での英語学習にも利用されているサービスです。今回の開示でも、Globeeは利用者に加え、関係する学校・企業に向けて謝罪しています。ただし、学校別・企業別の対象件数や、教育機関に保管される成績情報などへの影響が確認されたという発表ではありません。
学校や企業の管理担当者は、対象利用者に届く公式通知の確認方法を周知し、同じパスワードを学校・業務用システムでも使用していないか注意を促すことが考えられます。加えて、組織内で同サービスのアカウントを管理している場合は、退職・異動・卒業後のアカウント管理や、利用者から不審な連絡について相談があった際の窓口を確認しておくと対応を整理しやすくなります。
これは公表された事故原因を踏まえて必要性が確定した対策ではなく、認証情報に漏えいの可能性が生じた場合の一般的なアカウント保護対応です。
Globeeは引き続き原因と影響範囲を調査、業績への影響も精査
Globeeは個人情報保護委員会への報告を実施するとともに、不正アクセスの原因と影響範囲を引き続き調査しています。今後はアクセス権限の見直しなどの再発防止策を進め、新たに公表すべき事項が判明した際は改めて案内する方針です。
本件が業績に与える影響については、10月20日時点で精査中としています。
出典
- 第三者による不正アクセスおよび個人情報漏えいのおそれに関するお詫びとお知らせ(2026年10月20日)―株式会社Globee・適時開示
- 株式会社Globee 公式サイト
- 英語学習サービス「abceed」公式サイト
関連記事
 ふるさとチョイス、サイバー攻撃で445万4,097件の個人情報漏洩の恐れ-不正アクセスの危険性と対策を解説
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 ローソンIDに不正アクセス、215万5,345件の個人情報漏えい―アプリ予約26件ではカード番号の一部も流出
 雑貨通販サイトのhitmart(ヒットマート)、不正アクセスによるサイバー攻撃で個人情報漏洩の恐れ
 キャッシュレス アプリ IDARE(イデア)に不正アクセスによるサイバー攻撃、12万9,659人の個人情報漏えいを確認―残高・取引履歴や本人確認情報も対象

