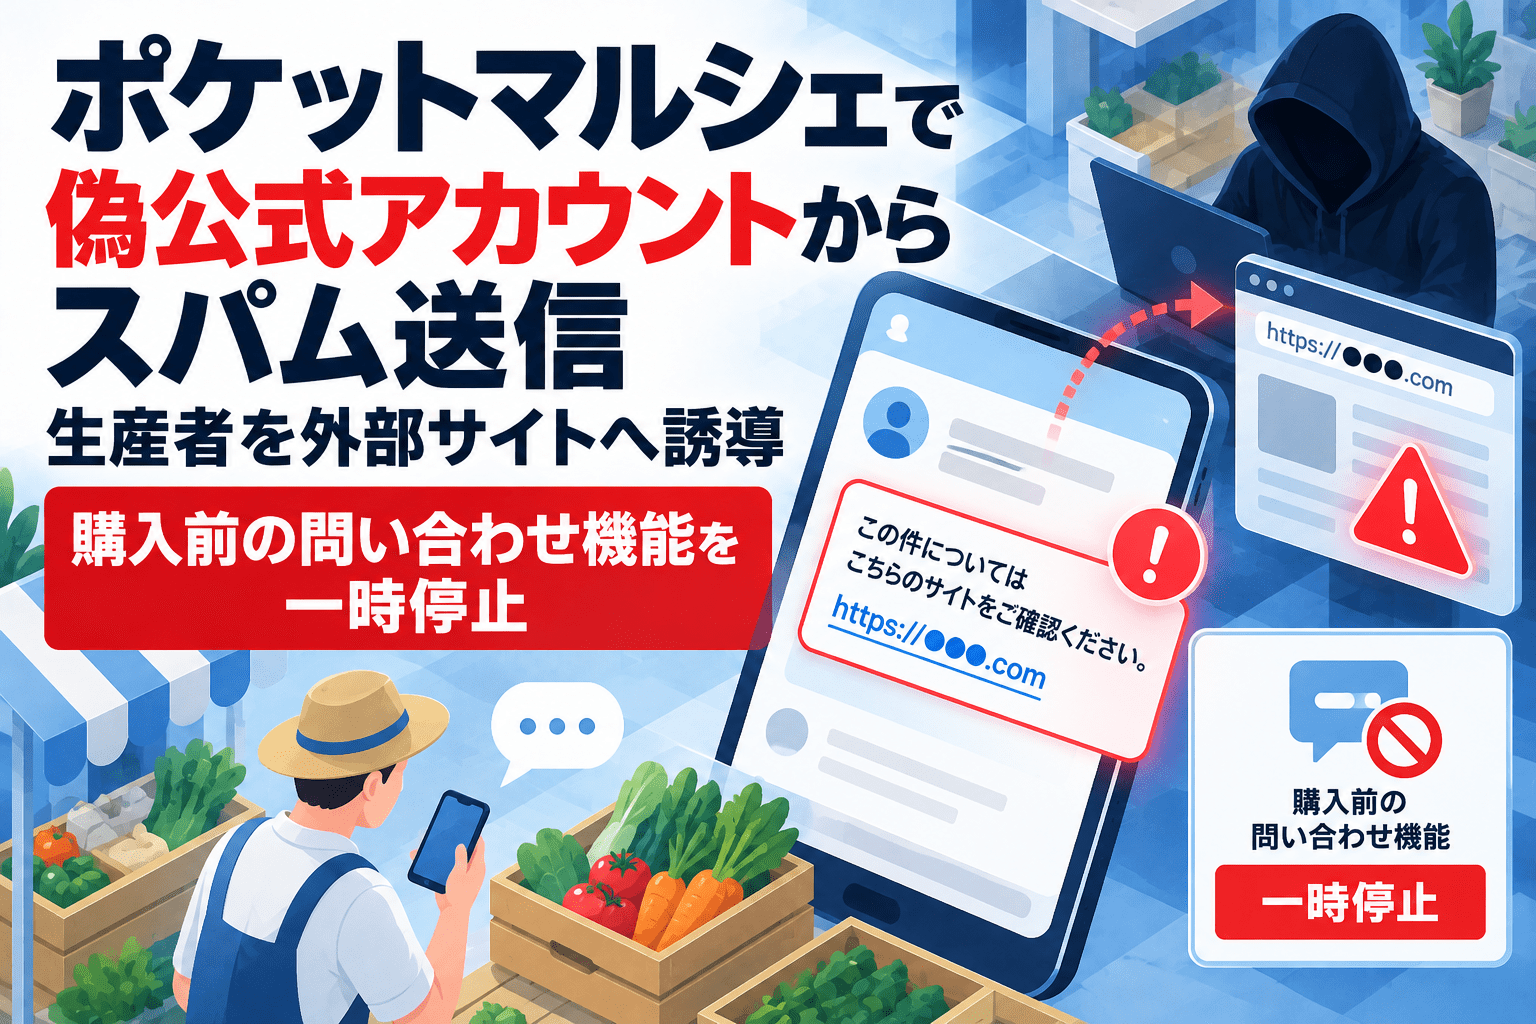
産直アプリ「ポケットマルシェ(ポケマル)」を運営する株式会社雨風太陽(証券コード:5616)は2026年10月21日、同サービス上で同社公式を装う複数の不正アカウントから、生産者にスパムメッセージが送信されていたと公表しました。メッセージには外部サイトへ誘導するURLが含まれており、同社はリンクへのアクセスや個人情報の入力をしないよう呼びかけています。
不審なメッセージの送信は10月19日に確認されました。同社は該当アカウントの強制退会やメッセージ削除を進めるとともに、10月20日から商品ページの「購入前のお問い合わせ機能」を当面の間、停止しています。今回の公表は第三者が作成した偽アカウントによるなりすまし行為に関するもので、雨風太陽のシステムへの不正侵入や、同社システムからの個人情報漏えいを確認したとの発表ではありません。
ポケットマルシェの偽アカウント・スパム事案のサマリー
- 公表日:2026年10月21日
- 運営会社:株式会社雨風太陽
- 対象サービス:産直アプリ「ポケットマルシェ」
- 確認日:2026年10月19日
- 事象:第三者が作成した複数の不正アカウントが、運営会社の公式連絡を装って生産者へメッセージを送信
- 誘導方法:アプリ内メッセージに外部サイトのURLを記載
- 受信対象:生産者のみ。消費者ユーザー宛てへの同種の送信は発表されていない
- 情報漏えい:同社システムからの個人情報漏えいは確認されていない
- 対応:偽アカウントの強制退会、メッセージの削除、不正な新規登録のブロック、利用者への注意喚起
- 機能制限:10月20日から「購入前のお問い合わせ機能」を当面停止。購入履歴のある生産者へのメッセージは引き続き利用可能
| 項目 | 公表された内容 |
|---|---|
| 公表元 | 株式会社雨風太陽 |
| サービス | ポケットマルシェ |
| 攻撃・悪用された機能 | アプリ内メッセージ機能 |
| なりすましの方法 | 運営会社の公式を装う複数の第三者作成アカウント |
| 送信先 | 生産者アカウント |
| 不審なメッセージ | 外部サイトに誘導するURLを含む |
| 一時停止した機能 | 商品ページの「購入前のお問い合わせ機能」 |
| 一時停止開始日 | 2026年10月20日 |
10月19日に偽アカウントからのメッセージ送信を確認
雨風太陽によると、第三者が複数のアカウントを作成し、ポケットマルシェのメッセージ機能を利用して生産者へ運営会社を装った連絡を送っていました。メッセージにはアプリ外のサイトへのリンクが記載されていました。
偽装の対象はポケットマルシェの運営主体です。生産者にとっては、普段利用するアプリ内で届いたメッセージであっても、送信者が運営会社である保証はありません。公表時点で、実際にリンクへアクセスした人数や、誘導先での情報入力・金銭被害の有無について、同社は具体的な件数を示していません。
同社は10月19日午前9時10分頃、生産者管理画面に注意喚起を掲載しました。その後、生産者向けコミュニティと一斉メールでも情報を周知し、不正アカウントの強制退会、スパムメッセージの削除、新たな不正登録のブロックを順次実施しています。
消費者への送信はなく、システムからの個人情報漏えいも確認されず
雨風太陽は、スパムメッセージが送信された対象を生産者に限定しています。ポケットマルシェには消費者アカウント同士でメッセージを送る機能がなく、今回の偽アカウントから消費者ユーザー宛てには送信されていないと説明しました。
また、同社システムからの個人情報漏えいは確認されていないとしています。第三者が新たに作成した偽アカウントからメッセージを送った事象と、運営者のアカウントが乗っ取られたり、システム内部へ侵入されたりした事象は区別する必要があります。
10月20日から「購入前のお問い合わせ機能」を一時停止
再発防止のため、雨風太陽は10月20日から商品ページにある「購入前のお問い合わせ機能」を一時停止しました。停止期間は当面の間としています。
この制限は、新たに作成された不正アカウントから生産者へのメッセージ送信を防ぐための措置です。一方、過去に商品を購入したことがある生産者に対しては、従来どおりメッセージを送信できます。メッセージ機能全体やポケットマルシェのサービスすべてが停止したという意味ではありません。
同社は監視体制の強化とシステム改善を進めるほか、類似事案が起きた場合の情報発信方法も見直す方針です。
不審なURLを開いた生産者が確認すること
雨風太陽は、該当するメッセージは同社からの正規の連絡ではないとして、URLを開いたり、リンク先で個人情報を入力したりしないよう求めています。特に、誘導先のフォームへクレジットカード情報を入力した場合は、利用するカード会社に連絡するよう案内しています。
不審なメッセージを受信した生産者は、送信者の表示名やアイコンだけで公式アカウントと判断せず、アプリの正式な案内や運営会社の公式サイトを別途確認してください。リンク先でログイン情報を入力した場合は、当該サービスの認証情報の変更なども検討対象です。
企業が提供するアプリやチャット機能は、運営側への侵入が発生していなくても、第三者によるなりすまし連絡に使われる場合があります。セキュリティ対策Labでは、Chatworkで確認されたなりすまし詐欺の事例も紹介しています。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

