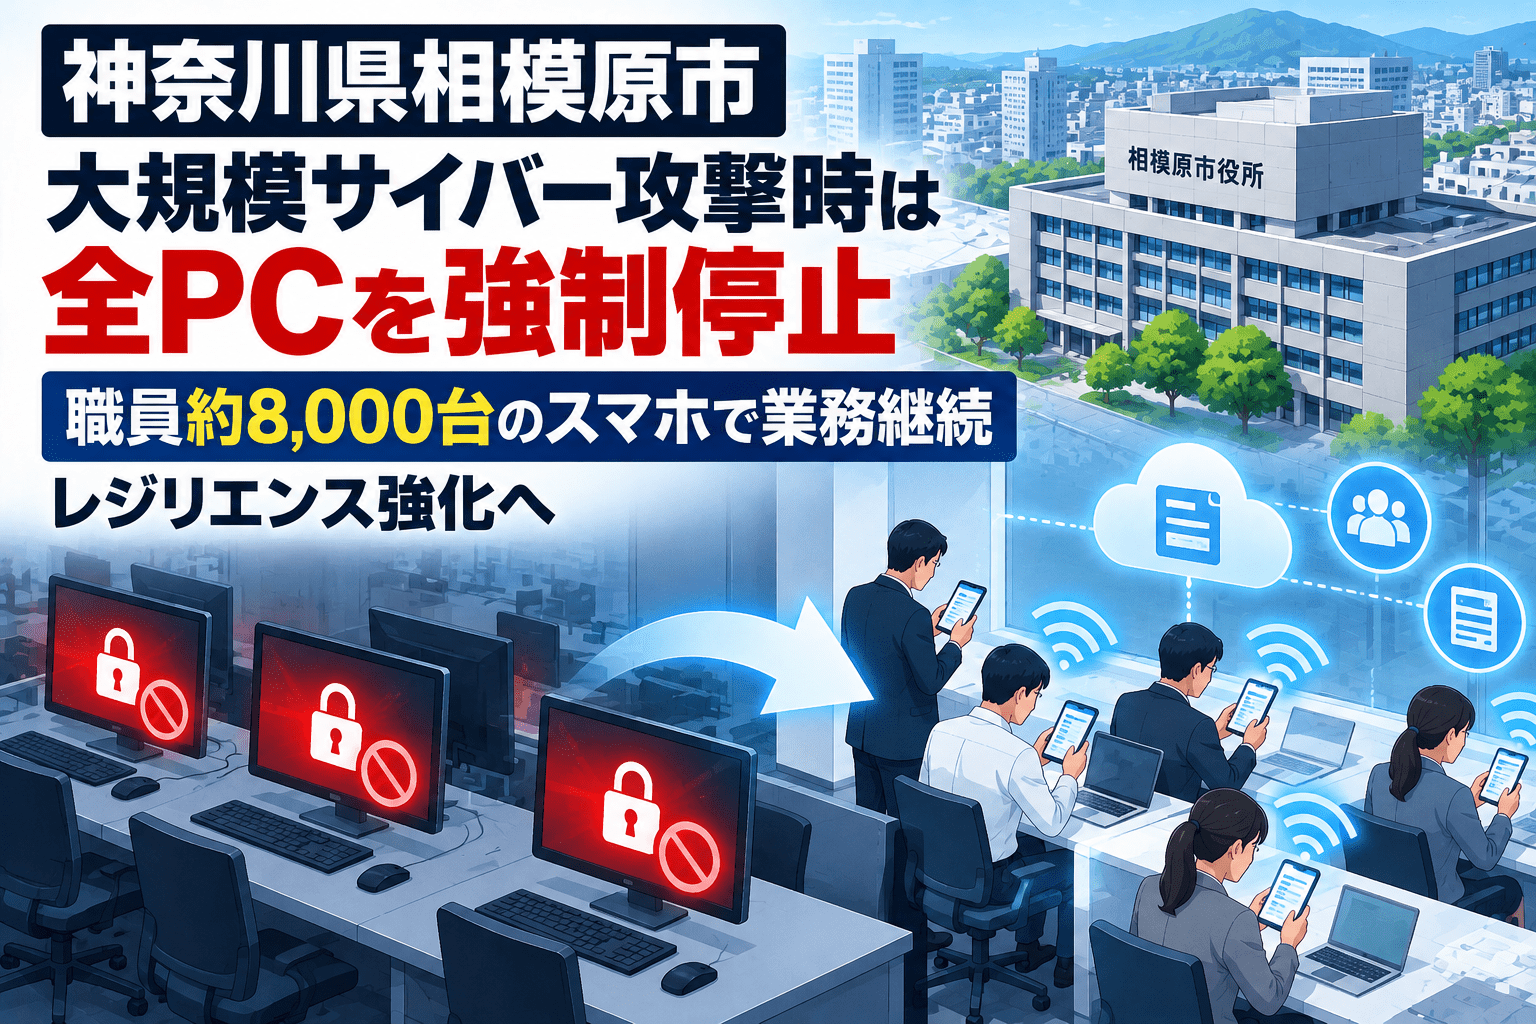
神奈川県相模原市は2026年10月21日、サイバー攻撃への緊急対策会議を開き、大規模な攻撃が発生した際に庁内のパソコンを強制停止し、口頭や電話などの代替手段に切り替えて行政業務を継続する基本方針を確認しました。住民情報に接続する端末への顔認証導入など、侵入予防に向けた対策も盛り込まれています。
相模原市が同日時点で庁内システムへの侵害を確認したという発表ではありません。今回の方針は、攻撃を受けた場合の被害拡大防止と、システムが使えない状況での行政サービス継続を両立するための備えです。対策の実効性を左右するのは、停止の判断基準、代替連絡手段、復旧優先順位を平時に確認できているかどうかです。
相模原市のサイバー攻撃緊急対策のサマリー
- 2026年10月21日、市長や幹部が参加するサイバー攻撃の緊急対策会議を開催。市の公式日程にも記載されています。
- 大規模なサイバー攻撃を受けた際、庁内のパソコンを強制シャットダウンして被害拡大を抑える基本方針を確認しました。
- PCが使えなくなった場合は、口頭、内線電話などの代替手段へ移行し、行政業務の継続を図ります。
- 住民情報に接続するパソコンへの顔認証導入、業務と無関係なサイトへのアクセス制限、外部記録媒体の使用制限などを予防措置に位置付けました。
- 朝日新聞によると、2026年度内に全職員向けの公用スマートフォン約8,000台を配備する計画です。
- 市が説明した1日約1万件という数字は、不審なアクセスなどを遮断した件数です。実際に1万件の侵入が成立したという意味ではありません。
- 相模原市は、トラストバンクの不正アクセスに伴い、ふるさと納税サイト「ふるさとチョイス」での返礼品掲載停止についても案内しています。これは市庁内への侵入が確認されたこととは別の事象です。
| 対策の領域 | 市の方針・報道で確認できた内容 | 運用上の主な論点 |
|---|---|---|
| 封じ込め | 大規模攻撃時に全PCを強制停止 | 誰が発動を決め、どの事態を対象とするか |
| 連絡手段 | 口頭・内線電話などに移行 | 通常のメール・チャットが使えない場合の指揮命令 |
| 業務継続 | デジタル以外の方法も使用 | 住民窓口、相談対応、緊急業務の優先順位 |
| 予防 | 住民情報接続端末への顔認証導入 | 導入範囲、認証基盤の停止時の代替手順 |
| 通信基盤 | 公用スマートフォン約8,000台を年度内に配備する計画 | 庁内ネットワークが停止した場合の独立性・連絡網 |
| 住民への通知 | 情報流出時の安全な通知・本人確認方法を検討 | 偽の通知やフィッシングを防ぐ確認手段 |
PCを全停止する方針、狙いは攻撃の封じ込めと二次被害の抑制
朝日新聞およびテレビ神奈川の報道によると、相模原市が確認した基本方針では、大規模な攻撃を受けた場合にPCを強制的に停止し、庁内の通信や業務を別の方法へ移行します。感染拡大や不正操作を止めるため、システムの利用を継続することよりも封じ込めを優先する考え方です。
予防対策としては、住民情報へアクセスする端末の認証を強化します。顔認証は端末や認証方式の構成によって役割が異なるため、導入の事実だけで不正アクセスが防げるわけではありません。アクセス権の最小化やアカウント監視、管理者権限の保護と併せた運用が論点になります。
一方、約8,000台の公用スマートフォン配備は、PCや庁内ネットワークに障害が生じた際の連絡経路を確保するための取り組みです。メールや社内チャットが使用できなくなった場合でも、職員への指示、部署間の連絡、市民対応を続けられるかが鍵となります。
実際に代替回線を機能させるには、端末が通常業務と同じ認証基盤やネットワーク障害に依存していないか、電話番号と指揮命令系統をオフラインでも確認できるかなどの検証が必要です。
サイバーレジリエンスは「停止しないこと」だけではない
サイバーレジリエンスは、攻撃を防ぐだけでなく、被害を早期に検知し、必要な範囲を封じ込め、優先すべき業務を継続・復旧させるための組織的な対応力です。今回の相模原市の方針では、あえて情報システムを止めても、行政として必要な機能を別の方法で維持するという発想が示されています。
企業でも、受発注、製造、出荷、給与、顧客窓口などのすべてを同時に復旧できるとは限りません。停止時に何を先に守るかを経営層と事業部門が決め、代替手段と復旧条件を文書化する必要があります。情報漏えい調査と業務再開を急ぐ判断が衝突する場面を、事前に想定しておくことも欠かせません。
| 有事の判断 | 経営層・情シス・事業部門が事前に決める事項 |
|---|---|
| 停止・隔離 | 全面停止と一部隔離の判断基準、意思決定者、発動権限 |
| 代替業務 | 手作業・電話・別回線で継続する重要業務と責任者 |
| 情報共有 | メール・チャット・認証基盤を使えない場合の連絡方法 |
| 対外説明 | 顧客・住民・取引先へ伝える情報と、偽連絡への注意喚起 |
| 復旧 | クリーンな環境での再開条件、ログ保全、復旧の優先順位 |
全PC停止を想定した机上演習で、停止判断と業務継続の手順を検証
机上演習は、サイバー攻撃の想定シナリオをもとに、情報システム部門、CSIRT、経営層、事業部門、広報などが判断・連絡・代替運用を議論する訓練です。IPAも2025年4月、ランサムウェア感染を想定した演習教材と実施マニュアルを公開しています。
例えば「重要業務を扱う複数のPCで不審な動作を検知し、全社ネットワーク停止を検討する」という場面から始め、次の段階で通常のメール・チャットが利用できなくなった状況を追加します。参加者は、停止を誰が命じるか、取引先とどう連絡するか、手作業に切り替える業務は何か、いつ復旧を許可するかを検討します。
机上演習の目的・進め方と確認項目では、部門ごとの役割や演習設計の基本を整理しています。実際のシナリオ設計から実施・振り返りまでの支援範囲は、サイバー攻撃・情報漏えいを想定したセキュリティ机上演習で確認できます。
端末を停止する技術的な手順だけでなく、停止を判断した後の組織がどこまで動けるかを検証し、その結果をBCP(事業継続計画)とインシデント対応計画に反映することが、レジリエンスを高める具体的な取り組みです。
出典
- 大規模サイバー攻撃受けたら全PCを即強制停止 相模原市が緊急方針 — 朝日新聞(2026年10月21日)
- 相模原市サイバー攻撃の緊急対策会議 顔認証導入の予防措置も — テレビ神奈川(2026年10月21日)
- 市長の1日(令和8年7月1日~)/10月21日の市サイバー攻撃に係る緊急対策会議 — 相模原市
- 相模原市公式ホームページ(2026年10月21日付ふるさとチョイス等停止のお知らせ掲載)— 相模原市
- セキュリティインシデント対応机上演習教材 — IPA
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

