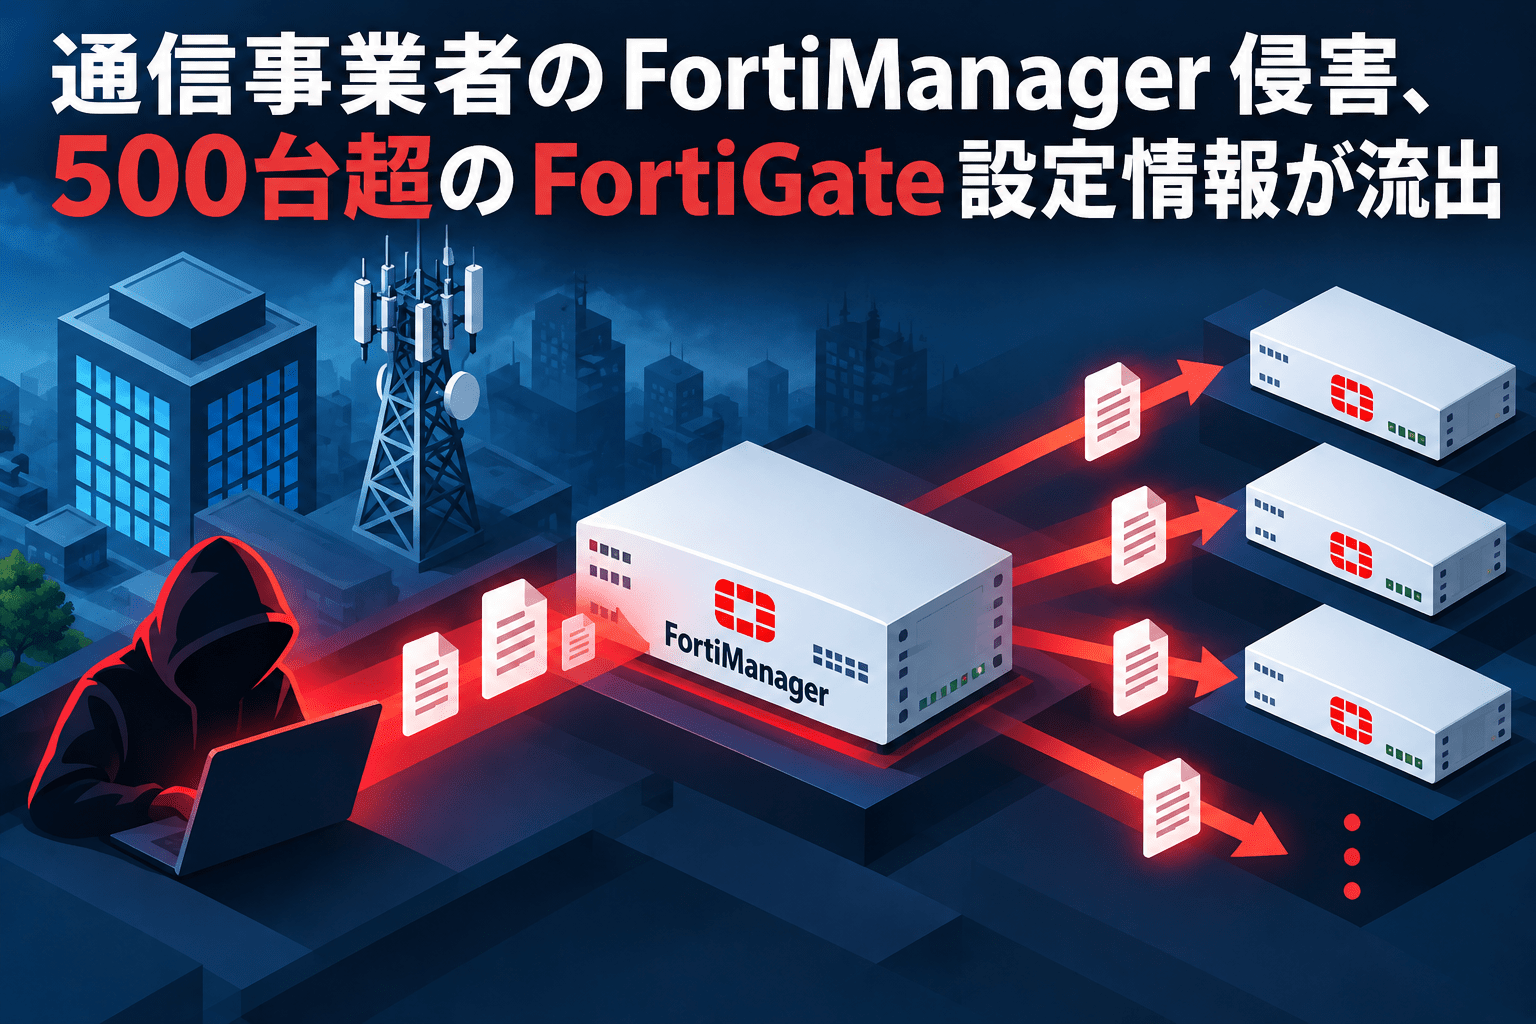
Palo Alto Networksの脅威研究チームUnit 42は、通信事業者のネットワーク管理基盤が侵害され、管理対象のFortiGateファイアウォール500台超に関する設定情報や暗号鍵などが持ち出された事案の分析結果を公表しました。攻撃者はFortiManagerの脆弱性から侵入し、その後FortiOSの別の脆弱性を悪用して、機器のメモリ内で動作する新型マルウェア「PEERSTITCH」を配置していました。
事案が発生したのは2024年9月です。今回の新たな論点は、2026年10月に公表されたUnit 42の詳細調査によって、窃取した管理情報を利用する侵害の進展と、従来型の監視をすり抜けるPEERSTITCHの仕組みが明らかになった点にあります。
FortiGate侵害調査のサマリー
- 調査対象は、2024年9月に発生した通信・マネージドサービス事業者への侵入です。
- Unit 42は攻撃活動を「CL-STA-0954」と追跡し、Mandiantが報告した「UNC5820」と対応する活動としています。
- 最初の侵入にはFortiManagerの認証不要のコード実行脆弱性「CVE-2024-47575(FortiJump)」が悪用されました。
- 侵害された管理サーバーから、500台超のFortiGateに関する稼働設定、ネットワーク情報、認証情報、暗号関連情報を含むアーカイブが窃取されました。
- 攻撃者は窃取した認証情報を使ってVPNで再侵入し、一部の管理対象機器へ不正な設定・通信監視の操作を実施しました。
- 続いてFortiOSのパストラバーサル脆弱性「CVE-2025-61624」を悪用し、OSのroot権限を取得して「PEERSTITCH」を展開しました。
- PEERSTITCHはファイルとして常駐せず、正規プロセスのメモリと通信を利用して検知を回避する仕組みです。
- CISAは2026年10月16日、CVE-2025-61624を悪用確認済み脆弱性リスト「KEV」に追加しました。
- Unit 42は被害事業者自身の環境を調査しましたが、顧客側ネットワークは調査対象外であり、500台すべてへの侵入が確認されたわけではありません。
| 項目 | 内容 |
|---|---|
| 調査機関 | Palo Alto Networks Unit 42 |
| 侵害発生 | 2024年9月 |
| 被害組織 | 通信・マネージドサービス事業者(名称非公表) |
| 攻撃活動 | CL-STA-0954/UNC5820 |
| 初期侵入 | CVE-2024-47575(FortiManager、CVSS v3.1:9.8) |
| 追加悪用 | CVE-2025-61624(FortiOS等のパストラバーサル) |
| 確認された影響 | 管理対象500台超のFortiGateの設定・認証関連情報を含むアーカイブの流出、複数機器への不正操作 |
| 新たに分析されたマルウェア | PEERSTITCH(ARM64、メモリ内で動作) |
| CISAの対応 | CVE-2025-61624を2026年10月16日にKEV登録。米連邦機関向け期限は同月19日 |
FortiManagerの脆弱性から500台超の管理情報を窃取
Unit 42によると、攻撃者はCVE-2024-47575を悪用し、通信事業者が利用していた中央管理サーバーFortiManagerへ侵入しました。攻撃では、未承認の仮想FortiGateを正規の機器として登録する操作が確認されています。
その後、攻撃者は管理サーバー上で設定アーカイブを生成して外部へ持ち出しました。アーカイブには、管理対象FortiGateの設定ファイル、管理データベース、シリアル番号と公開IPアドレスの一覧、ネットワーク構成図、管理者・VPN関連の認証情報、証明書や秘密鍵などの暗号関連情報が含まれていました。
重要なのは、FortiManagerの1台の侵害によって、被害事業者だけでなく顧客組織の機器を含む500台超の管理情報が露出したことです。一方、Unit 42が調査したのは事業者の環境であり、顧客ネットワークへの侵入や500台すべての機器の乗っ取りを裏付けるものではありません。
セキュリティ対策Labは2024年、FortiManagerのCVE-2024-47575とUNC5820によるゼロデイ悪用を報じています。今回のUnit 42の調査は、その後の侵害活動やマルウェアの仕組みを掘り下げた続報に当たります。
窃取した認証情報でVPNへ再侵入、通信の傍受や機器の不正操作も
調査では、管理サーバーから流出した設定ファイルに含まれる一部の認証情報が復元可能であることが確認されました。攻撃者は正規の資格情報を用いてFortiGateのSSL-VPNセッションを確立し、内部のネットワーク管理区画へアクセスしました。
侵入後には、複数のFortiGateへ通信キャプチャ設定が配布され、暗号化されていない通信や認証・ネットワーク関連サービスを監視する活動が確認されました。また、一部の機器ではFortiManagerとの管理通信(FGFM)を模倣したとみられる不審な操作も観測されています。
Unit 42は、管理基盤になりすます経路として、別の認証関連脆弱性「CVE-2024-26009」の悪用、または持ち出した信頼情報の再利用を挙げています。ただし、どちらが実際に使われたかは特定していません。通信切断に「CVE-2024-26008」が悪用された可能性にも言及していますが、こちらも確定的な結論ではありません。
CVE-2025-61624を悪用し、FortiGateのOSへroot権限で侵入
今回の報告で、PEERSTITCHを配置する足掛かりとされたのがCVE-2025-61624です。この脆弱性はFortiOS、FortiPAM、FortiProxy、FortiSwitchManagerに影響するパストラバーサルで、管理権限を持つ認証済みユーザーが特定のCLI機能を悪用すると、通常許されていないファイル操作が可能になる問題です。
CVE-2024-47575が中央管理サーバーへの初期侵入に使われたのに対し、CVE-2025-61624はFortiGate側の制限された管理機能を突破し、基盤OSのroot権限に到達する段階で悪用されました。脆弱性単体の認証条件と、実際の一連の侵害経路は区別する必要があります。
FortinetはCVE-2025-61624について2026年4月にセキュリティ情報を公開済みです。CISAは同年10月16日、実際の攻撃での悪用を根拠にKEVへ追加しました。米連邦機関に示された同月19日の是正期限は、日本国内の民間企業に一律適用される法定期限ではありませんが、優先的な更新と侵害調査を判断する材料になります。
影響を受ける系列や修正版は製品・ブランチによって異なります。運用担当者はFortinet公式PSIRT「FG-IR-26-122」を参照し、各製品のアップグレード先を確認してください。
新型「PEERSTITCH」はログ処理とVPNの正規プロセスに潜伏
PEERSTITCHは、FortiGateのARM64環境を標的とするマルウェアです。Unit 42の解析では、システム・通信ログを扱う「miglogd」と、IKE/IPsec VPNを扱う「iked」という2つの正規プロセスのメモリに不正な処理を組み込み、両者の間に秘匿された情報の受け渡し経路を作っていました。
従来型のバックドアと異なり、マルウェア自身が外部への接続を開始したり、新たな待ち受けポートを開いたりする必要がありません。既存の正規通信に紛れて動作するうえ、マルウェア本体をディスク上へ残さないため、単純なファイル検索や通信先監視だけでは検出しにくい構造です。
また、今回の調査ではPEERSTITCHとは別に、機器に備わるApacheの証明書管理機能を悪用した遠隔操作経路も確認されています。攻撃者はログ出力の停止、クラッシュログの削除、不正設定の取り消しといった証拠隠滅も実行していました。Unit 42は不審な管理通信の一時的な切断も観測していますが、その実行方法の一部は推定にとどまります。
侵害調査で確認したい痕跡と対応
FortiManagerや多数のFortiGateを集中管理する組織は、ソフトウェアの更新だけでなく、過去に持ち出された認証情報と管理上の信頼関係が残存していないかを点検する必要があります。
- FortiManagerとFortiGateのバージョン確認: CVE-2024-47575とCVE-2025-61624の影響を製品別に照合し、Fortinetが指定する修正済みリリースへ更新します。
- 不正な管理対象の登録確認: FortiManagerの機器登録履歴に、身に覚えのない「localhost」やシリアル番号「FMG-VMTM23017412」などの痕跡がないか確認します。これらは既知の指標ですが、単独の一致だけで侵害を断定しません。
- 資格情報・暗号鍵の交換: 管理者パスワード、VPN認証情報、機器間の信頼に使われる証明書・鍵、事前共有鍵などを影響範囲に応じて更新します。設定ファイルの流出後は、ソフトウェア更新だけでは無効化されません。
- 管理通信と設定変更の調査: FortiManagerとFortiGate間の通信、未知の管理アカウント、パケットキャプチャ設定、auto-scriptの履歴、不審なVPNセッションを突き合わせます。
- メモリ上の兆候を確認: Unit 42は「miglogd」「iked」のメモリ内に存在する異常な実行可能領域、両プロセスの不自然なメモリアクセス、異常終了履歴などを検知機会として挙げています。通常のログだけで否定できない場合は、機器ベンダーやフォレンジック担当者と調査方法を検討します。
- 顧客側の影響を切り分け: マネージドサービス提供者は、流出アーカイブに含まれた顧客機器と情報種別を特定し、各顧客の通信・認証情報、侵害の有無を分けて評価します。
Unit 42はPEERSTITCHのハッシュ値などの侵害指標と検知資料も公開しています。インシデント対応では、証拠保全を行ったうえで照合し、必要に応じてFortinetへ調査を依頼してください。
出典
- Unit 42 Uncovers PEERSTITCH, a Stealthy FortiGate Implant – Palo Alto Networks Unit 42
- FortiManager: Missing authentication in fgfmsd(FG-IR-24-423、CVE-2024-47575) – Fortinet PSIRT
- CVE-2025-61624(FG-IR-26-122) – Fortinet PSIRT
- Known Exploited Vulnerabilities Catalog – CISA(CVE-2025-61624)
- CVE-2025-61624 – NIST National Vulnerability Database
関連記事
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)
Ivantiの複数製品で危険度の高い脆弱性が発生(CVE-2023-46805、CVE-2024-21887)
 Ivantiの脆弱性を通じてMITRE(マイター)へゼロデイ攻撃が発生

