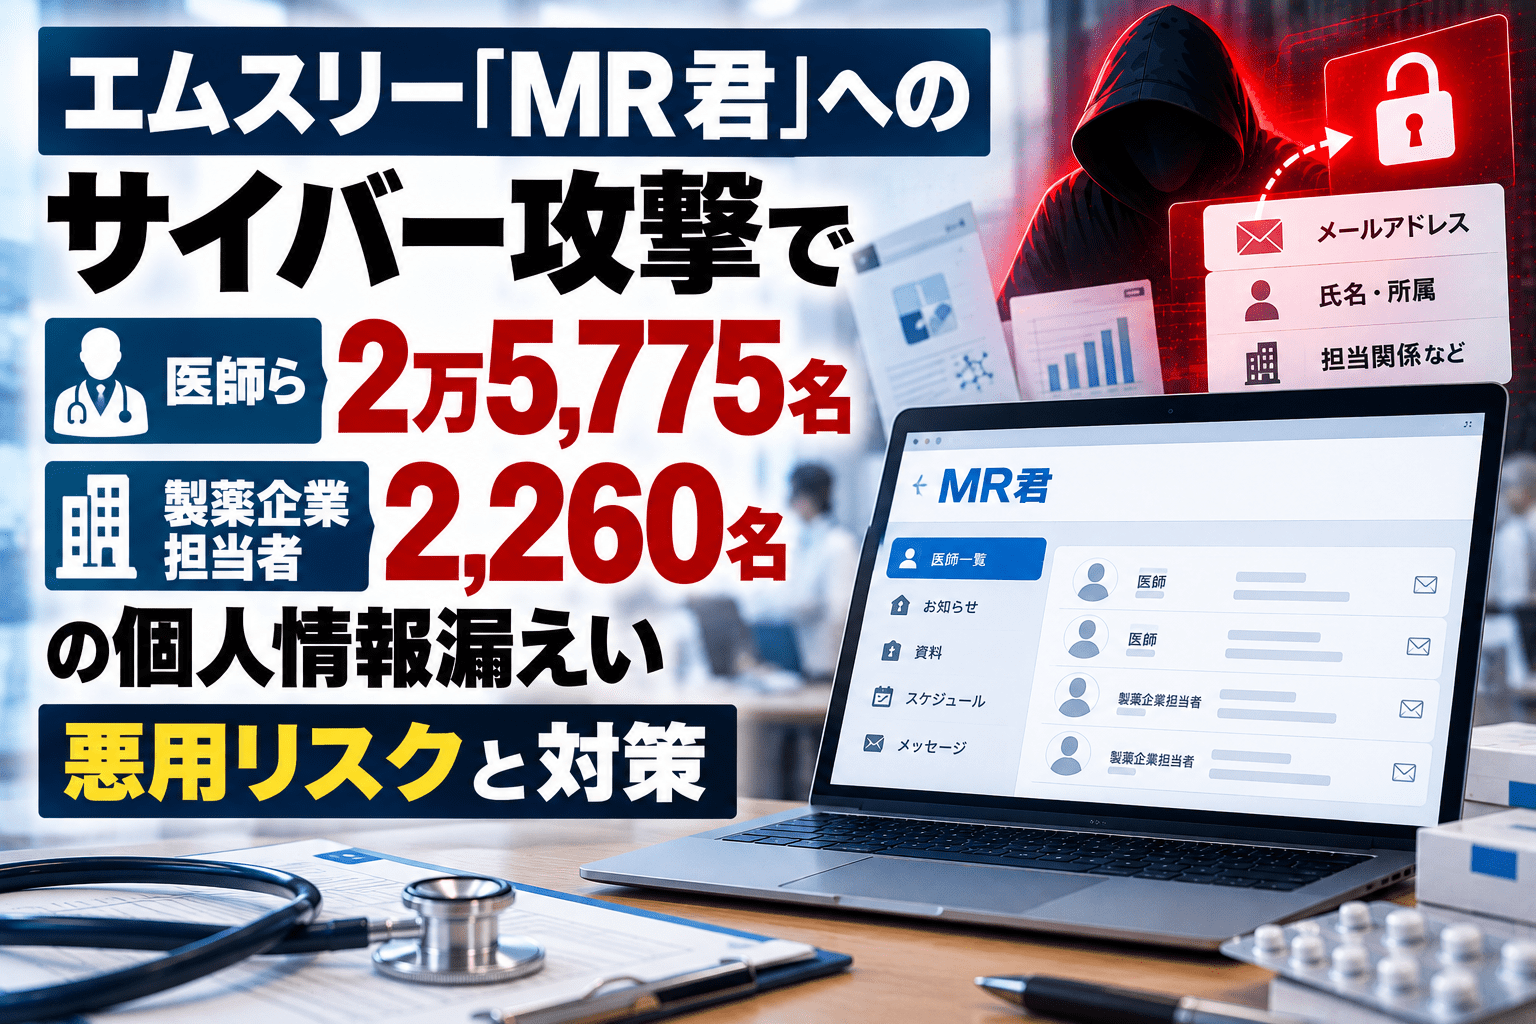
エムスリーは2026年10月23日、製薬企業向けサービス「MR君」への不正アクセスに関する第2報を公表し、m3.com会員等2万5,775名と、製薬企業の担当者2,260名について、個人情報の漏えいを確認したと明らかにしました。10月15日の初報で示した「医師会員の1割未満」「製薬企業担当者数百名規模」から、調査が進み対象人数と情報項目が具体化しました。
漏えい情報には氏名、勤務先のほか、一部のサービス利用に関する情報や、製薬企業が登録した医師との担当関係等も含まれます。職務上の関係性を把握できる情報が外部に渡った場合、エムスリーや製薬企業の担当者を装う連絡がより自然に見えるおそれがあります。以下では、公式発表で確認された事実と、医師・医療機関・製薬企業が備えるべき二次被害を区別して整理します。
エムスリー「MR君」不正アクセス第2報のサマリー
- 2026年10月14日、エムスリーは「MR君」のシステムへの第三者による不正アクセスを確認し、情報漏えいも確認しました。
- 10月23日の第2報では、m3.com会員等2万5,775名、製薬企業担当者2,260名の情報漏えいを確認したと公表しました。
- メールアドレスを含む情報の漏えいが確認されたのは、m3.com会員等6名、製薬企業担当者264名です。
- 医師等では、一部のサービス利用情報と、製薬企業がサービスに登録していた担当関係等の情報も対象です。
- 「m3.com会員等」には、m3.comの会員以外に、製薬企業から預かった医師の情報も一部含まれます。
- ログインパスワード、保有するm3ポイントは漏えい対象外です。エムスリーはクレジットカード番号等を保有していないとしています。
- 会社は判明した経路を10月14日中に遮断。10月23日時点で新たな不正取得、不特定多数への公開、不正利用は確認されていません。
- 対象となる会員には10月22日以降、登録メールアドレス宛てに順次連絡しています。ただしメールが届かない場合もあります。
| 対象区分 | 漏えいが確認された人数 | うちメールアドレスを含む人数 | 主な漏えい情報 |
|---|---|---|---|
| m3.com会員等 | 25,775名 | 6名 | 氏名、勤務先、一部サービスの利用情報、製薬企業が登録した医師との担当関係等 |
| 製薬企業担当者 | 2,260名 | 264名 | 氏名、勤務先、一部のメールアドレス等 |
※人数はエムスリーの公式第2報が示した対象区分別の数値です。氏名や勤務先等のいずれかの漏えいを確認した人数であり、表に掲げたすべての情報項目が各人について漏えいしたという意味ではありません。両区分の単純合計を重複除外後のユニーク人数と断定しません。
10月15日の初報から何が変わったのか
エムスリーは10月14日に不正アクセスを把握し、同日中に判明した侵入経路を遮断しました。翌15日の初報では、漏えい対象について医師会員全体の1割未満、製薬企業担当者数百名規模との概数を示していました。初報の内容はエムスリー「MR君」への不正アクセスと医師・製薬企業担当者の情報漏えいで報じています。
10月23日の第2報では、個人情報の漏えいが確認された人数のほか、会員のサービス利用情報や製薬企業が管理する医師との担当関係についても影響範囲を明示しました。今回の人数の具体化は10月14日に把握した侵害の調査結果であり、新たに2件の侵入が発生したという発表ではありません。
エムスリーは現時点で把握している不正取得経路の封じ込めを完了し、新たな情報の不正取得は確認していないとしています。不正アクセスを可能にした技術的な原因については引き続き調査中です。
どの情報が漏れたのか――「担当関係」と「利用情報」が問題になる理由
医師等については氏名・勤務先に加え、エムスリーの一部サービスの利用に関する情報、製薬企業が同サービスへ登録した情報が漏えい対象に含まれます。公式発表は、その例として「担当関係等」を挙げています。
医師の氏名や所属先だけなら外部公開情報から確認できる場合がありますが、製薬企業側が把握していた担当関係と組み合わせると、特定の医師と企業の接点を示す情報として利用され得ます。相手を知っているように見せかけた連絡や、業務上のやり取りを装う攻撃の材料になる点が危険です。
ただし、公式第2報が「利用情報」「担当関係等」と表現していることを超えて、特定の医薬品の処方履歴、患者の診療記録、電子カルテ、医師とMRのメッセージ本文が漏えいしたと認定することはできません。また、ログインパスワードやm3ポイントの漏えいは確認対象に含まれていません。
メールアドレスを含む人数は医師等6名、製薬企業担当者264名と限定的です。しかし、メールアドレスを含まない人でも、氏名と勤務先から所属組織の公開窓口や電話番号を調べられる可能性はあります。「メールアドレスが含まれないので悪用リスクはない」とは言い切れません。
想定される4つの悪用例と危険性
以下は、確認された情報の性質から想定する二次被害のシナリオです。今回の事件でこれらの攻撃が実際に確認されたという意味ではありません。エムスリーも10月23日時点で不正利用の事実は確認していないと公表しています。
| 想定される悪用例 | 想定される接触先・口実 | 起こり得る被害 | 確認したい対策 |
|---|---|---|---|
| エムスリーを装う本人確認・再認証の案内 | 医師や製薬企業担当者に「MR君のセキュリティ確認」「情報漏えいに伴うログイン再設定」を要求 | 偽サイトでのID・パスワード、認証コードの窃取 | メールのURLを使わず公式サイトから確認。認証コードは第三者に渡さない |
| 医師とMRの担当関係を悪用した連絡 | 実際の担当企業名や担当者名を挙げて、資料確認・講演会案内・面談調整を装う | 不正な添付ファイルの実行、業務端末への侵入、追加情報の詐取 | 従来の電話番号や社内承認経路など、受信した連絡とは別の方法で照合 |
| 製薬企業の担当者になりすました業務連絡 | 社内の他部署、医療機関、取引先に対し、業務資料の閲覧や外部サイトでの手続きを依頼 | 関係者の連絡先・社内資料の追加流出、偽の文書共有サイトへの誘導 | 共有リンクやファイルの送信元を検証し、不審な案件はセキュリティ窓口へ報告 |
| 取引先を装った請求・連絡先変更 | 既知の企業名や担当者名を使って支払先の変更、精算、契約情報の更新を依頼 | 誤送金、取引先情報の改ざん、内部情報の追加開示 | 変更処理は独立した確認と二重承認を必須にする |
氏名や勤務先、職務上の関係性を用いて信頼を装う攻撃は、標的型メールやビジネスメール詐欺で利用される一般的な手口です。IPAも、公開情報や漏えい情報を使った組織・担当者へのなりすましと、別経路での本人確認を注意点として挙げています。
医師・m3.com会員が確認したいこと
まず、登録メールアドレスにエムスリーからの個別連絡が来ていないか確認してください。エムスリーは10月22日以降に対象者へ順次通知しています。一方、登録先を変更したなどの理由でメールを届けられない会員には、10月23日の公表をもって個別連絡に代えると説明しています。通知メールが来ていないことだけで、対象外と断定しないでください。
エムスリーによると、個別連絡でパスワード、クレジットカード情報、銀行口座情報の入力・提供を求めることはありません。こうした情報の入力を促す「漏えい確認」「セキュリティ調査」などの連絡が届いても、そのメール内のリンクから操作せず、普段利用している公式サイトから案内を確認します。
製薬企業の担当者や講演会・医薬品情報提供の関係者を名乗る連絡であっても、不自然な添付資料、初めて見る共有リンク、認証コードの要求があれば別経路で確認します。医療機関の業務用端末で不審なファイルを開いた場合は、自己判断で削除だけを行わず、情報システム担当者に連絡し、端末やアカウントの調査を依頼してください。
今回、m3.comのログインパスワードが漏えいしたという発表はありません。したがって今回の漏えいだけを理由に全員が直ちにパスワードを変更しなければならないという状況ではありません。ただし、偽サイトにパスワードを入力した、普段と異なるログイン通知があった、同じパスワードを他サービスでも使っているといった場合には、該当する認証情報の変更と不正利用状況の確認が必要です。
m3.com会員向けの問い合わせ先として、第2報はエムスリーのカスタマーサポート([email protected])を案内しています。問い合わせ先自体も、公式公表のPDFなどから照合してください。
製薬企業の担当者・所属企業が行う対策
今回漏えいが確認された製薬企業担当者は2,260名で、うち264名はメールアドレスを含みます。製薬企業は対象社員に注意喚起するだけでなく、担当医師・医療機関との正規の連絡方法を再確認する必要があります。
| 確認項目 | 具体的な実施内容 | 対象部署 |
|---|---|---|
| 対象者の把握 | エムスリーからの通知を受領した担当者・取引先の窓口を確認し、社内の相談先を一本化する | MR部門、情報システム、法務・個人情報管理 |
| なりすまし連絡の検証 | 医師・医療機関に対する新しい連絡先、資料閲覧方法、アカウント再登録依頼は既存のチャネルで再確認する | MR部門、営業企画 |
| メール・認証の防御 | フィッシング検知、送信ドメイン認証(SPF・DKIM・DMARC)、多要素認証、条件付きアクセスを点検する | 情報システム、SOC |
| 異常兆候の確認 | 共有アカウントや業務用メールの不審ログイン、認証手段の追加、メール転送ルール、不審なファイル共有を調べる | 情報システム、CSIRT |
| 職員への周知 | 実際の相手先企業・担当者名を含む不審メールが来ても信用しない旨を周知し、社内報告先を明示する | セキュリティ担当、研修担当 |
| 変更依頼の承認 | 請求先・口座・契約・連絡先変更などは、メール以外の経路で確認し二重承認する | 経理、購買、法務 |
特に、漏えいした担当関係が正しいと見えるほど、医師側は「普段の製薬企業担当者からの連絡」と誤認する可能性があります。製薬企業側は、特定の医療機関に対する不正なメール・電話の報告を取りまとめ、該当する連絡元を迅速に確認できる体制を整えてください。
メールを使った攻撃への備えは、全社員向けの一般的な注意喚起と、実際の担当者名や取引先情報を含む標的型メールを想定した演習で役割が異なります。訓練導入時の選定軸は標的型攻撃メール訓練サービスの比較・選び方で確認できます。
病院・クリニックの情報システム部門が備えること
医療機関では、医師本人だけでなく、医局秘書、薬剤部、事務局、研究支援担当などが製薬企業関連の連絡を受け付けている場合があります。対象医師の氏名と勤務先、担当企業との関係が攻撃者に知られたと想定し、以下の運用を点検します。
- MR、エムスリー、製薬企業の代理人を名乗る連絡から、病院の認証情報や患者情報を取得する手続きに進まない。
- 医薬品情報、安全性情報、説明会・講演会などの案内でも、予定外の添付ファイルや外部ログインを要求された場合は送り手を別経路で確認する。
- 医師個人のm3.comアカウントと、病院のMicrosoft 365、電子カルテ、院内認証基盤などの業務アカウントを同一の認証情報で使い回さない。
- 不審メールが複数部署に届いた場合に備え、メール現物、送信元、受信時刻、リンク先などの情報を院内窓口へ集約する。
- 不審な認証画面に情報を入力した場合は、当該アカウントの保護、セッション失効、アクセスログ確認を速やかに実施する。
今回の公式公表で患者情報や院内システムの侵害が確認されたわけではありません。上記は、公開された職務上の関係情報が将来的に悪用された場合への予防策です。
エムスリーが10月22日から対象者へ連絡、偽の個別案内に注意
エムスリーは監督官庁への報告など必要な対応を実施したほか、対象会員への個別連絡を10月22日から順次開始したとしています。対象となる取引先の製薬企業にはエムスリー担当者から順次連絡する方針です。
本件に関連して同社を装う不審なメール、SMS、電話への警戒を呼びかけています。会社が通知した時期を狙い、偽の個別連絡を送り付ける行為は一般的な二次被害のシナリオとして想定されますが、実際に今回の漏えい情報を使った攻撃が発生したとの公表はありません。
なお、エムスリーは10月21日に、外部クラウドサービス「Studio」への不正アクセスに関連し、「M3PSP」と「1人1円ファンド」の問い合わせフォーム情報にも漏えいの可能性があると別途発表しています。こちらは外部サービスを起点とした別の事案であり、「MR君」の漏えい人数へ加算するものではありません。
出典
- 不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報、2026年10月23日)―エムスリー
- 不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(初報、2026年10月15日)―エムスリー
- 「M3PSP」「1人1円ファンド」の個人情報漏えいの可能性に関するお知らせ(2026年10月21日)―エムスリー
- 企業組織を狙うメールを悪用した攻撃の手口とその対策(2026年8月3日)―IPA
- ビジネスメール詐欺FAQ―IPA
関連記事
 国内Web・アプリの情報漏えい公表119件、約7割が7月以降―ラック分析でサーバー侵害の出動比率52%に
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

