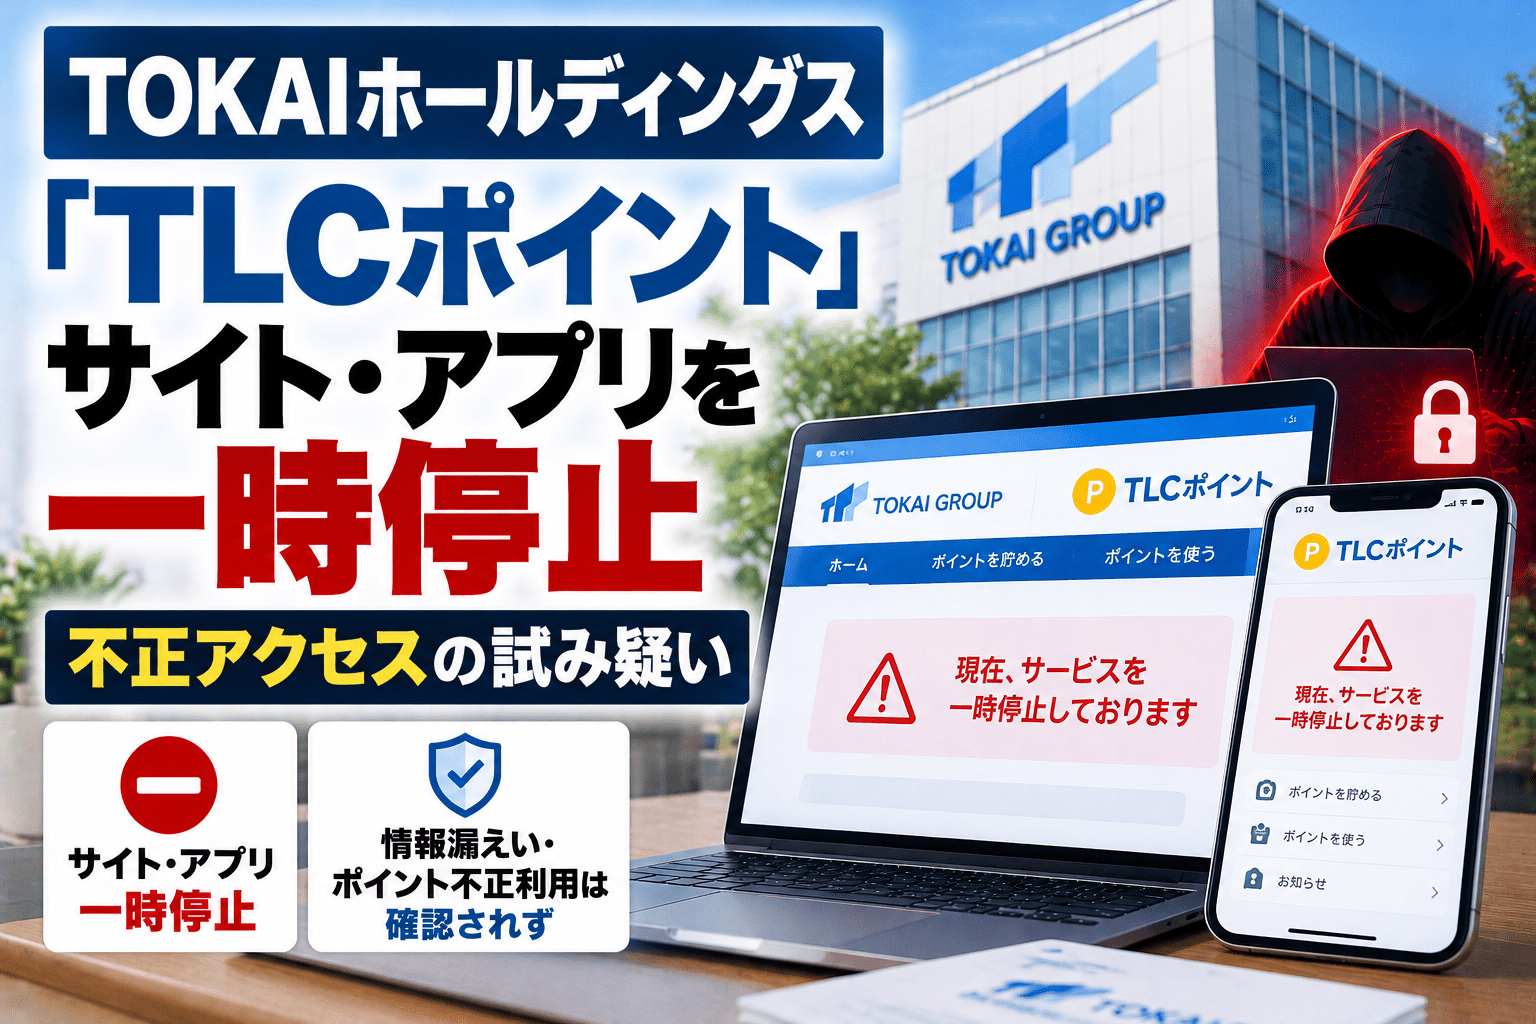
TOKAIホールディングスは2026年10月23日、TLC会員サービスの一部システムに第三者による不正アクセスの試みがあった疑いを受け、TLCポイントサイト、TLCポイントアプリ、TLCマイページを一時停止していると発表しました。停止は10月19日22時から続いており、再開時期は未定です。
同社は、不正アクセスが実際にあったかどうかを調査するとともに、関連システムの安全性を確認しています。10月23日の発表時点で、顧客情報の漏えいやTLCポイントの不正利用は確認されていません。
TOKAIグループ「TLC会員サービス」停止のサマリー
- 2026年10月23日、TOKAIホールディングスがTLC会員サービスの一時停止を公表しました。
- 10月19日22時から、TLCポイントサイト、TLCポイントアプリ、TLCマイページの3サービスを停止しています。
- 停止の理由は、一部システムに対する第三者の不正アクセスの試みが疑われたためです。
- 不正アクセスの有無そのものは調査中で、第三者の侵入やデータ取得が確定したとの発表ではありません。
- 10月23日時点で、顧客情報の漏えいやTLCポイントの不正利用は確認されていません。
- 関連システムの安全性を確認しており、サービス再開時期は未定です。
- 10月22日には同社グループがPHPの脆弱性に伴う別のウェブサイト停止も公表していますが、今回のTLC会員サービス停止との原因上の関連は発表されていません。
| 項目 | 2026年10月23日の公式発表 |
|---|---|
| 発表企業 | 株式会社TOKAIホールディングス |
| 公表日 | 2026年10月23日 |
| 停止開始 | 2026年10月19日22時 |
| 対象 | TLCポイントサイト、TLCポイントアプリ、TLCマイページ |
| 対応の理由 | 一部システムへの第三者による不正アクセスの試みが疑われたため |
| 不正アクセスの確認状況 | 発生の有無を調査中 |
| 個人情報への影響 | 顧客情報の漏えいは確認されていない |
| ポイントへの影響 | 不正利用は確認されていない |
| 再開予定 | 未定。安全確認と調査を継続 |
10月19日22時から3サービスを停止、再開時期は未定
TOKAIホールディングスの公表によると、安全措置として停止しているのは、TLCポイントサイト、TLCポイントアプリ、TLCマイページです。単一の画面に限った障害ではなく、会員向けのポイント利用・確認とマイページへのアクセスに関係する複数のサービスが停止対象となっています。
TLCポイントは、TOKAIグループのサービス利用などで貯められるポイントで、公式案内では電子マネーや他社ポイント、商品、対象サービスの支払いなどへの交換・利用が紹介されています。ポイントサイトやアプリは、ポイントの利用可能残高や交換に関する機能も備えています。
ただし、今回の公式発表は停止対象のサービス名を挙げているものの、ポイントの新規付与、ポイント残高の保持、交換申請済みの処理、サービス利用料金の決済への影響を項目別に説明していません。サービスが利用できないことと、ポイントが失われたり第三者に利用されたりしたことは異なります。
不正アクセスの「試み」を疑い、漏えいとポイント不正利用は確認されず
同社は10月23日時点で、TLC会員サービスの一部システムに不正アクセスを試みた形跡が疑われたことを停止理由に挙げています。一方、不正アクセスが実際に成立したかどうかについては、なお調査を進めている段階です。
顧客情報の漏えいやポイント不正利用の確認はないと明示しています。したがって、「TLC会員の個人情報が流出した」「保有ポイントが盗まれた」とする表現は、現時点の公表内容とは一致しません。被害対象人数や攻撃経路、攻撃に用いられた脆弱性なども公表されていません。
10月22日のPHP脆弱性対応によるサイト停止とは別に公表
TOKAIホールディングスは前日の10月22日にも、「グループ会社一部ウェブサイトの一時停止に関するお知らせ」を公表しています。こちらはウェブサイト構築プログラム「PHP」の脆弱性が公表されたことに伴い、グループ各社の一部ウェブサイトで安全確認と緊急メンテナンスを進めるという内容です。該当サイトではウェブページの閲覧や問い合わせフォーム等が利用できない場合があるとしています。
一方、TLC会員サービスの停止開始は10月19日22時で、10月23日付のお知らせは「不正アクセスの試みが疑われたため」と説明しています。両発表には対象サービスと停止理由の記載に違いがあり、TLCの事象がPHPの脆弱性悪用によるもの、あるいは同一の侵害であると判断できる資料はありません。
PHPの緊急更新については、PHPの重大な脆弱性への対応動向でも整理しています。これは同社のTLC会員サービスで当該脆弱性が悪用されたと示すものではありません。
TLC会員が確認したいこと
サービスの復旧時期やポイント残高への影響については、TOKAIホールディングスの公式告知を確認してください。ポイント残高が確認できない状態だけをもって、ポイントの消失や不正交換が起きたとは判断できません。
一般的な注意点として、障害やセキュリティ調査を装い、偽のログイン画面へ誘導するメールやSMSが届く可能性もあります。現時点で、今回の事案に便乗した詐欺が実際に発生したとの公表はありませんが、再開案内、ポイント保護、残高確認などを理由にID・パスワードやワンタイムパスワードの入力を求める連絡は、メッセージ内のリンクではなく公式サイトで真偽を確認してください。
企業のサービス担当者にとっては、ポイントなどの金銭的価値を持つ会員基盤で不審なアクセスを検知した場合、情報持ち出しの調査とは別に、不審なポイント交換履歴、認証試行、サービス停止中の付与・失効処理を確認することが対応項目になります。これらは今回のTOKAIグループで異常が確認されたとするものではなく、同種サービスにおける一般的な点検観点です。
出典
- TLC会員サービス 一時停止のお知らせ(2026年10月23日)― TOKAIホールディングス
- 【重要】グループ会社一部ウェブサイトの一時停止に関するお知らせ(2026年10月22日)― TOKAIホールディングス
- TLCポイントの使い方・交換先 ― TLCポイントサイト
- TLCポイントサイトとTLCマイページの連携 ― TOKAIグループ
関連記事
 日本私立学校振興・共済事業団、健康情報ポータル「Pep Up」で不正アクセスを検知
 米財務省、北朝鮮 ハッカーによる不正な収益獲得スキームに制裁を発動
 フジプラス、宛名データ不備でDM誤送付、氏名が第三者に閲覧される可能性
 Plex、Media ServerとDesktopの脆弱性を修正 1.43.2以前は早急に更新、CVEと詳細は後日公開へ
 ニュージーランド「Cyber Threat Report 2026」、AIでサイバー攻撃が高速化 2027年初頭に高度能力が悪用者へ
 Cisco「Snort 3」に13件の脆弱性、CVE-2026-20043/CVE-2026-20236はCVSS 9.0 FTDやMeraki MXなどに修正版
 東京大学教授を懲戒処分、大学院サイトに中国からの閲覧を妨げる文字列を埋め込む 問題の構造と技術的背景
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?

