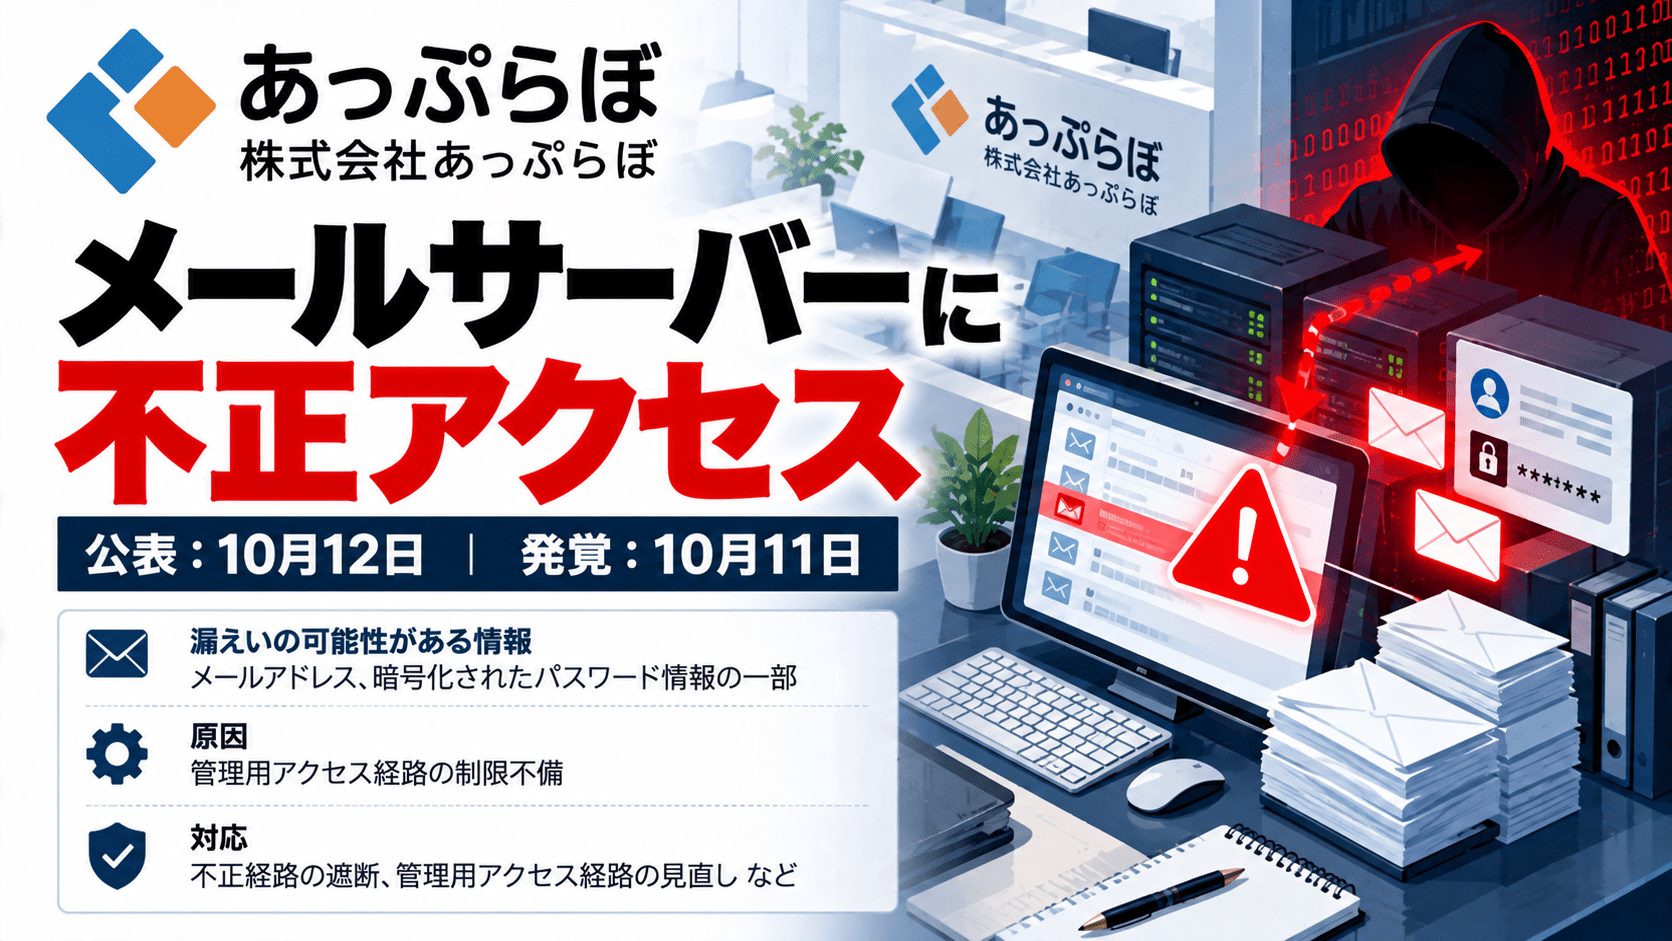
株式会社あっぷらぼは2026年10月12日、同社が運用するメールサーバーに外部から不正アクセスがあったと公表しました。10月11日、データベース管理用パスワードを第三者に突破され、不正にアクセスされたことを確認したとしています。
同社の調査では、メールアドレスと暗号化して保存していたパスワード情報の一部が参照された可能性があります。管理用接続経路の制限が不十分だったことを原因に挙げ、接続経路の遮断などの対策を実施するとともに、メールサービスの利用者にパスワード変更を求めています。
あっぷらぼのメールサーバー不正アクセスのサマリー
- 公表日:2026年10月12日
- 確認日:2026年10月11日
- 対象:あっぷらぼが運用するメールサーバー
- 発生した事象:データベース管理用パスワードを突破され、不正アクセスを受けた
- 原因:管理用の接続経路を適切に限定していなかった設定上の不備
- 閲覧された可能性がある情報:メールアドレス、暗号化して保存していたパスワード情報の一部
- 影響人数・件数:公表なし
- 実施した対応:不正な接続経路の遮断、管理用パスワード変更、管理用接続元の制限など
- 利用者への要請:メールパスワードの変更と、利用端末側の設定更新
| 項目 | 公表内容 |
|---|---|
| 事業者 | 株式会社あっぷらぼ |
| 公表日 | 2026年10月12日 |
| 不正アクセス確認日 | 2026年10月11日 |
| 侵害対象 | 同社運用のメールサーバー、データベース管理用のアクセス |
| 原因 | 管理用接続経路のアクセス制限不備 |
| 情報への影響 | メールアドレスおよび暗号化済みパスワード情報の一部が参照された可能性 |
| 影響件数 | 未公表 |
| 現在の状況 | 公表時点で不正アクセスの継続は確認されていない |
データベースの管理用パスワードを突破、管理接続の制限不備を説明
あっぷらぼの発表によると、10月11日に同社のメールサーバーでデータベース管理用パスワードを突破されたことを確認しました。管理用の接続経路について、アクセス可能な範囲を十分に絞っていなかったと説明しています。
同社は今回の設定不備について利用者側に原因はないとしています。管理用パスワードがどのような手法で突破されたか、攻撃者がいつからアクセスしていたかについては、具体的な情報を示していません。
また、現時点の発表は情報の「参照された可能性」にとどまります。メール本文の流出や、保存されたパスワードの解読、第三者によるメールアカウントへのログインが確認されたと発表したものではありません。
メールアドレスと暗号化されたパスワード情報に閲覧の可能性
調査では、メールアドレスと、暗号化して保存しているパスワード情報の一部が第三者に参照された可能性があるとしています。対象となったアカウント数や、影響が及んだ利用者の範囲は公表されていません。
同社は、パスワード情報は暗号化された状態で保管しているため、そのまま利用されることはない一方、短いパスワードや推測しやすいパスワードは、時間をかけて解読されるおそれがあると説明しています。このため、メールサービスの利用者に一律でパスワードの変更を呼びかけました。
同社が使用する暗号化・ハッシュ化方式や、その強度を評価できる技術情報は発表されていません。暗号化されているという理由だけで、不正利用の可能性を排除できる状況ではありません。
管理用接続の社内ネットワーク限定や異常ログインの遮断を実施
あっぷらぼは、不正アクセスを受けて以下の対策を実施したと公表しています。
- 不正アクセスに利用された接続経路を遮断
- データベース管理用パスワードを推測困難な値に変更
- 管理用接続を同社および社内ネットワークからのみに制限
- 海外および匿名化ネットワーク経由のメール接続を遮断
- 通常と異なる場所からのログインを検知・遮断する仕組みを導入
10月12日の公表時点で、不正アクセスが継続している状況は確認されていないと説明しています。
利用者にメールパスワードの変更を要請
同社はメールサービス利用者に対し、メールパスワードの変更を求めています。特に8文字以下、英字のみ・数字のみ、氏名や会社名などを含むもの、他サービスと使い回しているものは早期の変更を促しています。
新しいパスワードの目安として、12文字以上とし、英大文字・英小文字・数字・記号を組み合わせ、他サービスと使い回さないことを案内しています。変更後には、パソコンのメールソフトやスマートフォンなど、利用中のすべての端末で保存済みパスワードを更新する必要があります。古い設定のまま認証を繰り返すと、接続が一時的に制限される場合があると注意しています。
具体的な変更手順と問い合わせ窓口は、同社の公式案内に掲載されています。利用者は検索結果や不審メール内のリンクではなく、同社の公式サイトで手順を確認することができます。
情報システム部門が確認したい管理用経路の制限
今回、あっぷらぼが原因として説明したのは、通常のメールアカウントのパスワード管理ではなく、データベース管理用の接続経路を十分に限定していなかったという運用設定です。
メール基盤を自社運用する組織や運用を委託している企業では、管理ポートへのアクセス元IP・ネットワークの制限、管理者アカウントの権限、認証方式、監査ログの保存・確認状況を点検する必要があります。運用委託先のメールサーバーに障害や侵害が発生した場合に、利用者へのパスワード再設定を誰が指示し、設定変更が完了したかをどのように把握するかも確認対象です。
不正アクセスの意味や一般的な攻撃手法は、セキュリティ対策Labの不正アクセスの解説記事で整理しています。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

