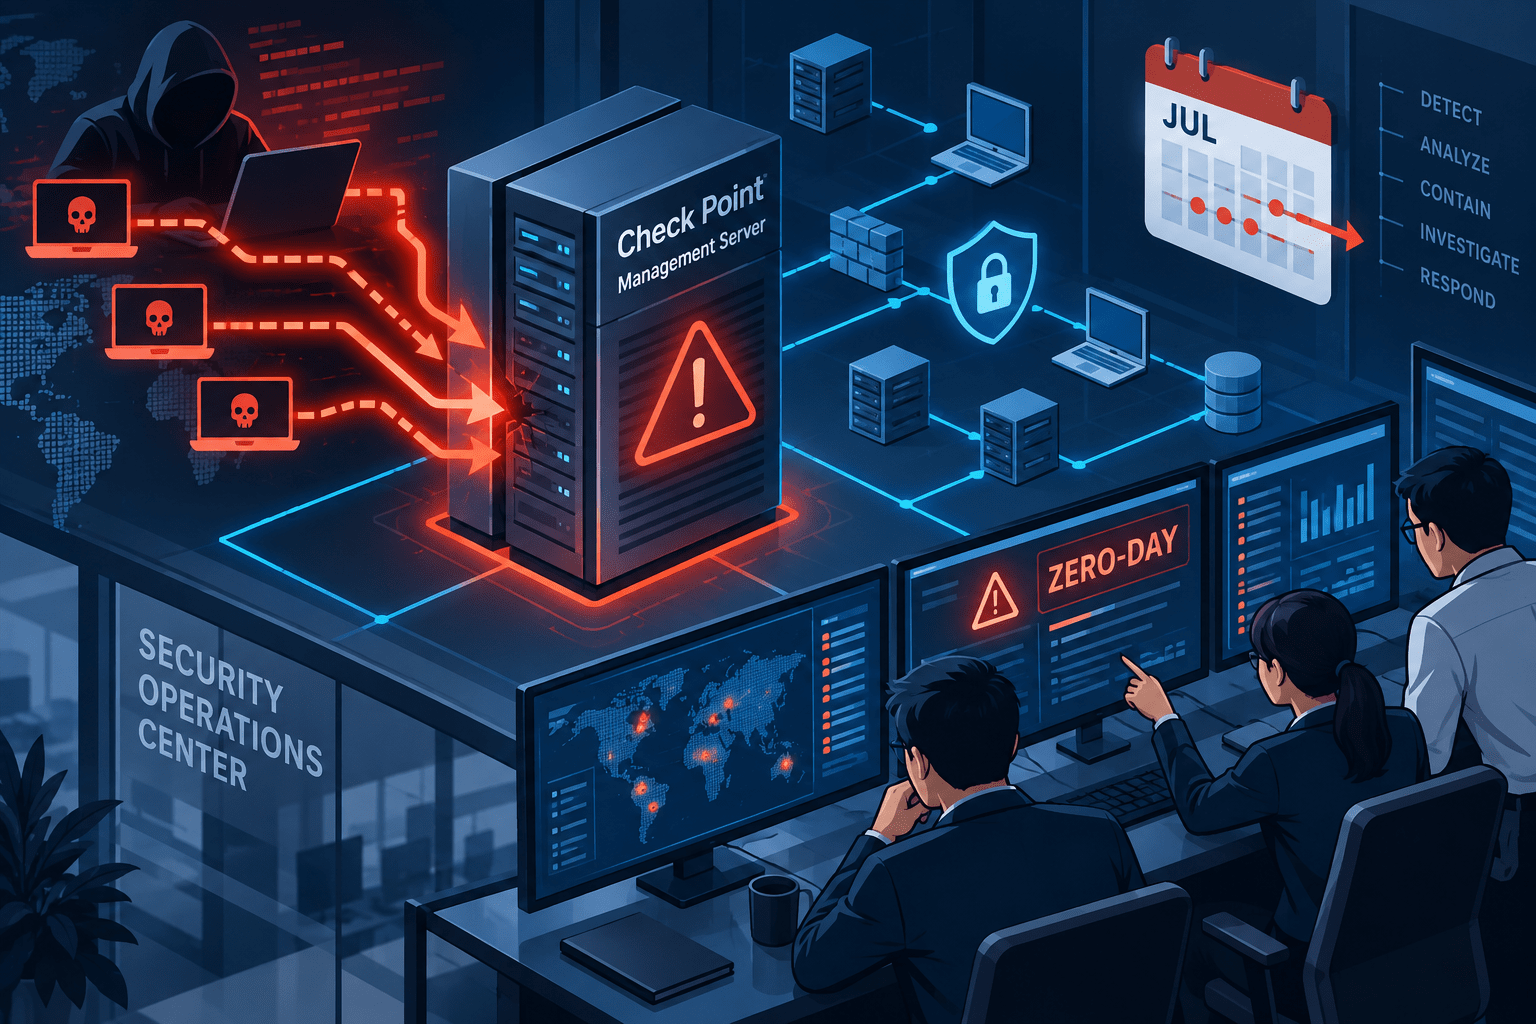
Check Point Software Technologiesは2026年9月22日、Security Management環境に影響するゼロデイ 脆弱性「CVE-2026-93616」を公表し、修正を公開しました。
CVE-2026-93616は、Check Point ManagementのWebサービスに存在する認証前のパストラバーサル脆弱性です。悪用に成功すると、認証されていない攻撃者が任意パスのスクリプトを実行し、任意のJavaクラスをロードできる可能性があります。CVSS v3.1は9.8(Critical)です。
Check Point Researchは、2026年7月23日に少数の顧客を狙った実際のサイバー攻撃を確認しています。公表・修正より前に悪用されていたため、ゼロデイとして扱われています。
今回の脆弱性は、9月16日に公開された別の管理サーバー脆弱性CVE-2026-91843とは異なります。Check Pointは、CVE-2026-91843向けに配布されたLivePatch Take 28/29ではCVE-2026-93616を修正できないと明記しています。
CVE-2026-93616のサマリー
- Check Pointは2026年9月22日、CVE-2026-93616を公表しました。
- CVSS v3.1は9.8(Critical)です。
- Security ManagementのWebサービスに存在する認証前パストラバーサル脆弱性です。
- 認証不要で、任意パスのスクリプト実行とJavaクラスのロードにつながる可能性があります。
- Check Pointは2026年7月23日、少数の顧客を狙った実悪用を確認しています。
- Security Management Server、Multi-Domain Security Management Server、Log Server、Multi-Domain Log Server、SmartEventが影響対象です。
- R82.20、R82.10、R82、R81.20、R81.10と複数のEOS版が影響します。
- R82.10はJumbo Hotfix Take 45以降、R82はTake 127以降、R81.20はTake 170以降で修正されています。
- 9月16日にCVE-2026-91843向けとして配布されたLivePatch Take 28/29では本脆弱性を修正できません。
- CISAは9月22日、CVE-2026-93616をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。
- Check Pointは影響環境に対し、修正適用と侵害痕跡の確認を案内しています。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-93616 |
| 深刻度 | Critical |
| CVSS v3.1 | 9.8 |
| 脆弱性 | 認証前パストラバーサル/ファイルアップロード |
| 主な影響 | 任意パスのスクリプト実行、任意Javaクラスのロード |
| 認証 | 不要 |
| ユーザー操作 | 不要 |
| 実悪用 | 確認済み |
| 最初に確認された攻撃 | 2026年7月23日 |
| 被害規模 | Check Pointは「少数の顧客」と説明 |
| 公表・修正 | 2026年9月22日 |
| CISA KEV | 2026年9月22日に追加 |
| アドバイザリ | sk1000171 |
認証前のパストラバーサルから任意スクリプト実行
Check Pointの公式アドバイザリによると、CVE-2026-93616はManagement Web Serviceのパストラバーサル処理に存在します。
攻撃者は有効な管理者アカウントを必要とせず、ネットワーク経由で脆弱なサービスへ到達できれば悪用できる可能性があります。
Check Pointは影響について、任意パスからのスクリプト実行と任意Javaクラスのロードが可能になると説明しています。
CVEレコードでは、攻撃ベクトルはNetwork、攻撃複雑度はLow、必要権限とユーザー操作はいずれもNoneとして評価されています。
管理サーバーはSecurity Gatewayのポリシーやオブジェクト、管理者操作、ログを集約するため、侵害された場合は単独のサーバー被害にとどまらず、管理下のセキュリティ設定への影響も確認対象になります。
7月23日に少数の顧客で実悪用を確認
Check Point Researchは9月22日のアドバイザリで、CVE-2026-93616について2026年7月23日に「handful of pinpointed attacks」を確認したと公表しました。
つまり、修正版が公開される約2か月前から実環境で悪用されていたことになります。
Check Pointは被害組織名、攻撃者の帰属、侵入後に実行された具体的な活動を公表していません。
そのため現時点では、国家支援型攻撃、ランサムウェア攻撃、特定グループによる攻撃といった帰属は確認できません。
影響バージョンと修正版
| 系列 | 影響する範囲 | 対応 |
|---|---|---|
| R82.20 | 影響対象 | R82.20向けSecurity Hotfixを適用 |
| R82.10 | Jumbo Hotfix Take 44以下 | Take 45以降 |
| R82 | Jumbo Hotfix Take 126以下 | Take 127以降 |
| R81.20 | Jumbo Hotfix Take 166以下 | Take 170以降 |
| R81.10 | Jumbo Hotfix Take 190以下、EOS | Take 192以降 |
| R81、R80.40、R80.30、R80.20、R80.10、R80 | EOS | Check Point Supportとアップグレード方針を確認 |
影響するコンポーネントはSecurity Management Serverだけではありません。
Check PointはSecurity Management Server、Multi-Domain Security Management Server、Log Server、Multi-Domain Log Server、SmartEventを対象として案内しています。
R81.20については、Check PointのJumbo Hotfix Take 170公式リリースノートでもCVE-2026-93616の修正が確認できます。R82ではTake 127に修正が含まれています。
CVE-2026-91843のLivePatch Take 28/29では修正されない
CVE-2026-91843は、Security Management ServerとLog Serverのログイン処理に存在するスタックベースのバッファオーバーフローで、認証不要の攻撃者によるroot権限の任意コード実行につながる可能性がある別の脆弱性です。
Check PointはCVE-2026-91843に対しLivePatchを提供しました。
しかし9月22日のCVE-2026-93616アドバイザリでは「Check Point LivePatch Take 28/29 does not address this issue」と明記されています。
そのため、9月16日の緊急対応でLivePatch Take 28または29を適用済みでも、CVE-2026-93616への対応完了とは判断できません。
関連:Check Point Security ManagementにCritical脆弱性 CVE-2026-91843 認証不要でroot権限の任意コード実行
7月のSmartConsoleゼロデイとも別の脆弱性
Check Pointの管理サーバーでは2026年7月にも、CVE-2026-16232が実際の攻撃で悪用されています。
CVE-2026-16232はSmartConsoleの認証バイパスで、攻撃者がアプリケーショントークンを利用し、フル管理者権限でログインできる問題でした。
今回のCVE-2026-93616は、ログインを回避する認証バイパスではなく、Management Web Serviceのパストラバーサルを起点としてスクリプト実行へ至る別の問題です。
関連:Check PointがSmartConsoleのゼロデイ脆弱性(CVE-2026-16232)を修正
CISAがKEVへ追加
Canadian Centre for Cyber Securityは9月22日の更新で、CISAがCVE-2026-93616をKnown Exploited Vulnerabilities(KEV)Catalogへ追加したことを確認しています。
Check Point自身も実悪用を確認しているため、KEV掲載を待ってから対応する段階ではありません。
同じ9月22日、CVE-2026-85102も実悪用へ状況変更
Check Pointの9月22日アドバイザリでは、Security GatewayやSpark FirewallのVPN機能に影響するCVE-2026-85102についても、実際の攻撃が確認されたと更新されています。
CVE-2026-85102は9月9日に修正済みでしたが、Check Pointは9月12日からSpark顧客を狙った悪用試行を観測しています。
当サイトが9月15日に報じた時点では実悪用は確認されていませんでしたが、その後状況が変化しています。
関連:Check Point VPNにCVSS 9.8の脆弱性2件 オランダNCSCが早期悪用を警告(CVE-2026-85102/CVE-2026-85103)
情報システム部門・SOCが確認したいポイント
Check Point Security Managementを運用する組織では、パッチ適用だけでなく7月23日以降の侵害有無も確認対象になります。
- Security Management Server、Multi-Domain Server、Log Server、SmartEventのバージョンとJumbo Hotfix Takeを確認する
- R82.20ではCVE-2026-93616向けSecurity Hotfixの適用を確認する
- R82.10はTake 45以降、R82はTake 127以降、R81.20はTake 170以降になっているか確認する
- LivePatch Take 28/29だけで対応完了としていないか確認する
- インターネットや信頼できないネットワークからManagement Web Serviceへ到達できない構成にする
- Trusted Clientsを「Any」のままにせず、必要な管理端末・サブネットへ限定する
- Check Pointのsk1000171に記載されたIOCとハンティング手順で7月23日以降のログを確認する
- 不審なファイル配置、スクリプト実行、Javaクラスロード、管理設定変更がないか確認する
- 侵害が疑われる場合は、修正適用だけで完了とせず、管理サーバー上の証拠保全と設定変更履歴を確認する
- EOS版を利用している場合は、Check Point Supportと現行版への移行計画を確認する
出典
- Security Advisory – Action Required – Active Exploitation of CVE-2026-85102 and a Management Pre-Authentication Vulnerability CVE-2026-93616 – Check Point
- sk1000171 – CVE-2026-93616 – Check Point Support
- R81.20 Jumbo Hotfix Take 170 – Check Point
- R82 Jumbo Hotfix Take 127 – Check Point
- Check Point security advisory AV26-902 Update 2 – Canadian Centre for Cyber Security
- Known Exploited Vulnerabilities Catalog – CISA
- CVE-2026-93616 – NVD
関連記事
 ChatGPTにロックダウンモード、プロンプトインジェクションによるデータ持ち出しリスクを低減
 Apple、iOS 27とmacOS Golden Gate 27で大規模セキュリティ更新 CoreMediaやKernelなど多数の脆弱性を修正(CVE-2026-64752)他
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 北朝鮮ITワーカー、イラン・シリアなど第三国人材を「代理面接」に採用 米企業への偽装就労を多国籍化
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 ランサムウェアグループ Clop(Cl0p)がPTC Windchill・FlexPLMを標的にデータ窃取攻撃-CVE-2026-12569(CVSS 9.3)を悪用、製造業の製品設計データが狙われる
 Veeam Service Provider Consoleに重大な脆弱性、CVE-2026-58073など4件を修正