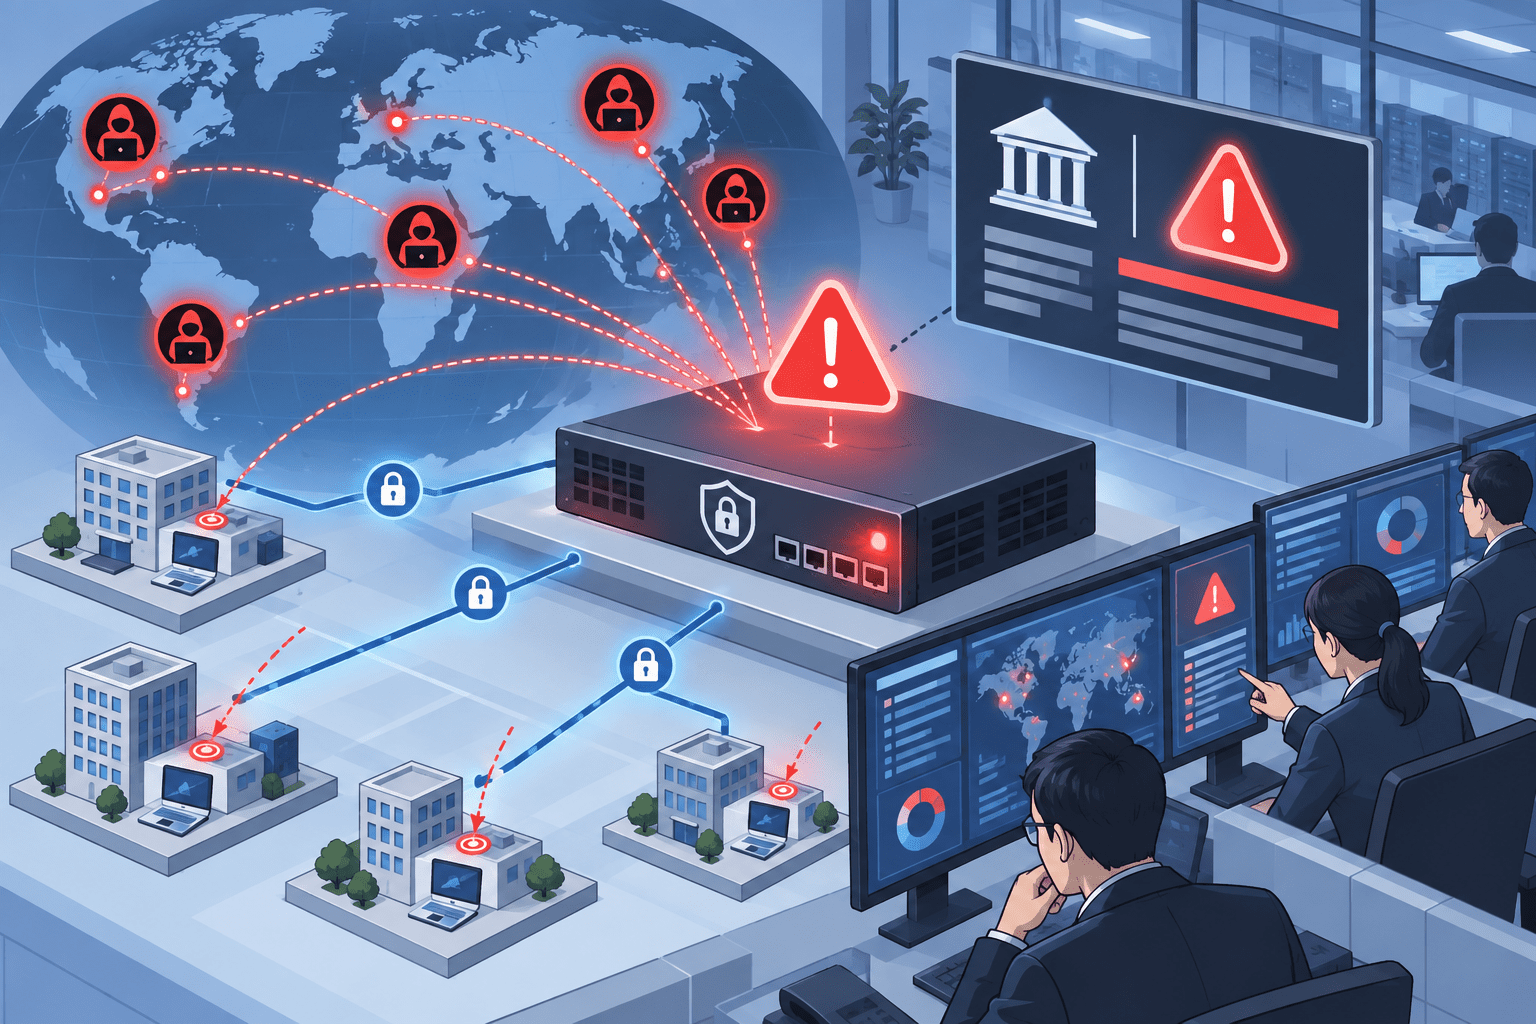
Check Point Software Technologiesは2026年9月22日、VPN機能に影響する脆弱性「CVE-2026-85102」について、実際のサイバー攻撃での悪用を確認したと公表しました。
CVE-2026-85102は、VPNネゴシエーション時の証明書検証不備により、認証されていないリモート攻撃者がSecurity Gateway上で任意コードを実行できる可能性がある脆弱性です。CVSS v3.1は9.8(Critical)です。
Check Pointは9月9日に修正を公開した時点では実悪用を確認していませんでしたが、9月12日から世界各地のSpark顧客を狙う攻撃を観測しました。攻撃元にはVPNサービスやプロキシなどの匿名化インフラが使われ、侵害後には内部ポート・サービスのスキャンが行われるケースも確認されています。
CISAは9月22日、CVE-2026-85102をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。米連邦政府機関向けの是正期限は9月25日です。
なお、同時に公表されたCVE-2026-85103について、Check Pointは9月22日時点で実悪用を確認したとはしていません。
CVE-2026-85102のサマリー
- Check Pointは2026年9月22日、CVE-2026-85102の実悪用を公表しました。
- 攻撃は9月12日からSpark顧客を対象に世界的に観測されています。
- CVE-2026-85102はVPN証明書の信頼検証不備です。
- CVSS v3.1は9.8(Critical)です。
- 認証不要・ユーザー操作不要で、Security Gateway上の任意コード実行につながる可能性があります。
- 攻撃元にはVPNサービスやプロキシなどの匿名化インフラが使われています。
- Check Pointは不審な証明書ベースのMobile Accessログインと、その後の内部ポート・サービススキャンを確認するよう案内しています。
- 修正は9月9日から提供されています。
- 一部の古いJumbo Hotfix環境で手動Offline LivePatchを適用した場合、LivePatch Take 26への更新が必要です。
- CISAは9月22日にKEVへ追加し、米連邦政府機関向けの是正期限を9月25日としています。
- CVE-2026-85103については、9月22日時点で実悪用確認は公表されていません。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-85102 |
| 製品 | Check Point Security Gateway、Spark Firewall |
| 脆弱性 | VPN証明書の不適切な検証 |
| CWE | CWE-295 |
| CVSS v3.1 | 9.8 Critical |
| 認証 | 不要 |
| ユーザー操作 | 不要 |
| 影響 | Security Gateway上で任意コード実行の可能性 |
| 修正公開 | 2026年9月9日 |
| 攻撃観測開始 | 2026年9月12日 |
| 実悪用公表 | 2026年9月22日 |
| CISA KEV | 2026年9月22日追加 |
| KEV是正期限 | 2026年9月25日 |
| ランサムウェア利用 | CISA KEVではUnknown |
9月9日の公表時点では実悪用なし、3日後から攻撃を観測
CVE-2026-85102は9月9日にCVE-2026-85103とともに公表されました。
当時、Check Pointは両脆弱性を社内で発見したとしており、実際の攻撃で悪用された兆候はないと説明していました。
オランダNCSCは9月10日、2件ともCVSS 9.8で、インターネット境界のVPN製品を認証なしで攻撃できることから、短期間で悪用が始まる可能性が高いと警告していました。
Check Pointが9月22日に公表した追跡調査では、CVE-2026-85102に対する攻撃は9月12日から始まっていました。
修正公開から攻撃観測開始までは3日です。
Spark顧客を狙い、VPN・プロキシから攻撃
Check Point Researchによると、攻撃は世界各地のCheck Point Spark顧客を対象に観測されています。
攻撃元には、
- VPNサービス
- プロキシ
などの匿名化インフラが使われていました。
Check Pointは、攻撃で使用された証明書Subjectの例として次を公開しています。
CN=vpn,OU=users,O=globalCN=vpn-user,OU=users,O=globalCN=vpnuser,OU=users,O=global
このリストは網羅的ではなく、別のSubjectが使用される可能性があります。
そのため、上記文字列だけをIOCとして検索するのではなく、通常と異なる証明書ベースのMobile Accessログイン全体を確認する必要があります。
侵入後に内部ポート・サービススキャンを確認
Check Pointは、不審なMobile Accessログインの後に行われるセカンドステージの活動も確認するよう案内しています。
公式アドバイザリでは、後続活動として内部ネットワークに対するポート・サービススキャンが挙げられています。
したがって、パッチ適用済みかどうかだけでなく、9月12日以降のログで、
- 不審な証明書によるRemote Access VPNログイン
- 通常と異なる送信元からの接続
- VPN接続後の内部IPレンジへのスキャン
- LDAP、LDAPSを含む内部サービスへの連続接続
- 通常利用しない宛先への横断的アクセス
がないか確認します。
Check Pointは攻撃者の帰属や、ランサムウェアなど特定のマルウェア利用について公表していません。
CVE-2026-85102の影響バージョン
Check PointがCNAとして登録したCVE情報では、Quantum Security Gatewayの次のバージョンが影響対象です。
| 系列 | 影響する範囲 | 修正版 |
|---|---|---|
| R82.10 | Jumbo Hotfix Take 43以下 | Take 44以降 |
| R82 | Jumbo Hotfix Take 125以下 | Take 126以降 |
| R81.20 | Jumbo Hotfix Take 165以下 | Take 166以降 |
Check Pointの9月22日アドバイザリでは、これに加えてR81、R81.10、R81.10.X、R82.00.Xなどの旧系列やSpark Firewallも影響対象として挙げています。
R82.20は、9月10日のオランダNCSCおよび各国CERTの案内では非影響とされています。
EOS版を利用している場合は、個別パッチだけでなくサポート対象バージョンへの移行を確認します。
手動Offline LivePatch利用環境はTake 26を確認
9月9日の初期対応では、Check Point LivePatchによる保護も提供されました。
その後Check Pointは9月14日、手動でOffline LivePatchを適用した一部の古いJumbo Hotfix環境について追加対応を案内しています。
対象は次の環境です。
- R82.10 Jumbo Hotfix Take 24以下
- R82 Jumbo Hotfix Take 107以下
- R81.20 Jumbo Hotfix Take 146以下
これらで手動のOffline LivePatchを適用している場合、Check Pointは保護範囲を強化したLivePatch Take 26の適用を案内しています。
一方、より新しいJumbo Hotfixを利用している環境や、自動LivePatch更新を有効にしている環境では、Check Pointは追加対応不要としています。
そのため「LivePatchを9月9日に入れた」という事実だけではなく、
- 現在のJumbo Hotfix Take
- LivePatchが手動か自動か
- 適用されているLivePatch Take
まで確認する必要があります。
CISAがKEVへ追加、米政府機関の期限は9月25日
CISAは9月22日、CVE-2026-85102をKnown Exploited Vulnerabilities Catalogへ追加しました。
CISA ADPの評価も同日に、Exploitationが「none」から「active」へ更新されています。
KEVでは既知のランサムウェアキャンペーンでの利用は「Unknown」です。
米Federal Civilian Executive Branch(FCEB)機関にはBOD 26-04に基づく対応期限として9月25日が設定されています。
民間企業に同じ法的期限が直接適用されるわけではありませんが、実悪用が確認されたインターネット境界機器であるため、通常の定例パッチより優先して対応する判断材料になります。
CVE-2026-85103は現時点で実悪用未確認
9月9日に同時公開されたCVE-2026-85103は、VPN証明書のASN.1デコード処理に存在するヒープベースのバッファオーバーフローです。
CVE-2026-85102と同じくCVSS 9.8で、認証なしのリモート攻撃者による任意コード実行につながる可能性があります。
ただし、Check Pointの9月22日の実悪用アドバイザリで攻撃が確認されたVPN脆弱性はCVE-2026-85102です。
CVE-2026-85103については、同日時点で実悪用確認は公表されていません。
両方とも修正版が公開されているため、更新時には2件をまとめて解消できるJumbo Hotfixへ上げるのが基本です。
パッチできないSite-to-Site VPNの暫定対策
すぐに修正を適用できないSite-to-Site VPN環境について、Check PointとオランダNCSCは攻撃面を限定する暫定策を案内しています。
- VPNのimplied rulesを無効化する
- UDP/500とUDP/4500へのアクセスを既知のVPN peer IPアドレスだけに限定する
この回避策はLocally Managed Spark Firewallには適用できません。
また、恒久対策ではないため、可能になり次第HotfixまたはLivePatchを適用します。
情報システム部門・SOCが確認したい対応
CVE-2026-85102はすでに実悪用されているため、修正と侵害確認を並行して進めます。
- Security GatewayとSpark Firewallのバージョン、Jumbo Hotfix Takeを確認する
- R81.20はTake 166以降、R82はTake 126以降、R82.10はTake 44以降へ更新する
- 手動Offline LivePatchを利用している古いJHF環境ではTake 26の適用状況を確認する
- 9月12日以降のMobile Access/VPNログを確認する
- 証明書ベースの不審なログインを抽出する
- VPN接続後の内部ポート・サービススキャンを確認する
- Site-to-Site VPNで修正まで時間が必要な場合は接続元IPを限定する
- 不審なVPNセッションが確認された場合は、パッチ適用だけで対応完了とせず侵害範囲を調査する
過去にはCheck Point VPNのCVE-2026-50751でも実悪用が確認され、少なくとも1件でQilinランサムウェアのアフィリエイトに関連する侵害後活動が確認されました。
関連:Check Point VPNの認証回避 脆弱性―サイバー攻撃への悪用確認(CVE-2026-50751)
今回のCVE-2026-85102については、Check Pointはランサムウェアとの関連を公表していません。過去事例と今回の攻撃を混同せず、現時点ではVPN侵入とその後の内部探索を中心に確認します。
出典
- Security Advisory – Action Required – Active Exploitation of CVE-2026-85102 and a Management Pre-Authentication Vulnerability CVE-2026-93616 – Check Point
- CVE-2026-85102: Authentication Bypass and Remote Code Execution in Remote Access and Site-to-Site VPN – Check Point
- Important Update For customers that installed manual LivePatch related to CVE-2026-85102 – Check Point CheckMates
- Kritieke kwetsbaarheden in Check Point VPN-producten met actief misbruik verwacht: update nu – NCSC-NL
- NCSC-2026-0365 – NCSC-NL
- Known Exploited Vulnerabilities Catalog – CISA
- CVE-2026-85102 – NVD
関連記事
 北朝鮮ITワーカー、イラン・シリアなど第三国人材を「代理面接」に採用 米企業への偽装就労を多国籍化
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 滋賀・近江八幡市の協同組合、サポート詐欺で約7,300万円の被害
 ジャガーランドローバー、サイバー攻撃後の生産を段階的に再開-サプライヤー向け資金繰り支援も導入
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 ChatGPTにロックダウンモード、プロンプトインジェクションによるデータ持ち出しリスクを低減
 ランサムウェアグループ Clop(Cl0p)がPTC Windchill・FlexPLMを標的にデータ窃取攻撃-CVE-2026-12569(CVSS 9.3)を悪用、製造業の製品設計データが狙われる