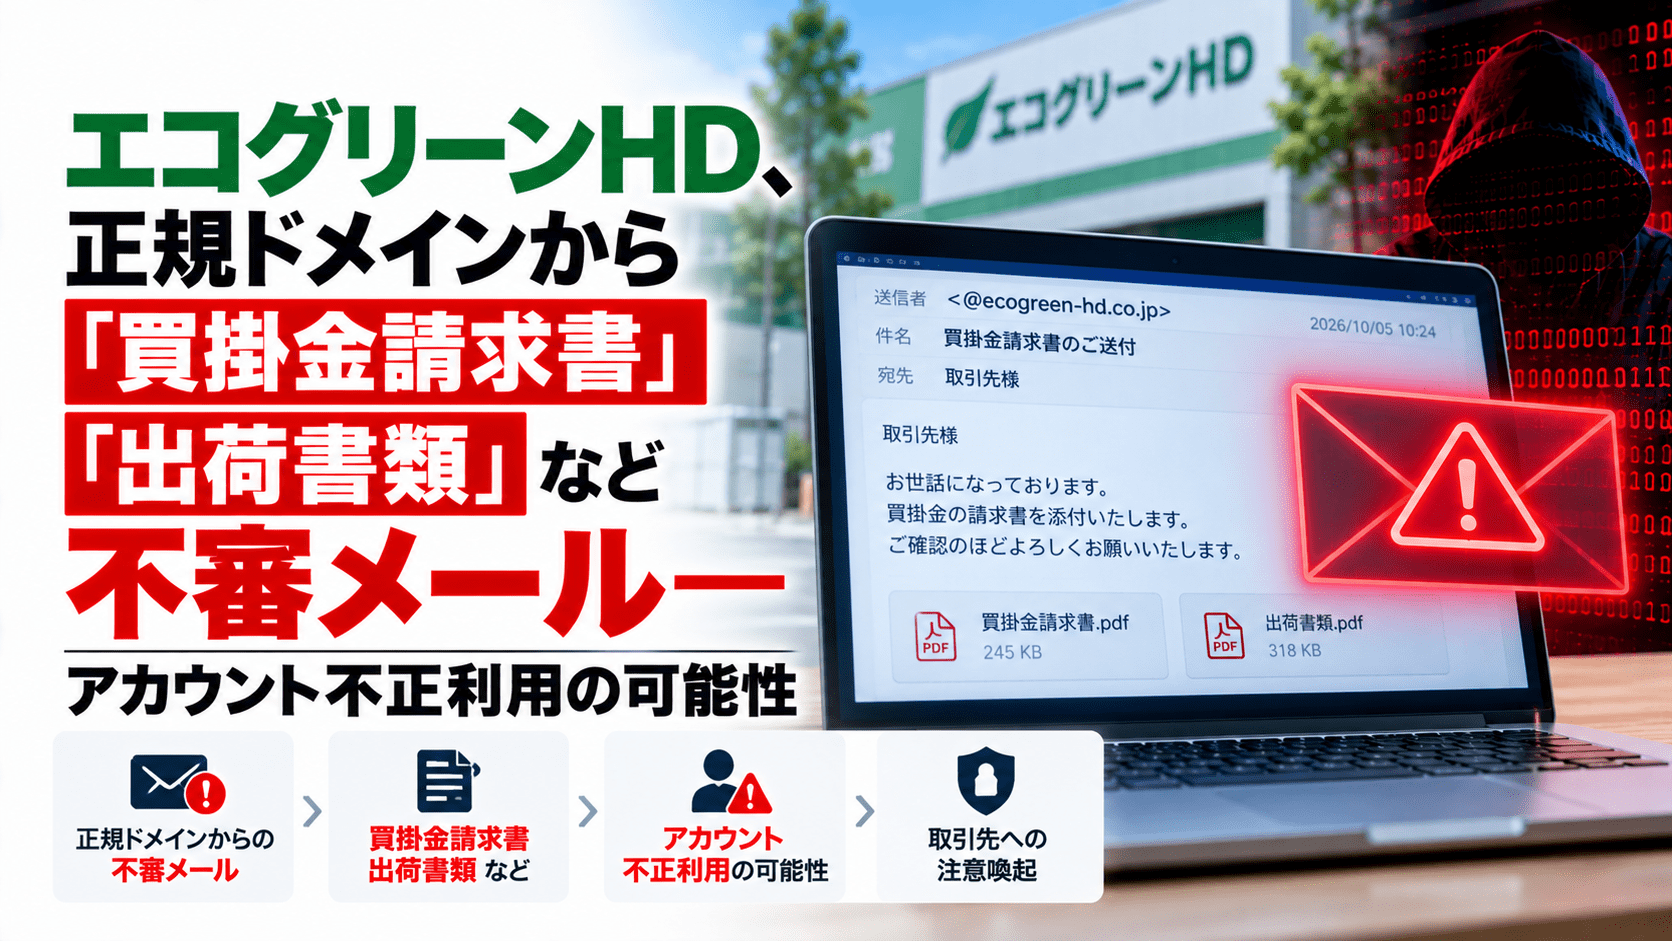
株式会社エコグリーンホールディングスは2026年10月7日、同社のメールアカウントが第三者に不正利用された可能性があり、正規ドメイン「@eco-g.com」のアドレスから不審なメールが送信されていたことを確認したと公表しました。
確認されたメールの件名には「買掛金請求書(AP)」「出荷書類」などが使われており、本文中のURLやリンク、添付ファイルを開かず削除するよう顧客・取引先へ呼び掛けています。
同社は対象アカウントのパスワード変更とアクセス遮断などを実施し、原因調査と再発防止策の検討を進めています。
エコグリーンホールディングスの不審メール事案のサマリー
- エコグリーンホールディングスが2026年10月7日に注意喚起を公表
- 同社メールアカウントが第三者に不正利用された可能性がある
- 当該アカウントから不審なメールが送信されたことを確認
- 不審メールの送信日は2026年10月7日
- 送信元は同社の正規ドメイン「@eco-g.com」のメールアドレス
- 件名には「買掛金請求書(AP)」「出荷書類」などを使用
- 受信者へURL・リンクを開かず、添付ファイルも開封せず削除するよう要請
- リンク先でID・パスワードなどを入力した場合は、自社の情報システム担当者へ相談するよう案内
- エコグリーンHDは対象アカウントのパスワード変更とアクセス遮断を実施
- 原因と再発防止策は調査・検討中
- 不審メールの送信件数や情報漏えいの有無は今回の発表では示されていない
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月7日 |
| 対象企業 | 株式会社エコグリーンホールディングス |
| 事象 | メールアカウントが第三者に不正利用された可能性 |
| 確認された影響 | 正規ドメインから不審メールを送信 |
| 不審メール送信日 | 2026年10月7日 |
| 件名例 | 「買掛金請求書(AP)」「出荷書類」など |
| 送信元 | @eco-g.com のメールアドレス |
| 初動対応 | 対象アカウントのパスワード変更、アクセス遮断 |
| 現在の対応 | 原因調査、再発防止策の検討 |
「買掛金請求書」「出荷書類」を装った不審メール
エコグリーンホールディングスが確認した不審メールでは、業務上のやり取りに見える件名が使われていました。
公表された例は、
- 「買掛金請求書(AP)」
- 「出荷書類」
などです。
経理・調達・物流部門では日常的に扱うテーマであり、受信者が業務メールと判断してリンクや添付ファイルを開く可能性があります。
同社は、不審メールを受信した場合、本文中のURLやリンクを開かず、添付ファイルも開封せず削除するよう求めています。
送信元は正規の「@eco-g.com」ドメイン
今回の事案で注意したいのは、不審メールの送信元としてエコグリーンホールディングスの正規ドメイン「@eco-g.com」のアドレスが使われていた点です。
一般的ななりすましメールでは、
- 正規企業に似せたドメイン
- 表示名だけを実在企業に変更
- フリーメールアドレス
などが使われる場合があります。
一方、今回の発表では、同社メールアカウントが第三者に不正利用された可能性があり、そのアカウントから不審メールが送信されたとしています。
正規アカウントが悪用される場合、受信者側で送信元ドメインだけを確認しても、不審メールを判別できないことがあります。
セキュリティ対策Labでも、2026年10月に講談社BECKのメールアカウントへの不正アクセスや、エバーグリーン・マーケティングのメールアカウント不正利用など、正規アカウントから不審・フィッシングメールが送信された事例を確認しています。
リンクや添付ファイルを開いた場合は情シスへ相談
エコグリーンホールディングスは、不審メール内のリンクを開いた場合や、添付ファイルを開封した場合、リンク先でID・パスワードなどを入力した場合には、速やかに所属企業の情報システム担当者へ相談するよう案内しています。
受信側の企業では、状況に応じて、
- 入力したID・パスワードの変更
- 同一パスワードを利用する他サービスの確認
- 対象アカウントのログイン履歴確認
- 不審なセッションの失効
- 端末のマルウェア検査
- メールルールや自動転送設定の確認
- 同じメールを受信した従業員の特定
などを確認します。
特に業務用クラウドやMicrosoft 365、Google Workspaceなどの認証情報を入力した場合は、パスワード変更だけでなく、既存セッションやMFA設定、復旧情報が変更されていないかも確認対象になります。
エコグリーンHDはパスワード変更とアクセス遮断を実施
エコグリーンホールディングスは、対象となったメールアカウントについて、
- パスワード変更
- アクセス遮断
などの対応を実施しています。
現在は原因調査と再発防止策の検討を進めています。
今回の公表では、
- 不審メールの送信件数
- メールアカウント内の情報が閲覧されたか
- 取引先・顧客情報が外部へ流出したか
- アカウントが不正利用された具体的な手法
- ID・パスワードなど認証情報がどのように取得されたか
については明らかにされていません。
そのため、フィッシングによる認証情報窃取やマルウェア感染など、具体的な原因を現段階で断定することはできません。
「正規の送信元だから安全」と判断しない
正規の企業メールアカウントが不正利用される事案では、SPF、DKIM、DMARCなどのメール認証を通過する場合があります。
これらの仕組みは、送信ドメインの偽装を防止・検知するためのものであり、「正規アカウントの利用者本人が送信したか」まで保証するものではありません。
受信者側では、送信元が既知の取引先や正規ドメインであっても、
- 普段と異なる添付ファイル
- 突然の請求書・支払い依頼
- ログインを求めるURL
- ファイル共有サービスへの誘導
- パスワードやMFAコードの入力要求
がある場合、メールへの返信ではなく、既知の電話番号や別の連絡手段で送信者本人へ確認する方法があります。
標的型攻撃メール訓練では「正規アカウント侵害」も想定
今回のような事案は、「知らない送信者から怪しいメールが届く」という単純なフィッシングとは異なります。
侵害された正規アカウントが利用されると、
- 実在する企業ドメイン
- 普段やり取りしている担当者
- 業務上自然な件名
- 過去のメール内容に近い文脈
などを利用できる可能性があります。
そのため、従業員向けの訓練では、送信元アドレスだけで安全性を判断するのではなく、不審な要求を別経路で確認し、情シス・CSIRTへ報告する行動まで確認する必要があります。
国内の実被害をもとにした標的型攻撃メール訓練のシナリオ設計では、侵害された正規アカウントから届くメールを含めた訓練方法を整理しています。
情報システム部門が確認したいポイント
自社または取引先のメールアカウントが不正利用された場合に備え、情報システム部門では次の項目を確認できます。
- メールアカウントにMFAを適用しているか
- 通常と異なる国・地域・IPアドレスからのログインを検知できるか
- 短時間の大量送信や通常と異なる送信先を検知できるか
- 不審ログイン時にセッションを強制失効できるか
- メールの自動転送・受信ルールの改ざんを検知できるか
- アカウント侵害後に送信されたメールの宛先を追跡できるか
- 取引先へ迅速に注意喚起する連絡手順があるか
- 従業員が不審メールを報告する窓口を把握しているか
- 正規アカウントから届くフィッシングも訓練対象にしているか
今回のエコグリーンホールディングスの事案では、正規ドメインから不審メールが送信されています。受信側・送信側の双方で、送信元アドレスだけに依存しない確認が必要です。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

