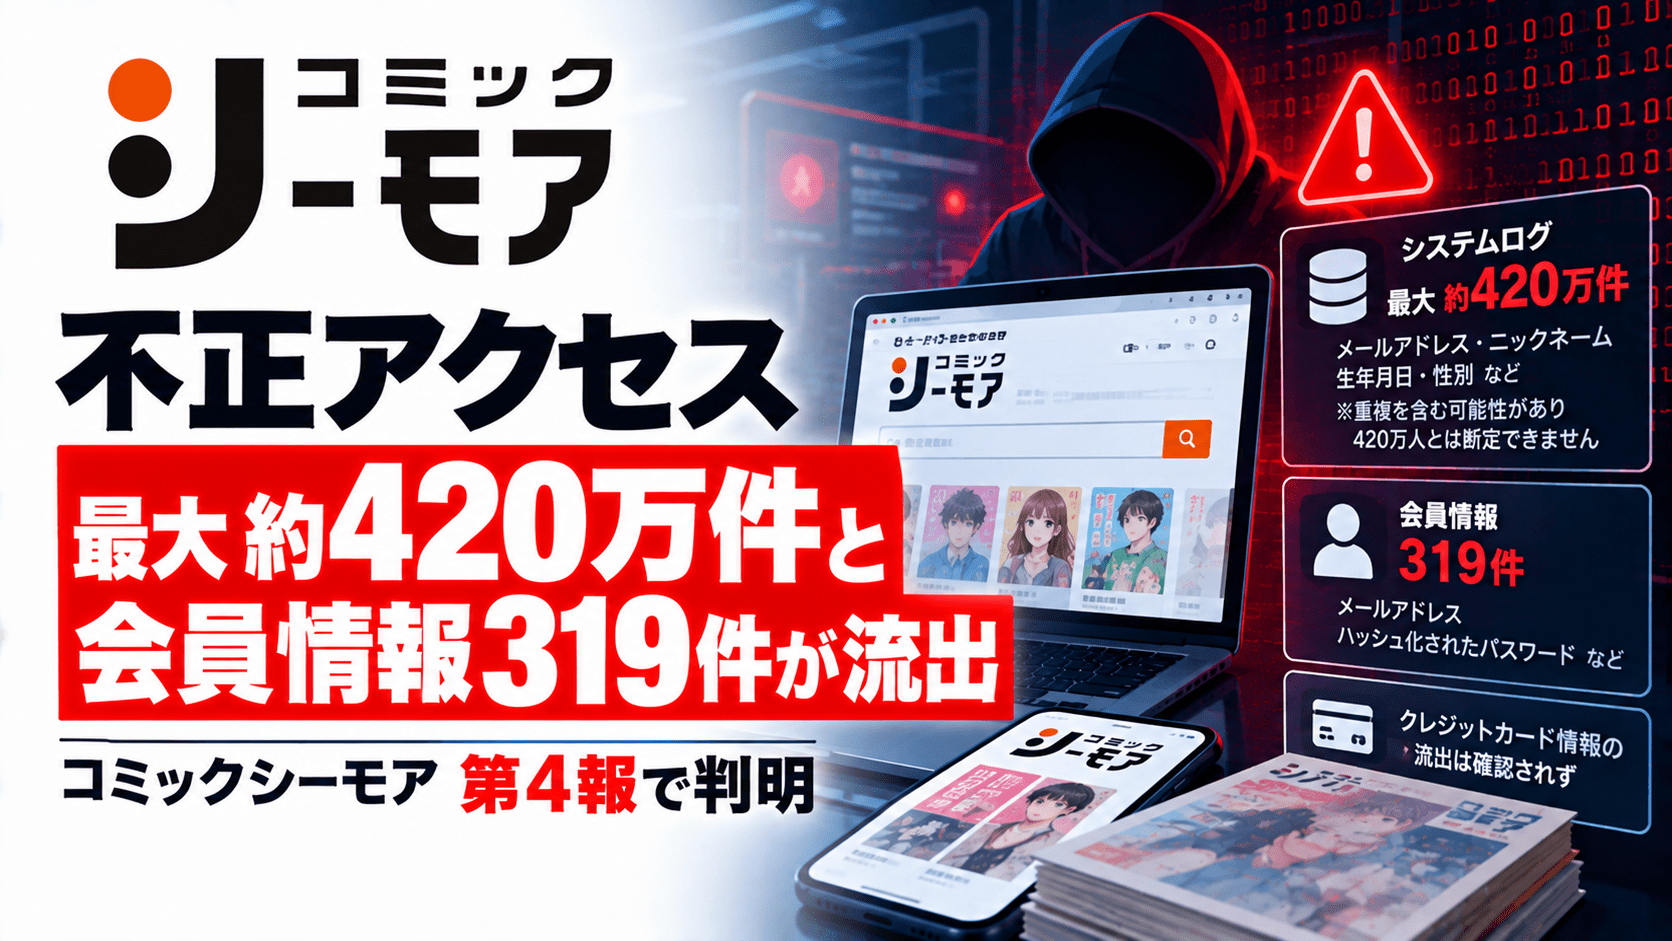
電子書籍ストア「コミックシーモア」を運営するNTTソルマーレ株式会社は2026年10月21日、不正アクセスによる情報流出に関する第4報を公表しました。調査の結果、会員データベースに登録された情報319件に加え、システムログファイル内の情報が最大約420万件流出したことを確認しています。ログにはメールアドレスなどが含まれる一方、パスワードは含まれていません。
最大約420万件は同一利用者の情報が重複している可能性があるため、420万人の個人情報が流出したことを示す数字ではありません。同社は侵入経路と攻撃手法の特定、遮断対応を完了したと説明していますが、サービス再開日時は決まっていません。
コミックシーモア情報流出のサマリー(10月21日第4報)
- 2026年10月15日、不正アクセスの可能性を受けてコミックシーモアのサービスを停止。
- 10月16日、第三者による不正アクセスと一部会員情報の流出を確認。
- 10月18日、会員情報に加えシステムログファイルが閲覧・取得されていたことを公表。
- 10月21日、会員データベースの登録情報319件とシステムログ内の情報最大約420万件の流出を確認したと公表。
- 登録情報319件にはメールアドレス、ハッシュ化されたパスワード、ニックネーム、生年月日、性別が含まれる。
- システムログ内の情報にはメールアドレス、ニックネーム、生年月日、性別が含まれるが、パスワードは含まれない。
- ログの件数には同一利用者の重複が含まれる可能性があり、影響人数とは一致しない。
- クレジットカード情報の流出はなく、購入履歴や「MY本棚」のデータの流出・消失・欠損も確認されていない。
- 侵入経路と攻撃手法を特定し、遮断対応を完了。再開日は引き続き未定。
- 再開時には全利用者にパスワードの再設定を求める予定。
| 項目 | 10月21日第4報の内容 |
|---|---|
| 公表企業 | NTTソルマーレ株式会社 |
| 対象サービス | コミックシーモア |
| サービス停止 | 2026年10月15日11時35分から |
| 会員データベースからの流出 | 319件 |
| システムログからの流出 | 最大約420万件(重複を含む可能性) |
| 登録情報に含まれる項目 | メールアドレス、ハッシュ化されたパスワード、ニックネーム、生年月日、性別 |
| ログ情報に含まれる項目 | メールアドレス、ニックネーム、生年月日、性別(パスワードなし) |
| クレジットカード情報 | 対象システムで保有しておらず、流出なし |
| 侵入経路・攻撃手法 | 特定・遮断対応が完了 |
| サービス再開 | 日時未定。安全性を確認した機能から段階的に再開予定 |
会員データベース319件、システムログ最大約420万件の流出を確認
NTTソルマーレは外部専門機関と連携して解析を進め、流出した情報を会員データベースとシステムログファイルの2区分で公表しました。
会員データベースでは319件の登録情報の流出が判明しています。対象となる情報には、メールアドレスやニックネーム、生年月日、性別のほか、ハッシュ化されたパスワードが含まれます。ハッシュ化はパスワードを元の文字列のまま保存しない仕組みですが、流出した認証関連情報の悪用には引き続き注意が必要です。
一方、システムログファイル内の情報は最大約420万件です。含まれる項目はメールアドレス、ニックネーム、生年月日、性別であり、利用者によって該当項目は異なります。ログ内にパスワードは含まれていません。
この最大約420万件には同一利用者に関する情報の重複が含まれる可能性があります。また、319件の登録情報とログ内の対象情報が重複している可能性もあるため、単純に合算して影響人数を算出することはできません。同社は対象となる利用者にメールで連絡するとしています。
クレジットカード情報の流出は否定、購入履歴への影響も未確認
NTTソルマーレは、クレジットカード情報を不正アクセス対象システムで保有しておらず、今回の流出には含まれないと説明しています。また、購入履歴の流出や「MY本棚」に保存されたデータの流出・消失・欠損も確認されていません。
今回確認された流出は会員情報とシステムログの情報に関するものであり、購入作品の履歴などが流出したと断定できる状況ではありません。
侵入経路と攻撃手法を特定・遮断、サービス再開日時は未定
コミックシーモアは10月15日、不正アクセスの可能性を確認し、午前11時35分にサービスを停止しました。16日の第2報で会員情報の流出を公表し、18日の第3報ではシステムログの閲覧・取得が新たに判明しました。今回の第4報では、これらの情報の件数と項目が具体化しています。
同社は不正アクセスの侵入経路と攻撃手法を特定し、遮断対応を完了しました。必要なシステム改修やセキュリティの再点検も進めています。ただし、具体的な攻撃手法の詳細は公表されていません。
安全性を確認できた機能から段階的に再開する方針で、購入済み作品のWeb閲覧機能と読み放題サービスの閲覧機能を優先します。新規購入や各種決済手段は、その後、安全性を確認した時点で順次再開する予定です。10月21日時点で再開日は未定です。
これまでの経緯はコミックシーモアの10月18日第3報に関する記事でも報じています。
月額料金や期限切れポイントへの対応も説明
第4報では、利用できなかった期間の料金やポイントへの対応も説明しました。読み放題サービスと月額課金メニューについては、停止期間中の料金が自動引き落としされることは基本的にないとしています。一部の決済手段では引き落としが発生する場合があり、対象者に個別対応する方針です。
停止期間中に有効期限を迎えたポイントについては、サービス再開時の再付与などを検討しています。利用できなかった期間に対するお詫びの対応も検討しており、具体的な内容は再開時に案内するとしています。
サービス再開時は全利用者にパスワード再設定を要請
NTTソルマーレは、コミックシーモアと同じメールアドレス・パスワードの組み合わせを他のサービスでも使っている利用者に対し、他サービス側のパスワード変更を求めています。
あわせて、流出したメールアドレスなどを悪用したなりすましメールやフィッシングサイトへの警戒を呼びかけています。サービス再開時には全利用者にパスワードの再設定を求める方針で、手順は再開時に案内されます。利用者は不審なメール内のリンクから認証情報を入力せず、公式の再開案内を確認する必要があります。
出典
- 『コミックシーモア』お客様の情報流出に関するご報告(第4報、2026年10月21日)-NTTソルマーレ株式会社
- 『コミックシーモア』会員情報の流出に関するご報告(第3報、2026年10月18日)-NTTソルマーレ株式会社
- 『コミックシーモア』会員情報の流出に関するお詫びとお願い(第2報、2026年10月16日)-NTTソルマーレ株式会社
関連記事
 大阪大学で7万7,851人の個人情報漏えい、NEC委託業務のクラウドストレージから第三者が取得―未報告の協力会社も関与
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

