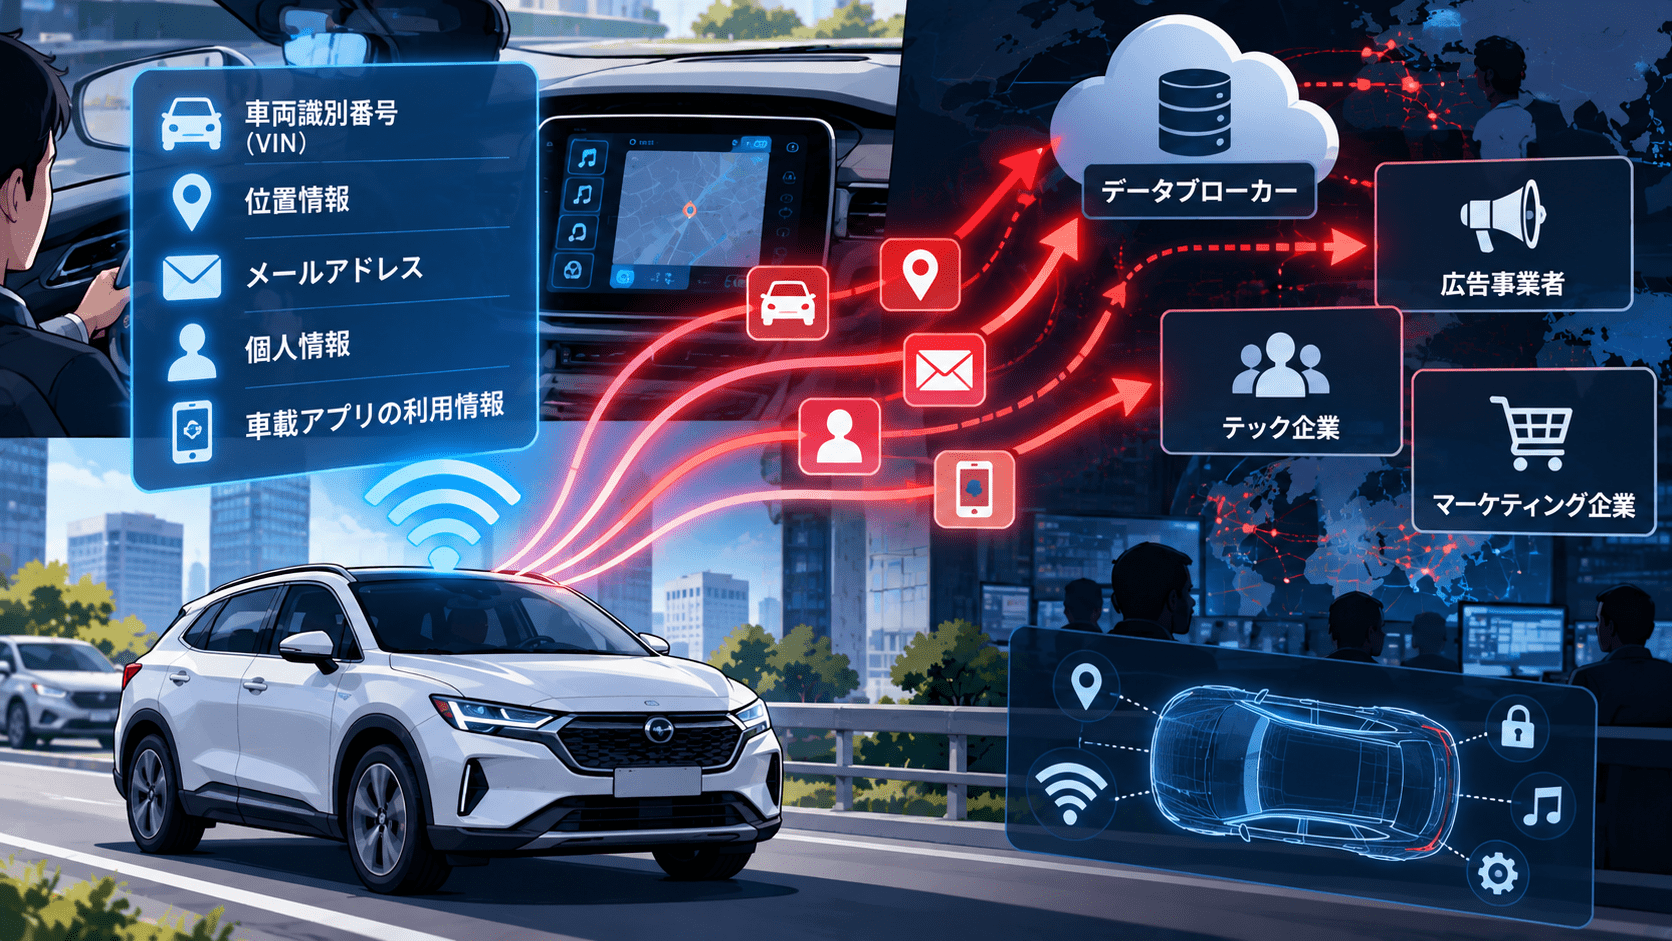
Northeastern UniversityとConsumer Reportsの研究チームは2026年9月29日、コネクテッドカーと車両連携アプリが、広告・分析事業者など多数の第三者へデータを送信している実態を明らかにしました。
研究「Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem」では、21台の車両と30の車両連携アプリを実測しています。
研究結果では、21台中19台が少なくとも1つの第三者ドメインへ通信していました。さらに30の車両連携アプリのうち7つでは、VIN(車台番号)、メールアドレス、電話番号、正確な位置情報など、個人や車両を識別し得る情報が広告・トラッキング関連企業へ送信されていることを確認しています。
Northeastern Universityによると、研究対象のメーカーはアプリのプライバシーポリシー上、個人情報を第三者と共有する可能性を記載していました。一方、「具体的にどの第三者へ、何の目的でデータを送るのか」は明確に示されていないケースがありました。
特に問題になるのが、VINとメールアドレス、VINと正確な位置情報など、複数の識別子が組み合わされるケースです。VIN単体では車両識別子ですが、メールアドレスや位置情報と結び付けば、特定の車両と所有者、その移動履歴を広告会社やデータブローカー側で関連付けやすくなります。
この問題は研究上の懸念だけではありません。
米連邦取引委員会(FTC)は2026年1月、General Motors(GM)とOnStarが消費者へ十分な説明や同意を得ず、正確な位置情報と運転行動データを収集・販売したとする事案について最終命令を出しています。
さらにカリフォルニア州司法長官などは2026年5月、GMが数十万人のカリフォルニア州ドライバーの位置情報・運転データなどをデータブローカーへ販売していたとして、1,275万ドルの民事制裁金を含む和解を発表しました。
コネクテッドカーでは「車両へのサイバー攻撃」だけでなく、「正常に動作する車両とアプリがどの個人データを収集し、どこへ送っているのか」もセキュリティ・プライバシー管理の対象になっています。
コネクテッドカーのデータ共有調査のサマリー
- Northeastern UniversityとConsumer Reportsが、21台のコネクテッドカーと30の車両連携アプリを調査しました。
- Northeastern Universityは21台を19ブランドとして説明しています。メーカーグループ単位では数え方が異なる場合があります。
- 21台中19台が少なくとも1つの第三者ドメインへ通信していることが確認されました。
- 30アプリ中7アプリでは、VIN、メールアドレス、電話番号、正確な位置情報などの識別情報が広告・トラッキング関連の第三者へ送信されていました。
- Consumer Reportsの調査では、30アプリ中28アプリが少なくとも1社の第三者広告・分析事業者と通信していたとしています。
- 車両と連携アプリを組み合わせることで、広告・トラッキング企業への接点が増加しました。
- 研究チームは、VINとメールアドレスや位置情報が組み合わされることで、車両と個人を他の消費者プロファイルへ関連付けられるリスクを指摘しています。
- Northeastern Universityによると、Hondaは研究結果の通知後、分析事業者Amplitudeへ送信済み位置情報の削除を要請し、アプリから位置情報を送らないよう変更しました。
- Hondaは、第三者事業者による独自利用や販売は契約上禁止していたと説明しています。
- GMも、第三者へのデータ提供はサービス提供に必要な事業者へ契約上の制約を設けて行っていると説明しています。
- FTCは2026年1月、GM・OnStarに対して位置情報・運転行動データの取扱いに関する最終命令を出しています。
- カリフォルニア州司法長官などは2026年5月、GMとの1,275万ドルのプライバシー和解を発表しました。
21台中19台が第三者へ通信―車両そのものを実測
今回の研究は、自動車メーカーのプライバシーポリシーを読むだけではなく、実際の車両とアプリから発生するネットワーク通信を測定した点に特徴があります。
研究チームはConsumer Reportsの車両テスト環境を利用し、21台の車両について通信先を調査しました。
Northeastern Universityによると、対象は19ブランドです。別の報道では親会社単位で17メーカーと数えているものもありますが、大学側の一次資料では「21 vehicles from 19 car brands」と説明されています。
車両が送受信する通信は暗号化されているため、研究者は車両本体について「通信内容そのもの」をすべて読み取ったわけではありません。
一方で、どのドメインと通信しているのかを分析することで、自動車メーカー自身だけでなく、広告・分析・テクノロジー事業者と接続している実態を調べています。
21台中19台が少なくとも1つの第三者と通信していました。
ここで注意したいのは、「第三者へ通信した=個人情報を販売した」という意味ではないことです。
車両の機能提供、クラウドサービス、地図、分析、障害監視など正当な目的の通信も含まれます。
今回の研究でプライバシー上の論点となったのは、第三者との通信そのものだけではなく、車両連携アプリから個人を識別できる情報が広告・トラッキング関連企業へ送られていたことです。
30アプリ中7つがVIN・メール・電話番号・位置情報などを第三者へ送信
研究チームは車両本体だけでなく、自動車メーカーが提供する30のスマートフォンアプリも調査しました。
車両アプリには一般に、
- 車両の現在位置確認
- ドアの施錠・解錠
- リモートエンジン始動
- エアコン操作
- バッテリー残量確認
- 充電管理
- 車両状態の確認
- 整備・サービス情報
- ナビゲーション連携
などの機能があります。
これらを実現するため、アプリは車両ID、ユーザーアカウント、位置情報などと連携します。
研究では7つのアプリから、次のような情報が広告・トラッキング関連の第三者へ送信されることを確認しました。
- VIN(Vehicle Identification Number/車台番号)
- メールアドレス
- 電話番号
- 正確な位置情報
- その他のユーザー識別子
Consumer Reportsの調査では、30アプリ中28アプリが少なくとも1社の広告または分析関連事業者へデータを送信していたとされています。
「広告・分析サービスを利用していること」と「個人データを第三者が自由に販売できること」は同じではありません。
ただし、利用者から見れば、自動車メーカーのアプリへ入力・提供した情報が、どの外部事業者へどの範囲で送信されるかを把握しにくい構造になっています。
GM、Honda、Nissan、LincolnのアプリでVINと別の識別情報の組み合わせ
Consumer Reportsの調査では、General Motors系の、
- myCadillac
- myChevrolet
- myBuick
- myGMC
に加え、
- HondaLink
- MyNissan
- Lincolnの車両連携アプリ
について、VINとメールアドレスまたは位置情報などの識別情報が組み合わされて第三者へ送信される通信が確認されたと報告されています。
VINは17桁の車両固有番号で、車両単体を識別するために使われます。
VINそのものは車体にも表示されており、直ちに秘密情報というわけではありません。
問題になるのは、
「VIN+メールアドレス」
「VIN+位置情報」
「VIN+氏名」
のように別の識別情報と組み合わされるケースです。
これにより、
車両
→ 所有者
→ アカウント
→ 移動場所
→ 他のWeb・アプリ上の消費者プロファイル
を結び付けやすくなります。
研究チームは、安定した識別子と個人情報を使うことで、広告会社が車両所有者とWeb閲覧履歴や購買履歴などを横断的に関連付けられる可能性を指摘しています。
Google・Amazon・Meta・Microsoftなど大手テクノロジー企業もデータ経路に
Consumer Reportsの調査では、車両やアプリから接続される第三者として、広告・分析企業だけでなく、大手テクノロジー企業も多数確認されています。
報告された企業には、
- Alphabet/Google
- Amazon
- Microsoft
- Meta
などが含まれます。
Northeastern Universityは、Adobe Analytics、Axiom、Contentsquareなども、個人情報を受け取る通信先として頻繁に確認されたとしています。
ただし、第三者ドメインへの通信を確認しただけで、その企業が受け取った情報を独自販売している、あるいは不正利用していると断定することはできません。
自動車メーカー側も、サービス提供や分析のための委託先であり、契約上、第三者自身の目的で情報を利用・販売することを禁止しているケースがあると説明しています。
この点は「データが送られた事実」と「その後どう使われたか」を分けて考える必要があります。
Hondaは調査結果を受け位置情報送信を停止、Amplitudeへ削除を要請
今回の調査では、研究者から指摘を受けた後にデータ取扱いを変更したメーカーもあります。
Northeastern Universityによると、Hondaのアプリから第三者分析事業者Amplitudeへ、VINと位置情報が送信されていることが確認されました。
Hondaは研究チームから結果を通知された後、
- Amplitudeへ取り込まれた位置情報データの削除を要請
- アプリからAmplitudeへ位置情報を送信しないよう変更
しました。
Hondaの広報担当者はNortheastern Universityに対し、VINと位置情報について、Amplitudeが独自利用または販売できるものではなく、そのような利用は契約上禁止していたと説明しています。
また、車両連携アプリの利用自体は任意だとしています。
つまり、今回の調査で確認されたのは「第三者への送信」です。
「Hondaが位置情報をデータブローカーへ販売していた」とする事実ではありません。
GMも「第三者は独自利用・販売できない」と説明
Northeastern Universityは、GM系アプリからも個人情報の第三者送信を確認しています。
これに対してGMは、顧客データをサービス提供に必要なサービスプロバイダーや第三者へ開示する場合はあるものの、厳格な契約上の制限を設けていると説明しました。
GMによると、そうした事業者は受け取ったデータについて、
- 販売
- 再共有
- 自らの目的での利用
を許可されていないとしています。
一方、GMのコネクテッドカーデータについては、これとは別の過去の取扱いをめぐり、FTCとカリフォルニア州当局から法執行を受けています。
今回のNortheastern Universityの調査結果と、過去のOnStar/Smart Driver問題は同一事案ではありません。
ただし、コネクテッドカーで収集されるデータがどこまで二次利用され得るかという点では連続したプライバシー問題です。
FTC、GM・OnStarの位置情報と運転行動データ販売に5年間の制限
FTCは2026年1月、General MotorsとOnStarに対する最終命令を公表しました。
FTCが問題視したのは、GMがOnStarの「Smart Driver」機能などを通じ、
- 正確な位置情報
- 急加速
- 急ブレーキ
- 高速走行
- 深夜運転
- その他の運転行動
などのデータを取得し、消費者へ十分な説明や明確な同意を得ないまま第三者へ提供していたとする事案です。
FTCは2025年1月の訴状で、GMが数百万台の車両から位置情報や運転行動データを取得し、第三者や消費者報告機関へ提供していたと主張しました。
2026年に確定した命令では、GM・OnStarに対し、位置情報・運転行動データを消費者報告機関へ提供することを5年間禁止しています。
さらに20年間、
- コネクテッドカーデータを収集・利用・共有する前の明示的同意
- 利用者が自身のデータを取得できる仕組み
- データ削除要求への対応
- 正確な位置情報収集を停止できる仕組み
- 位置情報・運転行動データ収集からオプトアウトする仕組み
などを求めています。
FTCは2024年の時点でも、自動車メーカーに対して位置情報などの機微データの収集・利用・開示には大きな法的リスクがあると警告していました。
カリフォルニア州、GMに1,275万ドル―位置・運転データをデータブローカーへ販売
2026年5月8日、カリフォルニア州司法長官Rob Bonta氏、複数の地方検事、California Privacy Protection Agency(CalPrivacy)は、GMとの1,275万ドルの和解を発表しました。
州当局の調査によると、GMは2020年から2024年にかけて、数十万人のカリフォルニア州利用者について、
- 氏名
- 連絡先
- 正確な位置情報
- 運転行動データ
をデータブローカーのLexisNexis Risk SolutionsとVerisk Analyticsへ販売していました。
カリフォルニア州司法長官によると、GMはこのデータ販売により全米で約2,000万ドルを得ていたとされています。
データブローカー側は、これらの情報からドライバーを評価する商品を開発し、自動車保険会社へ提供することを想定していました。
カリフォルニア州では運転データを自動車保険料設定に利用することが法律で制限されているため、同州のドライバーの保険料がこの販売によって上昇したことは確認されていません。
しかし州当局は、GMが消費者にデータ販売を十分説明せず、プライバシーポリシーでも実態と異なる説明をしていたとしています。
和解では、
- 1,275万ドルの民事制裁金
- 消費者報告機関・データブローカーへの運転データ販売を5年間禁止
- 一定の場合を除き、180日以内に保有運転データを削除
- LexisNexisとVeriskへデータ削除を要請
- コネクテッドカーデータのプライバシープログラム構築
- リスク評価と当局への報告
などが盛り込まれました。
今回のNortheastern University/Consumer Reports研究が問題視する「第三者データ共有」は、こうした過去の法執行を背景として見る必要があります。
なぜ「正確な位置情報」が特に危険なのか
FTCはコネクテッドカーの位置情報について、スマートフォンと同様、利用者の継続的な行動を明らかにできる機微情報だと指摘しています。
例えば位置履歴からは、
- 自宅
- 勤務先
- 病院・医療機関
- 宗教施設
- 学校
- 特定の店舗
- 日常的な移動パターン
- 特定日時にいた場所
などを推測できる可能性があります。
単発のGPS座標よりも、時間を追って蓄積された位置履歴の方が個人の生活パターンを明らかにします。
さらにVINやメールアドレスと組み合わせれば、「どの車両が、誰に紐付き、どこにいたのか」を継続的に結び付けられる可能性があります。
このため、FTCは位置情報について通常の利用データより高い保護が必要な情報として扱っています。
プライバシーポリシーに「第三者と共有」と書くだけでは実態が見えない
Northeastern Universityの研究では、調査対象となったメーカーのアプリのプライバシーポリシーに、個人情報を第三者へ共有する場合があること自体は記載されていました。
しかし研究チームは、
- 具体的にどの企業へ送るのか
- どの情報を送るのか
- 何の目的で利用するのか
が十分に明示されていないケースを問題視しています。
「分析目的で第三者サービスを使用します」という抽象的な説明では、利用者は自分の位置情報やVINが具体的にどこへ渡るのか判断できません。
自動車メーカー側からすれば、SDK、クラウド、アクセス解析、障害監視、Webページ、広告計測など多数の外部サービスを利用するため、全通信先を固定的に示すことが難しい面もあります。
一方、機微データを扱う場合は「利用者が実態を理解した上で同意できるか」が規制当局から問われます。
GMに対するFTCやカリフォルニア州の法執行も、単にデータを収集したことだけではなく、消費者への説明と同意のあり方を問題にしています。
「アプリを使わなければよい」では済まない理由
車両連携アプリの利用は任意だとするメーカーもあります。
しかし現在のコネクテッドカーでは、アプリを使用しないと、
- リモートロック
- リモートエンジン始動
- EVの充電状態確認
- 遠隔空調
- 車両位置確認
- 整備情報
- 一部のオンラインサービス
などを利用できなくなる場合があります。
研究者らは、データ共有を拒否することで主要機能まで失う仕組みでは、実質的に自由な選択になっているのかという問題を提起しています。
プライバシー保護では、
「サービスを利用するならすべてのデータ共有を受け入れる」
という一括同意より、
- 車両機能に必須の通信
- セキュリティ・障害監視
- 製品改善分析
- 広告計測
- パーソナライズ
- 第三者広告
などを分けて選択できる方が、利用者の意思を反映しやすくなります。
日本企業でもコネクテッドカーの「サイバーセキュリティ」と「プライバシー」は分けて管理する
日本でもUN R155/R156を軸に、車両サイバーセキュリティやソフトウェアアップデートの管理が制度化されています。
一方、今回の研究が扱う中心的な問題は、攻撃者が車両へ侵入したケースではありません。
車両や正規アプリが仕様どおり動作した結果、
「誰の、どのデータが、どの第三者へ送られるのか」
というデータガバナンスの問題です。
つまり、
- 車両が乗っ取られないためのサイバーセキュリティ
- 車両が収集したデータを適切に利用するプライバシー
- 外部SDK・クラウドを含むサプライチェーン管理
は別の統制として設計する必要があります。
類似論点:中国製EV・コネクテッドカーでは「誰がデータと遠隔制御権を持つか」が問題
今回のNortheastern University/Consumer Reportsの調査は、主に米国市場の自動車アプリから広告・分析事業者へ個人データが流れる問題を扱っています。
これと類似するものの、異なる観点からコネクテッドカーのデータリスクを扱ったのが、セキュリティ対策Labの中国のEV・コネクテッドカーに潜むセキュリティリスク―米欧が安全保障リスクとして警戒する理由です。
中国製EV・コネクテッドカーを巡る米欧の規制では、単に「どのデータが収集されるか」だけでなく、
- 車両データをどの国・企業が管理するのか
- OTAやクラウドを通じた遠隔アクセス権を誰が持つのか
- 通信モジュールや自動運転ソフトウェアを誰が供給するのか
- その企業がどの国の司法管轄・法制度の影響を受けるのか
まで安全保障上の評価対象になっています。
今回の米国研究と中国製コネクテッドカーの問題は、論点こそ異なりますが、共通しているのは「車両から集めたデータと遠隔管理権限を誰が持ち、どこへ渡せるのか」という点です。
前者は広告・分析エコシステムと消費者プライバシー、後者は国家安全保障・サプライチェーンの問題として現れています。
コネクテッドカーのリスクを評価する際は、この2つを分けつつ、
「どのデータが取られるか」
「誰が見られるか」
「誰が遠隔操作・更新できるか」
「どの法域の企業がその権限を持つか」
まで確認する必要があります。
社用車・フリート管理でも確認したいデータ共有
今回の問題は個人所有車だけの話ではありません。
企業が営業車、配送車、役員車、レンタカーなどのコネクテッドカーを利用する場合、車両データには従業員や業務活動に関係する情報が含まれる可能性があります。
例えば、
- 車両位置
- 移動履歴
- 訪問先
- 運転時間
- 急加速・急ブレーキ
- 車速
- VIN
- 運転者アカウント
- メールアドレス
- スマートフォン情報
などです。
情報システム部門や総務・車両管理部門では、次を確認できます。
- 車両メーカーが収集するデータ項目
- 車両連携アプリが要求する権限
- 正確な位置情報が常時必要か
- 車両データを受け取る第三者事業者
- 広告SDK・アクセス解析SDKの利用
- 個人データの保存期間
- データブローカーや消費者報告機関への提供有無
- オプトアウト時に利用できなくなる機能
- 退職者・車両返却時のアカウント解除
- 中古車売却時の車載アカウント・個人データ削除
- 海外へのデータ移転
- ドライバーへの利用目的の説明
特に社用車では、本人が自動車メーカーとの契約内容を選べないまま会社指定の車両・アプリを利用するケースもあります。
企業側でも「メーカーのプライバシーポリシーに書いてあるから」で終わらせず、従業員へどのデータが取得されるかを説明できる状態にしておく必要があります。
一般的な個人情報・機密情報の管理については、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
自動車メーカー・モビリティ事業者が確認したいポイント
今回の研究と米国当局の法執行から、自動車メーカーや車両サービス事業者では次を確認できます。
- VINを個人データと組み合わせて送信していないか
- 位置情報を第三者分析SDKへ送る必要性を説明できるか
- 精密位置情報をデフォルトで収集していないか
- アプリに組み込んだSDKを一覧化しているか
- SDK更新によって送信項目が増えていないか
- 外部Webページへ遷移した際のCookie・Pixelまで把握しているか
- 第三者が契約外の目的でデータを利用できないよう制限しているか
- 委託先のデータ削除を確認できるか
- オプトアウト後も安全上・基本利用上必要な機能を維持できるか
- プライバシーポリシーと実際のネットワーク通信が一致しているか
- 同意取得画面で利用目的を個別に説明しているか
- データ最小化を設計段階から実施しているか
今回HondaがAmplitudeへ位置情報削除を求めたように、「契約上は独自利用禁止」でも、そもそも送信する必要があるデータだったのかを見直す余地があります。
コネクテッドカーのプライバシーでは、第三者の利用条件だけでなく、「送らなくてもよい情報を最初から送らない」というデータ最小化が大きな対策になります。
出典
- Your car is collecting more data about you than you think – Northeastern University
- Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem – Northeastern University研究プロジェクト
- Automatic Transmission: An Empirical Study of Data Privacy in the Connected Vehicle Ecosystem – Aanjhan Ranganathan / Northeastern University
- Your Car Is Sharing Data With Big Tech Companies, Study Finds – Consumer Reports
- Cars & Consumer Data: On Unlawful Collection & Use – Federal Trade Commission
- FTC Finalizes Order Settling Allegations that GM and OnStar Collected and Sold Geolocation Data Without Consumers’ Informed Consent – Federal Trade Commission
- When It Comes to Data Privacy, Consumers Must Be in the Driver’s Seat: Attorney General Bonta, Partners Secure $12.75 Million General Motors Privacy Settlement – California Department of Justice
- General Motors privacy enforcement complaint – California Department of Justice
関連記事
 米軍特殊部隊員、軍事機密をオンライン予測サイトで換金—ベネズエラ作戦の機密情報で約41万ドルを不正取得
 中国国家安全部の「契約ハッカー」を米国に引き渡し Silk Typhoon(HAFNIUM)メンバーのXu Zewei、COVID-19研究も窃取
 国家情報会議設置法が参議院で可決・成立-内閣情報調査室を格上げした「国家情報局」が誕生
 ファイブ・アイズが警告 AIがサイバー攻撃を根本的に変える-タイムラインは数年ではなく数か月
 Anthropicがアリババをホワイトハウスへ告発 -不正アカウントでClaudeから能力を不正抽出か
 イランの代理サイバーハッキング作戦の全貌-ハッカー グループとの繋がりや認知戦/物理的破壊作戦まで
 自衛隊の中国製 マルウェア 混入 USB 問題を受け総務省が全自治体調査へ-ドローン・監視カメラも対象に
 アメリカ、実質的に中国製通信・監視機器の販売と輸入を全面 禁止に
 三重県、USBメモリー 1万個超のうち47個からマルウェアを検知-37部署に影響、職員私物や外部端末からの混入も判明

