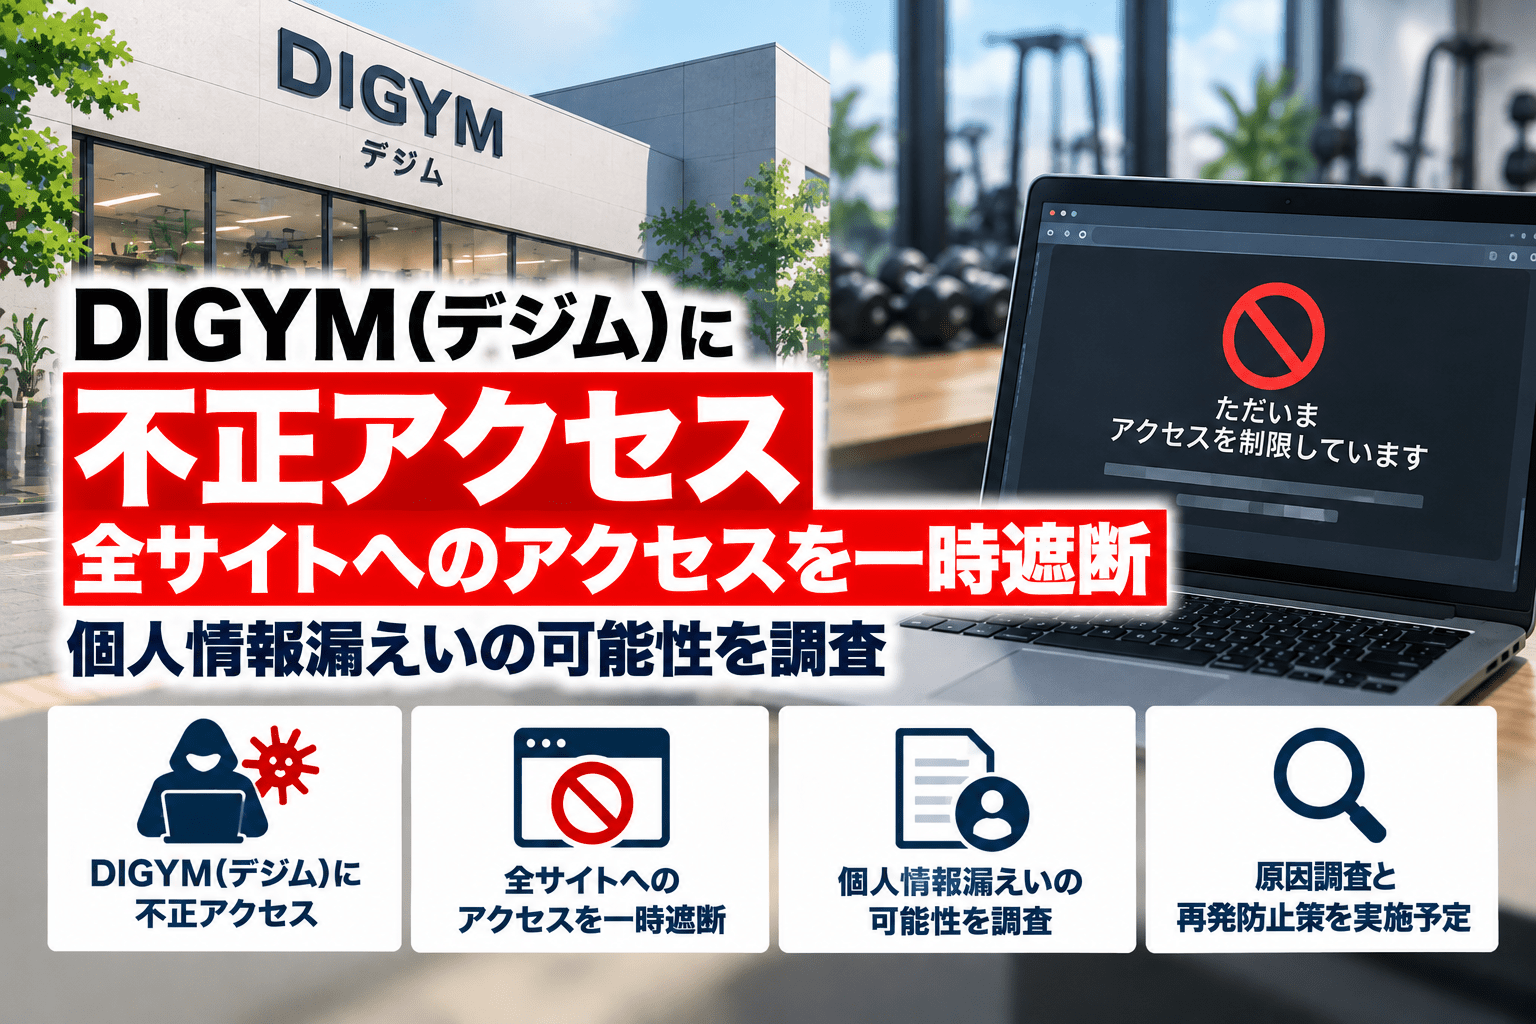
クラウド型会員管理システム「DIGYM(デジム)」を提供する株式会社デジサポートは2026年10月17日、不正アクセスを検知したため、セキュリティ確保を目的として全サイトへのアクセスを一時的に遮断すると発表しました。同社は原因調査と対応を進めており、個人情報が漏えいした可能性にも言及しています。実際に情報が流出したと確認されたわけではありません。
DIGYMはフィットネスクラブやジム、スクールなどの会員情報管理、予約、会費請求・決済データ連携を支援するクラウドサービスです。今回の発表では、停止対象のサイトや利用施設ごとの業務影響、対象となる個人情報の種類・人数などの詳細は示されていません。
DIGYM不正アクセスのサマリー
- 公表日:2026年10月17日
- 公表元:クラウド型会員管理システム「DIGYM」の運営元、株式会社デジサポート
- 確認された事象:不正アクセスを検知
- 緊急対応:セキュリティ確保のため、全サイトへのアクセスを一時的に遮断することを発表
- 調査状況:運営元のシステム部門が原因の調査と対応を実施
- 個人情報:漏えいした可能性があると説明。ただし、漏えいの確定発表ではない
- 利用者への注意喚起:不審なメール、電話、身に覚えのない連絡などに注意するよう要請
- 復旧方針:安全性を確認したうえで対応し、改めて案内すると説明
| 項目 | 公式発表で確認できる内容 |
|---|---|
| 事業者 | 株式会社デジサポート |
| 対象サービス | クラウド型会員管理システム「DIGYM(デジム)」 |
| 公表日 | 2026年10月17日 |
| 事案 | 不正アクセスの検知 |
| 初動対応 | 全サイトへのアクセスを一時的に遮断すると発表 |
| 個人情報 | 漏えいの可能性があるとして調査中 |
| 対象人数・情報項目 | 公式発表では具体的な内訳なし |
| 復旧 | 安全性の確認後に対応し、改めて案内する方針 |
10月17日に不正アクセスを公表、全サイトへのアクセスを一時遮断
DIGYMの公式サイトに掲載された10月17日付のお知らせによると、運営元は不正アクセスを検知し、セキュリティ確保のために全サイトへのアクセスを一時的に遮断すると発表しました。システム部門が原因の調査と対応を進めていると説明しています。
公表文は「全サイトへのアクセス」を遮断するという表現であり、会員管理や予約、決済を含むすべての機能が一律に停止したとまでは明記していません。施設ごとの利用可否や、どの顧客環境が対象となったかを判断するには、運営元からの個別案内が必要です。
なお、10月19日に参照した公式のお知らせ一覧では、10月17日付の緊急告知が掲載されています。サイトの一部を閲覧できる状態であっても、全機能の復旧や影響解消を意味するものではありません。
個人情報漏えいの可能性を公表、詳細な影響範囲は調査中
デジサポートは不正アクセスによって個人情報が漏えいした可能性があると公表しています。現時点での案内は可能性の段階であり、個人情報の流出が確定した人数や、漏えい対象となった情報項目は示されていません。
同社は、利用者に対して不審なメールや電話、身に覚えのない連絡などに注意するよう呼びかけています。連絡を受けた場合は、案内に記載されたリンクや電話番号をそのまま使用せず、あらかじめ把握している施設・運営元の連絡手段で確認することが考えられます。
会員管理・予約・決済を提供するDIGYM、利用施設への影響は
DIGYMは、会員登録・変更・退会、Web入会、レッスン・パーソナルトレーニング予約、会費請求、決済代行会社とのデータ連携などを提供するサービスです。ジムやフィットネスクラブだけでなく、スクール、ダンス、ヨガ、スタジオなどでの利用も想定しています。
こうした機能を利用する施設では、仮に管理画面や会員向けページが利用できない場合、入退会手続き、予約確認、会費の管理、会員への案内などの業務に影響が及ぶ可能性があります。ただし、これはDIGYMの提供機能から考えられる一般的な業務上の影響であり、今回の不正アクセスによって各機能の停止や決済情報の漏えいが確認されたという意味ではありません。
また、公式の機能紹介ではクレジットカード情報について、端末やサーバーには残さないと説明しています。今回の緊急告知は決済カード情報の流出を公表したものではなく、カード情報の被害を断定できません。
利用施設の管理者が確認したい事項
DIGYMを利用する施設の運営担当者は、運営元からの最新案内に加え、実際の管理画面・予約機能の利用可否、会員への通知が必要となる範囲、停止時の代替受付手順を整理しておく必要があります。個人情報への影響については、運営元の調査結果が更新された場合に対象データ・対象期間・利用者への対応を確認することになります。
今回のように外部のクラウドサービスで不正アクセスが発生した場合、サービス事業者の復旧判断と、導入施設が会員に行う案内や業務継続の判断は分けて管理する必要があります。公式発表に記載のない侵入経路や被害件数を推測して案内することは避けたいところです。
出典
- 【緊急のお知らせ】不正アクセス検知に伴うサイトの一時停止について(2026年10月17日) – DIGYM/株式会社デジサポート
- お知らせ一覧 – DIGYM/株式会社デジサポート
- DIGYM(デジム)公式サイト・サービス概要
- DIGYMの機能 – 株式会社デジサポート
関連記事
 家電販売のジョーシン、不正アクセスによるサイバー攻撃で一部 システム障害-個人情報漏えいの可能性も調査
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性