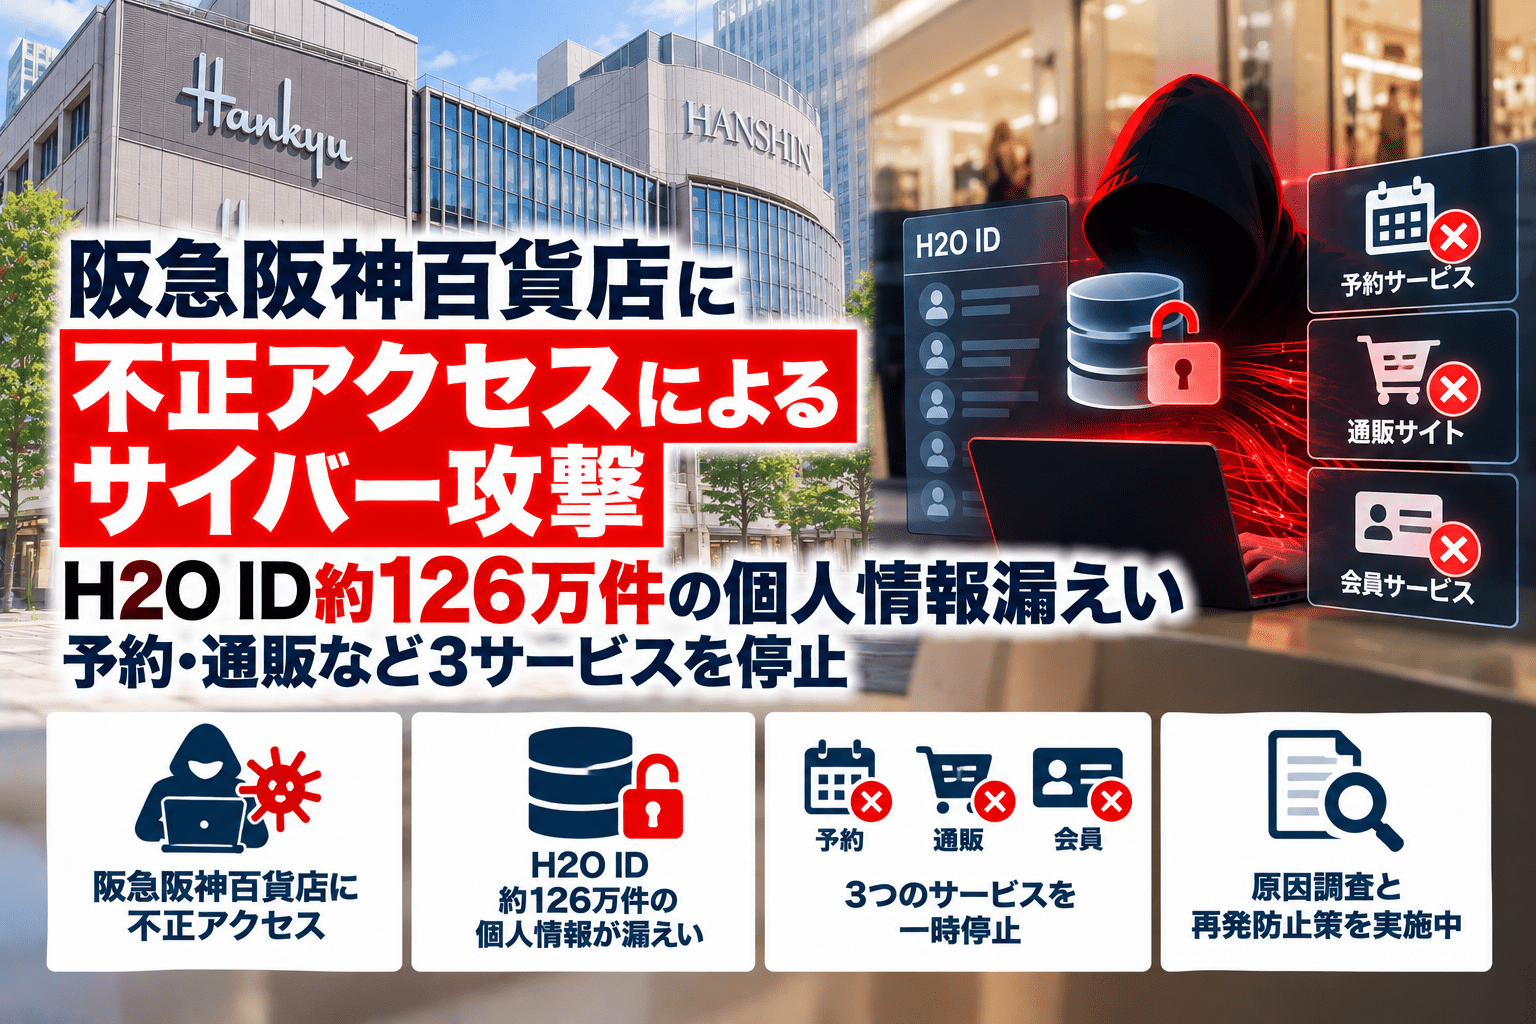
エイチ・ツー・オー リテイリング株式会社と子会社の株式会社阪急阪神百貨店は2026年10月19日、阪急百貨店・阪神百貨店の予約サイトなど3つのサービスで第三者による不正アクセスが発生し、共通会員ID「H2O ID」に登録された約126万件の個人情報の一部が漏えいしたと発表しました。
10月16日に予約サイトを経由した顧客管理システムへの不正アクセスを確認し、翌17日には「HANKYU HANSHIN E-STORES」と「Remo Order」への不正アクセスも確認しました。3サービスはいずれもシステム全体を停止しています。通販関連サービスが保持する注文履歴やカード情報の一部については、漏えいの有無を引き続き調査しています。
阪急阪神百貨店の不正アクセス・個人情報漏えいのサマリー
- 公表日:2026年10月19日
- 発表者:エイチ・ツー・オー リテイリング株式会社、株式会社阪急阪神百貨店
- 10月16日:「阪急百貨店・阪神百貨店予約サイト」を経由した顧客管理システムへの不正アクセスを確認
- 10月17日:「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスを確認
- 対応:3サービスのシステム全体を停止し、不正な通信の遮断や被害拡大防止措置を実施
- 10月19日:顧客管理システムが保持するH2O ID約126万件の個人情報の一部の漏えいが判明
- 確認された漏えい対象には氏名、メールアドレス、住所、電話番号、生年月日などが含まれる
- 通販・注文サービスが保持する商品注文履歴、カード情報の一部、アドレス帳情報などの漏えい有無は調査中
- クレジットカード番号の全桁とセキュリティコードは保持しておらず、ログインパスワードの漏えいも確認されていないと説明
- 個人情報保護委員会への報告と所轄警察署への被害申告を実施。会員にはメールで順次通知
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月19日 |
| 対象企業 | エイチ・ツー・オー リテイリング、阪急阪神百貨店 |
| 対象サービス | 阪急百貨店・阪神百貨店予約サイト、HANKYU HANSHIN E-STORES、Remo Order |
| 不正アクセス確認 | 予約サイト経由は10月16日、通販・注文の2サービスは10月17日 |
| 個人情報漏えいの確認 | H2O ID約126万件の個人情報の一部 |
| その他の情報 | 注文履歴、カード情報の一部、アドレス帳などは漏えい有無を調査中 |
| サービスの状況 | 3サービスのシステム全体を停止。安全確認後に再開予定 |
| 公的機関への対応 | 個人情報保護委員会への報告、所轄警察署への被害申告 |
10月16日と17日に不正アクセスを確認、予約・通販サイトを停止
最初に不正アクセスが確認されたのは「阪急百貨店・阪神百貨店予約サイト」です。10月16日、同サイトを経由して顧客管理システムが第三者から不正アクセスを受けたことが判明しました。両社は同日、外部からの不正な通信を遮断し、予約サイトのシステム全体を停止しました。
翌17日には、百貨店のオンラインショッピングサイト「HANKYU HANSHIN E-STORES」と、リモート注文サービス「Remo Order」でも不正アクセスが確認されたため、両サイトのシステム全体を停止しています。
両社は、関連するホームページと機能について、同様の手口による新たな被害や影響の拡大を防ぐ措置を完了したとしています。一方、詳細な原因究明とセキュリティ上の脆弱性の解析・調査は継続中です。特定の製品の脆弱性や具体的な攻撃手法は、10月19日付発表では明らかにしていません。
H2O ID約126万件の情報漏えい、氏名・住所・生年月日などが対象
10月19日、両社は顧客管理システムで管理している「H2O ID」会員のうち、約126万件について個人情報の一部が漏えいしたと発表しました。ほぼ全てのH2O ID会員 約126万件の個人情報が対象になったと説明しています。
公表された対象情報は、以下のとおりです。
| H2O ID関連の対象情報 | 内容 |
|---|---|
| アカウント情報 | H2O ID |
| 氏名・属性 | 氏名(漢字・カナ)、性別、年齢、生年月日 |
| 連絡先 | メールアドレス、郵便番号、住所、携帯電話番号、電話番号 |
| サービス利用情報 | H2O IDでの利用サービス項目 |
H2O IDは、エイチ・ツー・オー リテイリングが複数のサービスに共通で提供する会員IDです。漏えいした情報には連絡先や利用サービス項目が含まれるため、利用したサービスを把握した第三者による不審な連絡には注意が必要です。
なお、「約126万件」は今回のリリースで漏えいが判明したH2O IDに関する件数です。後述する通販関連情報の漏えい件数が加算された数字ではありません。
注文履歴・クレジットカード情報の一部は漏えいの有無を調査中
「HANKYU HANSHIN E-STORES」と「Remo Order」についても不正アクセスが確認されていますが、両社はこれらのサービスが保持する情報の漏えい有無について調査中としています。
両サービスが保持する情報として公表されたのは、商品注文履歴、クレジットカード情報の一部、ポイントカード情報の一部、アドレス帳の情報です。
クレジットカード関連では、カード種別、カード番号の下4桁、カード名義、有効期限を保持しています。両社によると、決済情報の非保持化に対応しており、カード番号の全桁とセキュリティコードは保持していません。ポイントカードについても、カード種別とカード番号の下4桁を保持しているとしています。
会員へ順次通知、身に覚えのないメール・SMS・電話に注意
エイチ・ツー・オー リテイリングと阪急阪神百貨店は、対象のH2O ID会員に電子メールで順次連絡しています。個人情報保護委員会への報告と、所轄警察署への被害申告も実施しました。
10月19日時点では、本件に起因すると考えられる情報の不正利用や二次被害は確認されていないとしています。ただし両社は、漏えい対象となったメールアドレスや電話番号宛てに、企業を装ったメール、SMS、電話が届く可能性があるとして注意を呼びかけています。
同社が案内する通知メールの送信元は [email protected] です。ただし、メールの送信者表示だけを安全性の判断材料にせず、連絡が不審な場合はメール内のリンクからではなく、公式サイトや正規の問い合わせ窓口で確認することが推奨されます。こうした漏えい後の二次攻撃については、セキュリティ対策Labの情報漏えい後の「おわび」を装うフィッシング詐欺の注意喚起でも紹介しています。
本件に関する問い合わせ窓口
- フリーダイヤル:0120-110-256、0120-369-089
- 受付時間:各日10時~20時
- 問い合わせフォーム:https://h2o-id.h2o-retailing.co.jp/web/contact
停止中の3サービス、安全を確認してから再開予定
両社は原因の究明と脆弱性の修正を行ったうえで、安全性を確認でき次第、サービスを再開する方針です。再開時には自社ホームページで案内するとしています。
現時点で情報漏えいが判明しているのは約126万件のH2O ID関連情報ですが、ほかの情報に関する調査結果や詳細な侵入原因によっては、対象範囲や利用者への案内が更新される可能性があります。利用者は公式発表と通知内容を継続して確認してください。
出典
- エイチ・ツー・オー リテイリング株式会社・株式会社阪急阪神百貨店「第三者による不正アクセス発生と個人情報漏えいに関するお詫びとお知らせ」(2026年10月19日付、ユーザー提供の公式PDF原本・3ページ)
- エイチ・ツー・オー リテイリング ニュースリリース一覧(公式発表掲載先)
- H2O IDのご案内 – 株式会社阪急阪神百貨店
関連記事
 アルカディアのSpeeCAN RAIDEN への不正アクセスによるサイバー攻撃、不正メール 142万3,428件を送信
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表