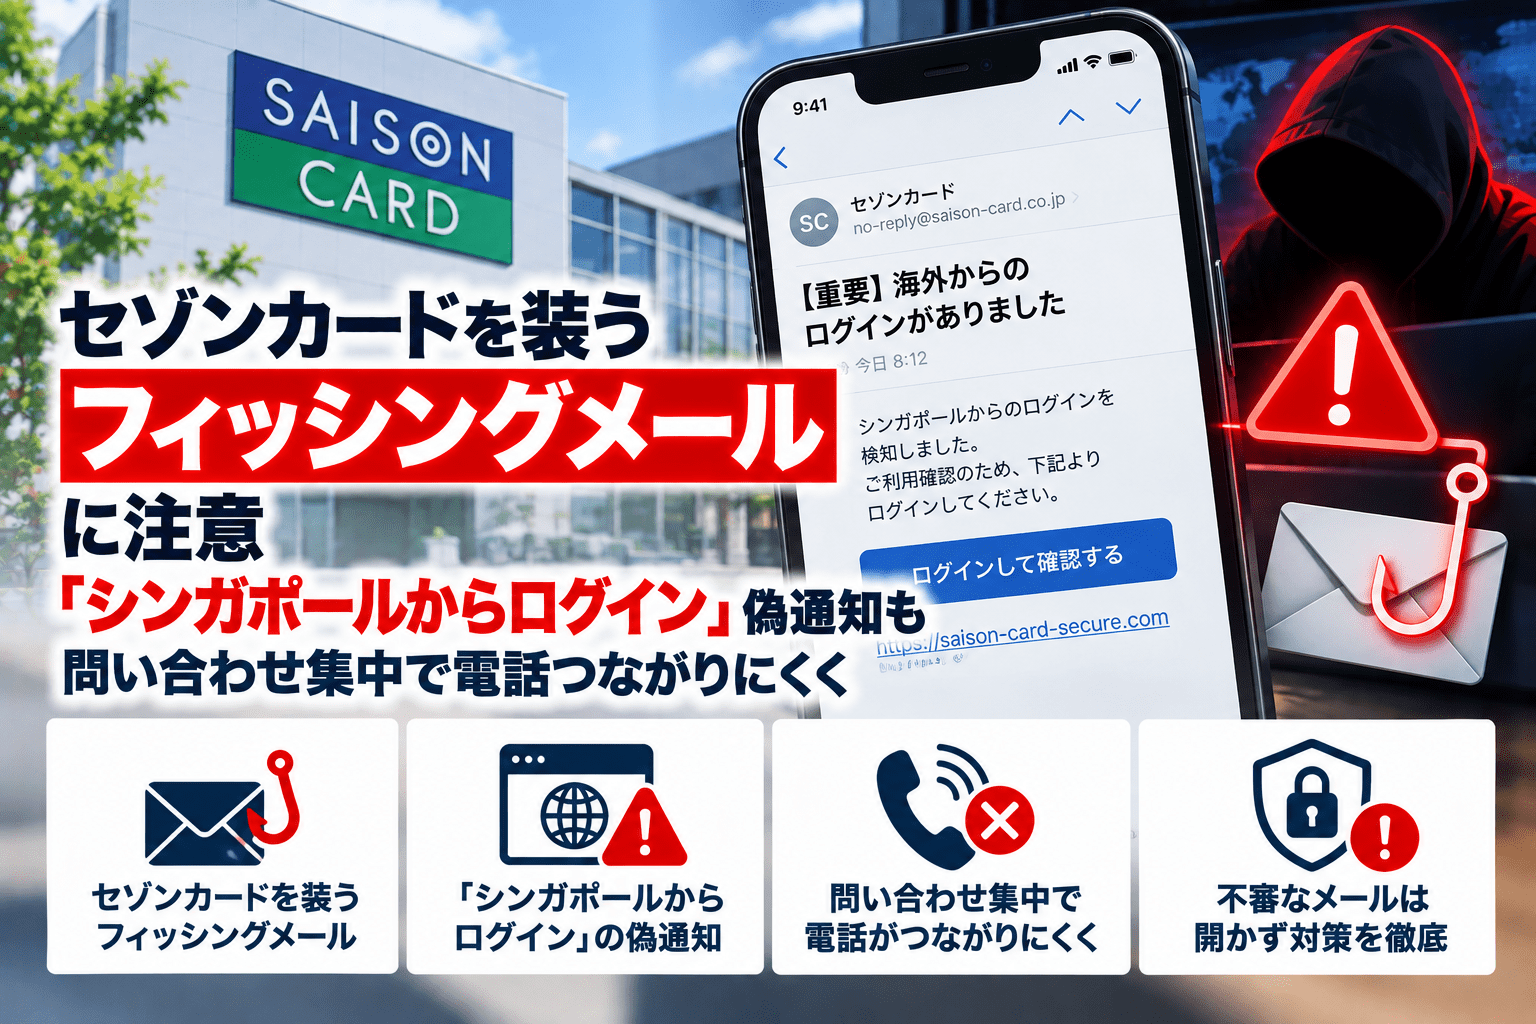
クレディセゾンは2026年10月19日、セゾンカードやアメリカン・エキスプレスを装ったフィッシングメールに注意するよう呼びかけました。「ご利用確認のお願い」「利用内容の確認」などの件名に加え、「シンガポールから新たなログインがありました」と偽ってメール内のURLへ誘導する手口を確認しています。関連する問い合わせが集中し、同社のインフォメーションセンターでは電話がつながりにくい状況も発生しています。
セゾンカードのフィッシング注意喚起のサマリー
- 公表日:2026年10月19日(公式ページのURL末尾は「20261018」)
- 公表元:株式会社クレディセゾン(セゾンカード)
- 確認された件名:「ご利用確認のお願い」「利用内容の確認」
- 新たな偽装例:アメリカン・エキスプレスを装い、シンガポールからのログインを知らせるメール
- 誘導内容:心当たりがない場合に、メール内のURLを開くよう促す
- 利用者への要請:不審なURLを開かず、カード情報や個人情報を入力しない
- メール内のURLを開かず、情報も入力していなければ、不審メールを削除するよう案内
- 関連する問い合わせが集中し、インフォメーションセンターの電話がつながりにくい状況
- 公式のNetアンサー、スマートフォンアプリ「セゾンPortal」などの利用を案内
| 項目 | 公表内容 |
|---|---|
| 注意喚起日 | 2026年10月19日 |
| 対象となる偽装 | セゾンカード、アメリカン・エキスプレス |
| 確認された誘い文句 | カード利用確認、海外からの新たなログイン |
| 目的とされる誘導 | メール本文中のURLへのアクセス |
| 確認された業務影響 | 問い合わせ集中による電話のつながりにくさ |
| 公式が案内する代替窓口 | Netアンサー、セゾンPortal、カスタマーサポート、FAQなど |
「利用確認」「海外からのログイン」で不安をあおるメールを確認
クレディセゾンによると、以前からカードの利用状況を確認させようとするフィッシングメールが送られており、新たにアメリカン・エキスプレスを装う手口も確認されました。海外からのログインを知らせ、利用者に心当たりがない場合は本文中のリンクを開かせる構成です。
こうしたメールは、身に覚えのない取引やログインへの不安を利用して、受信者を偽サイトへ誘導します。カードの利用状況を確かめる必要がある場合も、メールに記載されたURLからはアクセスせず、あらかじめ利用している公式アプリや公式サイトから確認する方法が案内されています。
今回の発表は、第三者がクレディセゾンのシステムへ侵入した、あるいは同社から顧客情報が漏えいしたという公表ではありません。カード会社・ブランドを装うフィッシングに関する注意喚起です。
問い合わせが集中、インフォメーションセンターの電話がつながりにくく
同社は今回のフィッシングメールに関する問い合わせが集中し、電話がつながりにくい状況にあると説明しています。利用明細や登録情報の照会・変更などについては、インターネットサービス「Netアンサー」やスマートフォンアプリ「セゾンPortal」、自動音声ガイダンス「パーソナルアンサー」などを案内しています。
ただし、偽メールに記載された電話番号やリンク先を利用するのではなく、公式サイトやカード裏面などで確認できる窓口を選ぶ必要があります。
偽サイトに情報を入力した場合の対応
クレディセゾンのフィッシング対策ページでは、入力してしまった情報に応じた対応を案内しています。
カード番号、暗証番号、セキュリティコードなどを偽サイトへ入力した場合は、公式の利用明細を確認し、不審な請求があればカード会社の案内に従って対応します。NetアンサーID、SAISON ID、パスワードを入力した場合は、ID・パスワードの変更、登録情報の確認、利用明細の確認を行う手順が示されています。
また、ワンタイムパスコードが正規の送信元から届いた場合でも、それを偽サイトに入力すると認証を突破される「リアルタイムフィッシング」の危険があります。ログイン画面のURLを確認し、認証コードを安易に入力しないことが必要です。
不審メールを受信しただけで、URLを開かず情報も入力していなければ、クレディセゾンは当該メールを削除するよう案内しています。フィッシングメールに関する情報提供も受け付けており、報告先は [email protected] です。
過去にもセゾンカードを装うフィッシングメールを確認
セキュリティ対策Labでは2026年8月、送信ドメイン認証のSPF・DKIM・DMARCがいずれもPASSしているにもかかわらず、セゾンカードを装った3Dセキュア再認証フィッシングメールを紹介しています。メール認証に成功したという表示だけでは、カード会社からの正規メールと判断できません。
また同年10月には、こしの都ネットワークのメールサーバーへの不正アクセス後、セゾンカードの利用確認を装うフィッシングメールが送信された事案も報じています。今回の注意喚起とこの事案の関係について、クレディセゾンは言及していません。
今回の公式注意喚起では、特定のシステム侵害や情報漏えいを公表したものではなく、受信したメールの内容や誘導先を確認し、公式窓口からカードの状況を調べるよう求めています。
出典
- 【当社を装ったフィッシングメールにご注意ください】インフォメーションセンターへのお電話がつながりにくい事象について(2026年10月19日)-セゾンカード
- セゾンカードを騙る不審なメール・SMSにご注意ください-セゾンカード
- お客様へのお知らせ-セゾンカード
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?