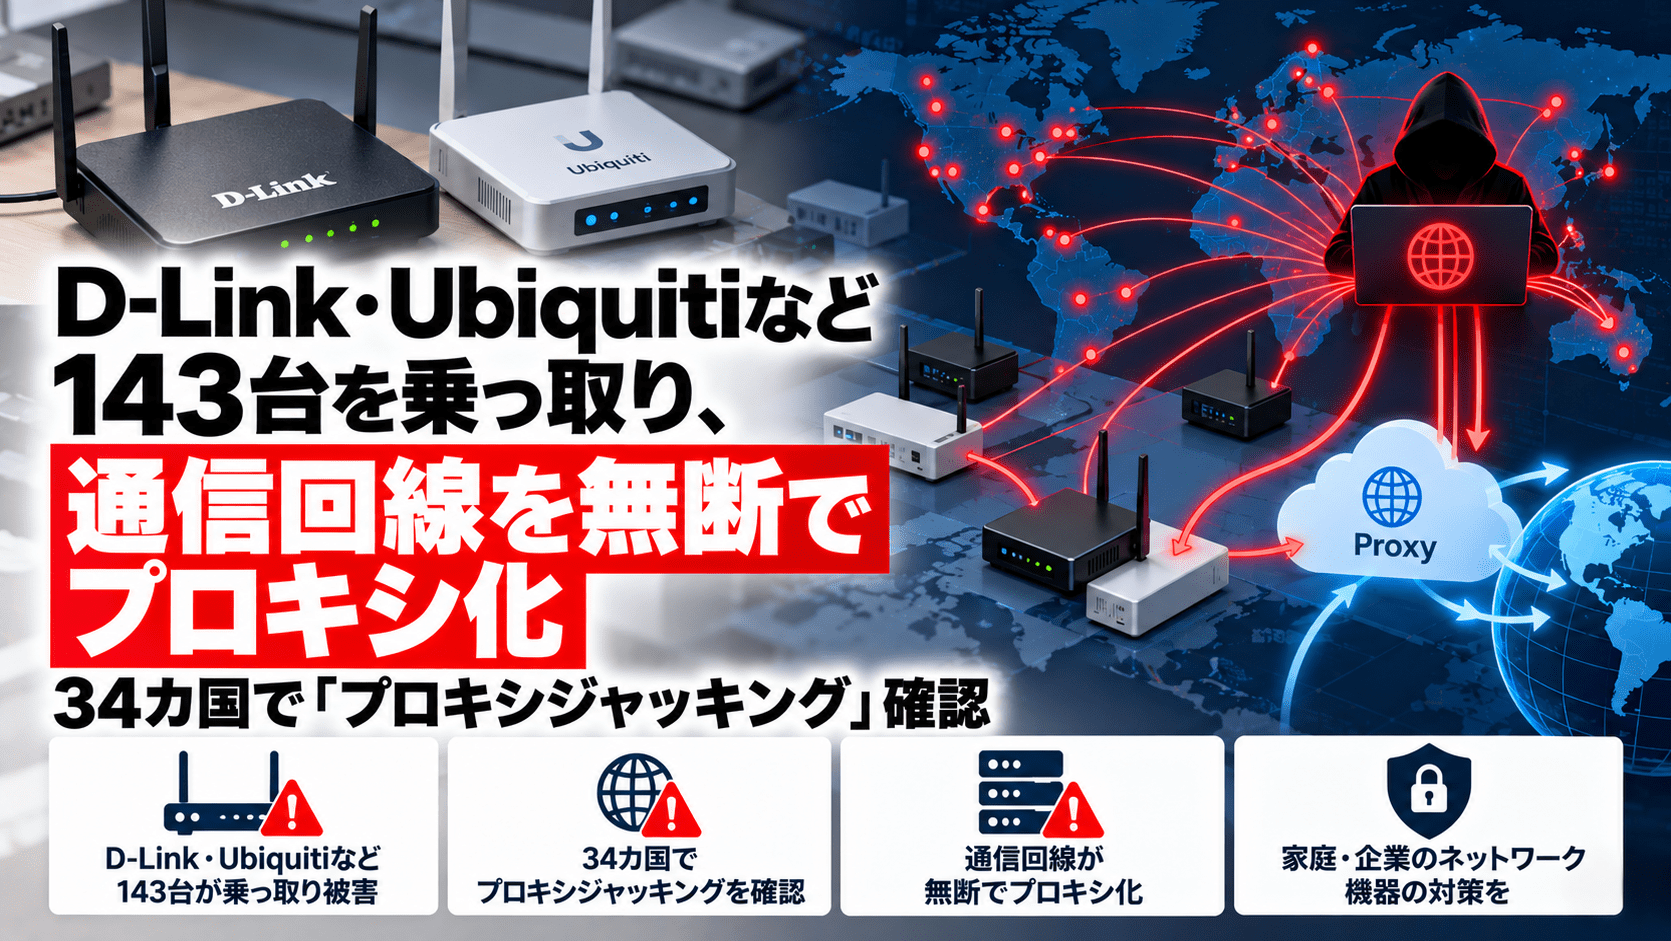
米国の脅威インテリジェンス企業GreyNoiseは2026年10月15日、D-LinkのNASやUbiquitiのネットワークビデオレコーダー(NVR)などを乗っ取り、所有者の通信回線を第三者に提供する「プロキシジャッキング」の攻撃活動を公表しました。調査では34カ国で少なくとも143台の機器が侵害され、正規の帯域共有アプリ「Pawns.app」が所有者の同意なく導入されていたとしています。
攻撃者は機器に残る既知の脆弱性を悪用し、通信回線を住宅・企業回線由来のプロキシとして利用できる状態にしていました。一部の機器では、再侵入に使えるSSH公開鍵も登録されていました。機器が通常どおり動作していても、外部の利用者による通信が自社・自宅のIPアドレスから発信されるおそれがあります。
D-Link・Ubiquiti機器への攻撃のサマリー
- 公表日:2026年10月15日
- 調査元:米国の脅威インテリジェンス企業GreyNoise
- 攻撃手法:既知の脆弱性を悪用した機器の乗っ取りと、無断のプロキシソフト設置
- 確認範囲:34カ国で少なくとも143台の機器の侵害
- 主な対象:D-Link ShareCenter NAS、Ubiquiti UniFi Video NVR、SAP NetWeaver Visual Composer
- その他の攻撃対象として観測:Hikvision、DahuaのDVR・NVR
- 悪用されたソフトウェア:帯域共有サービスPawns.appの正規クライアント
- 確認された追加行為:一部の侵害機器に、攻撃者による再アクセス用のSSH鍵を設定
- 運用上の影響:通信帯域の無断使用、自社のグローバルIPアドレスが第三者の通信元として利用されるリスク
| 項目 | 調査で確認された内容 |
|---|---|
| 攻撃活動 | プロキシジャッキング(Proxyjacking) |
| 調査主体 | GreyNoise |
| 攻撃対象の規模 | 少なくとも143台/34カ国(製品別の内訳は非公表) |
| 収益化の仕組み | 所有者に無断でPawns.appを設置し、攻撃者側のアカウントで回線共有を運用 |
| 持続的アクセス | 一部機器でSSH公開鍵認証を追加 |
| 攻撃経路 | D-Link、Ubiquiti、SAPの既知脆弱性を悪用 |
所有者の回線を第三者向けプロキシとして転用
「プロキシジャッキング」は、攻撃者が他人の機器を不正に制御し、そのインターネット接続を利用して収益を得る手法です。今回の調査では、攻撃者が侵害したネットワーク機器にPawns.appのクライアントを導入し、自身の収益受取用アカウントで運用していました。
Pawns.app自体は、利用者が同意の上で自身の回線を共有し、対価を受け取る商用サービスです。今回の問題は、サービスの存在そのものではなく、機器の管理者が許可していない状態で攻撃者がクライアントを導入したことにあります。
プロキシ経由の接続では、第三者の通信が侵害機器の属するネットワークのグローバルIPアドレスから発信されます。そのため被害組織では、通信帯域を消費されるだけでなく、自社のIPアドレスが不審なアクセスの発信元と判定され、外部サービスによる接続制限や調査対象となる可能性があります。ただし、今回確認された143台すべてについて、不正通信の用途や実際の収益額が判明したわけではありません。
D-Link、Ubiquiti、SAPの既知脆弱性を悪用
GreyNoiseが今回の攻撃で特定した脆弱性は次のとおりです。
| 対象製品・機能 | CVE | 攻撃との関係 |
|---|---|---|
| D-Link ShareCenter NAS | CVE-2024-3272 | ハードコードされた認証情報に関する脆弱性 |
| D-Link ShareCenter NAS | CVE-2024-3273 | OSコマンドインジェクションに関する脆弱性 |
| Ubiquiti UniFi Video NVR | CVE-2021-44228 | Apache Log4jの重大な脆弱性(Log4Shell) |
| SAP NetWeaver Visual Composer | CVE-2025-31324 | 認証なしで悪用可能なファイルアップロードの脆弱性 |
D-LinkのCVE-2024-3272とCVE-2024-3273については、台湾の国家資通安全研究院(NICS)も、古いNAS製品で認証回避や任意コード実行につながる危険性を案内しています。対象として挙げられているのはDNS-320L、DNS-325、DNS-327L、DNS-340Lです。
またGreyNoiseは、HikvisionとDahuaのDVR・NVRも攻撃対象になっていたとしています。ただし、これらの機器について悪用された個別の脆弱性番号や侵害台数の内訳は明らかにしていません。
今回の143台という数字は、これら複数の製品群についてGreyNoiseが確認した台数です。D-Link製品だけ、あるいはUbiquiti製品だけの侵害数を示すものではありません。
D-Linkの対象NASはサポート終了、メーカーが交換を推奨
D-Linkは2024年4月4日付のセキュリティ告知(SAP10383)で、CVE-2024-3272とCVE-2024-3273が影響する旧型NAS製品について案内しています。対象製品はすでにサポート終了(EOL/EOS)となっており、セキュリティ修正を含むファームウェア更新は提供されません。
同社はサポート終了機器の利用を取りやめ、現行製品に交換するよう推奨しています。パスワード変更やインターネットからのアクセス遮断は被害の拡大を抑える手段にはなりますが、既知の欠陥を修正できない旧型機器の恒久的な対策にはなりません。
ネットワーク機器の管理台帳では、稼働中の製品名とファームウェアバージョンに加え、メーカーのサポート終了日まで確認する必要があります。設置時から長期間稼働しているNAS・録画装置は、業務への影響を理由に交換が後回しになりやすい機器です。
SSH鍵を追加して再侵入経路を確保した例も
GreyNoiseは一部の機器で、攻撃者がSSHの公開鍵認証を設定していたことも確認しました。これによりPawns.appの実行を停止するだけでは、攻撃者のアクセス経路が残る可能性があります。
侵害が疑われる機器では、稼働プロセス、ファイル、SSHのauthorized_keys、管理者アカウント、外向き通信のログを併せて調べる必要があります。対応時には通信ログや機器設定の証拠を保全し、侵害が確認された場合は信頼できる状態からの再構築、または機器交換を検討します。
GreyNoiseが公表した侵害指標(IOC)には、攻撃に使用されたIPアドレス209.99.190.80と、Pawns.appの実行ファイルに対応する複数のSHA-256ハッシュが含まれます。ただし、Pawns.appは正規ソフトウェアでもあるため、ファイルの存在やハッシュの一致のみで不正導入と判断せず、設置の承認状況や通信先、実行履歴を照合する必要があります。
住宅回線・企業回線由来のIPアドレスを使う攻撃が検知を難しくする
今回の調査のきっかけとなった別の調査事案では、GreyNoiseがMicrosoft Entra IDのサインインログに住宅回線由来の不審なIPアドレスを確認しました。組織内の複数ユーザーが同一の住宅用プロキシIPから認証していたことなどを手掛かりに調査が進み、侵入が確認されたとしています。GreyNoiseは、この組織への侵入調査の詳細は非公開としています。
住宅用プロキシを経由すると、攻撃者のアクセス元が一般利用者のインターネット回線として見えるため、海外のVPSやデータセンターのIPアドレスだけを警戒する運用では見逃す場合があります。また、被害組織のIPアドレスが犯罪に利用されたとしても、必ずしもその組織自身が攻撃を実施したことを意味しません。
GreyNoiseは、IPアドレスの所在地だけでなく、複数ユーザーによる同一プロキシの利用、デバイス識別子、セッション情報、User-Agentなどの不一致を併せて確認するよう勧めています。
企業の情シス・セキュリティ部門が確認したい対策
今回の攻撃に対応する際は、端末用EDRの有無だけでなく、NASや録画装置、管理対象外のネットワーク機器まで調査範囲を広げる必要があります。
- 対象製品を棚卸しする。 D-Link ShareCenter NAS、UniFi Video NVRをはじめ、インターネットから接続できるNAS・NVR・DVR・業務アプリケーションを洗い出し、CVEとサポート状況を照合します。
- サポート終了機器を交換する。 D-Linkが修正を提供しない旧型NASは、外部アクセスの遮断を暫定措置とし、交換を優先します。
- 不要な公開経路を閉じる。 NASや録画装置の管理画面、SSHなどをインターネットに直接公開せず、管理者用の接続元を制限します。
- 通信とプロセスを確認する。 管理者が導入していない帯域共有ソフト、見慣れない外向き通信、予期しないSSH公開鍵を調査します。
- 認証ログの判定条件を見直す。 住宅用プロキシの利用や、複数アカウントが同じIPから不自然に接続する挙動を、デバイス・セッション情報と組み合わせて確認します。
- 侵害が判明した機器を安全な状態に戻す。 実行ファイルの削除だけで終わらせず、設定改ざんや残存するアクセス経路を調査し、必要に応じて再構築・交換します。
今回の調査が示したのは、旧型NASや録画装置が単なる保存・監視設備ではなく、外部の通信を中継する犯罪インフラとして利用され得るという点です。機器のメーカーや製造国ではなく、実際の影響製品、修正の提供状況、外部公開の有無を基準に、対応の優先順位を決めることができます。
出典
関連記事
 GitHub Enterprise Serverで重大な脆弱性(CVE-2024-6800)
 Apache HTTP Server 2.4.64 が公開、8件の脆弱性に対処 SSRF・DoS・セッションハイジャックなど修正
 GitLab、緊急アップデート公開:Runner乗っ取り(CVE-2025-11702)とDoS 3件を修正—18.5.1/18.4.3/18.3.5へ即時更新を
 Google、Chromeの高深刻度 脆弱性 8件を修正(CVE-2026-4673〜4680)
 Adobeのゼロデイ 脆弱性を悪用したサイバー攻撃の兆候
 Google Chrome、Ozoneの2件のCritical脆弱性を含む15件を修正-7月8日更新からわずか6日で追加パッチ(CVE-2026-15764、CVE-2026-15765)
 WordPress「Click2Shell」脆弱性、7.1.1で修正 管理者の1クリックでテーマ強制インストール、別の欠陥と連鎖しPHP実行
 建設機械器具のレンタルのカナモトが不正アクセスによるシステム障害の最終報告を発表
 ガイナーレ鳥取のGK 高麗稜太選のSNSアカウントが不正アクセスにより乗っ取り