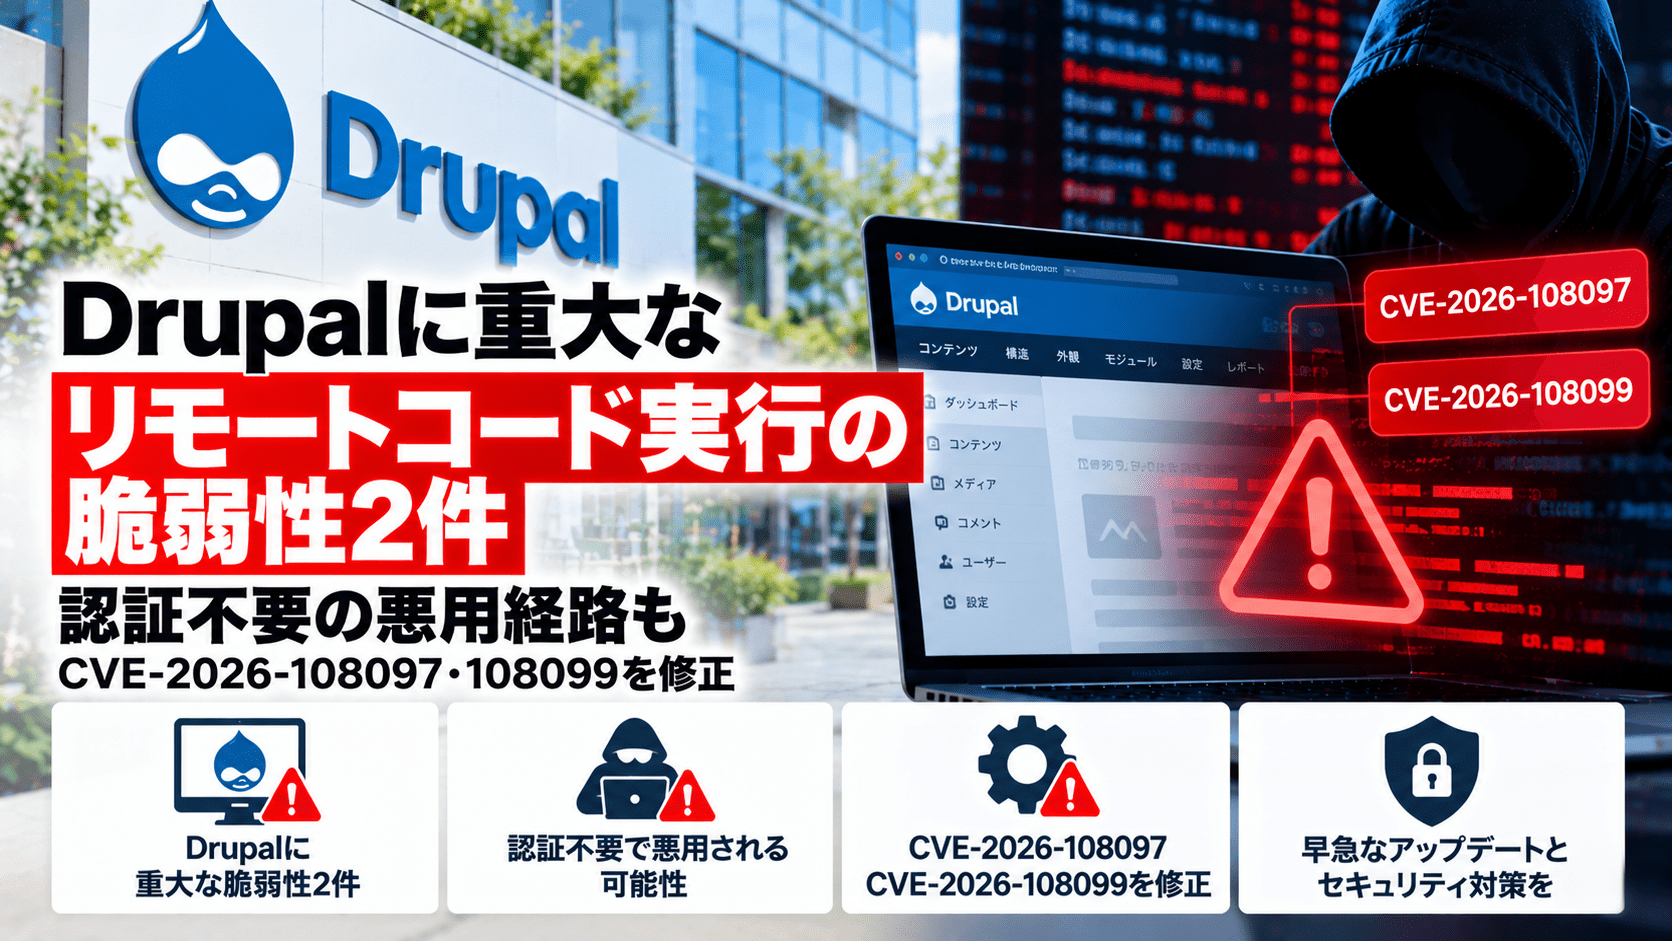
Drupal Security Teamは2026年10月14日、コンテンツ管理システム(CMS)「Drupal」のコア機能と拡張モジュール「Entity List」に、リモートコード実行(RCE)につながる重大な脆弱性2件が存在すると公表しました。対象はDrupal coreのField UIモジュールに存在する「CVE-2026-108097」と、Entity Listの「CVE-2026-108099」です。いずれもDrupal独自のセキュリティリスク評価で「Critical(19/25)」と判定され、修正版が公開されています。
両脆弱性は、それぞれのモジュール単体で直ちに悪用できるものではありません。一方、別の拡張モジュールや独自実装との組み合わせにより、攻撃が成立する複数の経路が存在し、少なくとも一つは認証を必要としないとDrupalは説明しています。公開Webサイトを管理する組織は、Drupal本体のバージョンだけでなく、有効なモジュールとカスタムコードの構成を調べる必要があります。
Drupalの重大脆弱性2件のサマリー
- 公表日:2026年10月14日
- 対象:Drupal coreのField UIモジュール、拡張モジュールEntity List
- CVE:CVE-2026-108097、CVE-2026-108099
- 脆弱性の種類:リモートコード実行(RCE)
- Drupalのリスク評価:いずれもCritical、19/25(CVSSスコアとは異なる)
- 悪用条件:他の拡張モジュールやカスタムコードとの組み合わせが必要。認証不要の悪用経路も確認されている
- 修正:Drupal 10.6.19、11.3.19、11.4.10/Entity List 3.0.10
- 暫定対処:CVE-2026-108097については、Field UI(
field_ui)のアンインストールで緩和できる - Drupal Stewardによる保護:一部の既知の攻撃経路に限定され、更新の代替にはならない
| 項目 | CVE-2026-108097 | CVE-2026-108099 |
|---|---|---|
| Drupal公式アドバイザリ | SA-CORE-2026-014 | SA-CONTRIB-2026-218 |
| 脆弱性が存在する部分 | Drupal coreのField UI | 追加モジュールEntity List |
| 問題となる操作 | 特定の構成でリモートコード実行が成立し得る | 特定の構成でリモートコード実行が成立し得る |
| 影響範囲 | 修正版未満の該当Drupal core | Entity List 3.0.10未満 |
| 認証不要の経路 | あり | あり |
| 修正方法 | 対応するDrupal coreのセキュリティ更新 | Entity List 3.0.10への更新 |
| リスク評価 | Critical 19/25 | Critical 19/25 |
CVE-2026-108097:コアのField UIにリモートコード実行の脆弱性
Field UIは、コンテンツやエンティティのフィールド構成を管理するDrupal coreのモジュールです。Drupalによると、このモジュールにリモートコード実行の脆弱性が存在します。
ただし、標準のDrupal coreだけで直ちに任意のコードを実行できるという説明ではありません。外部の拡張モジュールとの組み合わせによって攻撃可能な経路が複数生まれ、カスタムコードからも問題の機能に到達し得ます。少なくとも一つの経路では攻撃者の認証が不要です。
そのため、管理画面の利用者を限定していても安全と判断することはできません。また、Field UIを日常のコンテンツ更新で使っていないサイトでも、実際にモジュールが導入されているかと、関連する拡張機能の構成を確認する必要があります。
Drupalが示した影響バージョンは、10系では10.6.19未満、11.3系では11.3.19未満、11.4系では11.4.10未満などです。公式アドバイザリには、Drupal 8.9.0以降の旧系列やDrupal 12.0.0の初期プレリリースも影響範囲として列挙されています。旧系列は現行のセキュリティサポート対象と同一ではありません。
CVE-2026-108099:Entity Listモジュールでも同様のRCEリスク
もう一件のCVE-2026-108099は、エンティティの一覧を作成する拡張モジュール「Entity List」に存在します。Drupal公式アドバイザリ「SA-CONTRIB-2026-218」は、3.0.10未満を影響バージョンとし、3.0.10への更新を案内しています。
こちらもEntity List単体で直ちに攻撃が成立するわけではありません。他の拡張モジュールやカスタムコードとの連携が問題となり、認証不要の悪用経路も存在するとされています。
Drupalの運用担当者はコアのバージョン確認で調査を終えず、Entity Listがインストールされているか、そのバージョンがいくつかを調べる必要があります。インストール済みでも使用していない拡張機能は、依存関係と業務影響を確認した上で撤去を検討します。
Drupal公式は修正前から警告、公開後の攻撃コード出現を懸念
Drupal Security Teamは10月12日、10月14日に重大なセキュリティ更新を提供する予定だと予告していました。公式の事前告知「PSA-2026-10-12」では、脆弱性の情報公開から数時間ないし数日で攻撃コードが開発されるおそれがあるとして、サイト管理者に更新時間の確保を呼びかけています。
この事前警告は、今回の脆弱性を悪用した攻撃がすでに観測されたという発表ではありません。10月14日付の公式アドバイザリでも、悪用可能性の評価は「Theoretical(理論上)」と表記されています。既知の攻撃経路が存在することと、実際の被害発生が確認されたことは区別する必要があります。
セキュリティ対策Labは2026年5月、別のDrupal coreのSQLインジェクション脆弱性「CVE-2026-9082」について、修正公開後の攻撃観測を報じています。Drupal coreのCVE-2026-9082に対する攻撃観測は今回の2件とは異なる事案ですが、公開された脆弱性の修正を後回しにした場合のリスクを考える上で参考になります。
修正版と影響範囲:旧系列は更新先の検討が必要
| 現在使用している系列 | Drupal公式が指定する修正版 |
|---|---|
| Drupal 11.4.x | 11.4.10 |
| Drupal 11.3.x | 11.3.19 |
| Drupal 10.6.x | 10.6.19 |
| Drupal 11.2.x以前、10.5.x以前 | セキュリティサポート終了。サポート対象系列への移行が必要 |
| Drupal 8、9 | サポート終了 |
| Entity List 3.0.10未満 | 3.0.10 |
修正版への更新では、RCEの修正に加えてDrupal coreのLinkモジュールとNavigationモジュールに関するXSS(クロスサイトスクリプティング)の修正も適用されます。該当するアドバイザリはそれぞれ「SA-CORE-2026-015」(CVE-2026-108515)と「SA-CORE-2026-016」(CVE-2026-108514)です。
サイトによっては独自テーマや拡張モジュールとの互換性、キャッシュ、デプロイ手順などの検証が必要です。更新作業を担当する制作会社・運用委託先とは、対応バージョンと適用予定日だけでなく、本番環境に反映されたことを確認する手段も合意しておきます。
更新できない場合の暫定策とDrupal Stewardの限界
CVE-2026-108097についてDrupal公式は、コアのField UIモジュール(field_ui)をアンインストールすることで、更新までの暫定的な緩和策になると説明しています。ただし、実施前には管理画面のフィールド設定などに影響がないか、サイトの運用要件を確認してください。
Drupal Stewardの利用サイトでは一部の既知の攻撃経路が保護されますが、Drupalは「すべての攻撃経路をカバーするものではない」と明記しています。WAFやマネージド防御機能がある場合も、修正版への更新を基本とします。
Entity Listについて公式が指定する修正は3.0.10への更新です。コア側のField UIを無効化する方法を、そのままEntity Listへの修正策と見なさないようにします。
情報システム部門・Webサイト運用担当者が確認したい事項
企業でDrupalサイトを運用している場合は、特に外部公開されたコーポレートサイト、会員制サイト、大学・自治体の情報提供システムなどの資産を対象に、次の順で確認します。
- 対象資産の洗い出し:本番・検証・旧サイトを含め、Drupal coreの系列とパッチレベル、Entity List・Field UIの導入有無を把握する。
- 更新計画の確定:Drupal coreを10.6.19/11.3.19/11.4.10へ、Entity Listを3.0.10へ更新する。サポート終了系列は移行計画を策定する。
- 独自コード・拡張機能の点検:他のcontributed modulesやカスタム実装が脆弱な機能へ到達する経路になっていないか、開発・保守担当者に確認する。
- 更新までのリスク低減:必要性を検証した上でField UIのアンインストールを検討し、不要な拡張モジュールを整理する。
- 異常の有無の調査:更新履歴、管理者操作、想定外のファイル変更、不審なWebリクエストなどを、保有するログの範囲で調べる。脆弱性が存在するだけで侵害が発生したとは判断しない。
- 反映確認と継続管理:更新後の稼働検証、バージョン確認、委託先からの作業報告、継続的な脆弱性情報の収集を実施する。
複数のWebシステムを管理している組織では、外部公開の有無、業務上の重要度、更新状態を整理して対応順を判断します。継続的な棚卸し・修正管理の考え方は脆弱性管理の基礎と運用で整理しています。
出典
- Drupal core – Critical – Remote code execution – SA-CORE-2026-014(Drupal公式)
- Entity List – Critical – Remote code execution – SA-CONTRIB-2026-218(Drupal公式)
- Upcoming critical Drupal core release on October 14, 2026 – PSA-2026-10-12(Drupal公式)
- Drupal 11.4.10 リリースノート(Drupal公式)
- Drupal core – Moderately critical – Cross-site scripting – SA-CORE-2026-015(Drupal公式)
- Drupal core – Moderately critical – Cross-site scripting – SA-CORE-2026-016(Drupal公式)
- Drupal patches critical RCE flaws, warns exploits may emerge soon(BleepingComputer、2026年10月17日)
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)
 React Server ComponentsにDoS脆弱性 CVE-2026-23869