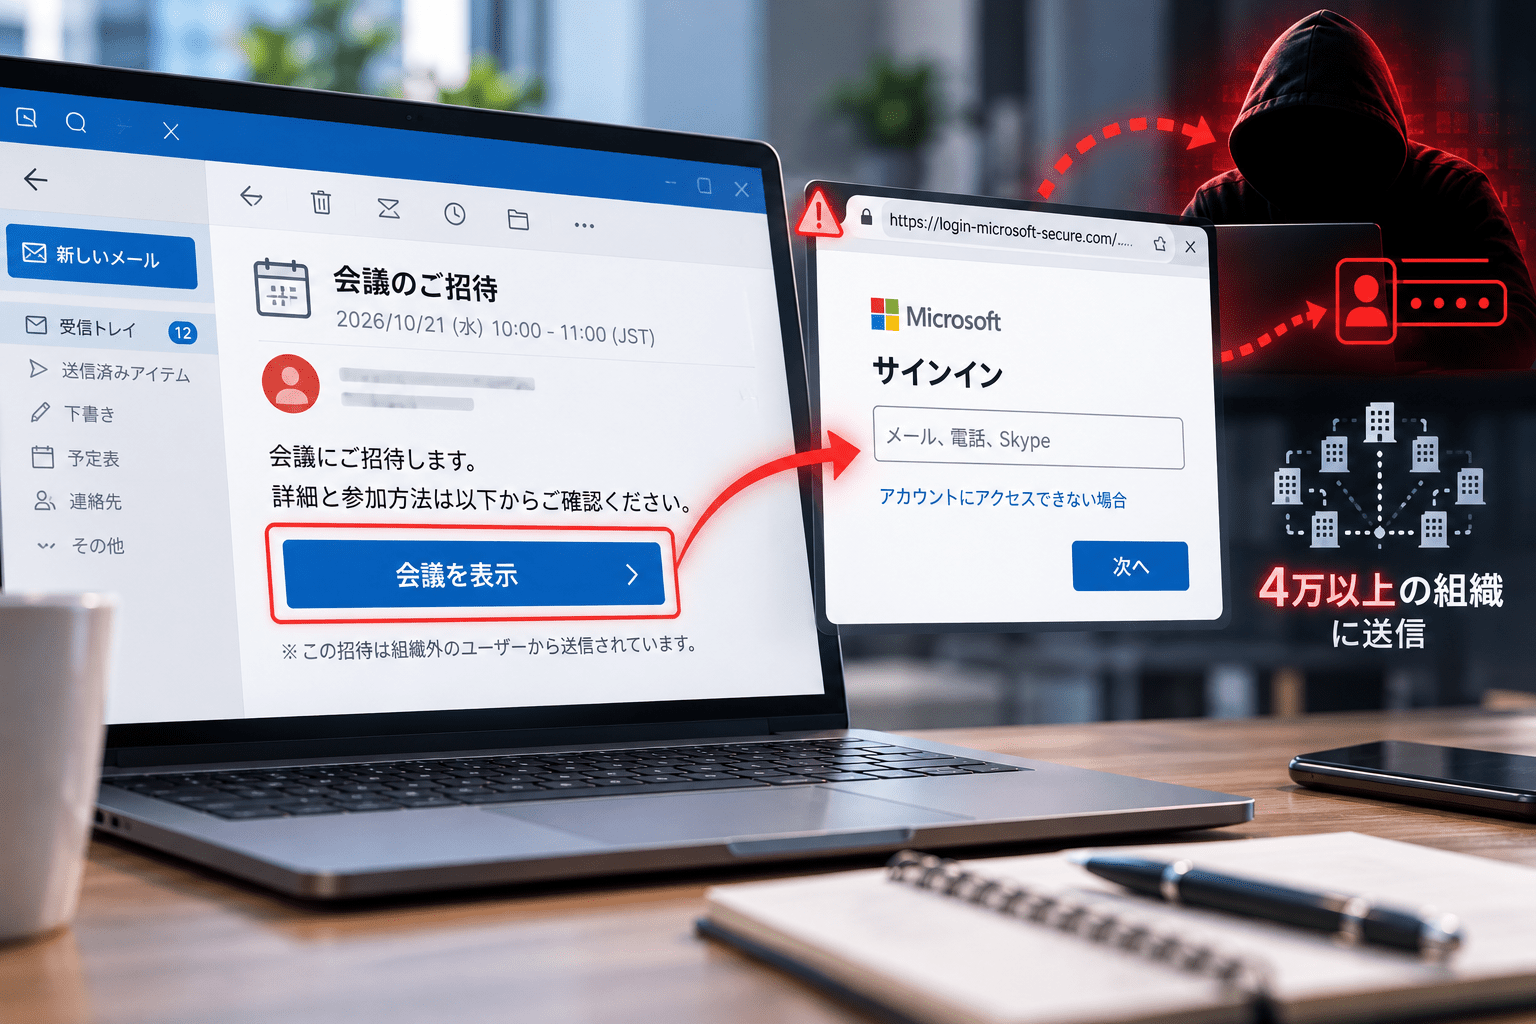
セキュリティ企業Check Pointは2026年10月15日、Microsoft Teamsの会議招待などを装い、MicrosoftアカウントのID・パスワードを盗み取ろうとする大規模なフィッシング攻撃について調査結果を公表しました。同社の検知対象では4万以上の組織にメールが送信され、専用の検知機能が30万2,386通超のユニークなフィッシングメールを確認しています。
攻撃者は、通常の予定表に登録できる.icsファイルや会議への参加リンクを悪用しています。TeamsやOutlookの脆弱性を突くものではなく、業務で日常的に受信する会議招待への信頼を利用して偽のサインイン画面へ誘導する手口です。
偽カレンダー招待を悪用したフィッシング攻撃のサマリー
- 公表日:2026年10月15日
- 調査元:Check Point Email研究チーム
- 攻撃対象:Microsoftアカウントを利用する企業・組織の従業員
- 観測範囲:4万以上の組織へ送信されたフィッシングメール
- 専用検知機能による確認:30万2,386通を超えるユニークなメール
- 送信元:24万7,270種類を超えるメールアドレス、3万3,890種類を超えるドメイン
- 急増時期:2026年9月25日以降。10月15日時点でも活動を確認
- 手口:偽の会議招待、カレンダー形式の添付ファイル、偽装された参加リンクから認証情報の入力へ誘導
- 注意点:メールの送信先組織数は、侵害が成功した組織数ではありません
| 項目 | 確認内容 |
|---|---|
| 攻撃の入口 | 会議・カレンダー招待を装ったメール |
| 主な偽装対象 | Microsoft Teamsの会議招待、Microsoftへのサインイン |
| 利用された形式 | カレンダー招待用の.icsファイル、会議参加リンク |
| 攻撃者の目的 | Microsoftアカウントの認証情報を入力させて取得すること |
| 観測規模 | 4万以上の組織、30万2,386通超のユニークなフィッシングメール |
| 調査主体 | Check Point Email研究チーム |
正常なカレンダー招待ファイルを悪用、偽のMicrosoftログイン画面へ誘導
Check Pointが確認した攻撃には、主に2つの形式があります。
1つ目は、カレンダー予定を登録するための.icsファイルをメールに添付する手法です。ファイル自体は有効なカレンダーデータで、開いたり予定として取り込んだりできます。受信者が正規の招待状だと思って予定内のリンクへ進むと、認証情報を入力させるページへ誘導される仕組みです。
2つ目は、Microsoft Teamsの会議参加案内に見せかける手法です。「参加」リンクなどの表示文言と実際のリンク先を一致させず、Microsoftへのログインを求める画面へ誘導します。Check Pointは、リンクを開く前に実際の遷移先を確認することで、不自然な行き先に気づける場合があると説明しています。
いずれもカレンダー招待の一般的な機能を使ったソーシャルエンジニアリングです。.icsファイルを受信・開封しただけでマルウェア感染が成立する、あるいはMicrosoft Teamsに新たな脆弱性が見つかったという事案ではありません。
10月前半だけで74万通超、攻撃活動が急増
Check Pointによると、関連する攻撃メールの活動量は2026年4月には月間数千通規模でしたが、9月には11万8,000通超となり、10月の最初の2週間には74万通を超えました。10月8日は単日で約20万通を観測しています。
ただし、これらの時系列の活動量と、専用検知機能が確認した「30万2,386通超のユニークなフィッシングメール」は測定方法の異なる数字です。同じ期間・対象を数えた数値として加算することはできません。調査で示された4万以上の組織についても、メールが届いた対象組織の規模であり、アカウント乗っ取りや情報漏えいが確定した数ではありません。
情報システム部門が確認したい対策
Microsoft 365を運用する企業では、差出人が既知でない会議招待や、通常の業務予定と関連しない.ics添付メールを、通常のフィッシングメールと同様に点検する必要があります。予定表へ取り込んだ後に不審なリンクが表示される可能性もあるため、メール本文だけでなく予定の説明欄に記載されたURLも確認対象にします。
管理者側では、Microsoft Defender for Office 365のSafe Linksが対象ユーザーの受信メールに適用されているかを確認できます。Safe Linksは既知の悪意あるURLを検査し、対応する環境ではリンクのクリック時にも確認を実施します。ただし、検出を保証するものではありません。
認証の保護では、Microsoft Entra IDでパスキー(FIDO2)、FIDO2セキュリティキー、Windows Hello for Businessなどのフィッシング耐性を備えた認証方法を検討できます。パスワードと認証コードだけに依存する運用と比べ、偽サイトへの認証情報入力による被害を抑える選択肢となります。
不審な会議招待を通じて認証情報を入力した可能性がある場合は、当該アカウントのパスワード変更、セッション・トークンの失効、Microsoft Entra IDのサインインログ調査を実施します。併せて不審なメール転送ルール、追加された認証方法、端末登録状況を確認し、必要に応じて影響を受けた業務データや送信メールの調査へ広げます。
セキュリティ対策Labでは、過去に確認されたGoogleカレンダー招待を悪用するフィッシング攻撃も紹介しています。今回の調査はMicrosoftの会議・認証画面を装った別のキャンペーンです。従業員の不審メールへの対処を点検する際は、標的型攻撃メール訓練の概要も参考になります。
出典
- Fake Calendar Invites Target Thousands of Organizations in Microsoft Credential-Phishing Campaign — Check Point(2026年10月15日)
- Microsoft Defender for Office 365 の安全なリンク(Safe Links)の概要 — Microsoft Learn
- Microsoft Entra authentication overview — Microsoft Learn
関連記事
 イオン イーハートがワークスタイルテックの「WelcomeHR」で個人情報漏洩を発表
 ChatGPTにロックダウンモード、プロンプトインジェクションによるデータ持ち出しリスクを低減
 ランサムウェアグループ Clop(Cl0p)がPTC Windchill・FlexPLMを標的にデータ窃取攻撃-CVE-2026-12569(CVSS 9.3)を悪用、製造業の製品設計データが狙われる
 Veeam Service Provider Consoleに重大な脆弱性、CVE-2026-58073など4件を修正
 Apple、iOS 27とmacOS Golden Gate 27で大規模セキュリティ更新 CoreMediaやKernelなど多数の脆弱性を修正(CVE-2026-64752)他
 Android 17の脆弱性 CVE-2026-49881がPoC公開 一般アプリからsystem_serverでコード実行、Googleは9月更新で修正
 AWS、Amazon ConnectとSalesforce連携に権限昇格の脆弱性 CVE-2026-94384 Lambda経由で本来拒否されたAWS API操作が可能に
 北朝鮮ITワーカー、イラン・シリアなど第三国人材を「代理面接」に採用 米企業への偽装就労を多国籍化
ジェイコムのインターネットに大規模な障害(復旧:2026年9月23日)

