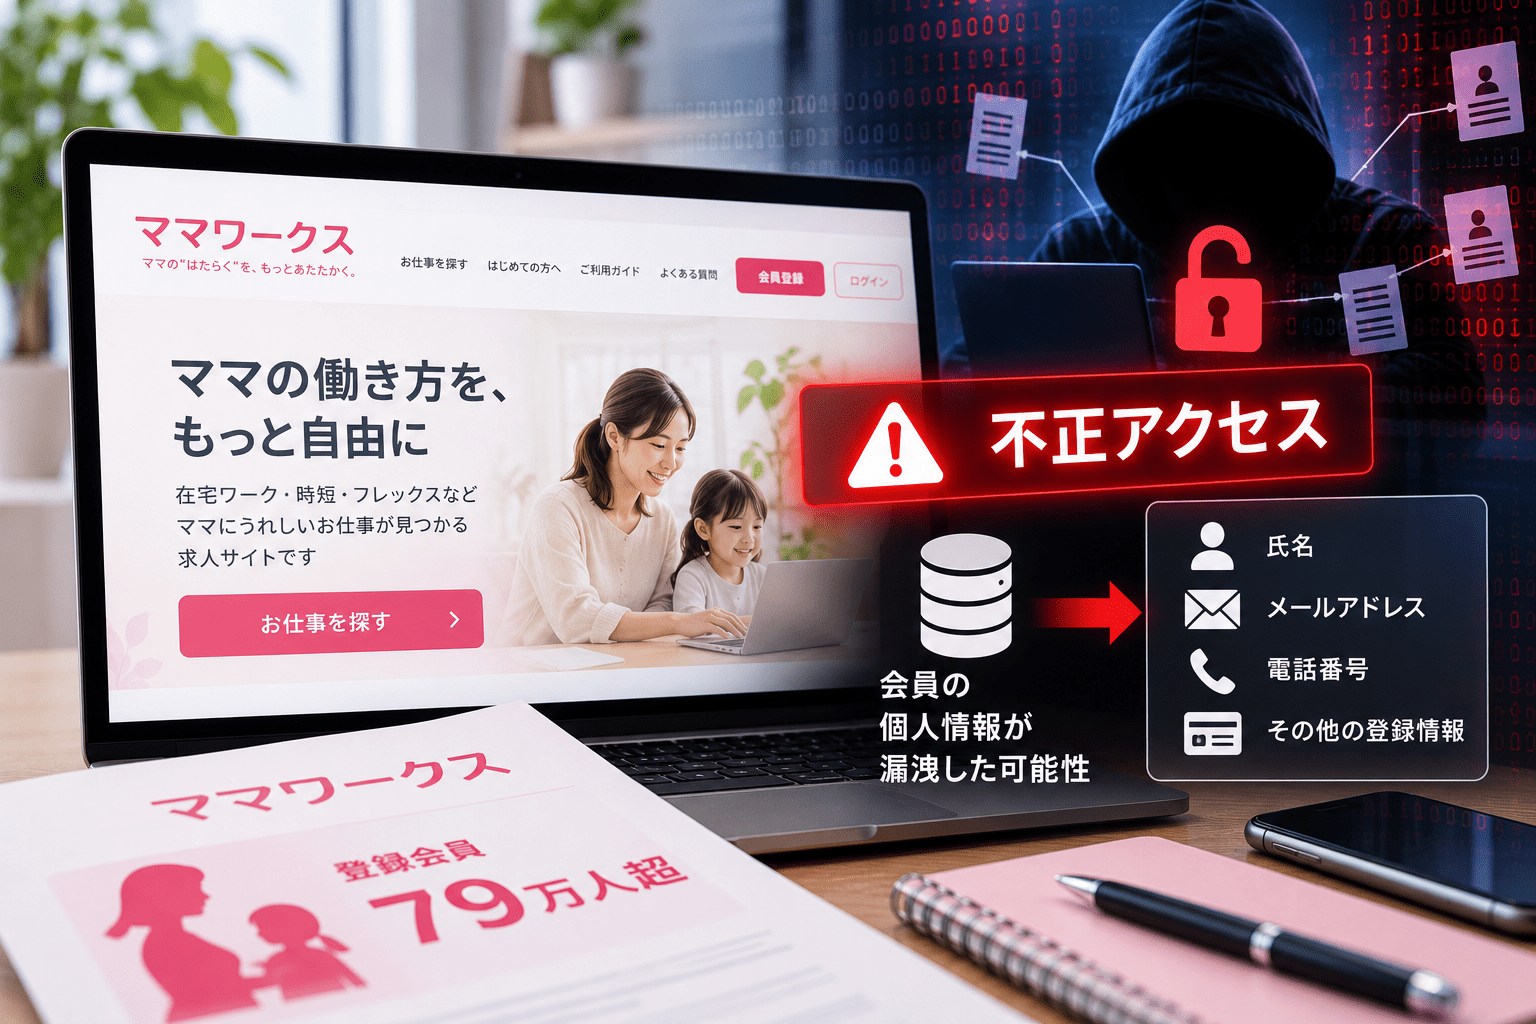
在宅ワーク求人サイト「ママワークス」を運営するアイドマ・ホールディングスは2026年10月20日、第三者による不正アクセスに伴い、会員の個人情報の一部が漏えいした可能性があると公表しました。氏名、住所、電話番号、職務経歴などに加え、パスワードのハッシュ値も対象に含まれます。
セキュリティ対策Labが運営会社の最新決算資料を独自調査したところ、2026年8月末時点の登録会員数は79万人超と確認できました。ただし、これはサービス全体の登録規模を示す数値であり、今回漏えいした可能性のある人数や件数ではありません。同社は影響人数を明らかにしていません。
ママワークスの不正アクセス・個人情報漏えいのサマリー
- 2026年10月20日、運営会社が会員情報の漏えいの可能性を公表しました。
- 原因は、ママワークスの運営に使うシステムの設定上の脆弱性を突いた第三者の不正アクセスです。
- 警察から「ママワークス」の会員名簿とされるデータがインターネット上にアップロードされているとの連絡を受け、外部専門会社が調査しました。
- 10月1日、調査結果から当該データが実際の会員名簿である可能性を確認しました。
- 漏えいした可能性のある情報には、氏名、生年月日、住所、電話番号、メールアドレス、職務経歴、パスワードのハッシュ値が含まれます。
- 不正アクセスの原因となった脆弱性への対応は完了しています。
- 同社が把握する範囲では、個人情報の不正利用などの二次被害は確認されていません。
- 運営会社の2026年10月14日公表資料では、登録会員数は同年8月末時点で79万人超です。漏えい対象人数は未公表です。
| 項目 | 内容 |
|---|---|
| 運営会社 | 株式会社アイドマ・ホールディングス |
| 対象サービス | 在宅ワーク求人サイト「ママワークス」 |
| 公表日 | 2026年10月20日 |
| 原因 | システムの設定上の脆弱性を悪用した第三者の不正アクセス |
| 発覚の経緯 | 警察から会員名簿とされるデータのインターネット上へのアップロードについて連絡 |
| 調査上の節目 | 2026年10月1日に会員名簿である可能性を確認 |
| 漏えい可能性のある情報 | 氏名、生年月日、性別、電話番号、郵便番号・住所、メールアドレス、職務経歴等、パスワードのハッシュ値 |
| 漏えい対象人数 | 公表なし |
| 登録会員数(独自調査) | 79万人超(2026年8月末時点の運営会社IR資料)※漏えい件数ではない |
| 対応 | 外部専門会社によるフォレンジック調査・ペネトレーションテスト、脆弱性への対処、個人情報保護委員会への報告、警察への相談 |
警察から会員名簿とされるデータの公開を知らされ、調査で不正アクセスを確認
運営会社の説明によると、警察から、ママワークスの会員名簿とされるデータがインターネット上にアップロードされている旨の報告を受けたことが発覚のきっかけでした。
同社は外部の専門調査会社にフォレンジック調査とペネトレーションテストを依頼。調査の結果、サービス運営システムの設定に脆弱性があり、第三者が不正アクセスしていたことが確認されました。10月1日には、ネット上で確認されたデータが実際の会員名簿である可能性を認識しています。
今回の公式報告は、ネット上のデータ全件について会員情報との一致や外部への取得範囲が確定したという内容ではありません。情報の漏えいについては、引き続き「可能性がある」という表現で説明されています。
氏名・職務経歴とパスワードのハッシュ値が対象に
公表された対象情報は、氏名(漢字・フリガナ)、生年月日、性別、電話番号、郵便番号・住所、メールアドレス、職務経歴等の登録情報、パスワードのハッシュ値です。実際に登録されている項目は会員ごとに異なり、全会員についてこれらすべてが漏えいしたことを意味するものではありません。
パスワードのハッシュ値は、パスワードを一定の方法で変換した値であり、平文のパスワードそのものではありません。ただし、使用されたハッシュ方式や設定などによっては、推測しやすいパスワードが解析されるリスクがあります。今回の公表資料ではハッシュ方式や個別の解析可能性は示されていません。
職務経歴、居住地、氏名、連絡先が組み合わさると、求人企業や採用担当者を装い、応募者の希望職種や経歴に合わせたフィッシングメール・SMSを作成する材料になるおそれがあります。これは情報の種類に基づくリスク評価であり、現時点でこうした二次被害が発生したという意味ではありません。
登録会員数は2026年8月末時点で79万人超
セキュリティ対策Labは、公表文に漏えい対象人数の記載がないことを踏まえ、運営会社の公開IR資料からサービスの登録規模を確認しました。
アイドマ・ホールディングスが2026年10月14日に公表した「2026年8月期 通期決算説明資料」の45ページには、ママワークスの登録会員数が2026年8月末時点で「79万人突破」と明記されています。同資料には導入実績6,502社も掲載されています。また、同年7月公表の第3四半期決算説明資料では、5月末時点で75万人超と記載されていました。
これらは同社自身が公表したサービスの会員規模であり、情報漏えい調査で判明した被害人数ではありません。
脆弱性への対応は完了、会員にパスワード変更を要請
運営会社は、原因となったシステムの脆弱性への対応を完了したと説明しています。今後もシステムのセキュリティ強化、監視体制、社内管理体制の見直しを進める方針です。個人情報保護委員会への報告と警察への相談も行っています。
会員に対しては、ママワークスで使用しているパスワードを速やかに変更するよう要請。同一または類似のパスワードをほかのサービスでも使用している場合、そのサービスのパスワード変更も強く推奨しています。
登録している利用者は、公式サイトから直接ログインして認証情報を変更するとともに、求人への応募や採用連絡を装う不審なメール・SMS内のリンクを開かず、身分証や金融口座の情報を求められた場合は送信元を別経路で確認することが推奨されます。
企業の情報システム担当者が確認したい点
今回のケースでは、外部専門会社によるフォレンジック調査とペネトレーションテストが実施されています。求人・人材サービスのように住所、経歴、連絡先をまとめて保有するシステムでは、設定不備の修正だけでなく、過去のアクセスログの保存状況、情報取得の可能性がある経路、アカウント保護措置、対象者への連絡内容も確認する必要があります。
また、漏えいした可能性のある会員情報には採用活動に関連する属性情報が含まれるため、本人を装ったメールへの注意喚起と、取引先・求人媒体を名乗る連絡の真正性確認を組み合わせる対応が考えられます。
出典
- 「ママワークス」における個人情報漏えいに関するご報告とお詫び(2026年10月20日)―ママワークス
- 2026年8月期 通期決算説明資料(2026年10月14日、45ページ)―アイドマ・ホールディングス
- 2026年8月期 第3四半期決算説明会資料(2026年7月10日)―アイドマ・ホールディングス
関連記事
 マネックス証券、外部委託先システムに不正アクセス試行の形跡―証券総合取引口座の新規開設を一時停止
 保険見直し本舗 グループでサイバー攻撃(ランサムウェア)で一部サービス提供を一時停止
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も

