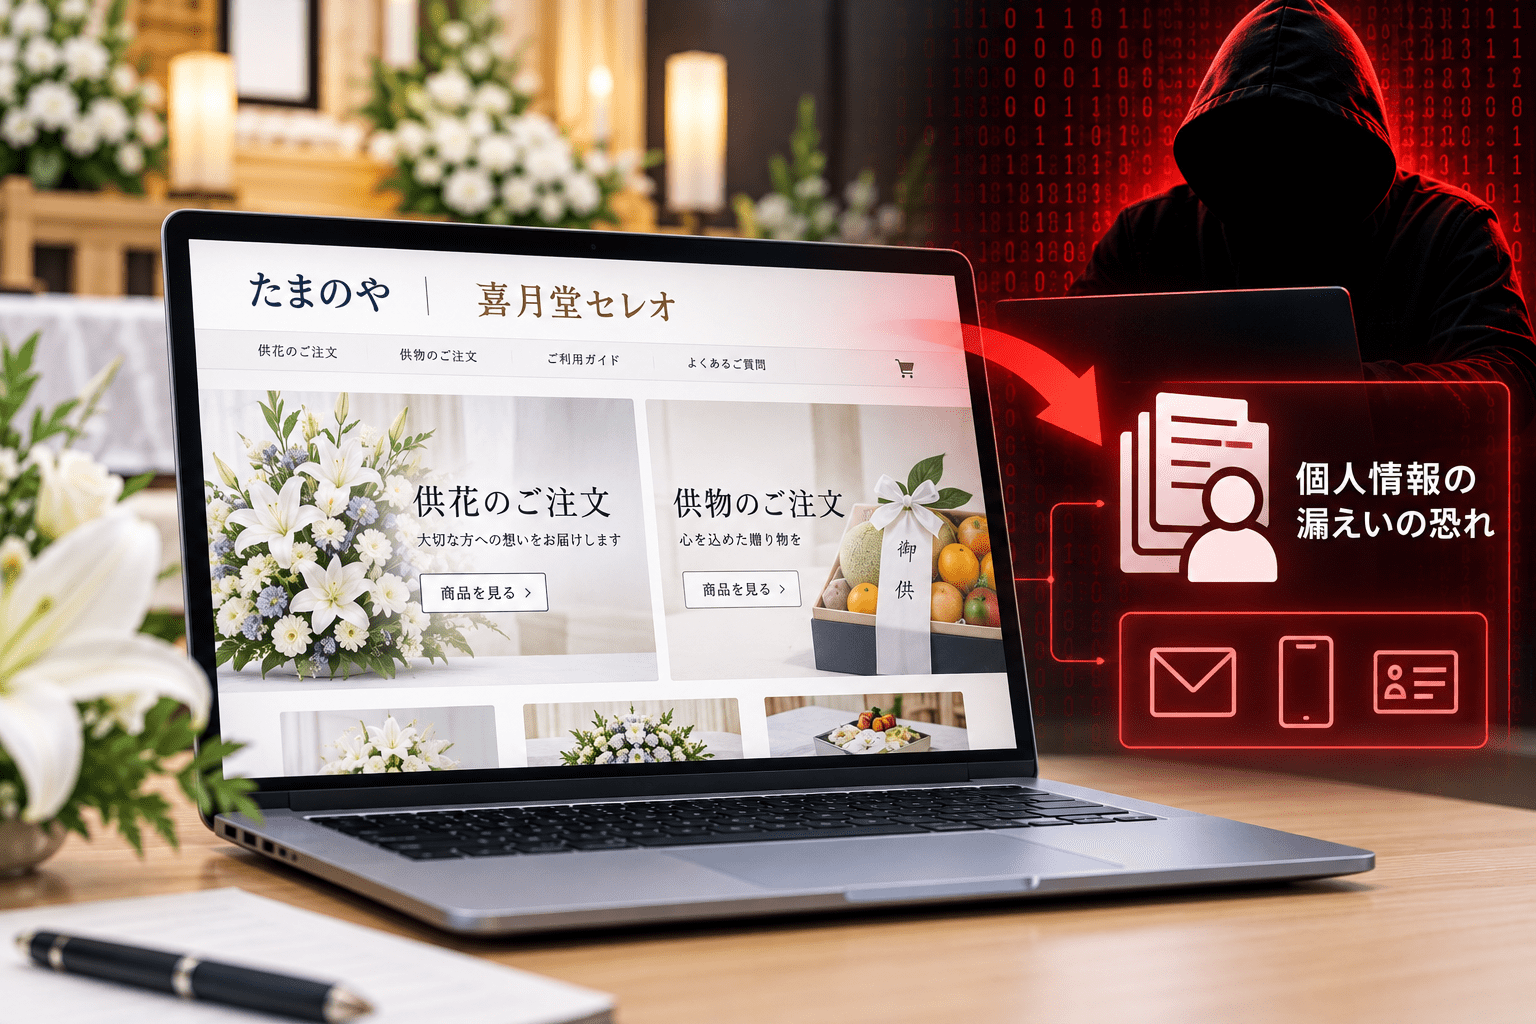
こころネット株式会社は2026年10月20日、子会社の株式会社たまのやと株式会社喜月堂セレオが運営する公式ホームページの電子注文システムで、第三者による不正アクセスを確認したと発表しました。両社のサイトから供花・供物を注文した顧客の氏名、住所、電話番号、メールアドレス、注文内容が外部に漏えいした可能性があります。
9月10日と11日にそれぞれのシステムで不正アクセスを確認し、不正アカウントの削除や攻撃元IPアドレスの遮断を実施しました。10月20日時点で個人情報の持ち出しの痕跡や不正利用による被害は確認されておらず、外部専門家による調査を継続しています。
こころネット子会社2社への不正アクセスのサマリー
- 2026年10月20日、こころネットが子会社2社の公式ホームページへの不正アクセスを公表しました。
- 対象は、たまのやと喜月堂セレオの供花・供物の電子注文システムです。
- たまのやでは9月10日、喜月堂セレオでは9月11日に不正アクセスを確認しました。
- 漏えいした可能性がある情報は、注文者の氏名、住所、電話番号、メールアドレス、注文内容です。
- 10月20日時点では情報の外部出力・持ち出しの痕跡は確認されておらず、漏えいは確定していません。
- 注文時のクレジットカード情報は外部サービスで入力する仕組みで、両社は取得・保有していません。
- 不正アカウントの削除、攻撃元IPアドレスの遮断、継続的なアクセス監視を実施しています。
- 個人情報保護委員会への報告と警察への相談を行い、対象となる可能性がある顧客には順次個別に連絡しています。
- 外部専門家による調査は10月末ごろの完了を予定しています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月20日 |
| 公表元 | こころネット株式会社 |
| 対象会社 | 株式会社たまのや、株式会社喜月堂セレオ |
| 対象システム | 両社公式ホームページの供花・供物の電子注文システム |
| 不正アクセス確認日 | たまのや:9月10日/喜月堂セレオ:9月11日 |
| 漏えいした可能性のある情報 | 氏名、住所、電話番号、メールアドレス、注文内容 |
| 情報漏えいの状態 | 外部持ち出しの痕跡は確認されておらず、漏えいの有無を調査中 |
| クレジットカード情報 | 外部サービスで入力され、両社は取得・保持していない |
| 実施した対応 | 不正アカウント削除、攻撃元IPアドレス遮断、アクセス監視、対象者への個別連絡 |
| 関係機関 | 個人情報保護委員会へ報告、警察に相談 |
| 調査予定 | 外部専門家による調査を2026年10月末ごろに完了予定 |
たまのやは9月10日、喜月堂セレオは11日に不正アクセスを確認
最初に異常を確認したのは、たまのやが運営する公式ホームページの供花・供物の電子注文システムです。9月10日に第三者による不正アクセス事象が判明し、翌11日には喜月堂セレオの同種システムでも不正アクセスを確認しました。
両社はそれぞれの確認後、直ちに不正アカウントを削除し、攻撃元IPアドレスを遮断しました。その後も対象システムへのアクセス状況の監視を継続しています。
発表は2社の電子注文システムについて説明したもので、こころネットグループ全体の顧客情報や、葬儀・互助会に関するすべてのシステムが影響を受けたとする内容ではありません。また、侵入に利用された具体的な脆弱性や認証情報の取得方法は示されていません。
氏名・連絡先・供花や供物の注文内容が対象
漏えいした可能性があるのは、たまのやまたは喜月堂セレオの公式ホームページを通じて供花・供物を注文した顧客の情報です。対象情報として氏名、住所、電話番号、メールアドレス、注文内容の5項目が挙げられています。
同社は、現時点で個人情報の外部出力や持ち出しの痕跡を確認していないと説明しています。そのため、注文データが第三者に取得されたと断定する段階ではありません。対象人数や注文件数についても、10月20日付発表には記載されていません。
なお、注文時に入力するクレジットカード情報は、外部サービスへ遷移した後に入力する方式です。たまのやと喜月堂セレオはカード情報を取得・保有していないとしています。今回の発表を理由に、カード番号が流出したと判断することはできません。
注文内容を含む情報が悪用される場合の危険性
供花・供物の注文情報は、一般的な通販の購入履歴と異なり、葬儀や供養に関連する可能性がある情報です。注文内容や連絡先が第三者に取得されていた場合、受け取った情報をもとに、葬儀社や関連事業者を装った連絡が行われるおそれがあります。
例えば、供花代金の再請求、注文内容の確認、配送先の変更、返金手続きなどを口実に、偽の決済ページへの誘導や追加の個人情報の入力を求める手口が想定されます。また、氏名・住所・電話番号が組み合わされば、電子メールだけでなく電話や郵便物によるなりすましにも利用される可能性があります。
これらは漏えいが発生した場合に考えられる一般的な二次被害の例であり、今回の事案で詐欺や不正請求が発生したという意味ではありません。こころネットは10月20日時点で、本件に起因する情報の不正使用などの被害を確認していないとしています。
供花・供物を注文した利用者が確認したいこと
たまのやまたは喜月堂セレオの公式ホームページで注文したことがある場合は、両社やこころネットからの個別連絡と、公式サイトの続報を確認してください。個別連絡がまだ届いていないことのみで、影響対象外と判断することは避けてください。
不審なメールやSMSに注文内容が記載されていても、それだけで正規の連絡とは限りません。支払先の変更や追加料金の請求、本人確認を求める連絡を受けた場合は、メッセージ内のURLや記載された番号ではなく、自分で調べた公式窓口を通じて確認する方法が安全です。
特に、金融機関口座やクレジットカード情報、パスワード、認証コードの入力を突然求められた場合は、その場で手続きせずに確認してください。今回の公表対象にはパスワードやカード情報は含まれていないため、これらが今回の不正アクセスで漏えいしたと決めつける必要はありません。
個人情報の種類ごとの注意点と、実際に不審な連絡や金銭被害が発生した場合の対応は、セキュリティ対策Labの個人情報が漏えいした場合のリスクと対処法でも整理しています。
事業者側は不正アカウントの排除後も継続監視
こころネットは今後もアクセス監視とサイト保守運用体制の強化を進め、将来的には両社のシステムの全面的なアップデートも検討するとしています。外部専門家による本格調査の結果を踏まえ、影響範囲と再発防止策の具体化が進められる見通しです。
電子注文システムの管理では、不審なアカウントの削除やアクセス元IPアドレスの遮断に加え、管理者権限の棚卸し、管理画面への接続制限、多要素認証、操作・認証ログの保存、Webアプリケーションの脆弱性点検などを組み合わせる方法があります。ただし、これらは一般的な再発防止策であり、今回の侵入原因として各項目の不備が確認されたものではありません。
企業における情報漏えい時の調査・封じ込め・本人通知・再発防止策の整理については、情報漏えい対策と発生時の対応も参考になります。
同社は個人情報保護委員会への報告および警察への相談を行っています。問い合わせ窓口は、こころネット株式会社 経営企画部営業開発担当(電話:024-573-6556)です。
出典
関連記事
 IMADEYA、サイバー攻撃で個人情報漏洩の恐れ
 GTA 6の未公開ゲーム映像が相次ぎ流出 CyberLeekが関与を主張、「マニフェスト違反企業へのリークは止めない」
 Huntress、北朝鮮ITワーカーとみられる5人を調査-医療・営業職にも偽装就労が拡大
 八十二長野銀行、職員メールアカウントに不正アクセス―顧客ら35名分のメールアドレス流出のおそれ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に

