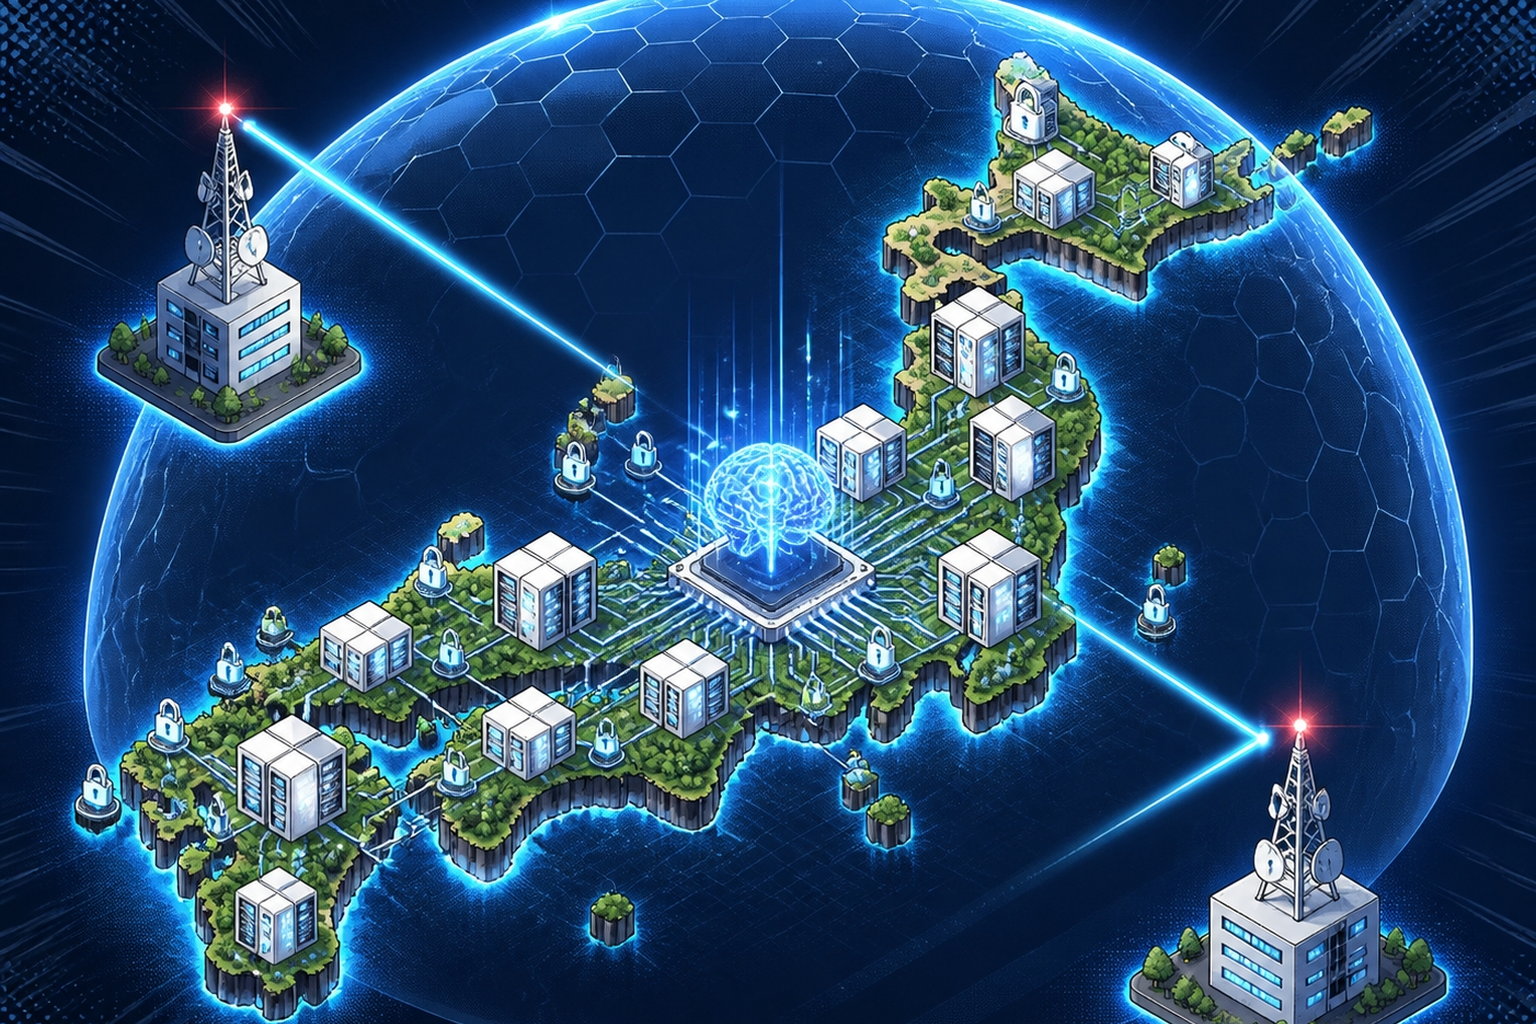
NTTグループやソフトバンクが、AIを使ったサイバーセキュリティサービスについて、顧客のソースコードなどを日本国内で処理する仕組みの展開を進めると日本経済新聞が2026年9月28日に報じました。
AIを使った脆弱性診断では、ソースコード、システム設定、脆弱性情報などをAIへ入力して解析する場合があります。高性能なAIモデルを海外事業者の基盤で利用する構成では、企業が機密情報の取扱場所や再利用条件、運用主体を確認する必要があります。
NTTデータとNTTドコモビジネスは2026年7月、フロンティアAIを活用したサイバーリスク対応サービスを開始しました。さらにNTTドコモビジネスは9月、AI処理から業務システム連携、データ保管までを日本国内で完結できるGPUクラウド「GPUaaS」と、MECとGPU基盤を組み合わせたソブリンAI環境を相次いで発表しています。
ソフトバンクとSB OAI Japanも、OpenAIの技術を利用した「Patching as a Service(PaaS)」を3,000社へ展開しています。ソフトバンクは別途、日本国内のデータセンターでデータやシステムを管理する「Cloud PF Type A」と、国産LLM「Sarashina3」を提供しており、AI基盤のソブリン化を進めています。
一方、2026年9月28日時点の各社公式資料では、日経が報じた「サイバー防御サービスのAI処理を国内だけで完結させる」具体的な提供開始日や、PaaSなど既存サービスと国内AI基盤をどのように統合するかまでは確認できません。本記事では、報道内容と各社が公式に公表している基盤・サービスを分けて整理します。
AIサイバー防御とデータ主権のサマリー
- 日本経済新聞は9月28日、NTTやソフトバンクがAIによるサイバー防御でデータ処理を国内完結させる取り組みを広げると報じました。
- 同紙は、顧客データをAI開発元の米国へ送らずに脆弱性を診断する仕組みとして報じています。
- NTTデータとNTTドコモビジネスは7月31日から、フロンティアAIを活用したサイバーリスク対応サービスを提供しています。
- 同サービスでは、脅威・脆弱性の発見から影響評価、優先順位付け、修復、継続運用までを支援します。
- NTTドコモビジネスは9月30日から、AI処理・業務システム連携・データ保管を国内で完結できる「GPUaaS」を提供します。
- NTTドコモビジネスは9月24日、MECとGPUaaSを組み合わせたソブリンAI環境の拡充も発表しました。
- ソフトバンクとSB OAI JapanはOpenAIの技術を利用した「Patching as a Service」を3,000社へ展開しています。
- PaaSはソースコード診断、攻撃診断、修復案の提示、パッチ適用までを支援します。
- ソフトバンクは、日本国内のデータセンターで管理・運用するソブリンクラウド「Cloud PF Type A」を提供しています。
- Cloud PF Type Aでは2026年6月から国産LLM「Sarashina3」も利用できます。
- ソフトバンクはソブリン性を「データ主権」「運用主権」「技術主権」に分けて整理しています。
- 国内でデータを処理することと、AIモデルやクラウド技術まで国産であることは同じではありません。
- 経済産業省・デジタル庁の議論でも、企業が外部へ出せないデータをAIで利用するためのソブリン環境が課題として挙げられています。
| 項目 | NTTグループ | ソフトバンク |
|---|---|---|
| AIサイバー防御 | フロンティアAIを活用したサイバーリスク対応サービス | Patching as a Service |
| 主な対象 | 脆弱性発見、影響評価、優先順位、修復、継続運用 | ソースコード診断、攻撃診断、修復案、パッチ適用 |
| AI基盤 | 国内外のフロンティアAIを評価・活用 | OpenAIの高度なAI技術 |
| 国内AI処理基盤 | GPUaaS、SDPF、docomo business SIGN | Cloud PF Type A、AIデータセンター、Sarashina |
| 国内完結の公式確認 | GPUaaSでAI処理からデータ保管まで国内完結可能 | Cloud PF Type Aでデータを国内保持・国内運用 |
| サイバー防御との完全統合 | 今後ソブリンAI環境への対応を進めると公表 | 日経が国内完結型への展開を報道。公式資料では具体構成未公表 |
| データ主権 | ソブリンAIとして支援 | データ・運用・技術主権を定義 |
AIによる脆弱性診断ではソースコード自体が高機密データになる
AIを使ったサイバー防御では、セキュリティ製品に渡すデータ自体が機密情報になる場合があります。
特にソースコード診断では、AIが大量のコードを解析し、
- 脆弱な実装
- 認証・認可の不備
- 設定ミス
- 攻撃成立性
- 影響範囲
- 修正候補
などを評価します。
ソフトバンクのPatching as a Serviceも、AIがソースコードやシステム設定、脆弱性情報を解析すると説明しています。
ソースコードには、企業独自の業務ロジック、システム構成、API接続方法、内部サービス名などが含まれる場合があります。運用が不適切であれば、認証情報や秘密情報がコードや設定ファイルへ残っているケースもあります。
そのため、AIへコードを渡す際は「モデルが高性能か」だけでなく、
- どの国で処理されるか
- どの事業者がアクセスできるか
- 入力データがモデル学習へ利用されるか
- どの程度保存されるか
- サービス終了後に削除されるか
- ログやテレメトリーが国外へ送信されるか
まで確認する必要があります。
NTTはフロンティアAIによるサイバーリスク対応を7月に開始
NTTデータとNTTドコモビジネスは2026年7月7日、フロンティアAIを活用したサイバーリスク対応サービスを発表し、7月31日から提供を開始しました。
対象範囲は、単純な脆弱性スキャンだけではありません。
公式発表では、
- 脅威・脆弱性の発見
- 影響評価
- 対応優先度の判断
- 修復方針の策定
- 修復対応
- 継続運用
までを一貫して支援します。
フロンティアAIが提示した分析や対応候補を、NTTDATA-CERTをはじめとするセキュリティ専門組織が検証する方式です。
NTTグループが金融、公共、製造、流通、重要インフラなどで管理・運用してきた1万以上のミッションクリティカルシステムの知見も活用するとしています。
また、特定のAIだけに依存せず、国内外の複数のフロンティアAIを評価し、顧客のセキュリティ要件や利用環境に応じてAI技術・運用方式を選択する方針です。
公式発表では今後、「お客さまの要件に応じたソブリンAI環境への対応を進める」と明記しています。
NTTドコモビジネスはAI処理からデータ保管まで国内完結するGPUaaSを提供
NTT側でデータ主権を支える具体的な基盤が、NTTドコモビジネスの「GPUaaS」です。
同社は2026年9月17日にGPUaaSを発表し、9月30日から提供するとしています。
GPUリソースは1GPUから利用でき、AI開発、学習、推論などに利用できます。
データ主権の観点では、
- GPUによるAI処理
- 業務システムとの連携
- データベース
- オブジェクトストレージ
- データ保管
- 閉域ネットワーク接続
を国内環境で組み合わせられることが特徴です。
NTTドコモビジネスは公式に、「AI処理から業務システム連携やデータ保管までを国内で完結できる」と説明しています。
顧客拠点とは「docomo business RINK」などの閉域網で接続できます。
つまり、AIへ渡すデータを一度インターネット経由で海外のAI APIへ送る構成だけではなく、国内のGPU基盤上で処理する選択肢を持てるようになります。
NTTはMECとGPUを接続、機密データを現場近くでAI処理
NTTドコモビジネスは9月24日にも、ソブリンAI向けの追加発表を行っています。
法人向け5G・MECサービス「docomo business SIGN」のMECサーバー基盤とGPUaaSを直結し、データ収集・蓄積からAI推論までを一体的に実行できる環境を提供します。
対象として挙げているのは、
- 個人情報を含む映像
- 製造上の機密情報
- フィジカルAIで利用する現場データ
などです。
クラウド上の大規模AIだけでなく、工場や施設に近いMECで機密データを処理することで、データの移動範囲を抑える構成です。
サイバーセキュリティ用途でも、ログやシステム情報を国内・閉域環境で処理したい企業にとっては、同じ基盤技術を利用できます。
ソフトバンクはOpenAIを利用したPatching as a Serviceを3,000社へ
ソフトバンクとSB OAI Japanは2026年6月、OpenAIの技術を使った「Patching as a Service(PaaS)」を開始しました。
7月14日には提供対象を、日本の重要インフラを支える企業など3,000社へ拡大しています。
PaaSでは、
- ソースコード診断
- ブラックボックス型の攻撃診断
- リスク評価
- 優先順位付け
- 修復方法の提案
- パッチ適用
までを支援します。
SB OAI Japanの公式サイトによると、ソフトバンク自身の検証では1,800システムを診断し、1万500件の脆弱性、4,000件の要対応項目を検出しました。そのうち約40%を早期対策が必要な高リスク項目としています。
AIが診断結果を出して自動的にパッチを本番適用するサービスではありません。
最終的な適用は、顧客企業の変更管理プロセスに従い、人間が判断します。
PaaSではソースコードを扱うためデータ管理が選定条件になる
SB OAI JapanはPaaSのFAQで、ソースコードとデータの管理方法も説明しています。
同社によると、提供されたデータは、
- 厳格に管理するアカウント
- 管理端末
- セキュアな作業環境
に限定して保管し、契約終了後に削除します。
また、診断に不要な個人情報や機微情報は受領せず、顧客側で除外・マスキングする運用としています。
一方、公開されているPaaSの公式資料では、OpenAIのモデルによる推論処理が地理的にどこで行われるかについて詳細は示されていません。
日本経済新聞は9月28日、ソフトバンクが顧客データをAI開発元の米国へ送らず、国内でAI処理を完結させるサイバー防御の展開を広げると報じました。
この国内化の具体的なシステム構成や提供時期については、2026年9月28日時点でソフトバンクまたはSB OAI Japanの専用リリースでは確認できません。
ソフトバンクは国内データセンターでCloud PF Type Aを運用
ソフトバンク側でデータ主権を支える基盤としてすでに提供されているのが「Cloud PF Type A」です。
Cloud PF Type AはOracleの「Oracle Alloy」を利用しながら、ソフトバンクが日本国内のデータセンターで管理・運用するクラウドです。
東日本リージョンは2026年4月に提供を開始し、西日本リージョンも10月に提供開始予定です。
ソフトバンクはCloud PF Type Aについて、
- データ主権
- 運用主権
- 技術主権
の3点を重視しています。
データを日本国内に保持し、日本側で運用・管理することで、国外へのデータ移転や外国法制への依存を抑えることを狙っています。
閉域網のSmartVPNやOnePortも組み合わせられます。
国産LLM「Sarashina3」も国内ソブリンクラウドで提供
ソフトバンクは2026年6月30日から、Cloud PF Type A上でSB Intuitionsが開発した国産LLM「Sarashina3」シリーズを提供しています。
ソフトバンクは、Sarashinaについてデータの学習から運用まで国内で完結する国産AIを目指しています。
ただし、現在のPatching as a ServiceはOpenAIのサイバーセキュリティ技術を中核にしています。
そのため、
「Cloud PF Type AでSarashinaが利用できる」
ことと、
「Patching as a ServiceがSarashinaへ置き換わった」
ことは同じではありません。
9月28日時点で、そのような変更を示す公式発表は確認できません。
日経が報じた国内完結型のサイバー防御についても、どのAIモデルを国内環境で利用するのか、既存PaaSとどのように統合するのかは今後の公表事項になります。
「国内処理」と「国産技術」は分けて考える
データ主権を考える際、企業担当者が区別したいのは「国内にデータがあるか」だけではありません。
ソフトバンク自身も、ソブリン性を複数の層へ分けています。
| 主権 | 確認する内容 |
|---|---|
| データ主権 | データの保存場所、処理場所、アクセス主体を国内で管理できるか |
| 運用主権 | システムの監視、保守、障害対応を国内主体で管理できるか |
| 技術主権 | 基盤技術、ソフトウェア、AIモデルを自国側で理解・維持・変更できるか |
例えば、Cloud PF Type Aは日本国内でデータを保持し、ソフトバンクが運用しますが、クラウド基盤には米OracleのOracle Alloyを利用しています。
Patching as a ServiceもOpenAIのAI技術を利用します。
NTT側も、フロンティアAIについて国内外の複数パートナーと連携するとしています。
したがって、国内データセンターでAIを動かしているからといって、ハードウェア、クラウドソフトウェア、AIモデルまで全て日本企業だけで構成されているとは限りません。
企業が必要とする主権のレベルに応じて、何を国内管理する必要があるのかを分解する必要があります。
政府でも「外部に出せないデータ」のソブリン環境を議論
国内AI処理の拡大は、通信大手だけの動きではありません。
経済産業省とデジタル庁の「デジタル・サイバーセキュリティワーキンググループ」では2026年、企業が扱う「外部に出せないデータ」をAI-Ready化するため、データ主権を維持したソブリン環境が必要との議論が行われています。
同ワーキンググループでは、クラウドとオンプレミスを適切に組み合わせることも論点になっています。
特に、
- 公共
- 医療
- 重要インフラ
では、データ保護だけでなく、障害時のレジリエンスや第三者による安全確認まで含めて検討する必要があるとされています。
2026年4月の国会答弁でも政府は、企業、病院、自治体などがAIを利用する際、営業秘密などのデータ安全性を確保する必要があり、AI事業者との契約でデータが学習に利用されないよう確認することが必要との考えを示しています。
国内完結型AIが向いているデータ
すべてのAI処理を国内専用環境へ移す必要があるわけではありません。
国内完結型のAI処理を優先的に検討しやすいのは、外部へ出した場合の影響が大きいデータです。
例えば、
- 未公開のソースコード
- 脆弱性診断結果
- ネットワーク構成図
- セキュリティ設定
- SOC・SIEMのログ
- インシデント調査データ
- 顧客の個人情報
- 営業秘密
- 研究開発情報
- 重要インフラの制御情報
などがあります。
特に脆弱性診断結果には、「どこを攻撃すれば侵害できる可能性があるか」という情報が含まれます。
そのため、一般的な生成AIへの文書要約以上に、保存場所、アクセス権、暗号鍵、ログ、削除方法まで確認する必要があります。
国内完結でもセキュリティが自動的に高まるわけではない
データを日本国内で処理すれば、国外へのデータ転送や管轄法令に関するリスクを減らせる場合があります。
一方、「国内で処理している」という条件だけでシステムが安全になるわけではありません。
国内AI基盤でも、
- 管理者アカウントの侵害
- APIキーの漏えい
- 権限設定ミス
- マルチテナント分離の不備
- サプライチェーン攻撃
- 脆弱なAIエージェント
- ログやバックアップからの情報流出
は発生し得ます。
また、国内で推論していても、障害解析やサポートのためにログが国外へ送信される構成であれば、実際のデータフローは「国内完結」ではありません。
導入時にはサービス名称ではなく、データフロー図と契約条件で確認します。
情報システム部門が確認したいポイント
AIを使った脆弱性診断やSOC、コード分析を導入する場合、情報システム部門やCISOは次の項目を確認できます。
- ソースコードやログをどの国・リージョンで処理するか
- 入力データをAIモデルの学習や改善へ利用するか
- AI提供事業者やサブプロセッサーがデータへアクセスできるか
- データの保存期間と削除方法
- バックアップや監査ログも国内に保存されるか
- 障害解析用テレメトリーが国外へ送信されないか
- 暗号鍵を誰が管理するか
- 閉域網や専用線で接続できるか
- インターネットへ接続しない環境で利用できるか
- ソースコードから認証情報や個人情報を除外する工程があるか
- AIが生成した修正案を人間がレビューしてから適用するか
- モデル、クラウド、GPU、運用それぞれをどの事業者へ依存しているか
- 国外サービス停止時でも継続運用できるか
特に「データ所在地」と「AIモデルの提供元」は別項目です。
海外企業が開発したAIモデルでも、日本国内の環境で推論し、国内事業者が運用する構成はあり得ます。
逆に、国内企業が提供するサービスでも、裏側のAI APIが海外リージョンを利用していればデータは国外で処理される可能性があります。
自社が必要とするのがデータ主権なのか、運用主権なのか、技術主権まで含むのかを最初に決めておくと、AIセキュリティサービスの比較がしやすくなります。
AI利用時の企業データ保護については、AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説でも整理しています。
出典
起点となった報道:
NTTグループ:
- フロンティアAIを活用したサイバーリスク対応サービスを提供開始 – NTTデータ/NTTドコモビジネス
- NTTドコモビジネス、1GPUから利用可能なAI開発基盤「GPUaaS」を提供開始 – NTTドコモビジネス
- セキュアなフィジカルAI活用を支える環境を「docomo business SIGN」で実現 – NTTドコモビジネス
- AIを駆使してサイバー攻撃の脅威を分析・自動対処する「AI SOC」の提供を開始 – NTTドコモビジネス
ソフトバンク/SB OAI Japan:
- OpenAIの技術を活用して脆弱性診断からパッチ適用まで対応する「Patching as a Service」の提供対象を3,000社に拡大 – ソフトバンク
- Patching as a Service – SB OAI Japan
- ソブリン性を備えたクラウドサービス「Cloud PF Type A」 – ソフトバンク
- ソフトバンク、オラクルとの協業によりソブリン性を備えたクラウドサービスを提供 – ソフトバンク
- ソフトバンクが描くAIとの共存社会 – ソフトバンク
政府資料:
関連記事
 損保ジャパン、4月の不正アクセスによるサイバー攻撃で最大約1,748万件の情報漏洩の可能性
 Microsoft 365のAutodiscoverがexample.comを誤ルーティングで住友電工 系ドメインのメール設定を提示か
 ネットワーク引越センター、ランサムウェア被害で情報の滅失・漏えいの恐れ-データベース削除後に暗号資産を要求
 うんこミュージアム 公式サイトに不正アクセス、4名の個人情報漏洩の恐れ 第三者製ソフトウェアの脆弱性を悪用
 TableCheck、特集ページの誤設定で誤って別のユーザーの個人情報が表示される
 NECなど4社、サプライチェーン向け国産セキュリティサービス AI利用制御・EDR・24時間SOCを統合
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク

