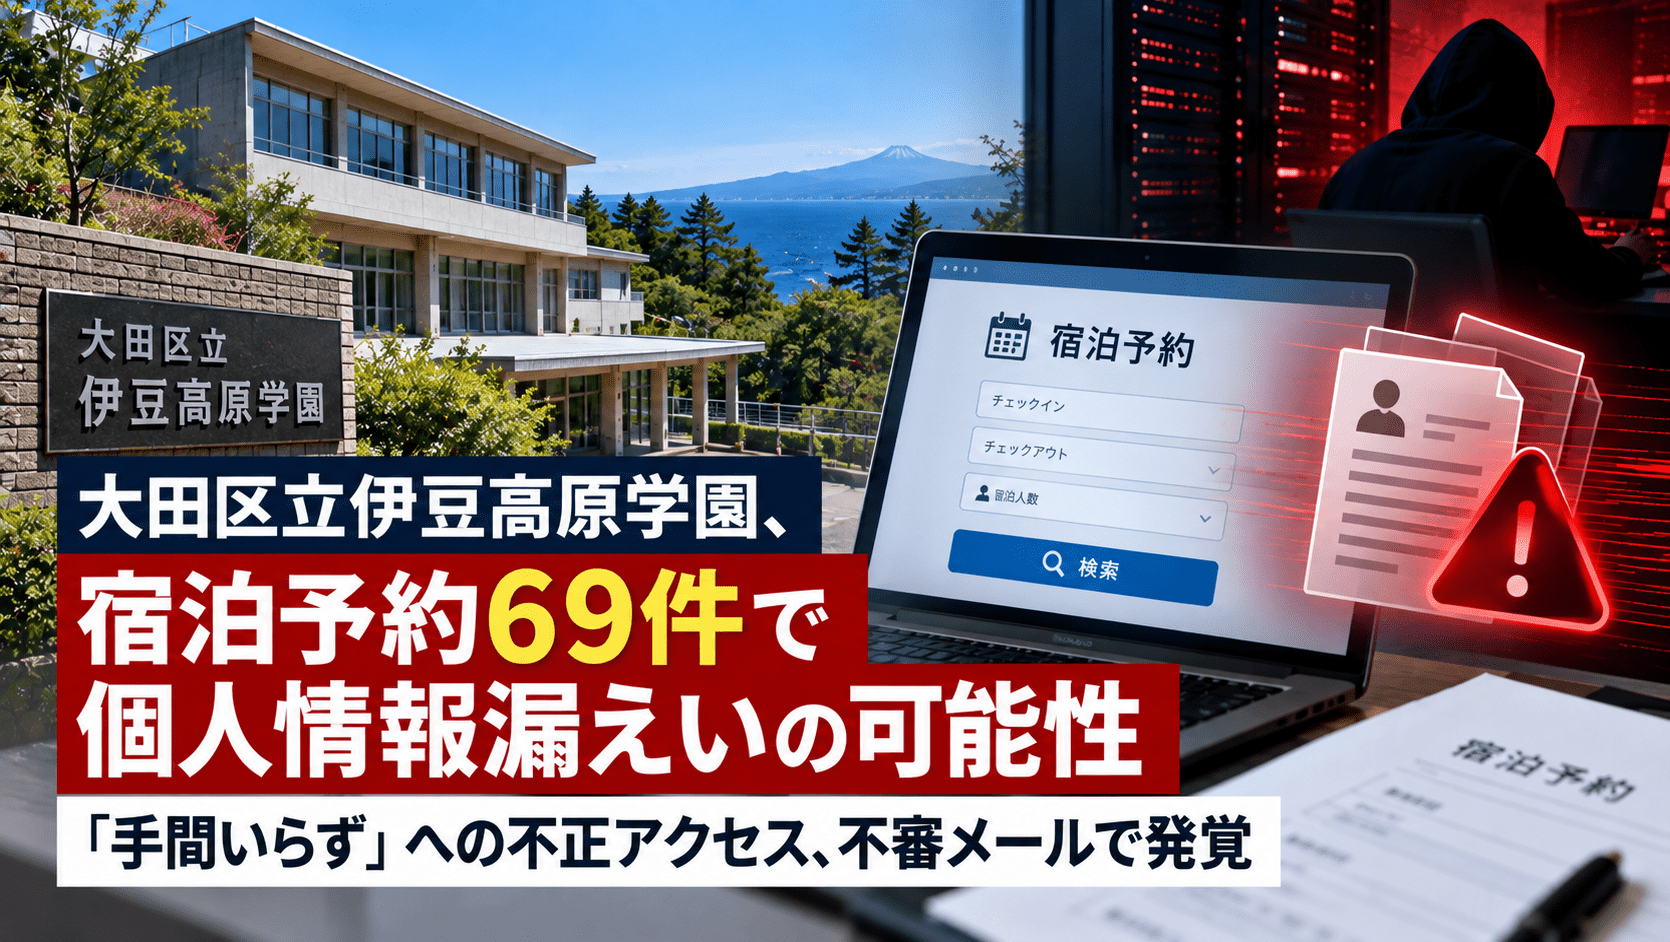
東京都大田区は2026年10月9日、区の指定管理者が運営する「大田区立伊豆高原学園」において、Web宿泊予約に関する個人情報69件が外部へ流出した可能性があると公表しました。10月6日に宿泊予約者から、予約情報を含む不審なメールを受信したとの連絡があり、確認を進めた結果、予約管理システムの提供会社に対する不正アクセスが判明しました。
施設の運営を担う伊豆高原学園PFI株式会社は、システムの提供元が手間いらず株式会社であると説明しています。今回の事案は、複数の宿泊施設に影響している同社の宿泊予約管理システム「TEMAIRAZU」への不正アクセスに関連するものです。
大田区立伊豆高原学園の情報漏えい事案のサマリー
- 公表日:2026年10月9日
- 対象施設:大田区立伊豆高原学園(静岡県伊東市)
- 指定管理者:伊豆高原学園PFI株式会社
- 関連する事業者:予約管理システムを提供する手間いらず株式会社
- 対象規模:2026年8月23日~9月21日のWeb予約分69件(10月6日15時時点の大田区公表値)
- 影響の可能性がある情報:氏名、電話番号、メールアドレス、宿泊施設名、チェックイン・チェックアウト日、宿泊料金など
- 発覚の経緯:10月6日、予約内容を含む不審メールについて利用者から連絡
- 区立小学校の移動教室で利用した児童の情報、口座情報、要配慮情報は対象外と区が説明
- 指定管理者が対象者へ連絡する方針で、情報流出の範囲を調査中
69件はWeb予約の件数であり、69人の情報流出が確定したという意味ではありません。また、現時点では第三者による情報の閲覧・取得の可能性がある段階です。
9月21日深夜の不正アクセス、10月6日の不審メールで施設側が把握
大田区によると、2026年10月6日、伊豆高原学園を予約した区民から、宿泊予約に関する情報が記載された不審メールを受信したとの連絡が寄せられました。指定管理者が宿泊予約を一元管理するシステムの事業者へ確認したところ、同年9月21日深夜から、同じシステムを使用する複数の宿泊施設で不正アクセスの可能性が確認されており、伊豆高原学園の予約情報も対象に含まれるとの説明がありました。
施設の公式発表は、提供元の手間いらずによる調査で、過去に提供していたサービス機能の一部にセキュリティ上の問題が確認されたと説明しています。施設側が受けた報告では、不正アクセスが確認されたのは9月21日で、他の日時に同様のアクセスは確認されていません。
手間いらずは9月28日に自社システムへの不正アクセスを公表し、10月7日に調査結果の第2報を発表していました。既存の手間いらず「TEMAIRAZU」への不正アクセスの経緯では、システム側の初動と不審メッセージの状況を整理しています。
対象はWeb予約69件、氏名・連絡先・宿泊日程など
大田区が示した対象は、8月23日から9月21日までのWeb予約分69件です。施設の発表では、第三者に閲覧・取得された可能性がある情報として、氏名、電話番号、メールアドレス、宿泊施設名、チェックイン日、チェックアウト日、宿泊料金が挙げられています。
一方、大田区は、口座情報や要配慮情報、区立小学校の移動教室で利用した児童の情報について、今回の漏えい対象ではないと説明しています。また、施設側は、手間いらずのシステムがクレジットカード番号や予約サイトのログインID・パスワードを保有していないとしています。
ただし、カード情報が予約管理システムに保存されていないことと、不審メールから誘導された偽サイトでカード情報を盗まれることは別問題です。施設側は、一部の予約者に不審メッセージ・メールが実際に送信されていることを確認しています。
不審メールは予約確認やカード情報入力を装う可能性
施設側は、SNS、メッセージサービス、メール、SMSなどで宿泊予約に関連する不審な連絡を受けた場合、メッセージ中のURLを開かず、カード情報・個人情報を入力しないよう呼びかけています。予約の確認は、受信したメッセージへの返信ではなく、施設の公式窓口へ直接行うよう案内しています。
手間いらずが公表した関連事案では、宿泊施設や予約サイトを装い、事前チェックインや予約の維持を名目として偽サイトへ誘導するメッセージが確認されています。今回の施設についても、予約内容を知っているように見える連絡であっても正規の案内と判断しないことが必要です。
施設は、今回の事案に伴って、成立済みの宿泊予約が自動的にキャンセルされることはないと説明しています。不審な連絡を受けたことだけを理由に予約の取り消しや再決済を行う必要はありません。偽サイトにカード情報を入力した場合は、速やかにカード会社へ相談するよう求めています。フィッシング詐欺の手口と対策でも、実在する事業者を装った連絡への対応を解説しています。
対象者への個別通知と再発防止対応
大田区は、漏えいの可能性がある対象者に対し、指定管理者から事案の説明と謝罪を行うとしています。予約管理システムの提供元では、不正アクセスを受けた箇所への対策、接続・認証方法の強化、監視体制の強化などを進め、システムは正常に稼働していると説明しています。
施設は、手間いらずと連携して対象者の範囲や情報の内容を引き続き調べ、追加で知らせるべき事実が判明した場合は公式サイトなどで案内する方針です。大田区も、指定管理者と事業者に情報管理とセキュリティ対策の徹底を求めています。
本件は、宿泊施設単独のWebサイト侵害としてではなく、共通の予約管理基盤を利用する施設への影響として把握する必要があります。複数施設の公表状況は、セキュリティ対策Labの「TEMAIRAZU」不正アクセスの影響施設まとめで整理しています。
出典
- 【プレスリリース】大田区立伊豆高原学園における情報漏えいの可能性のある事故について(2026年10月9日) – 大田区
- 【重要】予約管理システム(サイトコントローラー)への不正アクセスに関するお詫びとお知らせ(2026年10月9日) – 大田区立伊豆高原学園/伊豆高原学園PFI株式会社
- 当社システムへの不正アクセスに関する経過および対応について(第2報、2026年10月7日) – 手間いらず株式会社
関連記事
 Ivanti Neurons for ITSMに8件の脆弱性、EPMMにも権限昇格 未認証RCEを含む9件を修正(CVE-2026-12744,CVE-2026-12745)他
 論文の査読者の身元情報が漏洩ーOpenReview大規模情報漏洩に見るAPIセキュリティの死角
 米イラン停戦「イスラマバード覚書」の全容-ホルムズ海峡封鎖解除のプロセス
 Apple、WebKit脆弱性21件をmacOS Tahoe 26.6.2/iOS 26.6.1で修正 旧版iOSでは42件に対応(CVE-2026-65329 他)
 千葉西総合病院、看護師が患者の映る動画をSNSで無断共有―3人を出勤停止、個人情報保護委員会に報告
 米 防衛大手Leidos、米陸軍と3億100万ドルのサイバー防衛契約 ネットワークを24時間監視、AI活用で対応迅速化
 イギリスの米軍基地近くで男5人逮捕 爆発物法違反・テロ行為準備の疑い、対テロ警察が捜査
 運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策|AIで住所・顔写真を改変されたらクレジットカードやローン契約はできるのか
 サイバー攻撃集団 ロックビット(LockBit)とは?

