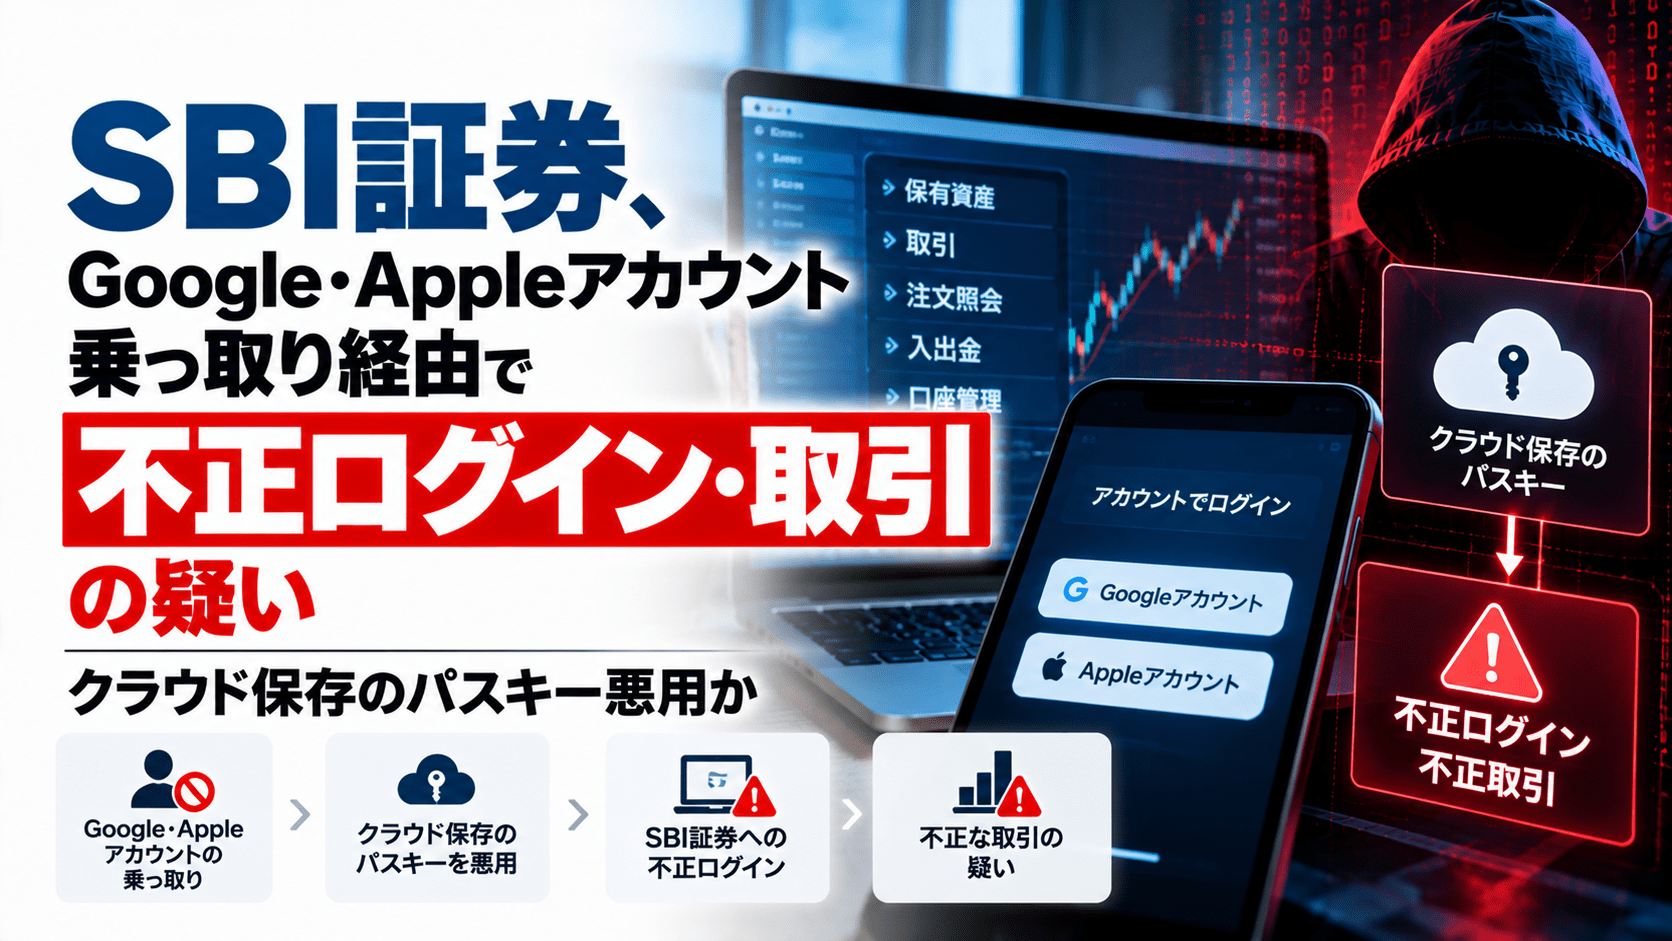
SBI証券は2026年10月2日、GoogleやAppleなどのアカウント情報を狙うフィッシングについて注意喚起し、クラウド上に保存されたパスキーやパスワードのメモが悪用されることで、証券口座への不正ログイン・不正取引が行われた疑いのある事案を確認したと公表しました。
SBI証券は、自社システムから「ユーザーネーム」「ログインパスワード」「取引パスワード」が不正取得されたものではないと説明しています。
今回の事案について「パスキー自体が破られた」と受け取るのは正確ではありません。現時点でSBI証券は、パスキーの暗号方式やFIDO/WebAuthnの仕組みが突破されたとは公表していません。
一方で、GoogleパスワードマネージャーやiCloudキーチェーンなどにパスキーを同期して利用する場合、そのパスキーを管理するGoogle・Appleアカウント、端末、復旧経路を含めた認証基盤全体を保護する必要があります。
SBI証券の注意喚起のサマリー
- SBI証券が2026年10月2日、Google・Appleなどのアカウント情報を狙うフィッシングについて注意喚起
- フィッシングなどによりGoogle・Apple等のアカウント情報が第三者に不正取得された事案を確認
- クラウド上に保存されたパスキーやパスワードのメモが悪用された疑いがある
- 証券口座への不正ログイン・不正取引が行われた疑いのある事案を確認
- SBI証券のシステムからユーザーネーム、ログインパスワード、取引パスワードが不正取得された事案ではない
- SBI証券はGoogle・Apple等のアカウントに強力な2段階認証を設定するよう要請
- アカウント復旧用のメールアドレス・電話番号が自分のものか確認するよう要請
- 「セキュリティ向上のためパスキーを再登録してください」などのSMSにも注意を呼び掛け
- 電話でサポート担当者を名乗りパスキー登録を求める相手にも応じないよう案内
- SBI証券は被害人数、被害額、具体的なアカウント乗っ取り手順を公表していない
- パスキーの暗号方式そのものが破られたとの発表ではない
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 公表主体 | SBI証券 |
| 確認された事象 | Google・Apple等のアカウント情報がフィッシング等で不正取得され、クラウド保存のパスキー・パスワードメモが悪用された疑い |
| 証券口座への影響 | 不正ログイン・不正取引が行われた疑いのある事案を確認 |
| SBI証券側の認証情報流出 | SBI証券システムからユーザーネーム・ログインパスワード・取引パスワードが不正取得された事案ではない |
| 被害人数・金額 | 公表されていない |
| 主な対策 | Google・Apple等の2段階認証、復旧先メール・電話番号の確認、不審なパスキー再登録案内を信用しない |
SBI証券「証券口座のログイン情報を偽サイトへ入力していなくても被害の可能性」
SBI証券の注意喚起で特徴的なのは、証券会社を装った偽サイトへSBI証券のログイン情報を直接入力していない利用者でも、被害が及ぶ可能性があると説明している点です。
SBI証券によると、
- フィッシングなどでGoogleやApple等のアカウント情報が第三者に不正取得される
- クラウド上に保存されているパスキーやパスワードのメモが悪用される
- 証券口座への不正ログイン・不正取引につながる
疑いのある事案が確認されています。
SBI証券は2026年6月13日以降、全チャネルでパスキー認証に対応しています。
パスキーの保存先として、
- Googleパスワードマネージャー
- iCloudキーチェーン
- Windows Hello
などを利用できます。
GoogleパスワードマネージャーやiCloudキーチェーンを利用すると、同じGoogleアカウントやApple Accountを利用する複数端末でパスキーを同期できます。
この利便性によって端末を変更しても認証情報を引き継げる一方、パスキーを保管・同期するアカウント側も重要なセキュリティ境界になります。
「パスキーが破られた」は現時点では確認されていない
今回の注意喚起を「パスキー認証が突破された」「パスキーの暗号が破られた」と解釈するのは適切ではありません。
パスキーは公開鍵暗号を使い、サービス側には公開鍵だけを保存します。
秘密鍵は端末やパスワードマネージャー側で管理され、正規のWebサイト・アプリに結び付いているため、一般的なフィッシングサイトへ認証情報を入力して盗まれるパスワードとは仕組みが異なります。
Googleも、パスキーは登録されたWebサイトやアプリでのみ利用できるためフィッシング耐性があり、Googleパスワードマネージャーに同期されるパスキーはデバイス上で暗号化されると説明しています。
Appleも、iCloudキーチェーンのパスキーはエンドツーエンド暗号化され、Apple自身も内容を読み取れない設計と説明しています。
SBI証券の公表も、こうした暗号方式やWebAuthnの仕組みが破られたとは述べていません。
今回問題になっているのは、パスキーを管理・同期する側のアカウント等が第三者に不正利用され、その先にある証券口座の認証情報が悪用された疑いです。
Google・Appleアカウントのパスワードを盗まれただけでパスキーが使えるわけではない
もう一つ注意したいのが、
「GoogleやAppleのパスワードを盗めば、クラウドにあるパスキーをそのまま取得できる」
という理解です。
GoogleとAppleはいずれも、同期パスキーに追加の保護を設けています。
Google Password Managerでは、同期されたパスキーはエンドツーエンドで暗号化されます。新しい環境で同期パスキーを復号する際には、Googleアカウントへのサインインに加え、Android端末の画面ロックやGoogle Password Manager PINなどが利用されます。
Appleも、iCloudキーチェーンを利用するApple Accountには2ファクタ認証が必要で、新しい端末での初回サインインではApple Accountのパスワードに加えて、信頼済み端末または電話番号へ送られる確認コードを要求します。
iCloudキーチェーンにはさらに同期・復旧用の保護があります。
したがって、今回のSBI証券の公表から、
「Google・Appleアカウントのパスワード1つを盗まれただけでパスキーが取得された」
と断定することはできません。
SBI証券は、具体的にどの認証要素、端末、復旧方法、セッションなどが悪用されたのかを公表していません。
「認証の土台そのものを奪われた」という見方は概ね妥当
SNSでは今回の事案について、
「パスキーが破られた話ではなく、認証の土台そのものを奪われた話」
との指摘があります。
この見方は、概念としては概ね妥当です。
SBI証券自身が、証券口座のログイン情報だけではなく、
- Googleアカウント
- Apple Account
- クラウド上のパスキー・パスワード管理
- アカウント復旧用メールアドレス
- アカウント復旧用電話番号
まで確認するよう利用者へ求めているためです。
つまり、証券口座を直接守る認証だけでなく、その認証情報を保存・復旧・同期する上位のアカウントまで含めて保護する必要があります。
ただし、
「今回、復旧メールや電話番号まで攻撃者に奪われた」
ことが確認されたわけではありません。
SBI証券は、復旧用メールアドレスや電話番号が本人のものか確認するよう予防策として案内しているだけで、実際の攻撃でこれらが変更・悪用されたとは公表していません。
そのため、今回の事案を正確に表現するなら、
「パスキー自体の暗号突破ではなく、パスキー等を管理する外部アカウントを含む認証基盤が狙われた疑い」
とするのが適切です。
「鍵の強さ」だけでなく「鍵を保管する仕組み」も攻撃対象に
パスキーはフィッシング耐性の高い認証方式ですが、認証の仕組みはパスキー単体では完結しません。
同期型パスキーを利用する場合は、
「証券口座」
↓
「パスキー」
↓
「Google Password Manager / iCloudキーチェーン」
↓
「Googleアカウント / Apple Account」
↓
「2段階認証・端末・復旧手段」
という複数の層が関係します。
パスキーの秘密鍵を直接盗むことが難しくても、そのパスキーを利用できる端末や認証基盤そのものを攻撃者が支配できれば、正規利用者として認証されるリスクが生じます。
これは「パスキーが弱い」という意味ではありません。
むしろ、パスキーの導入によって従来のID・パスワードを直接盗む攻撃が難しくなると、攻撃者が、
- Google・Apple等の主要アカウント
- 端末
- パスワードマネージャー
- アカウント復旧経路
- サポート窓口
など、その周辺へ攻撃対象を広げる可能性を考える必要があります。
SBI証券、「パスキーを再登録してください」というSMSにも注意
SBI証券は今回、Google・Apple等のアカウント保護だけでなく、「パスキー再登録」を装う詐欺についても警告しました。
具体的には、
「セキュリティ向上のため、パスキーを再登録してください」
などと記載されたSMSを受け取っても、
- メッセージ内のリンクを開かない
- 案内に従って登録しない
よう求めています。
また、SBI証券のサポート担当者を名乗る人物から電話でパスキー登録を求められた場合も、操作しないよう案内しています。
パスキーは一般的なフィッシングに強い一方、「セキュリティ設定を変更してください」という社会的信用を利用し、利用者自身に新しい認証情報を登録させるソーシャルエンジニアリングには注意が必要です。
フィッシングを受けた従業員が不審な要求に気付き、報告できるかを確認する方法として標的型攻撃メール訓練も利用されています。
SBI証券はGoogle・Apple側の2段階認証を要請
SBI証券は利用者に対し、GoogleアカウントやApple Accountへ「強力な2段階認証」を設定するよう求めています。
あわせて、
- アカウント復旧用のメールアドレス
- アカウント復旧用の電話番号
が現在も本人のものになっているか確認するよう案内しています。
証券口座側だけMFAやパスキーを強化しても、その認証情報を保存するクラウドアカウントが弱い状態では、認証全体としてのリスクが残ります。
多要素認証(MFA)を設定する際も、ログイン時の認証だけでなく、アカウント復旧や登録情報変更時の認証まで確認対象に含める必要があります。
利用者が確認したい項目
SBI証券の今回の注意喚起を踏まえると、利用者は証券口座だけではなくGoogle・Apple等のアカウントもまとめて確認する必要があります。
確認項目は次の通りです。
- Googleアカウント・Apple Accountで2段階認証/2ファクタ認証を有効にする
- 身に覚えのない端末・ログインセッションがないか確認する
- 復旧用メールアドレス・電話番号が書き換えられていないか確認する
- Google Password ManagerやiCloudキーチェーンに保存している認証情報を把握する
- 不要な端末やセッションをアカウントから削除する
- SBI証券のログイン履歴・取引履歴を確認する
- 身に覚えのないログインや取引がある場合はSBI証券へ連絡する
- 「パスキー再登録」「セキュリティ設定変更」などのSMS・メールのリンクから操作しない
- 設定変更は検索結果やメッセージ内リンクではなく、公式アプリ・公式サイトから行う
SBI証券では、身に覚えのないログイン・取引・出金が確認された場合、ログインパスワードと取引パスワードを変更し、ログイン一時利用停止を設定した上でカスタマーサービスセンターへ連絡するよう案内しています。
出典
- GoogleやApple等のアカウント情報を窃取するフィッシング詐欺にご注意ください – SBI証券
- パスキー認証 – SBI証券
- パスキー認証の全チャネル対応とWEBサイトのログイン方式変更のお知らせ – SBI証券
- Passkeys – Google for Developers
- Passkey support on Android and Chrome – Google for Developers
- Use passwords & passkeys across your devices – Google Account Help
- 復元オプションを設定する – Google アカウント ヘルプ
- パスキーのセキュリティについて – Apple サポート
- iCloudキーチェーンのセキュリティの概要 – Apple Platform Security
関連記事
 Soliton SecureDesktop、IDCFへのランサムウェア攻撃の影響で停止―バックアップも利用不能、別環境で再構築へ
 DTSのグループ会社 デジタルテクノロジー、2月の不正アクセスによるサイバー攻撃で約6400件の個人情報漏洩の可能性
 フォーバルが不正アクセスに関する続報とランサムウェア感染を発表
 Pythonの人気ライブラリ「Pandas」で脆弱性(CVE-2024-42992)パッチが未提供
 『奉行クラウド』『奉行クラウドEdge』がDDos攻撃で一時的に障害が発生
 TP-Linkがやばい 中国のハッカー集団が8,000台をハッキング
 石油・天然ガスの探査を行うニューパーク・リソーシズがランサムウェア 被害を発表
 静岡制御、12月の不正アクセスとランサムウェアによる個人情報漏洩は確認できず
 オーストラリア政府、カスペルスキー製品の使用を全面禁止

