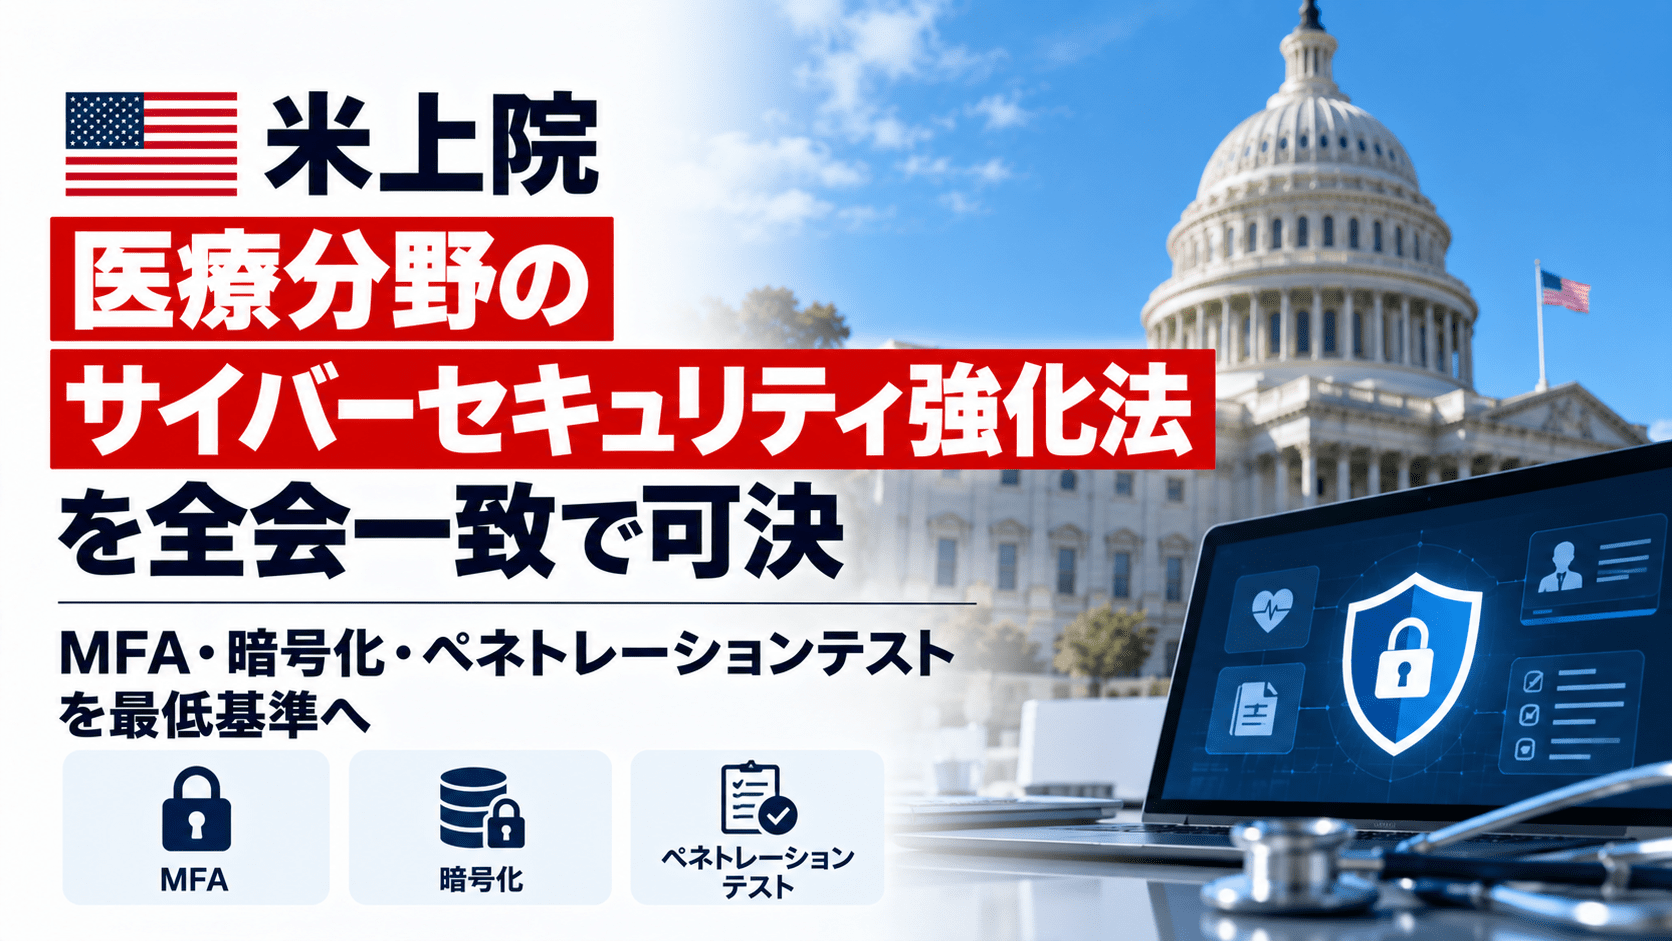
米上院は2026年9月30日、医療・公衆衛生分野のサイバーセキュリティを強化する超党派法案「Health Care Cybersecurity and Resiliency Act of 2026(S.3315)」を全会一致で可決しました。
法案は、米保健福祉省(HHS)とサイバーセキュリティ・インフラストラクチャ安全保障庁(CISA)の連携を強化するとともに、医療分野の対象事業者へ多要素認証(MFA)、保護対象医療情報の暗号化、ペネトレーションテストを含む監視など、最低限のリスクベース型サイバーセキュリティ対策を求める内容です。
また、小規模・地方の医療機関向けに技術支援や助成制度を設け、HHSとCISAによる重大インシデント対応計画、医療分野のサイバー人材育成も盛り込まれています。
ただし、10月7日時点でS.3315は上院を通過した段階であり、法律として成立したわけではありません。成立には下院での可決など、その後の立法手続きが必要です。
Health Care Cybersecurity and Resiliency Actのサマリー
- 米上院が2026年9月30日、S.3315を全会一致で可決
- 法案名は「Health Care Cybersecurity and Resiliency Act of 2026」
- Bill Cassidy、Maggie Hassan、John Cornyn、Mark Warnerの4上院議員が中心となり提出
- 2025年12月2日に提出され、2026年2月26日に上院HELP委員会を22対1で通過
- HHSとCISAに医療分野のサイバー対策強化での協調を要求
- 重大なサイバーインシデントに備えた共同対応計画を策定
- 対象事業者へMFA、医療情報の暗号化、監視・ペネトレーションテストなどを最低基準として要求
- 基準はNIST Cybersecurity Frameworkなど既存の国家的フレームワークを参照
- 法成立後、新しい最低基準の施行までは36カ月を設定
- 地方・小規模医療機関向けにガイダンス、技術支援、助成制度を用意
- 医療分野のサイバー人材育成・教育も盛り込む
- 上院通過済みだが、現時点ではまだ法律ではない
| 項目 | 内容 |
|---|---|
| 法案 | S.3315 |
| 名称 | Health Care Cybersecurity and Resiliency Act of 2026 |
| 上院可決 | 2026年9月30日 |
| 可決方法 | 全会一致 |
| 主な所管 | HHS、CISA |
| 最低基準 | MFA、医療情報の暗号化、監視・ペネトレーションテストなど |
| 参照フレームワーク | NIST RMF、NIST CSF、SP 800-53 Rev.5、NIST AI RMFなど |
| 地方医療支援 | ガイダンス、技術支援、助成 |
| 基準の施行時期 | 法成立から36カ月後 |
| 現在の状態 | 上院通過、未成立 |
上院を全会一致で通過、2024年案を再構成して成立を目指す
S.3315は、Bill Cassidy上院議員らが2025年12月に提出した法案です。
同議員らは2023年から超党派の医療サイバーセキュリティ作業部会を運営しており、2024年にも同趣旨の法案を提出していました。
2026年2月26日には上院保健・教育・労働・年金委員会(HELP Committee)を22対1で通過し、9月30日に修正案を含む形で上院本会議を全会一致で通過しました。
上院の公式記録でも、S.3315について「HHS長官とCISA長官が医療・公衆衛生分野のサイバーセキュリティ改善に向けて協調する法案」と記載されています。
医療機関へMFA・暗号化・ペネトレーションテストを最低基準化
上院で可決された最終版では、HHSに対し、医療・公衆衛生分野の非政府組織、HIPAAのCovered Entity、Business Associateなどを対象に、最低限のリスクベース型サイバーセキュリティ対策を規則へ組み込むよう求めています。
法案に明記されている対策は次のとおりです。
- 多要素認証(MFA)、または後継技術
- 保護対象医療情報(PHI)の暗号化、または後継技術
- ペネトレーションテストを含む情報システムの監視
- 国家レベルのサイバーセキュリティフレームワークを反映したその他の最低基準
単なる「推奨事項」ではなく、法案が成立した場合はHHSがセキュリティ規則を更新し、対象事業者に最低基準として適用する構造です。
一方、基準は法律成立と同時に即時適用されるものではなく、最終版では新しい要求事項の発効を法律成立から36カ月後としています。
NIST CSFやSP 800-53、AI RMFも基準策定時の参照対象
最低基準はHHSが独自にゼロから策定するのではなく、既存の国家的サイバーセキュリティフレームワークを参照する形になっています。
法案では具体的に、
- NIST Risk Management Framework
- NIST Cybersecurity Framework
- NIST SP 800-53 Rev.5
- NIST Privacy Framework
- NIST Artificial Intelligence Risk Management Framework
- Health Sector Coordinating CouncilのCybersecurity Performance Goals
- CISAの医療分野向けCybersecurity Performance Goals
などが挙げられています。
AI RMFも参照候補に含まれていますが、これは医療機関へAI導入を義務付けるという意味ではありません。
HHSが将来のサイバーセキュリティ要件を策定する際に、AIを含む新しい情報システムリスクも既存のリスク管理体系の中で扱える構造になっています。
HHSとCISAが重大インシデント向け「共同サイバー対応計画」を策定
S.3315では、HHSとCISAの役割分担も整理されます。
法成立から1年以内に、両機関は医療・公衆衛生分野で重大なサイバーインシデントが発生した際の「joint cybersecurity capability plan」を策定する必要があります。
計画には、
- セクター全体に影響するインシデント発生時の迅速な情報共有
- 医療・公衆衛生分野のSector Coordinating Councilとの連携
- 複数州へ影響する場合のCISA Cybersecurity State Coordinatorとの調整
などを盛り込むことが求められています。
医療機関への攻撃では、一つの医療機関だけでなく、電子カルテ、決済、保険請求、検査、薬局、医療SaaSなどを通じて複数組織へ影響が拡大する場合があります。
そのため法案は、個別組織の対策だけでなく、セクター単位での情報共有と対応指揮を制度化しようとしています。
Change Healthcare攻撃などを背景に法整備
上院HELP委員会は、法案再提出時の背景として、前年に730件を超える医療分野のサイバー侵害があり、2億7,000万人以上へ影響したと説明しています。
特に2024年のChange Healthcareへのランサムウェア攻撃では、1億9,000万人を超える個人データへ影響し、医療費請求や電子処方などにも大きな混乱が発生しました。
医療分野のサイバー攻撃では、一般企業の情報漏洩とは異なり、
- 診療停止
- 電子カルテ利用不能
- 処方や検査の遅延
- 医療費請求停止
- 救急受け入れ制限
など、患者への医療提供そのものが影響を受けます。
ランサムウェアの仕組みと企業への影響でも、暗号化や情報窃取だけでなく、業務停止を利用して身代金支払いを迫る攻撃構造を整理しています。
地方・小規模医療機関には「要求」だけでなく支援も用意
S.3315は、医療機関へ新しいセキュリティ対策を求めるだけではありません。
特にサイバー専門人材や予算の確保が難しい地方医療機関向けに、HHSがサイバーセキュリティ準備ガイダンスと技術支援を提供する仕組みを設けます。
最終法案では、地方医療機関向けの実務例として、
- IT機能やCISO機能を外部へ非常勤・部分委託する
- 地域内の医療機関でIT管理を共同利用する
- データを安全なクラウド環境へ移行する
といった選択肢も挙げられています。
さらにHHSは、対象となる医療機関へサイバーセキュリティ対策導入のための助成金を提供できるようになります。
助成対象には、リスク評価や脆弱性評価、インシデント対応計画の策定・改善なども含まれています。
CBOは民間医療事業者のコンプライアンス負担が年間2億1,400万ドルを超えると推計
米議会予算局(CBO)はS.3315について、民間事業者に新たな義務を課す法案と評価しています。
CBOによると、HHSが更新する規則では、
- MFA
- 医療情報の暗号化
- システム監視
- ペネトレーションテスト
- その他のサイバー対策
が必要になるため、対象組織全体のコンプライアンス費用は、Unfunded Mandates Reform Actで定める2026年の民間部門基準額である年間2億1,400万ドルを上回ると推計されています。
個々の医療機関が2億ドルを負担するという意味ではなく、法案の対象となる民間事業者全体での費用です。
最低基準を義務化する一方、小規模・地方医療機関への助成や技術支援を同じ法案へ盛り込んでいる背景には、こうしたコスト負担があります。
「ペネトレーションテスト」が医療分野の最低基準に入る意味
今回の法案で特徴的なのは、単なる脆弱性スキャンではなく「monitoring, including penetration testing」と明記している点です。
ペネトレーションテストは、既知の脆弱性を一覧化するだけではなく、攻撃者と同様の視点から、
- 実際に侵入できるか
- 権限を拡大できるか
- ネットワーク内を横展開できるか
- 医療情報や重要システムまで到達できるか
を許可された範囲で検証します。
ペネトレーションテストとは?脆弱性診断との違いでも、NISTや英国NCSCの資料をもとに実施目的や使い分けを整理しています。
ただしS.3315では、ペネトレーションテストの具体的な実施頻度や対象範囲までは法律本文で固定していません。
実際の要求水準は、法成立後にHHSが策定する規則で具体化されることになります。
日本の医療機関へ直接適用される法律ではないが、対策水準の参考になる
S.3315は米国法案であり、日本の医療機関へ直接適用されるものではありません。
一方、今回最低基準として挙げられた、
- MFA
- 医療情報の暗号化
- 継続的監視
- ペネトレーションテスト
- インシデント対応計画
- サイバー人材育成
- 外部委託先との連携
は、日本の病院や医療関連事業者でも検討対象になる項目です。
特に日本でも、病院へのランサムウェア攻撃では電子カルテや診療システムの停止が業務継続へ直結しています。
米国では「ベストプラクティスとして推奨する段階」から「一定の対策を最低基準として規則へ組み込む段階」へ政策が移りつつあります。
今後、米国で医療SaaS、医療機器、保険、クラウドなどを提供する日本企業については、現地法人や取引先が対象範囲に含まれるか、HHSの規則化まで確認する必要があります。
法案はまだ成立していない
S.3315は上院を通過しましたが、2026年10月7日時点で法律として成立したわけではありません。
そのため、
「米国でMFAやペネトレーションテストがすでに新たな法的義務になった」
と表現するのは正確ではありません。
現時点では、上院がこれらを最低基準とする法案を全会一致で可決した段階です。
下院での審議や、その後の立法手続きを経て成立した場合に、HHSによる規則改定や共同インシデント対応計画、助成制度などが実行段階へ移ります。
出典
- Senate Passes Warner Legislation to Strengthen Cybersecurity in Health Care – U.S. Senator Mark R. Warner
- Chair Cassidy, Colleagues Reintroduce Legislation to Strengthen Cybersecurity in Health Care – U.S. Senate HELP Committee
- S.3315 – Health Care Cybersecurity and Resiliency Act of 2026(Engrossed in Senate) – U.S. Government Publishing Office
- Senate Floor Activity – September 30, 2026 – U.S. Senate
- S.3315, Health Care Cybersecurity and Resiliency Act of 2026 – Congressional Budget Office
関連記事
 フランス、15歳未満のSNS利用を原則禁止する法律を可決
 個人情報漏えい後の「おわび フィッシング詐欺」に注意―MrMax・nimoca・焼肉きんぐ・タイムズカーなど相次ぐ、通知の真偽を確認
 TP-Linkがやばい 中国のハッカー集団が8,000台をハッキング
 神奈川芸術文化財団、サイバー攻撃とランサムウェアの被害を発表
 静岡県の高校教師が誤ってクラス全員分の成績をクラウドにアップロード、SNS上で拡散
 ニッスイ 子会社・日水物流でシステム障害、商品の入出荷停止―委託先 IDCFクラウド データセンターへの不正アクセスが原因か
 追い詰められたロシアが、西欧国の技術情報窃取やスパイ活動を活発化
 RaaS(Ransomware as a Service)とは-犯罪のサービス化が生んだサイバー攻撃の民主化と、日本組織が実際に受けた被害の全貌
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト

