標的型攻撃メール訓練の最新動向・事例・対策
標的型攻撃メール訓練のPoC/検証方法-NIST・NCSCと実環境研究から15の検証項目を整理
標的型攻撃メール訓練サービス(フィッシング訓練サービス)を比較する際、製品デモだけで判断すると「メールを送れる」「クリック率を集計できる」「ダッシュボードが見や...
投稿日時:
更新日時:
標的型攻撃メール訓練 実施方法・効果測定・サービスの選び方
標的型攻撃メール訓練は、フィッシングや標的型攻撃を模した疑似メールを従業員に配信し、不審なメールを見分け、適切に報告・対応できるかを確認するためのセキュリティ訓...
投稿日時:
更新日時:
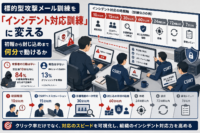
標的型攻撃メール訓練を「インシデント対応訓練」に変える 初報から封じ込めまで何分で動けるか
標的型攻撃メール訓練/フィッシングメール訓練では、クリック率や開封率が中心指標になりがちです。しかし、実際の攻撃で重要なのは「何人がクリックしたか」だけではあり...
投稿日時:
更新日時:
標的型攻撃メール訓練、“誰が引っかかったか”だけを見てはいけない メール 次第で引っかかる割合は約17倍差
標的型攻撃メール訓練では、訓練メールをクリックした社員や認証情報を入力した社員を「高リスク」と評価し、個別訓練の対象にする方法があります。 同じ社員が繰り返し危...
投稿日時:
更新日時:
セキュリティ教育の効果測定、何をもって「行動変容」とするか KPI・ベースライン・継続評価の考え方
セキュリティ教育で「行動が変わった」と判断するには、受講率や一度のクリック率だけでは不十分です。 企業が最初に整理すべきなのは、「何を測るか」です。教育の効果は...
投稿日時:
更新日時: