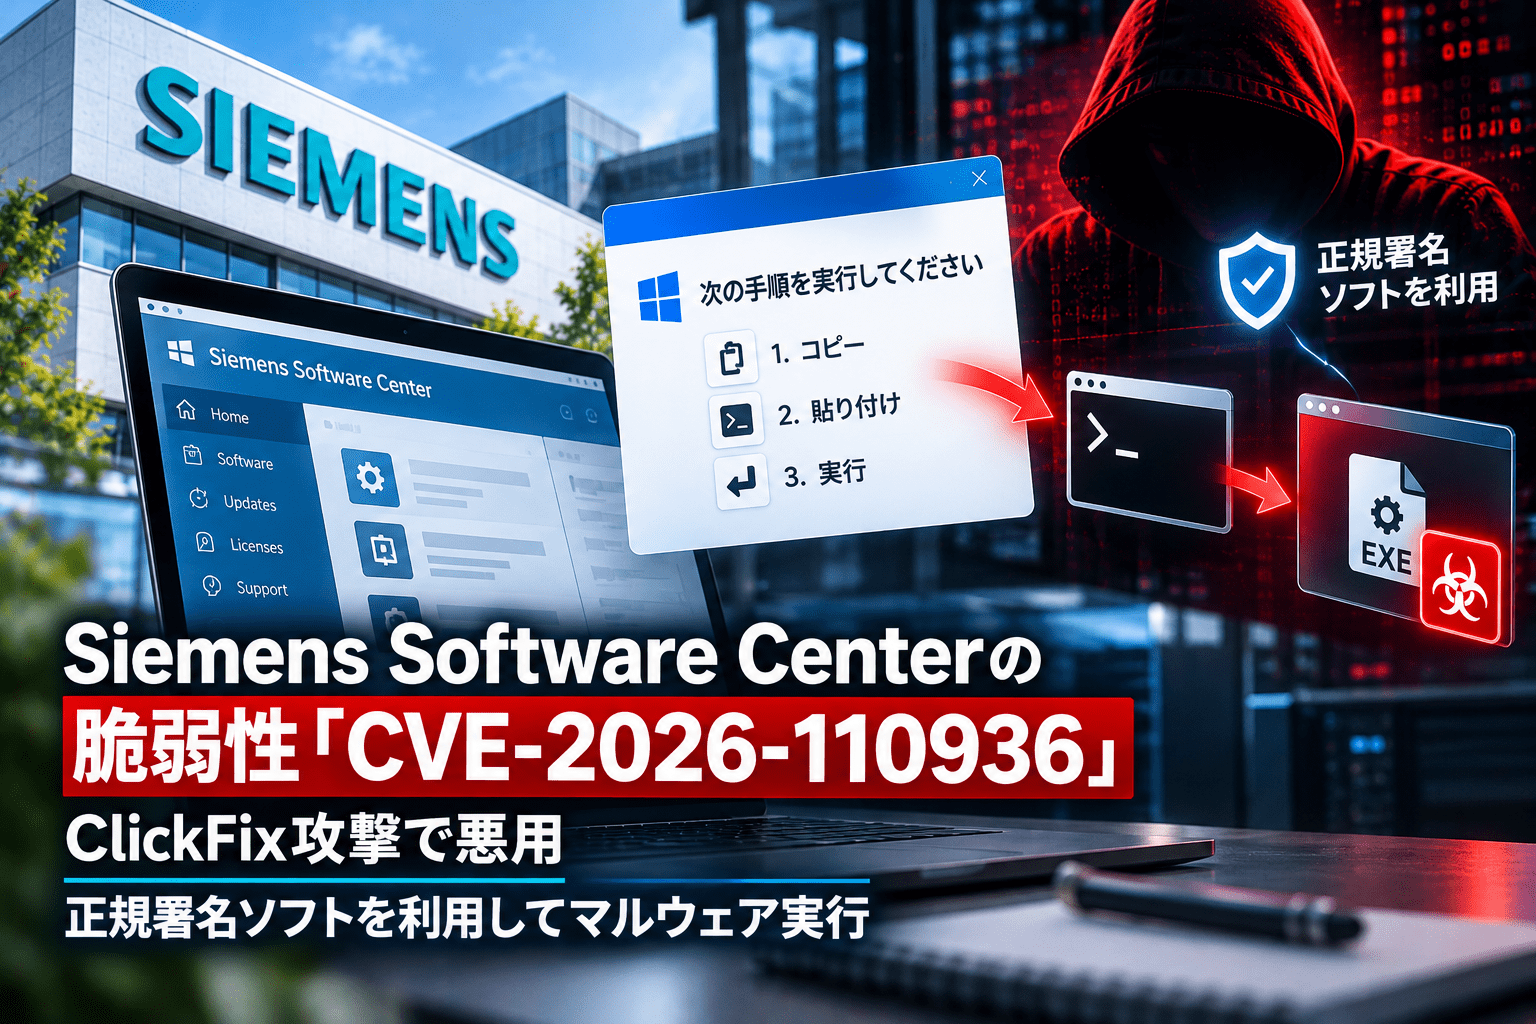
シーメンスは2026年10月19日、ソフトウェアのダウンロード・インストール・更新などを行う「Siemens Software Center」の脆弱性「CVE-2026-110936」が、実際のマルウェア攻撃で悪用されていることを確認したと公表しました。攻撃者はデジタル署名のある正規の旧版プログラムと悪意あるDLLファイルを組み合わせ、ClickFix(クリックフィックス)を使った感染活動に利用していました。
脆弱性はバージョン4.0.9.8で修正済みです。Siemensは、自社のシステムや製品、公式更新経路が侵害された事実は把握していないと説明しており、正規の更新配信経路そのものが改ざんされた事案とは区別する必要があります。
Siemens Software Centerの脆弱性と悪用確認のサマリー
- Siemensは10月15日、セキュリティアドバイザリ「SSA-580366」を公開しました。
- 10月19日、CVE-2026-110936が実際の攻撃で悪用されていることを確認したと発表しました。
- 脆弱性は、DLLを読み込む際の検索パス制御が適切でない問題(CWE-427)です。
- 影響を受けるのはSiemens Software Centerの4.0.9.8未満のバージョンで、修正版は4.0.9.8以降です。
- CVSS v4.0の基本値は8.4(High)、CVSS v3.1は6.7です。
- 攻撃者は署名済みの正規プログラムに悪意あるDLLを同梱し、プログラムの実行時に不正なコードを読み込ませました。
- Siemensは、この攻撃を複数種類のマルウェアを配布する「Romulus」のClickFix活動と関連付けています。
- 既存のSiemens Software Centerは、次回起動時に修正版へ自動更新されるとしています。
| 項目 | 内容 |
|---|---|
| 公表元 | Siemens ProductCERT |
| 脆弱性識別番号 | CVE-2026-110936 |
| セキュリティアドバイザリ | SSA-580366(10月15日公開、10月19日更新・V1.2) |
| 対象製品 | Siemens Software Center |
| 影響バージョン | 4.0.9.8未満 |
| 修正版 | 4.0.9.8以降 |
| 脆弱性分類 | CWE-427:制御されていない検索パス要素 |
| CVSS | v4.0:8.4/v3.1:6.7 |
| 想定される影響 | 細工されたDLLの読み込みによる、当該アプリケーション権限での任意コード実行 |
| 実悪用 | Siemensが2026年10月19日に確認 |
| 関連する攻撃 | ClickFix、Romulusのマルウェア配信活動 |
正規署名済みプログラムと悪意あるDLLを組み合わせて配布
今回の問題は、Siemens Software CenterがDLLを検索・読み込む際に、検索対象ディレクトリ内のファイルを十分に検証しないことに起因します。攻撃者がプログラムと同じフォルダーなどに細工したDLLを配置すると、アプリケーションの実行時にそのDLLが読み込まれ、不正なコードが実行される可能性があります。一般にDLLサイドローディングと呼ばれる手法です。
Siemensによると、攻撃者が利用したのは、当時の最新版だったバージョン3.5.8.7の正規プログラムでした。プログラム本体は改変されておらず、有効なデジタル署名が付いていました。一方、同梱されたDLLには攻撃者のコードが含まれていました。
Siemensのアドバイザリでは、この脆弱性を認証済みのローカル攻撃者が悪用し得る問題と評価しています。したがって、インターネットから対象アプリケーションへ直接アクセスするだけで、認証なしに遠隔コードを実行できるという意味ではありません。実際に確認されたキャンペーンでは、利用者側で攻撃者の用意したファイルを実行させるClickFix型の誘導と組み合わされていました。
ClickFixで利用者に操作を促す「Romulus」配信基盤との関連
ClickFix(クリックフィックス)は、偽のCAPTCHA認証やエラー解決を装い、利用者にWindowsの「ファイル名を指定して実行」やPowerShellへコマンドを貼り付けて実行させるソーシャルエンジニアリング攻撃です。
Siemensは今回の悪用を「Romulus」のClickFixキャンペーンに関連付けています。セキュリティ企業ForescoutのVedere Labsも10月15日、複数種類のマルウェアを配信できるRomulusの攻撃基盤を独自に分析し、同じ仕組みから複数の配信経路が使われていることを報告しました。同社はLegionLoaderや、別の正規ソフトを利用したDLLサイドローディングの事例を確認しています。
ただし、Forescoutの調査にある個々のマルウェアや配信経路が、すべてSiemens Software Centerを使った攻撃でも確認されたわけではありません。Romulusの運営者も特定されていません。
Siemensが公表した感染兆候と確認事項
Siemensは、自社の正規実行ファイルそのもののハッシュ値ではなく、インストール場所、周辺ファイル、実行経路、外部通信といった挙動を確認するよう呼びかけています。主な感染兆候は次のとおりです。
| 確認箇所 | 不審な兆候の例 |
|---|---|
| スタートアップ・タスクスケジューラ | 本来Siemens Software Centerを導入していないPCで関連する自動起動設定が存在する |
| フォルダー | AppData\Local\Programs 配下の SM Software Provisioning Service |
| 実行ファイル周辺 | SiemensSoftwareCenter.exe と同じ場所に activate.bak や statinfosta.DB が存在する |
| ユーザーデータ | AppData\Local 配下に FTSuite フォルダーと ftc.uml が存在する |
| プロセス・実行経路 | AppData\Local\Programs 配下からの SiemensSoftwareCenter.exe 実行や、msiexec を起点とした起動 |
| 外部通信 | 96.62.218[.]59 への通信 |
また、Siemensは次の通信先と不審ファイルの識別情報を公開しています。IPアドレス・ドメインは、誤アクセス防止のため一部の記号を置き換えています。
| 種別 | 指標 | 公表時点の位置付け |
|---|---|---|
| IPアドレス | 96.62.218[.]59 |
稼働中の配信・C2関連インフラ |
| ドメイン | wizardexpensive[.]com |
稼働中の配信・C2関連インフラ |
| IPアドレス | 2.27.248[.]127 |
既に停止した悪性インストーラー配信元 |
| SHA-256 | f4d7c5321bb0d1bda439304a753bcf9b467b98ca53c7e9493b9c2c3451092e4a |
AllMyBasic.msi |
| SHA-256 | 3fdcc7d7d049a89711fb31fb236940a1c5a09d899143ffd20c3c41fb1f2cf491 |
archive.dll |
個々の兆候だけで感染を断定するのではなく、端末の用途、導入履歴、プロセスの親子関係、関連するネットワーク通信などを組み合わせて調査する必要があります。
影響を受ける端末で実施する対策
Siemens Software Centerを使用している組織は、まず導入端末とバージョンを確認し、4.0.9.8以降への更新が完了しているか検証してください。既存インストールでは次回起動時に自動更新されますが、端末管理側でも更新後のバージョンを確認する運用が考えられます。
一方、今回の攻撃は正規署名付きの実行ファイルを悪用しているため、更新だけで既に発生した感染の調査が終わるわけではありません。Siemensは、不審な兆候がある端末をネットワークから隔離し、実行中の不審プロセスや自動起動設定を調査・停止したうえで、認証情報の変更などを含めたインシデント対応を行うよう案内しています。
端末上のプロセス実行経路、DLLの読み込み、関連通信を追跡する際は、EDRによる検知・調査・隔離の仕組みも参考になります。あわせて、ClickFix型の画面から指示されたコマンドを実行しないことを従業員へ周知する必要があります。
修正版が公開され、実際の悪用も確認された脆弱性について、端末ごとの適用状況を追跡する考え方は脆弱性管理の運用プロセスで整理しています。
出典
- Active Exploitation of CVE-2026-110936 in Siemens Software Center(2026年10月19日) – Siemens ProductCERT
- SSA-580366:DLL Sideloading Vulnerability in Siemens Software Center(2026年10月19日更新) – Siemens ProductCERT
- ROMULUS: Analysis of a New Multi-Payload ClickFix Delivery Platform(2026年10月15日) – Forescout Vedere Labs
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)
 React Server ComponentsにDoS脆弱性 CVE-2026-23869

