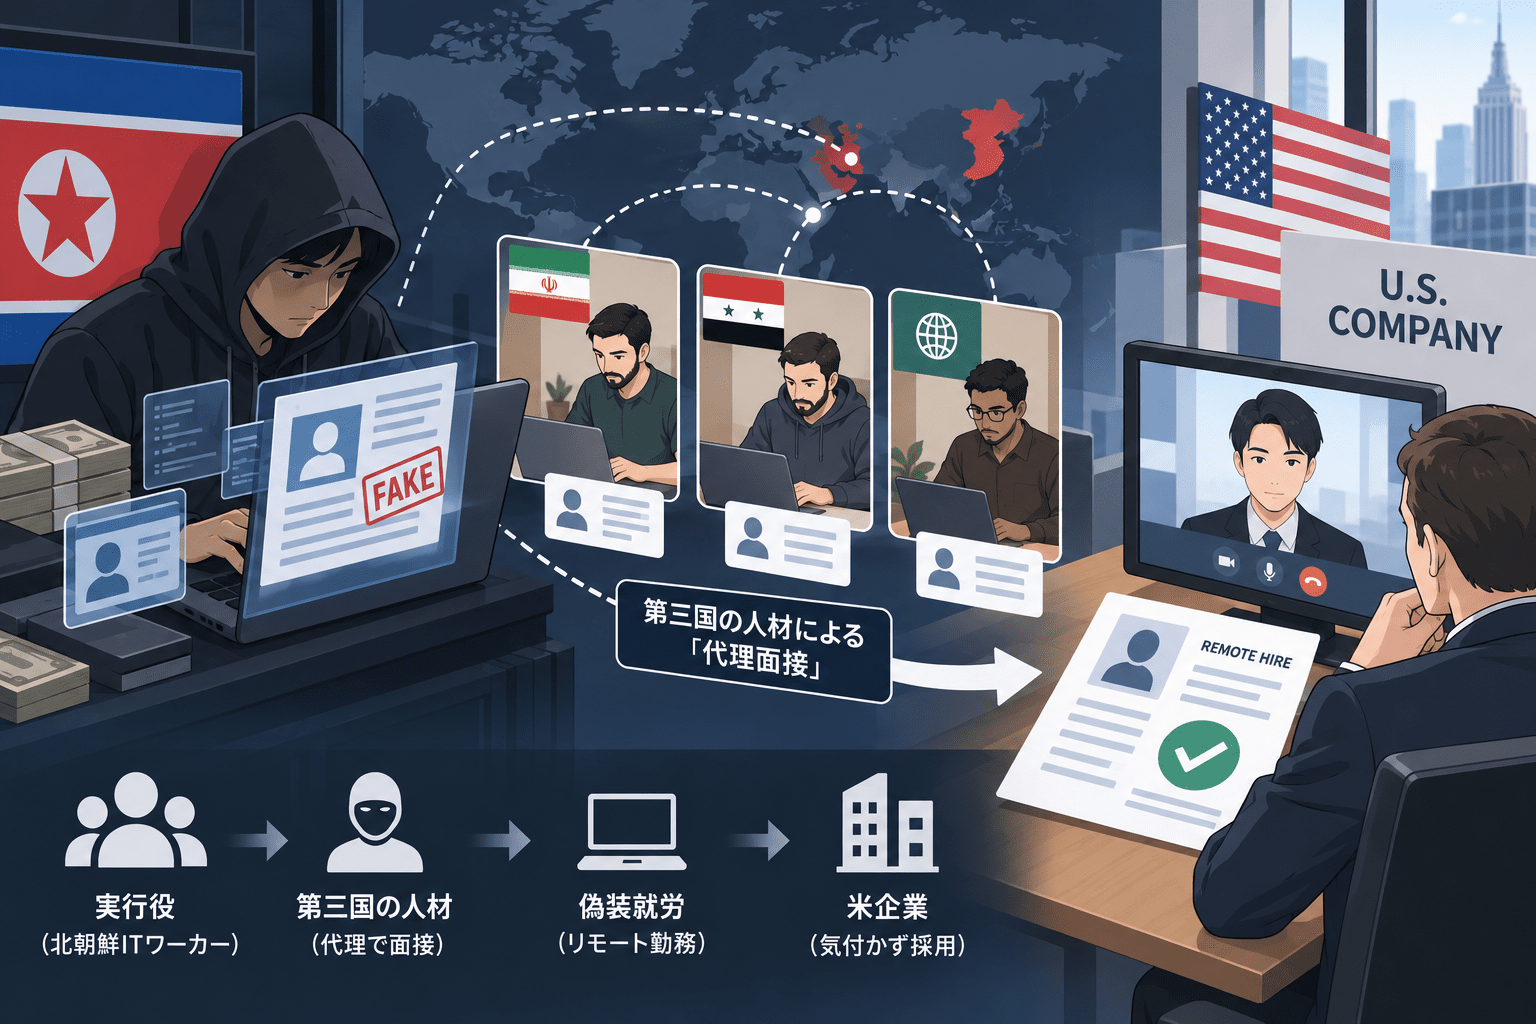
北朝鮮(DPRK)のIT労働者が米国などの企業へ偽装就労するため、イラン、シリア、レバノン、南アフリカなど第三国の人材を採用し、オンライン面接や技術試験を代行させる動きが確認されています。
NBC Newsは2026年9月11日、米政府関係者や複数のセキュリティ企業への取材を基に、北朝鮮のIT労働者スキームが第三国のリモートワーカーを取り込む形へ拡大していると報じました。
この手口自体は、米政府や日本政府を含む関係国が7月31日に公表した多国間注意喚起でも確認されています。同注意喚起では、北朝鮮IT労働者がオンラインアカウントの作成、採用面接、対面での接触に第三者の代理人を利用し、偽りの信頼感を作って業務契約を獲得するケースが「ますます増えている」としています。
脅威インテリジェンス企業Flareは、北朝鮮IT労働者の内部資料とみられるデータから、少なくとも14人のイラン人が採用プロセスに組み込まれていたと分析しました。このうち少なくとも2人は米国企業から正式な採用オファーを受けています。
Kudelski Securityも、イラン、シリア、南アフリカなどの開発者がLinkedIn経由で勧誘され、面接時に偽の人物になりすます「Caller」や、実際の開発作業を行う外部開発者として活動する構造を確認しています。
従来の北朝鮮ITワーカー対策は、VPN、偽造身分証、ラップトップファーム、AI生成画像などを使った「本人・所在地の偽装」が中心でした。現在は、面接に実在する第三国の技術者を参加させることで、採用担当者が映像・会話・技術試験を確認しても偽装を見抜きにくくする方向へ進んでいます。
北朝鮮ITワーカーの第三国人材活用のサマリー
確認できている内容:
- 日本、米国、韓国などの関係国は2026年7月31日、北朝鮮IT労働者が第三者の代理人を採用面接や対面接触に利用するケースが増えていると共同で注意喚起しました。
- 北朝鮮IT労働者は偽造・不正取得した身分証、第三者名義、VPN、リモートデスクトップ、ラップトップファームなどで実際の国籍・所在地を隠しています。
- Flareは、北朝鮮IT労働者の運用環境とみられる資料から、イラン、シリア、レバノン、サウジアラビアの人材を採用する記録を確認しました。
- Flareは、少なくとも14人のイラン人を採用パイプライン上で特定しています。
- 少なくとも2人のイラン人は米国企業から正式な採用オファーを受けたとFlareは報告しています。
- Flareは、第三国人材が偽の欧米人ペルソナを使い、電話面接や技術面接を代行していたと分析しています。
- Kudelski Securityは、イラン、シリア、南アフリカの開発者がLinkedInで勧誘され、その後WhatsAppへ移行する勧誘フローを確認しました。
- Kudelskiは、代理面接役の「Caller」、身分証や住所を貸す「Local person」、実作業を担う外部「Developer」など、役割分担された組織構造を分析しています。
- 米財務省によると、北朝鮮のIT労働者スキームは2024年に約8億ドルの収益を生み出しました。
- 米司法省は、北朝鮮IT労働者が100社を超える米企業で不正就労した事案や、企業のソースコード、輸出管理対象の軍事技術、暗号資産を取得した事案を訴追しています。
- 日本政府は、北朝鮮IT労働者への発注・支払いが外為法など国内法に違反するおそれがあると注意喚起しています。
| 項目 | 内容 |
|---|---|
| 最新報道 | NBC News、2026年9月11日 |
| 主な動き | 北朝鮮IT労働者が第三国人材を代理面接・実作業へ活用 |
| 確認された国 | イラン、シリア、レバノン、サウジアラビア、南アフリカなど |
| 第三国人材の主な役割 | 電話面接、ビデオ面接、技術試験、実開発、本人確認補助 |
| Flareが特定したイラン人 | 少なくとも14人 |
| 米企業から正式オファー | 少なくとも2人(Flare調査) |
| 勧誘経路 | LinkedInなど |
| 連絡手段 | WhatsAppなど |
| 報酬 | 暗号資産を含む。Flareが確認した例では面接担当月500ドルから |
| 北朝鮮ITスキーム収益 | 2024年に約8億ドル(米財務省) |
| 日本政府の注意喚起 | 2026年7月31日 |
| 企業リスク | 制裁違反、情報窃取、内部脅威、恐喝、サプライチェーン侵害 |
第三国の技術者が「本人」として採用面接へ出席
今回明らかになっている手口で特徴的なのは、北朝鮮IT労働者自身が面接を受けるとは限らない点です。
Flareが確認した内部資料では、北朝鮮側が偽の米国人ペルソナを作成し、LinkedInプロフィールや履歴書を用意したうえで、第三国の技術者を面接役として割り当てていました。
例えば、北朝鮮側が「Jack Long」という架空のC#/.NET開発者プロフィールを管理し、イラン人の開発者をその人物として面接へ参加させた事例が報告されています。
北朝鮮側は求人への応募を大量に行い、企業から面接の連絡が入ると、第三国人材が電話スクリーニング、ビデオ面接、コーディング試験、技術質問への回答を担当します。
採用後は、別の北朝鮮IT労働者が業務を引き継いだり、第三国の開発者へ実作業を外注したりする構造も確認されています。
このため、採用時に「顔を見た」「技術試験に合格した」という事実だけでは、採用後に実際に作業する人物と同一であることを保証できません。
Flareは少なくとも14人のイラン人を特定
Flareは2026年4月2日に公開した調査で、北朝鮮IT労働者の内部資料とみられるデータから、イラン人開発者を採用する組織的な活動を分析しました。
調査では、少なくとも4つの北朝鮮ITワーカーチームが並行してイラン人を募集していたとしています。
資料には、イラン人C#開発者の新規採用、イラン・シリア・南アフリカでの人材探索、LinkedInでのイラン人データエンジニアへの大量接触、面接担当者の英語力審査などの活動記録が残されていました。
Flareはデータセット全体から、採用プロセスのさまざまな段階にいたイラン人を少なくとも14人特定しています。
さらに、ある担当者は1週間で50人を超えるイラン人開発者へ接触しており、実際の候補者プールは確認できた14人より大きい可能性があります。
これはセキュリティ企業の調査結果であり、14人全員について政府機関が犯罪関与を認定したものではありません。
少なくとも2人は米企業から正式な採用オファー
Flareによると、確認されたイラン人のうち少なくとも2人は、米国企業から正式な採用オファーを受ける段階まで進んでいました。
調査対象の内部資料では、大手防衛関連企業で最終選考まで進んだケース、大手通信企業で指紋確認を理由に採用プロセスが停止したケース、米エンタープライズソフトウェア企業から年俸12万5,000ドルのオファーを受けてオンボーディング・バックグラウンドチェック・PC配送まで進んだケース、米信用組合でI-9雇用確認や開発チームのミーティングへ参加したケースなどが記録されていました。
Flareは、北朝鮮IT労働者が米国の防衛企業、暗号資産取引所、金融機関を意図的に標的としていたと高い確度で評価しています。
月500ドルの「Interview Associate」から高額報酬へ
Flareが取得した採用文書では、第三国の人材に対する報酬体系も確認されています。
ある正式なオファーレターでは、初期段階のパートタイム「Interview Associate」として月500ドルを提示し、就職先を確保した後は月2,700ドルへ増額する条件でした。
別の勧誘メッセージでは、米国案件で月5,000ドル以上、EU案件で月3,000ドル、会議出席のみで月1,500ドルといった条件も示されていました。
支払いには暗号資産が使われる例が確認されています。
Kudelskiもイラン・シリア・南アフリカで第三国人材を確認
Kudelski Securityも別の調査で、北朝鮮IT労働者がイラン、シリア、南アフリカの一般の開発者を採用していると報告しています。
同社によると、最初の接触にはLinkedInが多く使われ、その後WhatsAppへ移行して具体的な調整を行っていました。
Kudelskiが分析した組織では、役割が細かく分けられています。
| 役割 | 主な業務 |
|---|---|
| Assistant | 求人応募、日常業務、管理作業 |
| HR | 新規人材の面接、英語力・コミュニケーション能力の評価 |
| Caller | 偽の人物として電話・ビデオ面接、技術試験へ参加 |
| Local person | 身分証、住所、銀行口座、企業PC保管場所を提供 |
| Supporter | 現地での書類署名などを支援 |
| Developer | 北朝鮮側が取得した案件の実開発を担当 |
Kudelskiの分析対象にはイラン人9人、アイルランド人3人、シリア人、南アフリカ人、インド人などが含まれていました。
ここでも、「北朝鮮人1人が偽名で就職する」という単純な構造ではなく、複数国の人材を組み合わせた分業体制が確認されています。
日本政府も7月31日に「第三者代理人の利用増加」を警告
2026年7月31日、日本の警察庁、国家サイバー統括室、外務省、財務省、経済産業省は、米国、韓国などの関係国と北朝鮮IT労働者に関する注意喚起を公表しました。
注意喚起では、北朝鮮IT労働者がオンライン・アカウントの作成や採用面接への参加、さらに対面での接触を通じて偽りの信頼感を作り、業務契約を獲得するため第三者の代理人を利用するケースが増えていると説明しています。
第三者の代理人は、身分証明書の提供、アカウント作成、面接、対面接触、給与受取口座の提供、企業支給PCの受け取り、ラップトップファーム運営など複数の役割を担います。
NBC Newsが報じた第三国の代理面接人材は、7月時点で各国政府が把握していた手口をさらに具体化した事例と位置付けられます。
AI対策をすり抜けるため「実在する人間」を使う
北朝鮮IT労働者対策では、AI生成プロフィール写真、ディープフェイク、リアルタイム顔加工、生成AIによる英語コミュニケーション、偽造身分証などが警戒されています。
企業側でも、ビデオ面接中に候補者へ顔の前で手を動かしてもらい、映像加工の破綻を確認するなどの対策が知られるようになりました。
第三国の実在する技術者を面接へ参加させれば、こうした「AIで作った偽映像」を検知する方法を回避できます。
面接担当者から見ると、映像は本物の人間で、英語で自然に会話でき、技術質問やコーディング試験にも対応できます。
問題は、面接に出た人物、身分証上の人物、実際に業務する人物がそれぞれ異なる可能性があることです。
採用後は正規アカウントで内部システムへアクセス
北朝鮮IT労働者スキームは、単なる給与詐取にとどまりません。
米司法省は、北朝鮮IT労働者と支援者が100社を超える米企業で不正に雇用を得た事案を訴追しています。
確認された被害には、ソースコードへのアクセス、機密情報の窃取、米国の輸出管理対象となる軍事技術へのアクセス、暗号資産の窃取、窃取した企業情報を材料にした恐喝などがあります。
採用が成立すると、攻撃者はフィッシングや脆弱性悪用を行わなくても、従業員として発行された正規のID、VPN、GitHub、クラウド、開発環境へアクセスできます。
つまり、北朝鮮ITワーカーは「採用プロセスを侵入口にする内部脅威」です。
2024年の収益は約8億ドル
米財務省OFACは2026年3月12日、北朝鮮IT労働者スキームを支援した6人と2組織へ制裁を科しました。
財務省によると、このスキームは2024年だけで約8億ドルの収益を北朝鮮にもたらしました。
収益の多くは北朝鮮政府に回収され、大量破壊兵器や弾道ミサイル計画を支える資金源になっていると米政府は評価しています。
企業が偽装ITワーカーを採用した場合、給与を詐取されるだけでなく、社内情報へのアクセス、サイバー攻撃の足場、制裁対象への資金提供といった複数のリスクが発生します。
日本企業も「海外リモート採用だけ」の問題ではない
北朝鮮IT労働者は米国企業だけを対象としているわけではありません。
日本政府は2024年以降、日本人になりすまして国内企業からIT業務を受注するケースについて注意喚起しており、2026年7月の多国間注意喚起でも日本企業を含むすべての企業へ対策を求めています。
特にリスクが高いのは、フルリモート採用、海外フリーランサー利用、業務委託エンジニア、SaaS・Web開発、暗号資産・Web3、AI開発、FinTech、ゲーム開発、オフショア開発などです。
最近の調査ではIT職以外の医療、営業・マーケティング職でも北朝鮮ITワーカーとみられる偽装就労事例が確認されています。
関連:Huntress、北朝鮮ITワーカーとみられる5人を調査-医療・営業職にも偽装就労が拡大
「面接で顔を確認した」だけでは本人確認にならない
今回の第三国人材活用を踏まえると、採用時の本人確認は一つのチェックだけに依存できません。
企業では、身分証明書の人物、面接へ参加した人物、雇用契約を締結する人物、給与口座の名義、企業PCの配送先、実際の端末利用者、接続元の国・地域、GitHubや職歴上の人物、入社後に会議へ参加する人物が一貫しているか確認する必要があります。
例えば、「面接には本人が出たが、入社後は別人が企業PCを遠隔操作している」場合、従来の面接時本人確認だけでは検知できません。
入社前と入社後をつなげて検証する
情報システム部門、人事、採用担当、セキュリティ担当では、採用後の挙動まで連続して確認する必要があります。
確認項目としては、身分証の真正性確認、採用面接と入社時の複数回の本人確認、面接時と入社後の顔・声・技術レベルの整合、給与口座名義の照合、企業PC配送先の確認、KVMや無許可の遠隔操作ソフトの検知、VPN・プロキシ監視、想定勤務時間とログイン時間帯の比較、入社直後の過剰なソースコード・クラウドアクセスの監視などが挙げられます。
日本政府の注意喚起では、オンラインプラットフォーム事業者に対し、身分証の厳格な審査や対面面接の義務化など本人確認強化を求めています。
ただし今回の事例が示すように、「対面・ビデオ面接を行った」という事実だけでなく、その人物が入社後も継続して業務しているかを検証する必要があります。
不自然な給与・支払い方法も確認
北朝鮮IT労働者は、給与の受け取りにも第三者を利用します。
日本政府の注意喚起では、本人名義ではない銀行口座、送金サービス、暗号資産、第三者口座を利用するケースが示されています。
契約者と口座名義が異なる、頻繁に振込先を変更する、複数の人が同一口座を使う、暗号資産での支払いを強く求める、別国の第三者口座への送金を依頼するといった兆候を、人事・経理・セキュリティで共有する必要があります。
単一の兆候だけで北朝鮮IT労働者と判断することはできませんが、本人確認、ネットワーク、支払い、勤務実態の複数情報が一致しない場合は追加確認が必要です。
出典
- Now recruiting: North Korea looks abroad for talent in its scheme to infiltrate U.S. companies – NBC News
- 北朝鮮IT労働者に関する各国・企業等に対する注意喚起 – 警察庁
- 北朝鮮IT労働者に関する各国・企業等に対する注意喚起(仮訳) – 警察庁
- Code Names, Fake Personas, and Iranian Recruits: New Details from Inside the North Korean IT Worker Operation – Flare
- DPRK Fake IT Workers Fraud Playbook – Kudelski Security Research Center
- Treasury Sanctions Facilitators of DPRK IT Worker Fraud Targeting U.S. Businesses – U.S. Department of the Treasury
- Justice Department Announces Coordinated, Nationwide Actions to Combat North Korean Remote Information Technology Workers’ Illicit Revenue Generation Schemes – U.S. Department of Justice
- Two U.S. Nationals Sentenced for Facilitating Fraudulent Remote Information Technology Worker Scheme that Generated $5M in Revenue for the Democratic People’s Republic of Korea – U.S. Department of Justice
関連記事
 ソニーの交通系ICカード FeliCa(フェリカ)に重大な脆弱性-SuicaとPasmo,nanacoは影響調査中
 淀川製鋼所の海外子会社、4月のランサムウェア被害で個人情報漏洩の可能性
 ウチヤマホールディングス、ランサムウェアと不正アクセスによる情報流出は確認されず
 Google、2026年4月のAndroid セキュリティ公開情報を公表、危険な脆弱性(CVE-2026-0049)を修正
 中国の大学、海底ケーブルを切断する装置の特許を出願
 米軍のイラン 攻撃に伴う弾薬・ミサイル在庫の枯渇と日本およびウクライナの安全保障への波及
 米下院国土安全保障委員会、生成AIとエージェントAIのテロ利用 実態の調査を要請
 AI 企業 パランティアとは 脅威と戦略は-その眼は英知の眼か破滅の眼か
 米国、安全保障上の理由から海外製造 ルーターの新規販売を禁止-TP-Linkや日本への影響

