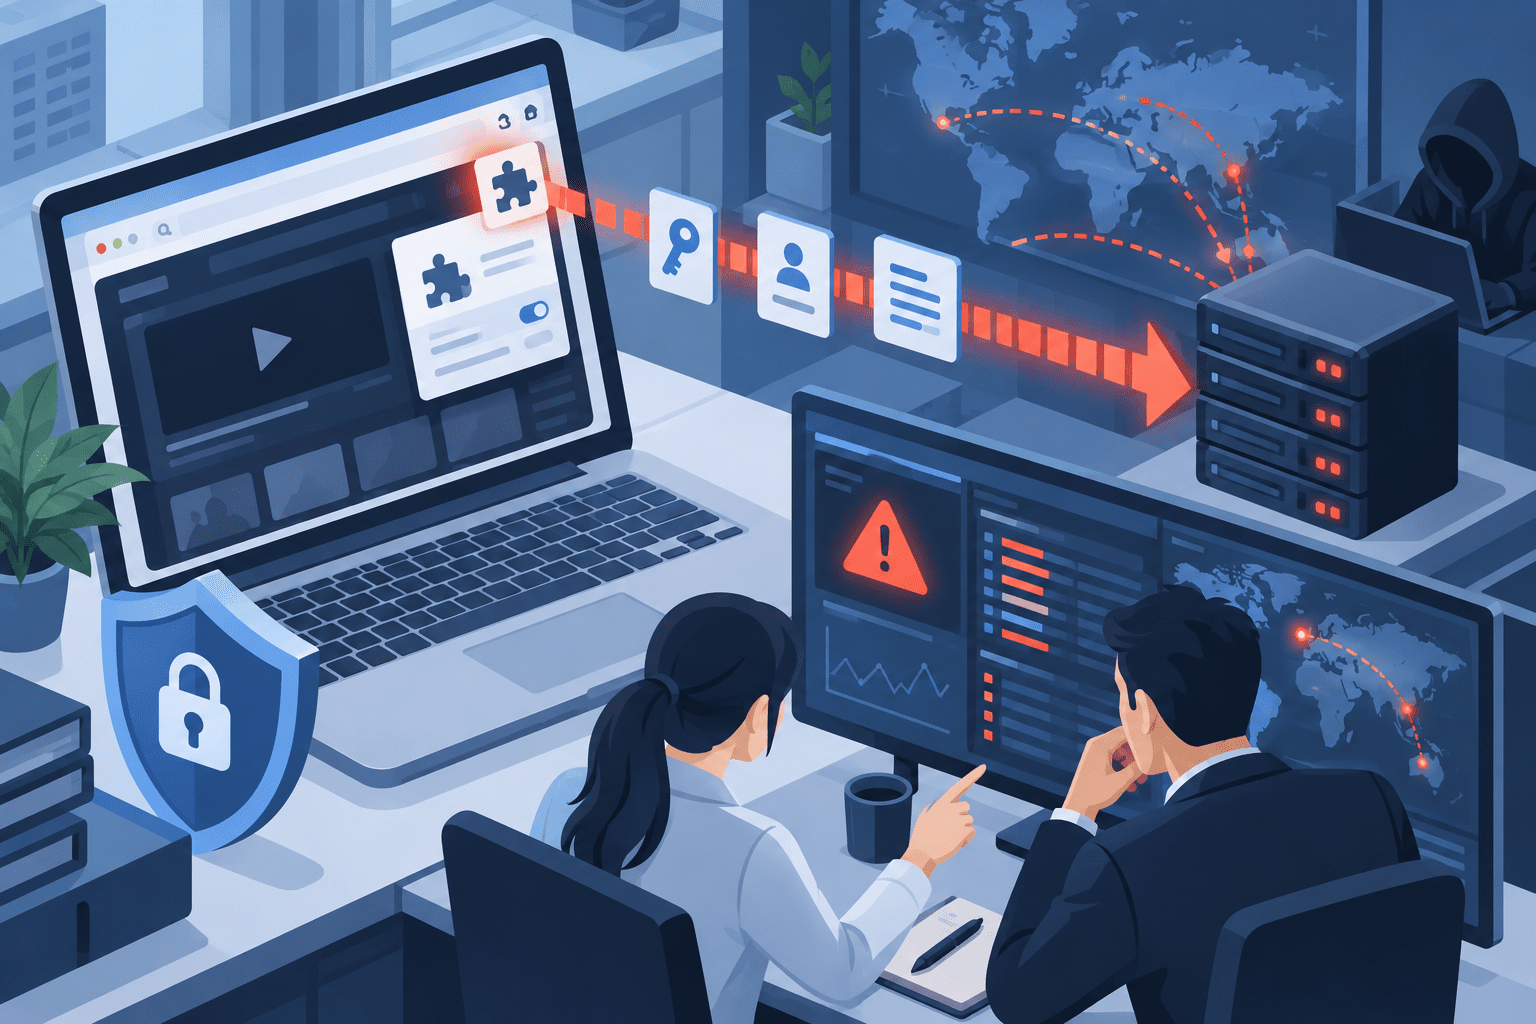
セキュリティ企業Socketは2026年9月11日、ChromeとFirefoxで配布されているTwitch向けブラウザ拡張機能「Twitch Enhanced Viewer | JeetBot」が、利用者のTwitch OAuthセッショントークンを外部のプロキシサーバーへ送信していると公表しました。
Chromeウェブストアでは3万ユーザーが利用しており、Firefox Add-onsでも配布されています。Socketによると、現行のv85系ではTwitchの動画プレイリスト通信をJeetBot側のプロキシへ転送する際、OAuthトークンがURLパラメータに付加されます。これにより、プロキシ側のリクエストログへトークンが平文で記録され得る状態でした。
Socketは利用者に対し、拡張機能を削除したうえでTwitchの全セッションを切断し、再認証するよう推奨しています。
Twitch Enhanced Viewer | JeetBotのサマリー
確認できている内容:
- Socketが2026年9月11日に調査結果を公表しました。
- 対象は「Twitch Enhanced Viewer | JeetBot」というChrome/Firefox向け拡張機能です。
- Chromeウェブストアでは3万ユーザーと表示されています。
- Socketの調査時点ではFirefox版も552ユーザーが利用していました。Mozillaの公開ページでは、その後580ユーザーと表示されています。
- 拡張機能はTwitchの広告ブロック、1080p・2K視聴、地域制限への対応、チャンネルポイント自動取得などをうたっています。
- Socketによると、現行のv85系はTwitch WebクライアントのAuthorizationヘッダーからOAuthトークンを取得し、JeetBot側のプロキシへ転送しています。
- トークンはプロキシへ転送するURLのクエリパラメータに含まれ、サーバーのリクエストログへ記録され得る状態でした。
- 2026年1月の旧v4系では、取得したトークンを専用エンドポイントへPOST送信するコードも確認されています。
- Socketは、このOAuthトークンが単なる動画再生用トークンではなく、Twitchアカウントに紐づくトークンだと分析しています。
- Chromeウェブストア上では、開発者は「データを収集または使用しない」と申告しています。
現時点で確認できていない内容:
- 外部へ送信されたOAuthトークンの実数
- 転送されたトークンが第三者によるアカウント侵害に悪用された件数
- Twitchアカウントの乗っ取り被害が実際に発生したか
- 開発者がトークンをどのような目的で保管・利用したか
- Google、Mozilla、Twitchによる本件への公式見解
| 項目 | 内容 |
|---|---|
| 調査公表日 | 2026年9月11日 |
| 調査元 | Socket Threat Research Team |
| 拡張機能 | Twitch Enhanced Viewer | JeetBot |
| Chrome拡張機能ID | pnhhdhhcadcjfckjhpmjneldiegbojfb |
| Chrome利用者数 | 30,000ユーザー |
| Firefox拡張機能ID | [email protected] |
| Firefox利用者数 | Socket調査時552ユーザー。Mozilla公開ページではその後580ユーザー |
| 問題となった情報 | Twitch OAuthセッショントークン |
| 送信先 | JeetBot側のプロキシサーバー |
| 現行版の挙動 | プロキシ転送URLのクエリパラメータにOAuthトークンを付加 |
| 旧版の挙動 | 専用エンドポイントへOAuthトークンを送信する処理を確認 |
| 実被害 | アカウント乗っ取り等の具体的被害はSocketの公表では確認されていません |
| 推奨対応 | 拡張機能の削除、Twitch全セッションの切断、再認証 |
Twitchの動画通信をプロキシへ転送する際にOAuthトークンも送信
「Twitch Enhanced Viewer | JeetBot」は、Twitchの広告ブロックや高画質視聴、地域制限への対応などを提供するブラウザ拡張機能です。
Socketの解析によると、拡張機能はTwitchのWebクライアントが使用するAuthorizationヘッダーを読み取り、OAuthトークンを取得します。
その後、Twitchの動画プレイリストへの通信をJeetBot側のプロキシサーバーへ転送する際、取得したOAuthトークンをURLのクエリパラメータとして付加していました。
URLに認証情報を含めると、Webサーバーやプロキシのアクセスログなどへ記録される可能性があります。Socketは、今回の構造によってJeetBot側がOAuthトークンを取得できる状態だったと指摘しています。
Twitchの公式ドキュメントでも、OAuthアクセストークンやリフレッシュトークンはパスワードと同様に保護するよう明記されています。
単なる動画再生用ではなく、Twitchアカウントに紐づくトークン
Socketは、外部へ転送されていた値について、動画再生だけに使用するトークンではなく、Twitchアカウントに紐づくOAuthトークンだと分析しています。
Twitchではユーザーアクセストークンにスコープが設定され、許可された範囲でユーザーのリソースへアクセスできます。実際に実行可能な操作はトークンへ付与されたスコープによって異なります。
Socketの解析では、対象拡張機能が取得したトークンをTwitch公式のトークン検証エンドポイントへ送信して有効性を確認する処理も確認されました。
Twitch公式ドキュメントでは、アクセストークンから、そのトークンに紐づくユーザー、スコープ、有効期限などを検証できると説明しています。
旧v4系ではOAuthトークンを専用エンドポイントへ送信
Socketは現行版だけでなく、過去バージョンも分析しています。
2026年1月8日に公開されたv4.8などの旧v4系では、取得したOAuthトークンをJeetBot側などの専用エンドポイントへ直接送信する処理が存在していました。
Firefox版のバージョン履歴では、2026年4月25日のv7.2.6から、5月20日のv85.2.2へバージョン番号が移行しています。Socketによると、v85.2.2以降は専用エンドポイントへの直接送信ではなく、プロキシへの通信URLにOAuthトークンを含める方式が確認されています。
送信方式は変わっていますが、Socketは現行版でもOAuthトークンが運営者側のインフラへ到達すると評価しています。
Chromeウェブストアでは「データを収集または使用しない」と申告
Chromeウェブストアの公開ページでは、「Twitch Enhanced Viewer | JeetBot」は3万ユーザーが利用していると表示されています。
一方、同ストアのプライバシー欄では、開発者が「データを収集または使用しない」と申告しています。
Socketは、実際の拡張機能で確認されたOAuthトークンの外部転送と、このプライバシー申告が矛盾すると指摘しています。
Firefox版についてもMozilla Add-onsで公開されており、Twitch関連ドメインやJeetBot関連ドメインへのアクセス権限を要求しています。
ただし、公式ストアで公開されていること自体は、拡張機能内部のすべてのデータフローが安全であることを意味しません。企業端末ではストア掲載の有無だけでなく、要求権限や外部通信先も管理対象になります。
アカウント乗っ取りなどの具体的被害は確認されていない
SocketはOAuthトークンが運営者側のプロキシへ転送されることを確認していますが、公表資料では、このトークンを使ったTwitchアカウントの乗っ取りや不正操作が実際に確認されたとはしていません。
また、外部へ送信されたトークンの総数も公表されていません。
したがって、「3万人のTwitchアカウントが乗っ取られた」「3万人分のトークンが悪用された」と断定することはできません。3万人という数字はChromeウェブストアに表示された拡張機能の利用者数です。
利用者は拡張機能を削除し、Twitchセッションを切断
Socketは「Twitch Enhanced Viewer | JeetBot」を利用しているユーザーに、次の対応を推奨しています。
- ChromeまたはFirefoxから対象拡張機能を削除する
- Twitchのアカウント設定から既存セッションを切断する
- Twitchへ再ログインする
Socketは、全セッションを切断して再認証することで、転送された可能性のあるトークンを無効化するよう案内しています。
Twitch公式ドキュメントでも、ユーザーが連携を切断した場合やTwitch側がトークンを失効させた場合、既存のアクセストークンは無効になると説明しています。
情報システム部門が確認したいブラウザ拡張機能の管理
今回の事例では、ChromeウェブストアとFirefox Add-onsという公式配布経路から入手できる拡張機能が、認証済みWebサービスのトークンへアクセスしていました。
企業端末でブラウザ拡張機能を許可している場合は、次の項目を確認できます。
- Chrome・Edge・Firefoxにインストールされている拡張機能を管理側で棚卸しできるか
- 業務端末で自由な拡張機能の追加を許可していないか
- 許可リスト方式で業務上必要な拡張機能だけを配布できるか
- 拡張機能が要求するホスト権限と外部通信先を確認しているか
- SSO、クラウド管理画面、CRM、HR、ERPなど認証済みサービスへアクセスできる拡張機能を把握しているか
- 問題のある拡張機能を特定した際に、一括削除とセッション失効を実施できるか
セキュリティ対策Labでは、同様に認証情報を狙ったブラウザ拡張機能の事例として、企業向けHR/ERPプラットフォームを狙う、悪性のChrome拡張機能や、Chromeで108件の不正な拡張機能、ユーザーの情報漏洩の恐れも整理しています。
出典
- Malicious Twitch Browser Extension Exposes 30,000 Users’ OAuth Tokens to Russian Bot Service – Socket
- Twitch Enhanced Viewer | JeetBot – Chrome ウェブストア
- Twitch Enhanced Viewer | JeetBot – Firefox Add-ons
- Authentication – Twitch Developers
- Validating Tokens – Twitch Developers
関連記事
 サイバー攻撃の事例 【2024年】
 圧縮・解凍ソフトのWinRAR、修正済みの脆弱性がサイバー攻撃へ悪用(CVE-2025-8088)
 FIFA ワールドカップに便乗した大規模 フィッシング キャンペーン、偽ホテル予約サイト・偽FIFA公式サイトのクローンも
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表

