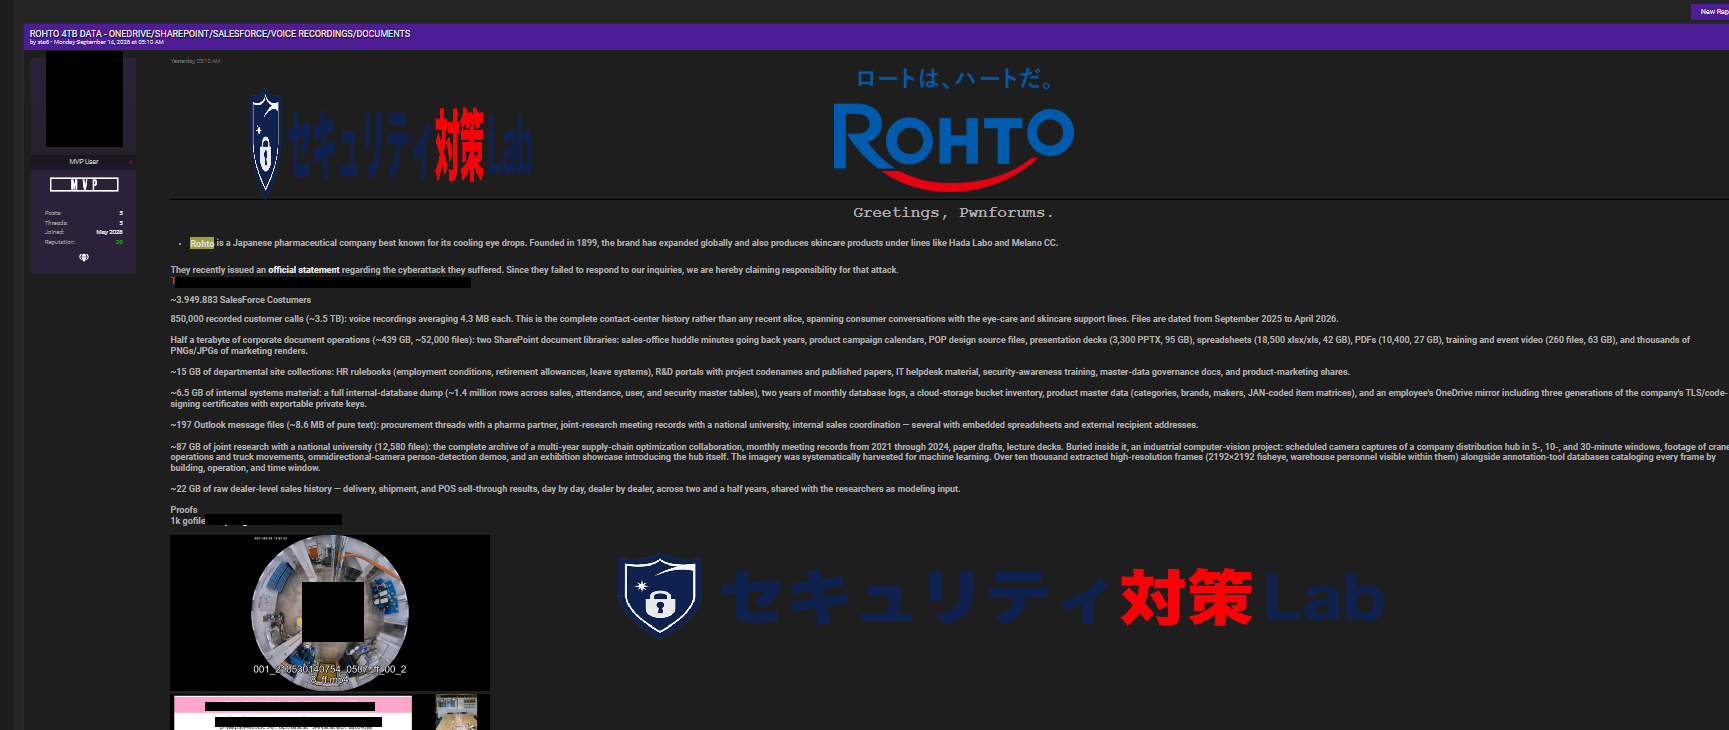
ロート製薬株式会社が2026年9月11日に公表した通信販売システムへの不正アクセスの可能性を巡り、攻撃者を名乗る人物が海外のサイバー犯罪フォーラムに投稿し、同社から約4TBのデータを取得したと主張しています。
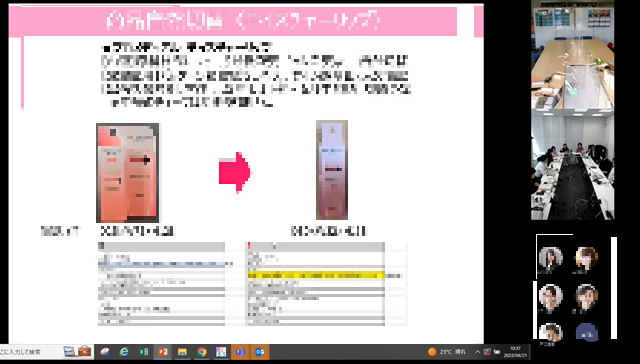
セキュリティ対策Labでは、投稿内容と攻撃者側が証拠として公開したサンプルを確認しました。公開サンプルには、Salesforce REST APIのデータ構造と整合する1,000件のレコード、施設内部を全方位カメラで撮影したとみられる映像、オンライン会議で社内資料を共有しているとみられる画面が含まれていました。
一方、ロート製薬は9月15日時点で情報流出を公表しておらず、攻撃者が主張する約4TBというデータ量や約395万件のSalesforce顧客情報、85万件の通話録音などの全量について、第三者による確認は取れていません。侵入経路や、投稿者が実際の侵入主体であるかも確認できていません。
本記事では、ロート製薬の公式発表と攻撃者側の主張、セキュリティ対策Labが確認できた内容を分けて整理します。個人情報や社内資料を含む流出サンプルそのもの、攻撃者への連絡先、盗難データへのリンクは掲載しません。
ロート製薬への不正アクセスと攻撃者の主張のサマリー
- 【ロート製薬公表】2026年9月10日、通信販売で利用するシステムに第三者による不正アクセスの可能性がある事象を確認しました。
- 【ロート製薬公表】影響拡大防止のため、当該システムへのアクセス制限を含む措置を実施し、関係システムと影響範囲を調査しています。
- 【ロート製薬公表】9月11日時点で主要な業務への影響は確認されていません。
- 【攻撃者側の主張】9月14日、海外のサイバー犯罪フォーラムへの投稿で犯行を主張し、約4TBのデータを取得したとしています。
- 【攻撃者側の主張】約395万件のSalesforce顧客情報、約85万件・約3.5TBの通話録音、SharePoint上の文書、社内データ、共同研究資料などを取得したとしています。
- 【セキュリティ対策Lab確認】攻撃者側が公開したサンプルファイルは1,000件のレコードで構成され、Salesforce REST APIのsObjectレコードと整合するデータ構造が確認できました。
- 【セキュリティ対策Lab確認】別のサンプルには、全方位カメラで施設内部を撮影したとみられる映像や、オンライン会議で資料を共有しているとみられる画像が含まれていました。
- 【未確認】約4TBという取得量、約395万件という顧客データの全件、85万件の通話録音の全量は確認できていません。
- 【未確認】Salesforce自体が侵害されたこと、カメラへ直接侵入されたこと、侵入経路、投稿者が実際の侵入主体であることは確認できていません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月11日 |
| 確認日 | 2026年9月10日 |
| 対象組織 | ロート製薬株式会社 |
| 公式発表の対象 | 通信販売で利用しているシステム |
| インシデント | 第三者による不正アクセスの可能性 |
| 侵入経路 | 公表されていません |
| 情報流出 | ロート製薬は9月15日時点で情報流出を公表していません |
| 攻撃者側の主張 | 約4TBのデータ取得、Salesforce顧客情報、通話録音、SharePoint文書、社内データ、共同研究資料など |
| 攻撃者側が主張する件数 | Salesforce顧客情報 約395万件、通話録音 約85万件など |
| 公開サンプル | Salesforce形式と整合する1,000件のレコード、施設映像とみられる画像、オンライン会議とみられる画像 |
| 主要業務への影響 | 9月11日時点で確認されていません |
| 対応 | 当該システムへのアクセス制限、関係システムと影響範囲の調査 |
ロート製薬は通信販売システムへの不正アクセスの可能性を公表
ロート製薬は9月11日、同社の通信販売で利用しているシステムについて、第三者による不正アクセスの可能性がある事象を9月10日に確認したと公表しました。
同社は確認後、影響拡大を防ぐため当該システムへのアクセス制限を含む措置を実施しています。関係するシステムの確認と影響範囲の調査を進めており、9月11日時点では主要な業務への影響は確認されていないとしています。
また、今回の事案に関連して、ロート製薬や同社の通信販売を装った不審な電話、メール、SMSなどが行われる可能性があるとして、記載された電話番号への連絡、URLへのアクセス、情報入力を行わないよう利用者へ注意を呼びかけています。
公式発表では、情報が外部へ流出したか、個人情報が影響を受けたか、侵入経路が何であったかについては明らかにされていません。
海外のサイバー犯罪フォーラムの投稿者が約4TBのデータ取得を主張
9月14日、海外のサイバー犯罪フォーラムに投稿した人物は、ロート製薬が公表した不正アクセスについて自らが関与したと主張しました。
投稿者は、取得したとするデータについて、約395万件のSalesforce顧客情報、約85万件・約3.5TBの顧客対応の通話録音、約439GBのSharePoint文書、部門サイトのデータ、社内システム関連データ、Outlookメッセージ、大学との共同研究資料、販売履歴などを列挙しています。
攻撃者側が示した主な内容は以下の通りです。
| 攻撃者側が主張するデータ | 主張されている規模 | 確認状況 |
|---|---|---|
| Salesforce顧客情報 | 約395万件 | 1,000件のサンプルを確認。全件は未確認 |
| 顧客対応の通話録音 | 約85万件、約3.5TB | 全量は未確認 |
| SharePoint文書 | 約439GB、約5万2,000ファイル | 全量は未確認 |
| 部門サイト関連データ | 約15GB | 未確認 |
| 社内システム関連データ | 約6.5GB | 未確認 |
| Outlookメッセージ | 約197ファイル | 未確認 |
| 大学との共同研究関連データ | 約87GB、約1万2,580ファイル | 画像サンプルの一部を確認。全量は未確認 |
| 販売履歴 | 約22GB | 未確認 |
これらの数値はいずれも投稿者側の自己申告です。ロート製薬の9月11日の公表内容では、上記のデータ取得や件数は確認されていません。
公開された1,000件のサンプルはSalesforceのデータ構造と整合
セキュリティ対策Labが確認したサンプルファイルには、1,000件のJSON形式のレコードが含まれていました。
各レコードには、SalesforceのAccountオブジェクトを示す構造とみられる情報が含まれ、APIのパスとして「/services/data/v57.0/sobjects/Account/」に続いてレコードIDが記録されていました。また、氏名、電話番号、住所に相当する項目と、複数のカスタム項目が含まれていました。
Salesforceの公式REST APIドキュメントでは、AccountなどのsObjectへアクセスするURIとして「/services/data/vXX.X/sobjects/Account」の形式が使用されます。このため、確認したサンプルは構造上、Salesforce REST APIから取得・出力されたデータと整合します。
なお、今回確認したのは公開サンプルのデータ構造です。Salesforceのサービスや基盤に脆弱性が存在したこと、Salesforce自体が侵害されたことを示すものではありません。
データがどのアカウント、システム、連携経路から取得されたのかは確認できていません。
また、この構造だけでデータがロート製薬のSalesforce環境から取得されたことを証明することはできません。サンプル1,000件を確認したことも、投稿者が主張する約395万件すべてを保有していることの確認にはなりません。
サンプルには個人を特定し得る情報が含まれているため、本記事では氏名、電話番号、住所などの実データは掲載しません。
全方位カメラ映像とオンライン会議とみられる画像も公開
攻撃者側が公開した別の画像には、施設内部を天井付近から全方位カメラで撮影したとみられる映像が含まれていました。映像上には2021年5月30日の日付が表示され、人や設備、作業スペースなどが俯瞰で写っています。
投稿者は、大学との共同研究関連データの中に、物流拠点を一定間隔で撮影した映像、クレーンやトラックの動き、全方位カメラを用いた人物検知のデモ、機械学習向けに抽出した高解像度フレームなどが含まれると主張しています。
ロート製薬は2022年、上野テクノセンターのスマート工場について、全方位カメラやセンサを活用し、作業者の異常行動や危険箇所への侵入、製造設備との接近などを検知する取り組みを公表しています。また、センサやカメラから得られたデータをサイバーフィジカルシステム(CPS)へ連携する方針も公表しています。
同社は同年、九州大学マス・フォア・インダストリ研究所の藤澤研究室およびファーストループテクノロジーと、CPSを活用したスマート工場化の取り組みを開始したと公表しています。ヒトやモノ、プロセスをデータ化して蓄積し、AIやディープラーニングで作業や動線などを分析するとしています。
ただし、攻撃者の投稿は共同研究先について大学名を特定していません。
上記の公表済み取り組みと今回の投稿・公開サンプルとの関連は確認できておらず、九州大学または同研究室から情報が流出したことを示すものではありません。
このため、全方位カメラや映像データを業務・研究で利用する取り組み自体は公開情報で確認できます。一方、攻撃者が公開した画像が上野テクノセンターで撮影されたことや、同社が公表している研究プロジェクトから取得されたことは確認できていません。画像上の日付は2021年5月であり、2022年に公表された取り組みとの具体的な関係も不明です。
別のサンプル画像には、社内の商品資料とみられるスライドを共有しながらオンライン会議を行っているとみられる画面も含まれていました。参加者とみられる人物や会議室の映像が表示されていますが、画像のみから使用されたオンライン会議サービスや、画像の保存場所、取得経路を特定することはできません。
カメラへの直接侵入で映像が取得されたとは限らない
全方位カメラの映像が公開されていることから、カメラそのものが不正アクセスを受けたと判断することはできません。
企業が人物検知、動線分析、デジタルツイン、機械学習などにカメラ映像を利用する場合、撮影データを動画ファイルや静止画としてサーバー、クラウドストレージ、共同研究用の共有領域などへ保存することがあります。
今回の投稿者はSharePoint文書や共同研究関連データも取得したと主張しているため、仮に主張が事実であれば、保存済みの動画や画像ファイルが他の文書とともに取得された可能性も考えられます。
ただし、これは公開されたサンプルと投稿内容から考えられる一つの可能性です。カメラへの直接侵入、研究用ストレージへの不正アクセス、SharePointやOneDriveなどのクラウド環境からの取得といった具体的な経路は確認されていません。
現時点で確認できていないこと
9月15日時点で、ロート製薬の公式発表と攻撃者側の主張には大きな差があります。
ロート製薬が確認・公表しているのは、通信販売で利用しているシステムへの第三者による不正アクセスの可能性です。情報流出、対象となった個人情報、件数、侵入経路については調査中です。
一方、投稿者はSalesforce、通話録音、SharePoint、社内データベース、メール、研究データなど複数の環境にまたがるデータ取得を主張しています。
現時点では、少なくとも以下は断定できません。
- 約4TBのデータすべてが実際に取得されたこと
- 約395万件のSalesforce顧客情報すべてが取得されたこと
- 約85万件の通話録音すべてが取得されたこと
- 公開サンプルが今回の不正アクセスによって取得されたこと
- Salesforce自体に脆弱性や侵害があったこと
- 全方位カメラ自体が侵害されたこと
- 投稿者が実際の侵入者であること
- 不正アクセスの具体的な侵入経路
攻撃者の犯行声明や公開サンプルだけを根拠として、ロート製薬から約4TBの情報が流出した、約395万人分の個人情報が漏えいした、と断定することはできません。
情報システム部門への示唆
今回のように、企業の公式発表より広い範囲のデータ取得を攻撃者が主張するケースでは、単一のシステムだけで調査を終えず、認証基盤やクラウドサービスを含めて影響範囲を確認する必要があります。
確認対象としては、Microsoft 365などのクラウドストレージへの大量アクセス・ダウンロード、SalesforceなどSaaSのAPI利用履歴やエクスポート履歴、管理者・連携アカウントのサインイン履歴、OAuthアプリの権限付与、通話録音や会議録画の保存領域などがあります。
また、データベース上の顧客情報だけでなく、通話録音、オンライン会議の録画、研究用の画像・動画、機械学習向けデータセットなども、外部流出時には顧客や従業員、取引先に影響する可能性があります。保存場所、保管期間、アクセスできるアカウント、外部共有の可否を棚卸しし、業務上不要になったデータを長期間残していないか確認する必要があります。
攻撃者が公開したとするデータを調査する場合も、担当者が流出サイトから個人情報や盗難データを安易にダウンロードする運用は避け、法務、CSIRT、外部のインシデント対応事業者などと役割を決めたうえで、公開情報、ログ、ハッシュ値、ファイル名など必要最小限の情報で照合できる手順を用意しておくことが考えられます。
出典
- 当社システムにおける不正アクセスの可能性について – ロート製薬株式会社
- ロート製薬のマザー工場、上野テクノセンターの新工場棟が稼働開始 – ロート製薬株式会社
- サイバーフィジカルシステムを実装する次世代スマート工場をグループ全体に適用 – ロート製薬株式会社
- Reference – REST API Developer Guide – Salesforce Developers
関連記事
 TrendAI Zero Day Initiative(ZDI)、未公開の脆弱性699件を「Upcoming Advisories」に掲載 ASUS・NVIDIAではCVSS 10.0の案件も
 ファイブフォックス、不正アクセスで個人情報 最大7万3,185件 漏洩の可能性 顧客・従業員情報が対象
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 セキュリティインシデントとは その種類と事例などを解説
 英 国防総省へ不正アクセス 背後に中国が関与か
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 偽のグーグル クロームのエラーで悪意のあるPowerShellを実行させるよう誘導-ClickFixによるソーシャルエンジニアリング

